Probablemente haya más de tres cosas que deberías saber, pero empecemos por estas tres y luego ya veremos, ¿te parece?
En primer lugar, es importante señalar que la IA es una realidad. Sí, se está exagerando su potencial. Sí, se están presentando carteras enteras de productos como si incorporaran IA, del mismo modo que, hace más de una década, todo se convirtió de repente en un producto «en la nube». Pero es una realidad según quienes saben del tema, es decir, los responsables de la toma de decisiones que participaron en nuestra encuesta más reciente sobre IA.
Aunque la mayoría de las organizaciones (69 %) están investigando la tecnología y sus casos de uso, el 43 % afirma haber implementado la IA a gran escala, ya sea generativa o predictiva.
Resulta un tanto desconcertante descubrir que el 47 % de quienes ya están implementando algún tipo de IA no tienen ninguna estrategia definida al respecto: ninguna, cero, nada de nada. Si algo hemos aprendido de la carrera hacia la nube pública, es que lanzarse sin una estrategia acaba causando problemas a largo plazo.
Para ayudarte a definir esa estrategia —especialmente a la hora de comprender sus implicaciones operativas y de seguridad—, hemos elaborado una lista de tres aspectos que deberías tener en cuenta.
1. Las aplicaciones de IA son aplicaciones modernas
No debería hacer falta decirlo, pero lo diremos de todos modos. Las aplicaciones de IA son aplicaciones modernas. Aunque el núcleo de una aplicación de IA es el modelo, hay muchos otros componentes —servidor de inferencia, fuentes de datos, decodificadores, codificadores, etc.— que conforman una «aplicación de IA».
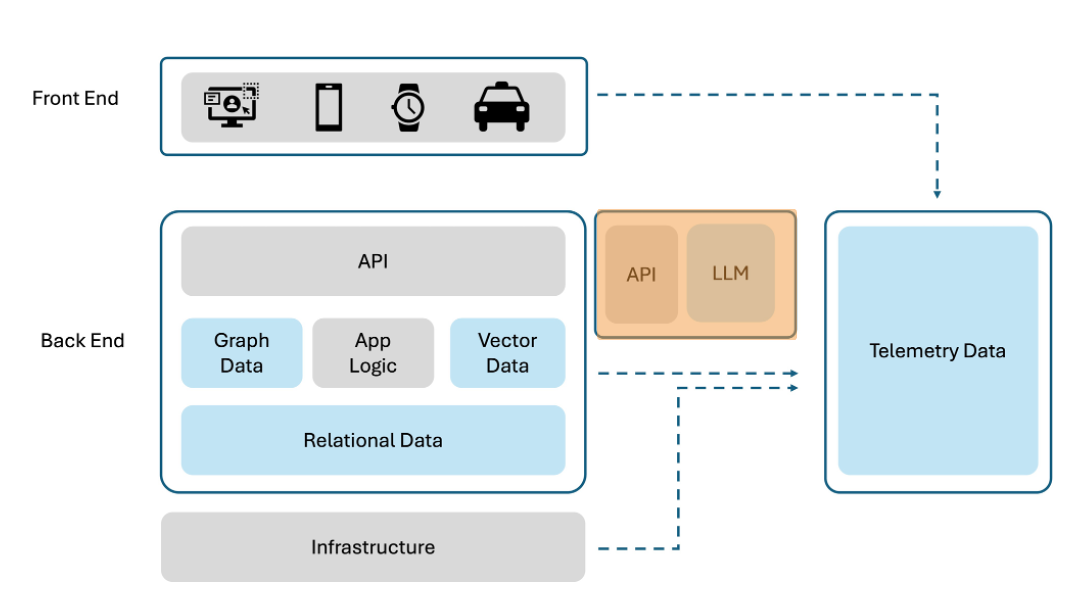
Estos componentes suelen desplegarse como aplicaciones modernas; es decir, aprovechan Kubernetes y sus mecanismos para la escalabilidad, la planificación e incluso la seguridad. Dado que cada componente tiene distintas necesidades de recursos —algunas cargas de trabajo se benefician de la aceleración por GPU, mientras que otras solo necesitan CPU convencionales—, el despliegue como aplicación moderna es la opción más lógica y ofrece mayor flexibilidad para garantizar que cada carga de trabajo de una aplicación de IA se despliegue y escale de forma óptima en función de sus necesidades específicas de procesamiento.
Esto significa que las aplicaciones de IA se enfrentan a muchos de los mismos retos que cualquier otra aplicación moderna. Lo que has aprendido al escalar y proteger las aplicaciones modernas existentes te ayudará a hacer lo mismo con las aplicaciones de IA.
Conclusión estratégica: Aproveche los conocimientos y las prácticas existentes en materia de entrega y seguridad de aplicaciones, pero amplíelos para incluir enfoques que tengan en cuenta que los distintos componentes de las aplicaciones de IA pueden tener diferentes necesidades de recursos, como la aceleración por GPU para tareas con una alta demanda de procesamiento o los recursos de CPU para cargas de trabajo con menores exigencias de procesamiento. Las implementaciones de aplicaciones modernas permiten asignar recursos de forma flexible según los requisitos específicos de cada componente, optimizando el rendimiento y la eficiencia de costes.
2. Las aplicaciones de IA son diferentes de las aplicaciones modernas
Sí, sé que acabo de insistir en que «son aplicaciones modernas», pero hay diferencias que afectan a la arquitectura, las operaciones y la seguridad.
En primer lugar, las aplicaciones de IA intercambian datos no estructurados. Esos prompts no tienen un formato ni requisitos de longitud o tipo de datos, y la adopción entusiasta de los LLM multimodales no hace sino aumentar el caos que supone una «solicitud». Dado que la mayoría de las aplicaciones de IA encapsulan el prompt y la respuesta en una carga útil JSON, supongo que se podría decir que se trata de datos estructurados, pero no es así, porque la carga útil real está, en fin, sin definir.
En segundo lugar, las aplicaciones de IA se comunican casi exclusivamente con un modelo a través de una API. Esto significa que las soluciones de detección de bots que utilizan «humano» o «máquina» como criterio básico para permitir el acceso no van a resultar tan útiles. Los servicios de seguridad que ayudan a distinguir los «bots maliciosos» de los «bots legítimos» van a ser una parte importante de cualquier estrategia de IA. La dependencia de las API también explica por qué, en nuestro estudio anual, descubrimos que la seguridad de las API es el principal servicio de seguridad que se prevé utilizar para proteger los modelos de IA.
Por último, los patrones de interacción de las aplicaciones de IA suelen ser dinámicos, variables e impredecibles. Por lo general, los servicios de seguridad actuales buscan anomalías en la frecuencia de los clics del ratón y de las pulsaciones de teclas por página, ya que pueden inferir comportamientos propios de un «bot» a partir de las desviaciones respecto a los valores medios establecidos para los usuarios humanos. Esto no funciona cuando alguien utiliza una interfaz conversacional y puede escribir, reescribir y enviar preguntas de forma muy irregular. Dado que muchas soluciones de seguridad actuales, incluida la seguridad de las API, se basan en el análisis del comportamiento, será necesario realizar algunos ajustes.
Conclusión estratégica: Necesitará capacidades de seguridad adicionales para gestionar adecuadamente las aplicaciones de IA. Replantee los enfoques de seguridad tradicionales que quizá no reflejen adecuadamente los matices de las interacciones conversacionales. Explore enfoques innovadores, como la supervisión en tiempo real de los patrones de interacción y los mecanismos de control de acceso adaptativo basados en señales contextuales. Reconozca el papel fundamental de las API a la hora de facilitar la comunicación con los modelos de IA. Invierta en soluciones sólidas de seguridad de API para protegerse frente a accesos no autorizados, filtraciones de datos y ataques maliciosos.
3. Las distintas aplicaciones de IA utilizarán modelos diferentes
Al igual que ocurre con la realidad de la multinube, que acabará imponiéndose, es muy poco probable que las organizaciones adopten un único modelo de IA como estándar. Esto se debe a que distintos modelos pueden ser más adecuados para determinados casos de uso.
Por eso no nos sorprende saber que las empresas ya utilizan, de media, casi tres (2,9) modelos distintos, tanto de código abierto como propietarios. Al analizar el uso de los modelos según los casos de uso, empezamos a observar un patrón. Por ejemplo, en los casos de uso que dependen en gran medida de datos o ideas empresariales sensibles —las operaciones de seguridad y la creación de contenidos—, observamos una marcada tendencia hacia los modelos de código abierto. Por otro lado, en el caso de la automatización, vemos que el uso de Microsoft está aumentando, en gran parte gracias a su capacidad para integrarse con las herramientas y los procesos que ya se utilizan en muchas organizaciones.
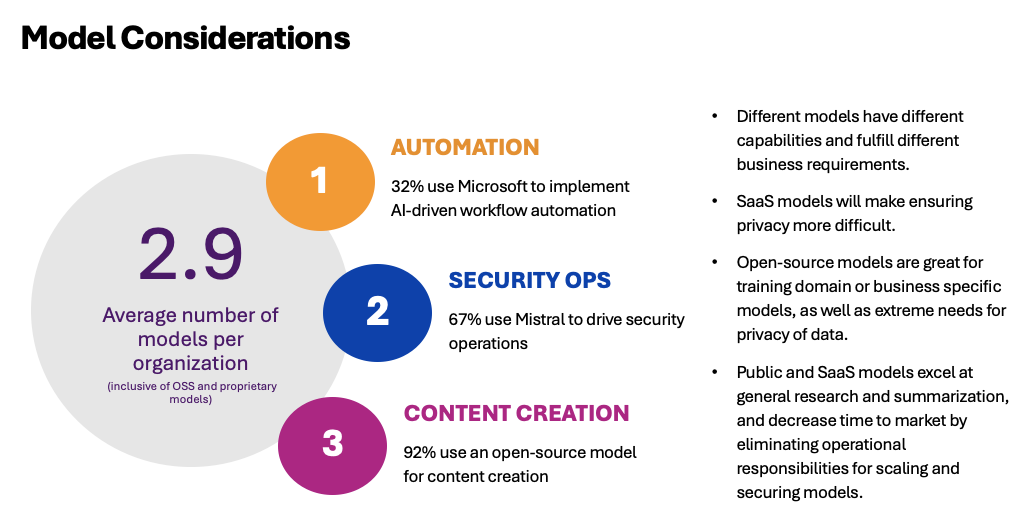
Es importante comprender esto porque las prácticas, herramientas y tecnologías necesarias para ofrecer y proteger un modelo de IA gestionado mediante SaaS son distintas de las que requiere un modelo de IA gestionado en la nube y de las que requiere un modelo de IA autogestionado. Aunque sin duda existen similitudes, especialmente en materia de seguridad, hay diferencias significativas que deberán abordarse para cada patrón de despliegue utilizado.
Conclusión estratégica: Analice los casos de uso de su organización e identifique patrones en la adopción de distintos modelos de IA. Tenga en cuenta factores como la sensibilidad de los datos, las capacidades de integración y la compatibilidad con las herramientas y los procesos existentes. Adapte su enfoque de implementación y seguridad a las características específicas de cada patrón de implementación.
Hay muchos aspectos que tener en cuenta a la hora de desarrollar, operar y proteger las aplicaciones de IA, entre los que destacan los nuevos requisitos de seguridad y escalabilidad de los modelos. Sin embargo, muchas de las lecciones aprendidas durante la última década al desplegar aplicaciones modernas en infraestructuras centrales, en la nube y en el perímetro serán de gran utilidad para las organizaciones. Los retos fundamentales siguen siendo los mismos, y aplicar el mismo nivel de rigor a la escalabilidad y la seguridad de las aplicaciones de IA contribuirá en gran medida al éxito de su implementación.
Pero pasar por alto las diferencias y lanzarse sin contar al menos con una estrategia mínimamente estructurada para abordar los retos de implementación y seguridad acabará inevitablemente en decepción a largo plazo.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.