Cuando se introducen nuevas formas de interactuar con la lógica de negocio, estas influyen enormemente en cómo se diseñan, implementan y, en última instancia, entregan las aplicaciones.
El navegador web, por ejemplo, fue el motor que impulsó la descomposición de los monolitos y nos proporcionó la base sobre la que se construyó la Internet tal como la conocemos: las aplicaciones web de tres capas. La interfaz principal pasó rápidamente a ser una interfaz gráfica de usuario mucho más fácil de manejar que sus predecesoras de línea de comandos y pantalla verde.
Esa interfaz está cambiando de nuevo gracias a la IA generativa. Y esta vez, el impacto va a ser enorme.
“«La forma en que usamos internet está a punto de cambiar radicalmente. […] En lugar de ir saltando de un sitio web a otro, pronto podremos simplemente “chatear con internet” para obtener lo que necesitamos».— Laurent Querel y Gilad Bracha, La transformación de la web: el fin de los silos de aplicaciones”
En efecto, una nueva forma de interactuar con las aplicaciones está sustituyendo a las interfaces gráficas que hemos llegado a amar —y, a veces, a detestar—: la interfaz conversacional.
Gracias a la capacidad de la IA generativa para analizar y, aparentemente, comprender nuestras solicitudes, la interfaz de lenguaje natural se está convirtiendo rápidamente en «la forma» de hacer negocios con sus clientes.
Además de transformar radicalmente la experiencia de usuario, este cambio tiene importantes repercusiones en los aspectos técnicos relativos a cómo los desarrolladores crean aplicaciones, cómo se comunican estas y cómo las distribuimos y protegemos.
Tres cambios clave
Hay tres cambios técnicos clave en las aplicaciones de IA generativa que están impulsando cambios en otros ámbitos.
Patrones de interacción
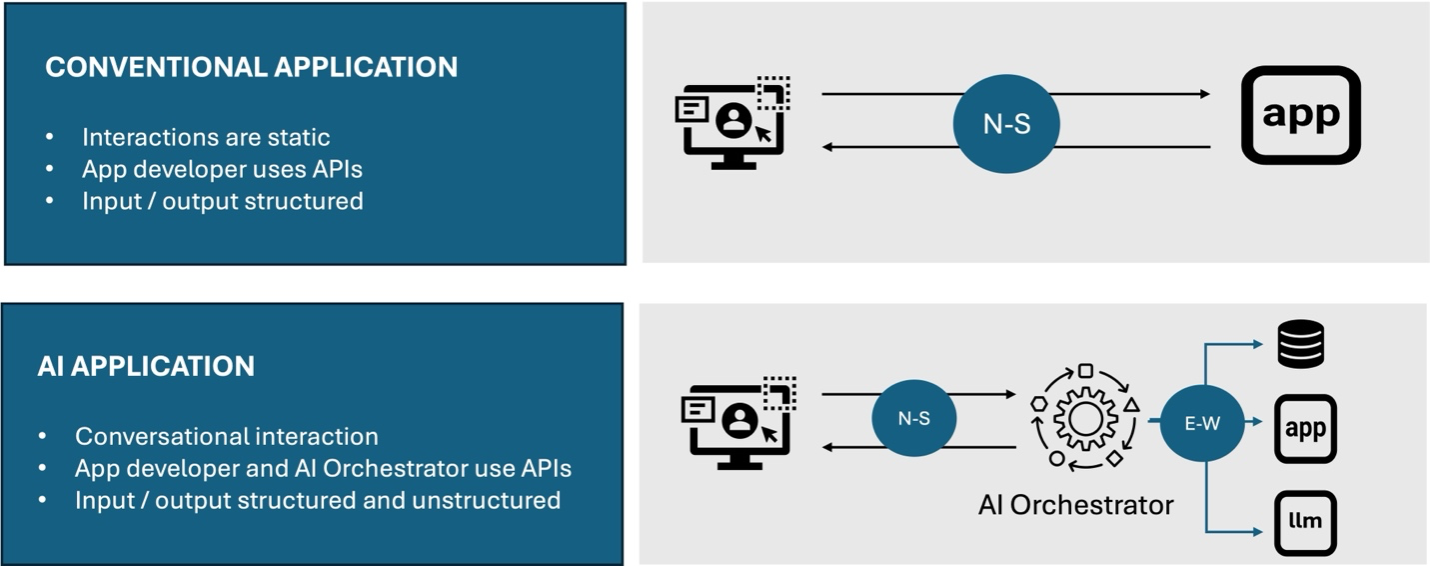
Los patrones de interacción describen cómo fluye el tráfico entre un usuario y la aplicación que procesa las solicitudes. En las aplicaciones convencionales, estas interacciones son estáticas. Es decir, sabemos qué va a enviar y recibir cada página y cada solicitud de API. Definimos qué datos se pueden intercambiar y podemos limitar su tipo y tamaño como parte de nuestras medidas de seguridad.
Con las aplicaciones conversacionales, ese patrón cambia. La conversación puede ser rápida y breve, o larga y con solicitudes extensas. A medida que la IA multimodal sigue incorporando nuevos tipos de datos a las capacidades de la IA generativa, la conversación puede incluir imágenes, audio o vídeo. O puede que no. Sencillamente, no lo sabemos. Esto dificulta no solo garantizar la seguridad, sino también determinar cómo escalar y optimizar el rendimiento. Ya no podemos predecir el consumo de recursos porque es muy variable y dinámico.
El impacto en la entrega de aplicaciones
Los métodos tradicionales de escalado mediante el control de entrada, la API de Gateway y los balanceadores de carga a nivel local y global deben volverse más dinámicos. Estos componentes esenciales de cualquier arquitectura empresarial actual necesitarán una mayor visibilidad y comprensión del comportamiento de las aplicaciones y los usuarios en tiempo real, y deberán poder tomar decisiones sobre el reenvío de solicitudes basándose en condiciones más actuales, en lugar de utilizar algoritmos mayoritariamente estáticos.
Desarrollo de aplicaciones
En segundo lugar, el desarrollo de aplicaciones cambiará. Cuando los desarrolladores crean aplicaciones convencionales, utilizan API. Sin embargo, el patrón de tráfico principal era lo que denominamos «norte-sur». Es decir, las necesidades más importantes de tráfico —y seguridad— se concentraban en la «puerta de entrada» pública de la aplicación.
En las aplicaciones de IA generativa, los desarrolladores seguirán utilizando API. También lo hará el orquestador de IA, una forma sofisticada de describir un proxy de aplicaciones capaz de recibir las solicitudes de los usuarios y, tras analizarlas, invocar los servicios adecuados mediante API bien definidas. Algunos serán servicios a medida, otros los ofrecerán distintos proveedores y otros serán diversas instancias de LLM. Esto provocará un aumento significativo del tráfico «este-oeste», ya que el orquestador de IA se comunicará con servicios que, en la práctica, son componentes de la «aplicación de IA».
El impacto en la entrega de aplicaciones
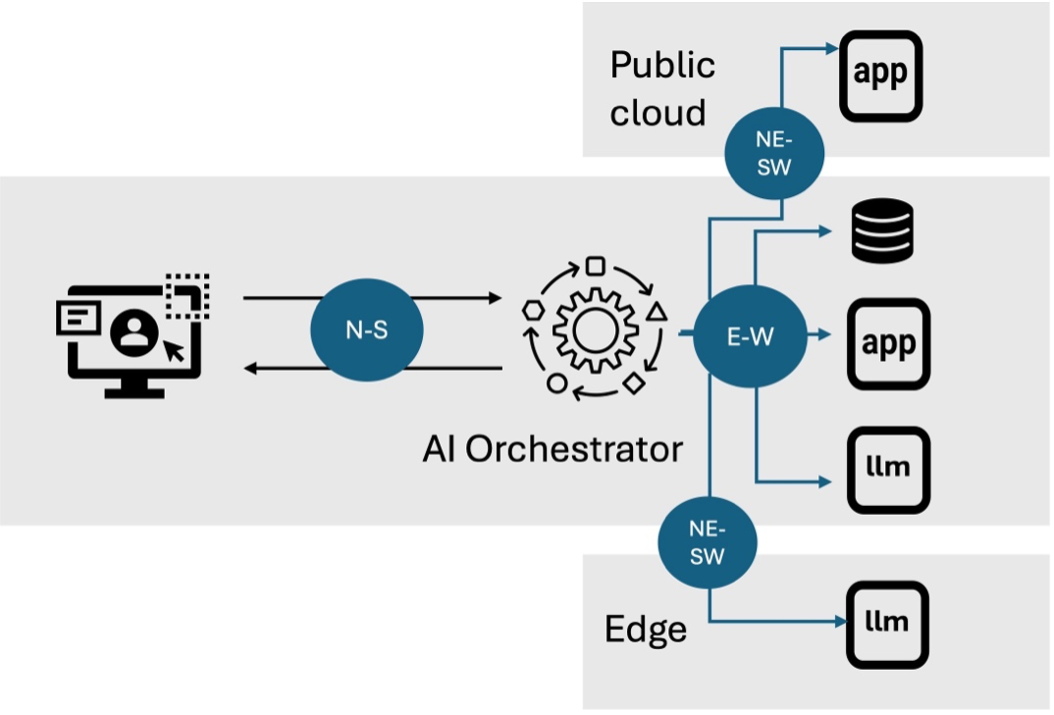
Seguirá habiendo un tráfico norte-sur considerable con las aplicaciones conversacionales, pero aumentarán el tráfico y las necesidades de entrega y seguridad en el interior, en la ruta de datos «este-oeste». Esto exigirá que la entrega y la seguridad de las aplicaciones pasen de vigilar la puerta principal a vigilar todas las puertas de una casa, tanto por dentro como por fuera.
La prevalencia de los entornos multicloud —con componentes de aplicaciones distribuidos entre el núcleo, la nube y el extremo— exigirá además que la entrega de aplicaciones aplique sus capacidades N-S a lo que rápidamente se está convirtiendo en la ruta de datos NE-SW, que abarca el tráfico entre ubicaciones mediante métodos seguros de redes multicloud.
Entrada y salida
Por último, y quizá lo más evidente, está la transición de las entradas y salidas estructuradas a las no estructuradas. Durante la mayor parte de la historia de la tecnología, hemos recurrido a entradas y salidas estructuradas para diseñar todo tipo de sistemas, desde redes y bases de datos hasta aplicaciones.
Todo eso está cambiando. Ahora, la entrada y la salida son «lo que al usuario le haya apetecido», y los desarrolladores no pueden confiar en los tipos ni en las longitudes de los datos, del mismo modo que los equipos de operaciones de seguridad tampoco pueden crear políticas basadas en las entradas y salidas esperadas. Se trata de un cambio radical en la forma en que se comunican las aplicaciones, y tendrá un impacto enorme en la entrega y la seguridad de las aplicaciones.
El impacto en la entrega de aplicaciones
El mayor impacto del procesamiento de datos no estructurados se produce en el ámbito de la seguridad. Hasta ahora, nos hemos basado en comprender cómo los atacantes pueden aprovechar las estructuras de datos y la lógica existentes, ya que había un conjunto claramente definido de vulnerabilidades derivadas de la forma en que se procesan los datos estructurados.
Dado el abanico casi infinito de posibilidades que ofrece el lenguaje natural, resulta extremadamente difícil identificar los ataques, ya que la superficie de amenaza pasa del plano léxico (sintáctico) al semántico (contexto y significado). Esto exige una forma diferente de inspeccionar y evaluar las solicitudes y respuestas. Por eso, la IA se está convirtiendo rápidamente en una de las mejores herramientas de seguridad: su capacidad para comprender el lenguaje natural y analizar enormes cantidades de datos permite detectar anomalías y valores atípicos que pueden ser indicativos de un ataque.
También traslada las técnicas de seguridad de los datos al ámbito de la seguridad de las aplicaciones, lo que exige que la seguridad de las aplicaciones y las API también inspeccione y evalúe los datos de entrada y salida desde la perspectiva de la seguridad de los datos.
La IA generativa lo cambia todo
Prácticamente no hay ningún ámbito que no se haya visto ya afectado o que no vaya a verse afectado en breve por la adopción de la IA generativa. Los usuarios pueden recibir con agrado los cambios en las aplicaciones, pero estos plantearán retos a los profesionales de la seguridad y la entrega, ya que las soluciones deberán adaptarse para incorporar nuevos patrones y necesidades de tráfico, así como comprender la nueva superficie de ataque.
La IA generativa lo cambia todo, porque cambia todos los aspectos de las aplicaciones.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.