Vivimos en un mundo de aplicaciones. Empieza a sonar manido y tópico, pero no deja de ser cierto. En lo que respecta a la seguridad, esto significa que debemos centrarnos primero en la aplicación y avanzar desde ahí hacia el usuario.
Pero no es así como diseñamos las arquitecturas de seguridad hoy en día.
Hoy en día construimos arquitecturas de seguridad intentando levantar un cortafuegos impenetrable alrededor del perímetro. A medida que avanzamos hacia el interior, en dirección a la aplicación, las líneas defensivas de seguridad que construimos son cada vez menos granulares hasta que, por fin, llegamos a la aplicación y prácticamente no queda nada. La seguridad más estrechamente vinculada a la aplicación es la que más lejos se encuentra de la aplicación que debe proteger, en lugar de ser al contrario. Esto nos obliga a intentar escalar de forma masiva en el extremo de la red —donde se necesitan costosos dispositivos de hardware para ofrecer el ancho de banda y la densidad de puertos requeridos—, en vez de escalar de forma más moderada cerca de la aplicación, donde sería más fácil implantar software y «dispositivos» virtualizados más económicos y sencillos de gestionar.
Tenemos que darle la vuelta a esta arquitectura y replantear la seguridad para que se adapte mejor a los modelos actuales de aplicaciones y de negocio.
Debemos dejar de intentar que el perímetro corporativo «conozca las aplicaciones» para poder escalar mejor y sacar partido de la infraestructura de seguridad. Debemos dejar de ser tan independientes de las aplicaciones en sus proximidades y empezar a desplazar todo eso hacia la izquierda, hacia el desarrollo y las operaciones, y hacia un modelo de software que sea escalable tanto económica como arquitectónicamente. Necesitamos una infraestructura de seguridad corporativa genérica en el límite tradicional de la red y una arquitectura de seguridad específica para cada aplicación en el nuevo perímetro: la propia aplicación.
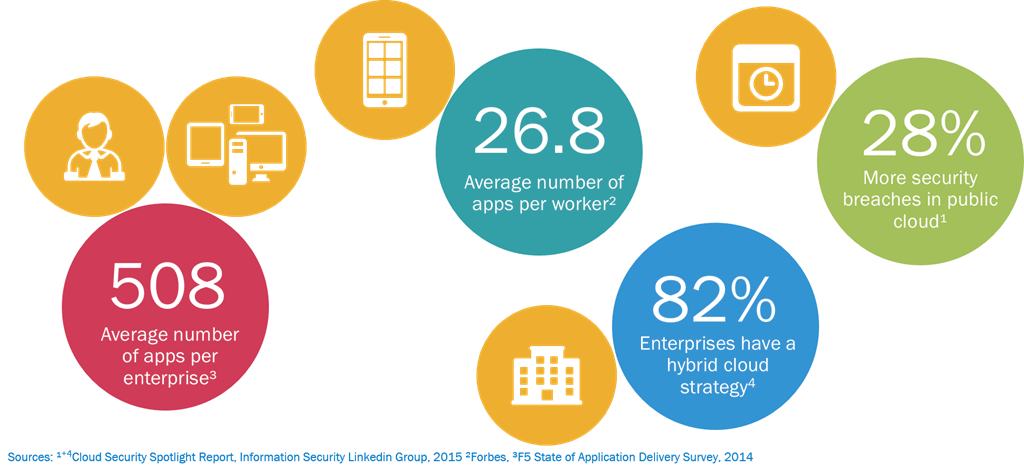
Esto es especialmente cierto si tenemos en cuenta el impacto que la nube está teniendo en las aplicaciones. No en el centro de datos, sino en las aplicaciones. Lo que debemos proteger son las aplicaciones, no la red, y no podemos hacerlo si nuestra estrategia de seguridad depende de tener un control absoluto sobre la red (y sobre quién accede a ella). Debemos plantearnos cómo proteger la aplicación, tanto si está en el centro de datos como si no, y desarrollar una estrategia de seguridad basada en esa premisa, en lugar de basarnos en la que utilizábamos antes de que la nube transformara el centro de datos.
Pensemos en el inminente tsunami de aplicaciones generado por el Internet de las cosas y la adopción de arquitecturas de microservicios. Si cada tecnología «nueva» suele multiplicar por diez el número de aplicaciones, ¿cuántas aplicaciones generarán dos tecnologías «nuevas» simultáneas? ¿Cuántas políticas de seguridad nuevas serán necesarias en el perímetro de la red para dar soporte a todas y cada una de esas aplicaciones?
Sí. Muchas. Uno o dos órdenes de magnitud más de las que hay hoy en día.
¿Y si desplazáramos esos elementos a la izquierda (en lo que respecta al proceso de despliegue; a la derecha si se observa un diagrama de red tradicional) y los trasladáramos a un entorno más definido y desplegado mediante software? ¿Y si contáramos con quienes desarrollan y conocen a fondo las aplicaciones para ayudar a elaborar las políticas que las protegerán y después las integráramos en el proceso de despliegue? ¿En el proceso de CI/CD? ¿Y si empaquetáramos las aplicaciones de la misma manera, con los mismos servicios de seguridad que necesitan, ya sea en la nube pública o en las instalaciones? ¿Y si, de algún modo, consiguiéramos una seguridad uniforme en todas las infraestructuras de TI, algo que el 60 % de las organizaciones considera el factor más importante para proteger los entornos en la nube [Informe destacado sobre seguridad en la nube]?
¿Sería escalable?
Supongo que sí, con menos interrupciones y una mayor facilidad de gestión que el modelo actual.
La nube es disruptiva. La movilidad es disruptiva. El Internet de las cosas será disruptivo. Eso no siempre es malo, sobre todo cuando nos brinda la oportunidad de replantearnos y reevaluar la forma en que implementamos, distribuimos y protegemos las aplicaciones.
Así que quizá haya llegado el momento de darle la vuelta a nuestro modelo de seguridad y adoptar la aplicación como el nuevo perímetro, una forma más eficaz de ampliar la seguridad, proteger las aplicaciones y preservar la integridad de nuestros datos.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.