Durante años, la seguridad de las aplicaciones se ha basado en una premisa conocida: cuando se descubre una vulnerabilidad, las organizaciones tienen tiempo para evaluar el riesgo, desarrollar u obtener un parche, probarlo e implementarlo antes de que los atacantes puedan aprovecharla.
La inteligencia artificial está haciendo que esa premisa sea cada vez más peligrosa.
La IA está acelerando el descubrimiento de vulnerabilidades, el reconocimiento, el desarrollo de exploits y la automatización de ataques. A medida que estas capacidades se vuelven más sofisticadas, los atacantes pueden identificar y explotar puntos débiles a una velocidad para la que los procesos tradicionales de seguridad y desarrollo nunca se diseñaron. En algunos casos, la explotación comienza incluso antes de que las vulnerabilidades se hagan públicas.
“Las organizaciones deben seguir mejorando sus procesos de aplicación de parches, pero también necesitan formas de proteger las aplicaciones y las API cuando no se dispone de soluciones definitivas de inmediato.”
Las implicaciones van mucho más allá de la necesidad de aplicar parches con mayor rapidez. Las organizaciones deben replantearse cómo protegen sus aplicaciones y API cuando el tiempo necesario para corregir una vulnerabilidad puede superar con creces el que necesitan los atacantes para explotarla. Este es un tema que abordo en profundidad en mi sesión «WAAP para el mundo posterior a Mythos», en el evento virtual y bajo demanda F5 Post-Mythos Security Summit.
Como explico en mi sesión, la respuesta empieza por reconocer que la protección inmediata y la corrección definitiva son dos retos distintos. A continuación, presento tres formas en las que los responsables de seguridad deberían replantear su enfoque a medida que esa brecha sigue aumentando.
1. Reconocer que la brecha de exposición se ha vuelto estructural
Los equipos de seguridad llevan años dedicados a mejorar la gestión de vulnerabilidades y acelerar la implementación de parches. Estos esfuerzos siguen siendo esenciales. Sin embargo, existe un límite fundamental a la rapidez con la que las organizaciones pueden modificar sus aplicaciones e infraestructuras de forma segura.
Los parches deben evaluarse, probarse e implementarse. Los equipos de desarrollo deben tener en cuenta las dependencias de las aplicaciones, la estabilidad operativa y la posibilidad de que una corrección de emergencia introduzca nuevos problemas. Para las empresas que gestionan miles de aplicaciones en múltiples entornos, estos procesos son necesariamente complejos.
Mientras tanto, la IA está cambiando las reglas del juego para los atacantes.
La creciente capacidad para automatizar la detección y explotación de vulnerabilidades permite a los atacantes operar a la velocidad de las máquinas, mientras que los defensores siguen sujetos a los ciclos de desarrollo y a los requisitos operativos. Ni siquiera las organizaciones de seguridad más eficientes pueden eliminar ese desequilibrio simplemente pidiendo a sus equipos que trabajen más rápido.
Esto genera una brecha estructural de exposición. Las vulnerabilidades pueden llegar a ser explotables mucho antes de que las organizaciones puedan implementar soluciones definitivas de forma segura. Y, a medida que la IA sigue avanzando, esta brecha amenaza con volverse aún más difícil de gestionar.
La cuestión que deben afrontar los responsables de seguridad ya no es solo cómo agilizar la aplicación de parches, sino también cómo proteger a sus organizaciones cuando los parches no pueden aplicarse con la rapidez necesaria.
2. La protección y la corrección requieren plazos diferentes
Abordar este reto requiere un cambio de mentalidad. Tradicionalmente, la gestión de vulnerabilidades se ha centrado en gran medida en la subsanación: identificar la vulnerabilidad, priorizarla y eliminarla lo antes posible. Pero cuando la explotación puede producirse antes de que haya un parche disponible, las organizaciones no pueden permitirse que la protección dependa por completo de la subsanación.
Deben separar ambas cosas. La corrección definitiva aborda la vulnerabilidad subyacente. La protección inmediata, por su parte, se centra en impedir que los atacantes aprovechen esa vulnerabilidad mientras se lleva a cabo la corrección.
Esta distinción es especialmente importante en el caso de las aplicaciones críticas para el negocio. La implementación precipitada de un parche sin probar en producción puede generar riesgos operativos adicionales. Sin embargo, retrasar su implementación para seguir los procedimientos establecidos de control de cambios puede dejar a la organización expuesta.
La aplicación de parches virtuales ofrece una forma de abordar este dilema. Al aplicar medidas de protección externas a la aplicación vulnerable, las organizaciones pueden bloquear técnicas conocidas de explotación de vulnerabilidades sin modificar de inmediato el código subyacente.
Es importante destacar que la aplicación de parches virtuales no sustituye la corrección de vulnerabilidades. Tampoco elimina todas las posibles vías de ataque. Su valor reside en reducir la exposición mientras los equipos de desarrollo y seguridad completan el trabajo necesario para solucionar las vulnerabilidades de forma permanente.
En otras palabras, las organizaciones necesitan poder responder a las amenazas inmediatas sin que cada incidente de seguridad obligue a lanzar una versión de emergencia de la aplicación. Y eso requiere un enfoque arquitectónico de la protección de las aplicaciones.
3. La arquitectura debe cerrar la brecha
Cuando las amenazas avanzan más rápido que los ciclos de desarrollo y despliegue de las aplicaciones, la protección debe poder funcionar de forma independiente de esos ciclos.
Aquí es donde la protección moderna de aplicaciones web y API (WAAP) (https://www.f5.com/solutions/web-app-and-api-protection) desempeña un papel cada vez más importante. Al incorporar controles de seguridad en la ruta de los datos de las aplicaciones, WAAP puede ayudar a las organizaciones a detectar y bloquear la actividad maliciosa antes de que llegue a las aplicaciones vulnerables. Funcionalidades como los cortafuegos de aplicaciones web, la seguridad de las API, la defensa contra bots y la mitigación de ataques DDoS proporcionan capas de protección complementarias.
La ventaja arquitectónica es considerable. Las organizaciones pueden aplicar controles de protección sin tener que esperar necesariamente a que se modifique el código de las aplicaciones, lo que da a los equipos de desarrollo más tiempo para investigar las vulnerabilidades e implementar soluciones permanentes.
Pero el reto es cada vez más complejo.
Los entornos de aplicaciones actuales van más allá de las aplicaciones web tradicionales. Las empresas dependen cada vez más de las API, las aplicaciones basadas en IA y los agentes autónomos, que introducen nuevas interacciones, dependencias y posibles superficies de ataque. Al mismo tiempo, los ataques potenciados por la IA dificultan que los equipos de seguridad distingan la actividad maliciosa del tráfico legítimo.
Limitarse a añadir más reglas de seguridad o generar más alertas no es una solución sostenible. La protección debe ser más inteligente y adaptativa, sin sobrecargar a los equipos de seguridad ni interrumpir la actividad empresarial legítima.
Esto hace que la capacidad de identificar las amenazas con precisión, minimizar los falsos positivos y aplicar las medidas de protección adecuadas sea cada vez más importante. También refuerza la necesidad de contar con una arquitectura capaz de ofrecer una protección uniforme en todas las aplicaciones y entornos.
En última instancia, las organizaciones no pueden resolver un problema de seguridad que evoluciona a la velocidad de las máquinas simplemente incorporando a más personas o acelerando los procesos existentes. Necesitan una arquitectura diseñada para proteger las aplicaciones mientras los sistemas subyacentes se ponen al día.
Consulta mi sesión sobre cómo protegerte cuando la aplicación de parches no puede seguir el ritmo
La IA está cambiando radicalmente la relación entre el descubrimiento, la explotación y la corrección de vulnerabilidades. Las organizaciones deben seguir mejorando sus procesos de aplicación de parches, pero también necesitan formas de proteger las aplicaciones y las API cuando no se dispone de soluciones definitivas de inmediato.
En mi sesión «WAAP para el mundo posterior a Mythos», en el F5 Post-Mythos Security Summit, analizo cómo las soluciones WAAP modernas pueden ayudar a las organizaciones a responder a esta nueva realidad. Muestro cómo la protección basada en IA y la aplicación de parches virtuales pueden ayudar a las organizaciones a abordar las vulnerabilidades en el perímetro sin esperar a que se modifique el código de las aplicaciones. También examino cómo encajan estas capacidades en un enfoque más amplio para proteger las aplicaciones, las API y la IA frente a amenazas cada vez más sofisticadas.
Para ver mi sesión, regístrate aquí.
Sobre el autor
.jpeg)
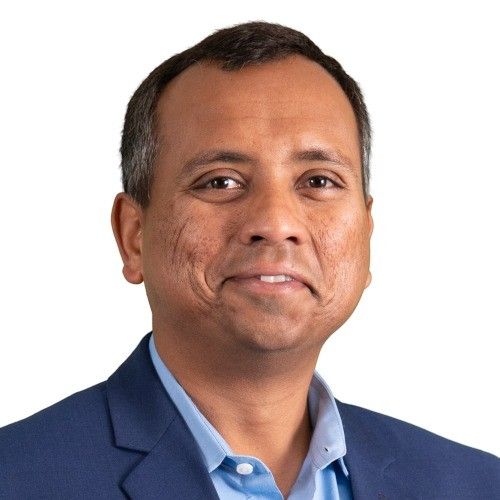
Nirav Shah es vicepresidente sénior y responsable de Marketing de Productos y Soluciones en F5, donde dirige la estrategia de seguridad de aplicaciones y seguridad de la IA. Antes de incorporarse a F5, trabajó durante once años en Fortinet, donde ocupó varios puestos directivos, entre los que destaca la dirección de las soluciones SASE basadas en IA, SOC y redes seguras. Su amplia trayectoria también incluye puestos de gran relevancia en Cisco Systems, donde lideró importantes iniciativas de SD-WAN. Con más de dos décadas de experiencia en el sector de la ciberseguridad, cuenta con una sólida trayectoria en el lanzamiento de productos que han marcado el rumbo del mercado y en la creación de equipos de alto rendimiento que alinean el desarrollo de productos con las áreas de ventas y marketing para maximizar su impacto. Como referente del sector y antiguo alumno de la USC, participa con frecuencia como ponente en conferencias del sector y colabora habitualmente con publicaciones de prestigio sobre la convergencia entre la IA y la ciberseguridad, al tiempo que mantiene su compromiso con la mentoría de nuevos profesionales de la ciberseguridad.
Más artículos de Nirav ShahArtículos relacionados del blog

IA agéntica en ciberseguridad: promesas y riesgos
Descubre por qué el uso de la IA agéntica en ciberseguridad es esencial para combatir las amenazas impulsadas por IA y por qué los agentes también generan nuevos riesgos empresariales.

Cómo los clientes de F5 del sector financiero abordan la soberanía digital sin frenar la innovación
¿Cómo se materializa la soberanía digital en el mundo real? Dos proyectos recientes de F5 con clientes muestran cómo distintas empresas están afrontando estos retos.

Soberanía operativa: cómo desarrollar resiliencia en un mundo impredecible
Para muchas organizaciones, la cuestión ya no consiste únicamente en controlar los datos, sino en mantener la capacidad de operar, adaptarse y recuperarse a medida que evolucionan las leyes y las circunstancias.

No se puede proteger una conversación con un cortafuegos: cómo el red teaming de IA se volvió esencial
Dado que las implementaciones de IA avanzan a la velocidad de las máquinas, los métodos tradicionales de prueba de software ya no resultan adecuados.
Protege tu canalización de datos de IA sin ralentizarla
Proteger el flujo de datos de la IA no es opcional. Eso está claro. Lo que resulta mucho menos evidente —y mucho más difícil— es cómo protegerlo adecuadamente.

Las extranets no están muertas; solo necesitan una actualización
Modernice su extranet: descubra cómo F5 y Equinix ofrecen una conectividad para partners repetible, segura y escalable, sin la complejidad de las redes tradicionales.