Dos plataformas convergentes definen ahora cómo las organizaciones protegen y proporcionan acceso a sus activos más críticos: Secure Access Service Edge (SASE) para la plantilla híbrida y una plataforma de entrega y seguridad de aplicaciones (ADSP) para el entorno híbrido de aplicaciones. Comprender en qué se diferencian estas plataformas y por qué se complementan es fundamental para diseñar arquitecturas resilientes.
SASE frente a ADSP
En muchos aspectos, SASE y ADSP son similares. Ambas son plataformas convergentes de redes y seguridad. Las dos se implementan mediante hardware, software y SaaS. Además, ambas incorporan el concepto de una consola única para todo, al servicio de los equipos de NetOps, SecOps, PlatformOps, DevOps y otros equipos operativos. Sin embargo, también son tecnologías muy diferentes: una se centra en los empleados y la otra, en las aplicaciones.
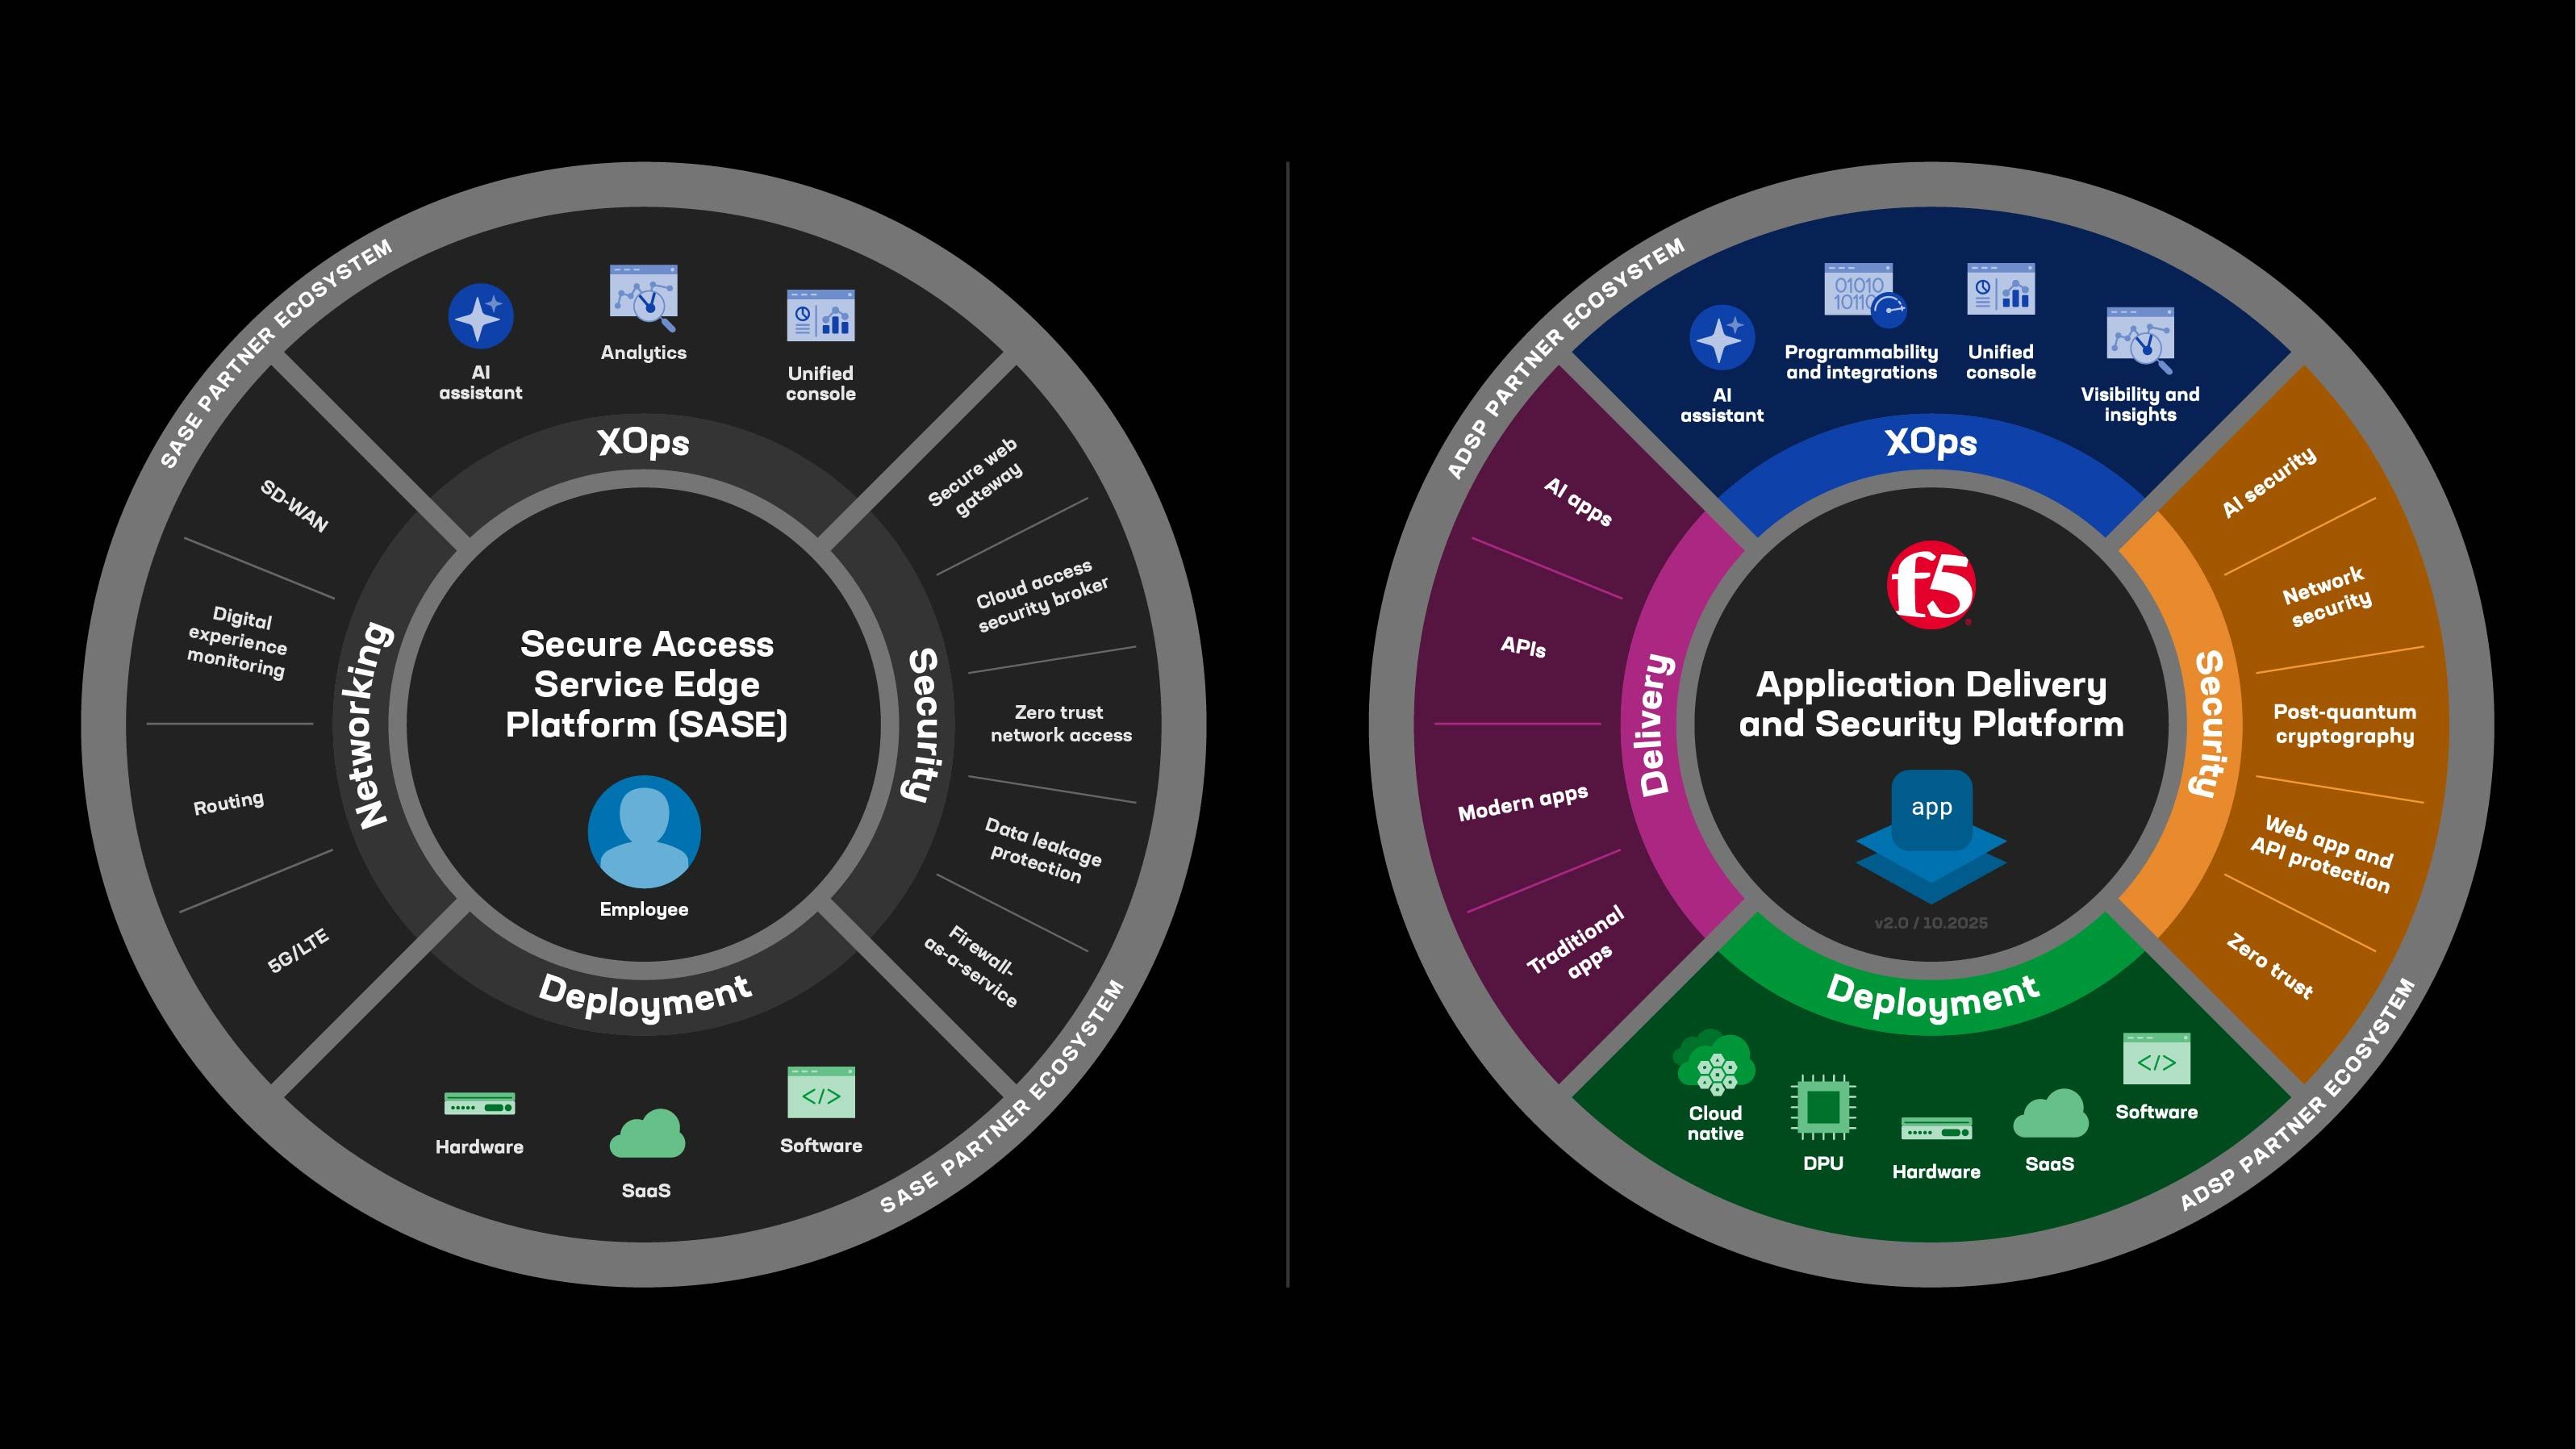
Una plataforma SASE aplica políticas coherentes de acceso a la red (SD-WAN/ZTNA) y de seguridad (Security Service Edge) para los empleados de la empresa, tanto si se conectan desde la oficina principal o una de sus sucursales como si lo hacen desde casa o mientras viajan.
Por otro lado, ADSP proporciona una entrega de aplicaciones coherente mediante controladores de entrega de aplicaciones (ADC) y protege las aplicaciones empresariales con protección de aplicaciones web y API (WAAP), independientemente de si dichas aplicaciones se encuentran en un centro de datos, en entornos multinube o en el extremo de la red. ADSP también recibe tráfico de consumidores que se conectan a través de una red de distribución de contenidos (CDN).
Entonces, ¿hasta qué punto son diferentes estas dos plataformas convergentes de redes y seguridad?
Aunque pueda parecer obvio, SASE, dado su énfasis en proteger a los empleados, utiliza un proxy directo para recibir contenido de aplicaciones públicas y privadas, inspeccionarlo y entregárselo a los empleados.
En cambio, ADSP es principalmente un proxy inverso: intercepta el tráfico dirigido a una aplicación, lo inspecciona y lo envía al servidor adecuado en el que está alojada. En esencia, SASE y ADSP son tecnologías centrales de redes y seguridad diferentes, con escalas muy distintas. Basta con comparar cuántos consumidores acceden a una aplicación con cuántos empleados internos acceden a una red.
SASE frente a ADSP: diferencias en redes
Examinemos las diferencias en cuanto a redes, empezando por SASE. Las redes de área extensa definidas por software (SD-WAN) utilizan una combinación de infraestructura subyacente para el transporte y túneles superpuestos para proporcionar la ruta más fiable entre los usuarios y la nube del perímetro de servicio de seguridad (SSE), u otro destino. Pueden dirigir dinámicamente el tráfico a través de enlaces MPLS, de banda ancha, 5G/LTE o por satélite en función del rendimiento en tiempo real. Dado que SD-WAN reconoce las aplicaciones, toma decisiones de enrutamiento e ingeniería de tráfico que el enrutamiento IP tradicional no puede tomar, como seleccionar rutas en función de la identidad de la aplicación, la latencia, la fluctuación o la pérdida de paquetes.
Cuando los empleados se conectan desde fuera de la red corporativa, SD-WAN no suele formar parte de la ruta. El tráfico externo a la red depende del enrutamiento estándar de Internet, que no ofrece garantías de rendimiento, selección optimizada de rutas ni políticas de calidad de servicio (QoS) empresariales. En estos casos, el SSE basado en la nube funciona como un proxy directo: termina la conexión del empleado, inspecciona el tráfico saliente y entrante y, a continuación, recupera el contenido en nombre del empleado.
ADSP aborda una parte diferente de la pila de red. Los ADC de ADSP se encargan de optimizar la forma en que las solicitudes llegan a las aplicaciones, garantizando un alto rendimiento, disponibilidad y fiabilidad. Al operar en las capas 4 a 7, los ADC comprenden los protocolos de las aplicaciones, el comportamiento de las sesiones y los patrones de tráfico, lo que les permite realizar un balanceo de carga avanzado, la terminación TLS, la supervisión del estado y la gestión de conexiones.
Dado que ADSP funciona como un proxy inverso, se sitúa delante de las aplicaciones para inspeccionar el tráfico entrante, aplicar políticas y seleccionar la instancia de aplicación o el servicio adecuados. Aunque ADSP está estrechamente asociado con WAAP, también puede integrarse con redes de distribución de contenidos (CDN) y otras capas de entrega para optimizar aún más el rendimiento y el alcance global.
SASE frente a ADSP: diferencias en materia de seguridad
¿Y qué ocurre con la seguridad? En el modelo SASE, SSE protege a los empleados, especialmente sus dispositivos y sesiones de navegación, frente a amenazas procedentes de la web y la nube. En un principio, SSE se centraba en las funcionalidades de puerta de enlace web segura (SWG), pero desde entonces se ha ampliado para incluir controles de agente de seguridad de acceso a la nube (CASB), aislamiento remoto del navegador (RBI) y prevención de pérdida de datos (DLP).
En comparación, ADSP se centra en proteger las aplicaciones y las API. Sus principales funcionalidades de seguridad abarcan la protección de aplicaciones web y API (WAAP), incluido un cortafuegos de aplicaciones web (WAF), la mitigación de ataques distribuidos de denegación de servicio (DDoS), la protección contra bots, la seguridad de las API y la protección del lado del cliente. Además, la DLP cobra cada vez más relevancia en el perímetro de las aplicaciones, ya que las organizaciones buscan evitar que los datos confidenciales queden expuestos a través de las API y las aplicaciones web.
Arquitecturas Zero trust architecture
Ambas plataformas contribuyen a una arquitectura de confianza cero, pero lo hacen en distintas capas del entorno. SASE proporciona acceso a la red de confianza cero (ZTNA), que valida la identidad del empleado, el estado del dispositivo y las señales contextuales antes de conceder acceso a una aplicación. Esto impide que usuarios no verificados y dispositivos no gestionados lleguen a los recursos internos, lo que reduce drásticamente la superficie de ataque en el extremo del usuario.
ADSP complementa esta protección con el acceso a aplicaciones de confianza cero (ZTAA), que aplica las decisiones de acceso en el proxy inverso situado directamente delante de la aplicación. A diferencia de ZTNA, que determina quién puede intentar conectarse, ZTAA controla lo que puede hacer realmente una vez que llega el tráfico. Mediante la inspección de solicitudes, la aplicación de políticas granulares y la intermediación en cada transacción, ZTAA protege la propia aplicación frente a identidades comprometidas, cargas maliciosas e intentos de movimiento lateral que los controles tradicionales de la capa de red no pueden detectar.
En conjunto, ZTNA y ZTAA proporcionan un modelo de confianza cero por capas: uno protege el acceso a la aplicación y el otro protege la aplicación una vez concedido el acceso.
Cómo funcionan conjuntamente SASE y ADSP
SASE y ADSP abordan retos diferentes, pero muy complementarios, y ambos son esenciales para las operaciones digitales modernas. Los analistas del sector señalan sistemáticamente que SASE está optimizado para proteger y conectar a la plantilla híbrida. Ofrece funcionalidades de ZTNA, SWG, CASB y DLP en el extremo del usuario, lo que garantiza que el acceso a los recursos corporativos comience con controles sólidos de identidad, dispositivos y contenidos.
ADSP, por el contrario, está optimizado para proporcionar y proteger las propias aplicaciones. Ofrece ADC, WAAP, mitigación de DDoS, acceso a aplicaciones de confianza cero y seguridad de API en el perímetro de las aplicaciones, donde el rendimiento, la resiliencia y las defensas frente a amenazas específicas de las aplicaciones son fundamentales. A medida que las empresas siguen adoptando el trabajo híbrido y las arquitecturas híbridas multinube, estos dos perímetros deben funcionar de forma coordinada para mantener un rendimiento, una seguridad y una aplicación de políticas coherentes en entornos ampliamente distribuidos.
En la práctica, SASE garantiza que solo los empleados autorizados y los dispositivos que cumplen los requisitos puedan acceder a aplicaciones internas o privadas. A continuación, ADSP garantiza que dichas aplicaciones sigan siendo rápidas, fiables y estén protegidas una vez que llega el tráfico. Por ejemplo, los desarrolladores o empleados que trabajan de forma remota acceden a las herramientas internas mediante los controles ZTNA de SASE, mientras que los portales orientados al cliente, las API y los servicios basados en IA dependen de ADSP para una entrega eficiente, una protección avanzada frente a amenazas y una seguridad adaptada a las aplicaciones.
Juntas, ambas plataformas crean una arquitectura integral de confianza cero que abarca a los empleados, las redes y las aplicaciones. Ninguna de las dos plataformas puede lograr este resultado por sí sola, pero, en conjunto, proporcionan la base de seguridad y rendimiento de extremo a extremo que requieren las empresas digitales modernas.
¿Llegarán SASE y ADSP a integrarse en una única plataforma?
En el caso de las pequeñas y medianas empresas, es razonable imaginar que SASE y ADSP se ofrezcan a través de una única plataforma consolidada. Estas organizaciones suelen priorizar la simplicidad, cuentan con equipos de TI más reducidos y se benefician de consumir los servicios de red y seguridad como un único servicio unificado en la nube. En estos entornos, la distinción entre la seguridad en el extremo del usuario y la entrega en el extremo de la aplicación es menos importante.
Sin embargo, las grandes empresas operan a una escala diferente. SASE y ADSP se basan en tecnologías distintas, resuelven problemas diferentes y están gestionados por equipos de redes y seguridad independientes. Estos límites operativos, junto con unos requisitos más exigentes de rendimiento, cumplimiento normativo y arquitectura, hacen que una convergencia total resulte poco práctica. Las grandes organizaciones obtienen el máximo valor cuando ambas plataformas mantienen su especialización, pero funcionan juntas a la perfección.
Gartner AI Security Platform
A medida que las empresas adoptan cada vez más flujos de trabajo basados en IA, crece la necesidad de contar con estrategias sólidas de seguridad de la IA. Para responder a esta necesidad, Gartner define una nueva categoría denominada AI Security Platform (AISP), un marco diseñado para proteger tanto las aplicaciones de IA de terceros como las desarrolladas a medida. AISP consta de dos pilares fundamentales:
- Control del uso de la IA (AIUC): Se centra en regular el uso empresarial de herramientas de IA externas, como plataformas de IA generativa o motores de análisis de datos, mediante la aplicación de políticas de protección de datos, gestión de la propiedad intelectual y privacidad.
- Seguridad de aplicaciones de IA (AIAS): Diseñada para proteger las aplicaciones de IA desarrolladas a medida frente a amenazas como la IA adversaria, los modelos entrenados de forma inadecuada y el uso indebido de las API.
SASE y ADSP pueden desempeñar funciones complementarias dentro de este marco. Gracias a su modelo de aplicación de políticas basado en proxies y centrado en los empleados, SASE se ajusta de forma natural a AIUC al proteger las interacciones entre personas e IA y las integraciones con terceros. ADSP, por su parte, resulta idóneo para respaldar AIAS, aprovechando sus capacidades para proteger aplicaciones, API e infraestructuras de backend a escala empresarial.
Ventajas de un enfoque basado en plataformas
Las plataformas convergentes de redes y seguridad, como SASE y ADSP, ofrecen numerosas ventajas a las empresas. Permiten consolidar productos específicos, simplificar las operaciones y sincronizar las políticas entre las funciones de red y seguridad.
La posibilidad de combinar estas dos grandes categorías de plataformas convergentes sigue siendo objeto de debate. Aunque a veces a las empresas les resulta difícil superar la gestión aislada por silos, las ventajas de adoptar un enfoque de plataforma son demasiado importantes como para ignorarlas.
Descubra estas ventajas en detalle y conozca cómo F5 Application Delivery and Security Platform (ADSP) distribuye y protege las aplicaciones en cualquier entorno visitando nuestra página web de F5 ADSP.
Sobre el autor
John Maddison es director de Marketing de F5. Cuenta con más de 30 años de experiencia al frente de equipos de producto y funciones de marketing corporativo en los sectores de la ciberseguridad, la nube y las telecomunicaciones. Antes de incorporarse a F5, trabajó durante 12 años en Fortinet, donde ocupó más recientemente los cargos de director de Marketing y vicepresidente ejecutivo de Estrategia de Producto. Anteriormente, desempeñó puestos directivos en Trend Micro, Vina Communications y Octel Communications. John es graduado en Ingeniería por la Universidad de Plymouth, en Devon (Inglaterra).
Más artículos de John MaddisonArtículos relacionados del blog

IA agéntica en ciberseguridad: promesas y riesgos
Descubre por qué el uso de la IA agéntica en ciberseguridad es esencial para combatir las amenazas impulsadas por IA y por qué los agentes también generan nuevos riesgos empresariales.

Cómo los clientes de F5 del sector financiero abordan la soberanía digital sin frenar la innovación
¿Cómo se materializa la soberanía digital en el mundo real? Dos proyectos recientes de F5 con clientes muestran cómo distintas empresas están afrontando estos retos.

Soberanía operativa: cómo desarrollar resiliencia en un mundo impredecible
Para muchas organizaciones, la cuestión ya no consiste únicamente en controlar los datos, sino en mantener la capacidad de operar, adaptarse y recuperarse a medida que evolucionan las leyes y las circunstancias.

No se puede proteger una conversación con un cortafuegos: cómo el red teaming de IA se volvió esencial
Dado que las implementaciones de IA avanzan a la velocidad de las máquinas, los métodos tradicionales de prueba de software ya no resultan adecuados.
Protege tu canalización de datos de IA sin ralentizarla
Proteger el flujo de datos de la IA no es opcional. Eso está claro. Lo que resulta mucho menos evidente —y mucho más difícil— es cómo protegerlo adecuadamente.

Las extranets no están muertas; solo necesitan una actualización
Modernice su extranet: descubra cómo F5 y Equinix ofrecen una conectividad para partners repetible, segura y escalable, sin la complejidad de las redes tradicionales.