Día Internacional de la Mujer (IWD) se celebra el 8 de marzo. Aunque es un día mundial dedicado a celebrar los numerosos logros de las mujeres, también es una jornada para acelerar la igualdad de género. Con el lema de este año, #EmbraceEquity, resulta aleccionador recordar que el panorama de la ciberseguridad sigue estando muy desequilibrado: el 75 % de los profesionales de la ciberseguridad son hombres.
Se están logrando avances para mejorar la situación actual. Sin embargo, las previsiones indican que podrían hacer falta más de 130 años para cerrar la brecha de género si el mundo mantiene el ritmo actual.
Para contribuir a impulsar más cambios desde ahora y ofrecer perspectivas únicas sobre la importancia de reducir la brecha de género, hablé con Navpreet Gill para inaugurar una serie de artículos de blog con personas de identidades de género infrarrepresentadas en el ámbito de la ciberseguridad en F5 y conocer su opinión sobre la importancia de seguir empoderando a las mujeres para que formen parte de la ciberseguridad, no solo en el Día Internacional de la Mujer, sino todos los días.
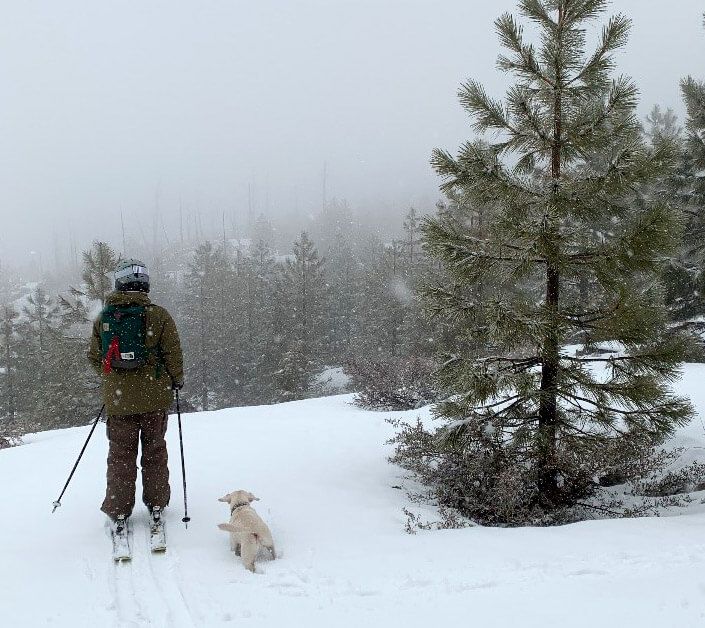
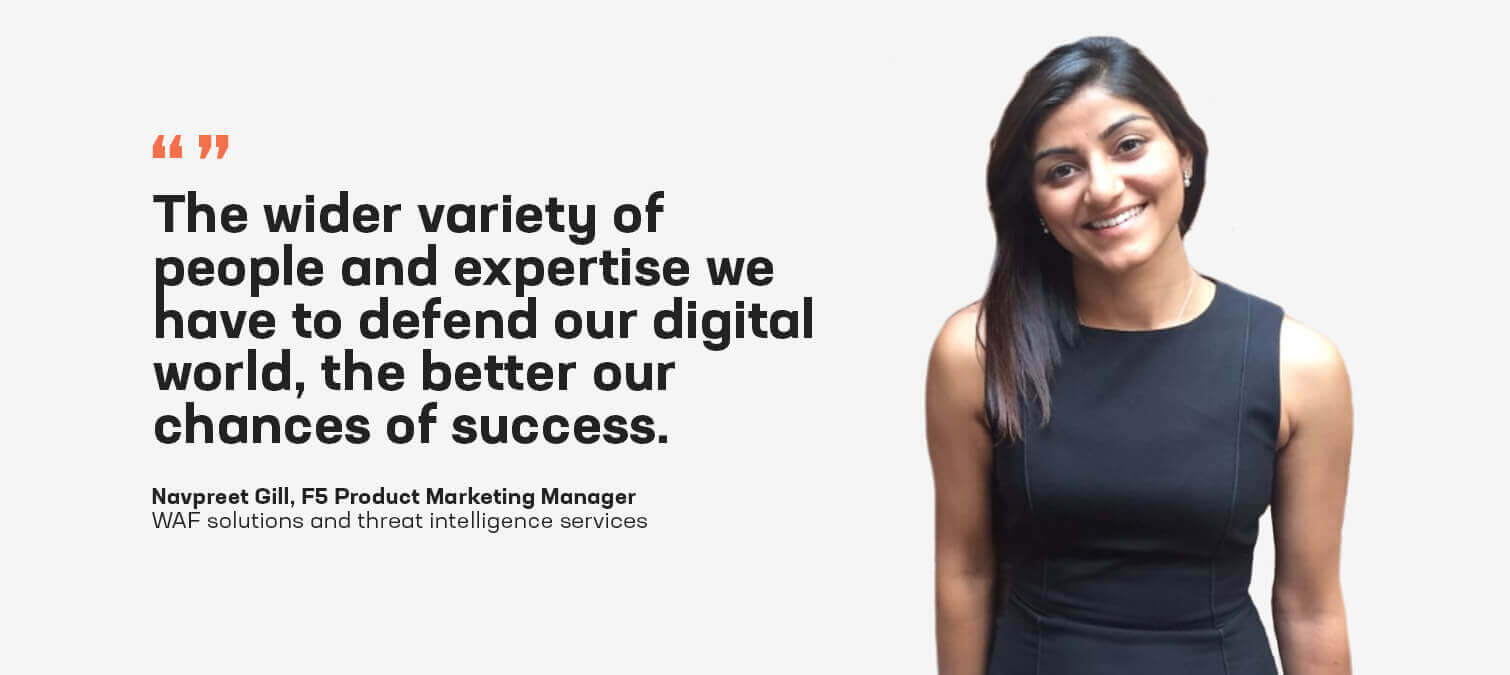
Navpreet lleva más de tres años en F5. Su función se centra en el marketing de productos para soluciones de firewall de aplicaciones web (WAF), entre ellas F5 BIG-IP Advanced WAF y servicios de inteligencia sobre amenazas. Anteriormente, Navpreet contribuyó a impulsar el marketing de productos y el desarrollo de negocio para empresas emergentes de seguridad de Silicon Valley. Su experiencia con estas empresas despertó su pasión por posicionar y comunicar productos y soluciones que respondan de forma óptima a los casos de uso de los clientes e impulsen el negocio. En su tiempo libre, a Navpreet le gusta practicar escalada, esquiar y hacer senderismo con su perro Henry.
Rachael: Seguí una trayectoria profesional poco convencional antes de llegar a la ciberseguridad. ¿Cómo conseguiste entrar en el sector?
Navpreet: Poco después de terminar mi etapa en UCLA, recibí una carta de mi proveedor de servicios sanitarios en la que me informaba de que era una de los varios millones de personas afectadas por una reciente brecha de seguridad. Acababa de mudarme de Los Ángeles a Silicon Valley y estaba buscando trabajo, así que empecé a establecer contactos en el sector tecnológico. Mis mentores me animaron a ir más allá y a buscar puestos en el ámbito de la ciberseguridad.
En esencia, la ciberseguridad consiste en evitar que las personas sean víctimas de delitos. A lo largo de mi carrera, he disfrutado trabajando en el ámbito de la defensa, protegiendo a las personas, persiguiendo a los ciberdelincuentes y aprendiendo continuamente. Me encanta ver el impacto de mi trabajo. Este entorno dinámico me ayuda a mantener la concentración y hace que siga disfrutando de mi carrera profesional.
Rachael: Muchas personas se han erigido en defensoras de la diversidad y la inclusión en el sector tecnológico, pero la ciberseguridad sigue teniendo dificultades para cerrar la brecha de género. ¿Qué oportunidades existen para reducir esta desigualdad?
Navpreet: Contar con más mujeres en el entorno laboral es beneficioso para las empresas, ya que aporta diversidad de perspectivas, liderazgo y experiencia. Aunque esto puede aplicarse a cualquier puesto de una empresa, resulta fundamental en el ámbito de la ciberseguridad. Necesitamos personas con distintos perfiles porque nos enfrentamos a adversarios cibernéticos y hackers que también tienen orígenes y experiencias diversos. Cuanto mayor sea la variedad de personas y conocimientos con los que contemos para defender nuestro mundo digital, mayores serán nuestras probabilidades de éxito.
Rachael: No podría estar más de acuerdo. Hace unos años, la Universidad de Maryland informó de que se produce un ciberataque cada 39 segundos, y cada vez resulta más fácil con tácticas en constante evolución como el «ransomware como servicio». ¿Cómo podemos orientar a más mujeres hacia la ciberseguridad? ¿Qué tiene que cambiar?
Navpreet: Creo que es un problema de percepción: tanto en casa como en la escuela, a menudo se orienta a las niñas hacia roles más tradicionales. La falta de referentes también influye considerablemente, junto con otros factores como el predominio masculino y la presión de grupo, que fomentan la idea de que las disciplinas STEM son cosa de frikis.
Podemos cambiar el relato mediante un cambio cultural. El profesorado y los orientadores escolares deberían animar a las niñas a optar por carreras STEM y dar visibilidad a referentes dentro del sistema educativo. En el ámbito laboral, las empresas deberían poner en marcha iniciativas para contratar y retener a mujeres en el sector de las TI, garantizando la igualdad salarial y las mismas oportunidades de ascenso, además de un entorno de trabajo inclusivo en materia de género.
Rachael: Me entusiasma ver iniciativas que desafían el statu quo. Y me llena de energía todo lo que está ocurriendo actualmente en el ámbito de la ciberseguridad. ¿Qué tendencias actuales despiertan especialmente tu interés?
Navpreet: Lo que más me entusiasma es la inteligencia artificial (IA) en la ciberseguridad.
Los ciberataques no van a desaparecer: seguirán aumentando tanto en frecuencia como en sofisticación. Para los expertos en ciberseguridad, responder a todos ellos se ha vuelto bastante complicado. Los hackers y los ciberdelincuentes llevan tiempo utilizando la IA. En muchos casos, se emplean algoritmos de IA para detectar sistemas de seguridad vulnerables que contienen información valiosa. La IA también puede crear numerosos correos electrónicos de phishing personalizados para engañar a los destinatarios y conseguir que revelen información confidencial. Los ataques impulsados por IA también pueden ser más personalizados y eficaces; su creciente capacidad para comprender el contexto hará que sean aún más difíciles de detectar.
Rachael: Como usar ChatGPT para llevar a cabo ataques maliciosos. Pero aún hay esperanza para la IA con buenas intenciones, ¿verdad?
Navpreet: Totalmente. Los algoritmos de aprendizaje automático pueden analizar con mayor eficacia la enorme cantidad de datos que circulan por las redes en tiempo real y aprender a reconocer patrones que indiquen una amenaza. La inversión en nuevas tecnologías desempeñará un papel fundamental en esta nueva realidad y en un ecosistema en constante evolución. Es crucial incorporar la tecnología al ecosistema para combatir el uso malicioso de la IA mediante la propia IA.
Por ejemplo, el análisis del comportamiento es un requisito para detectar ataques combinados. Muchos ataques distribuidos de denegación de servicio (DDoS) de capa 7 son sigilosos y pueden pasar desapercibidos. BIG-IP Advanced WAF utiliza el aprendizaje automático y la supervisión de datos para analizar el comportamiento del tráfico y defenderse automáticamente de los ataques DoS y DDoS.
La IA en ciberseguridad está evolucionando de forma exponencial, y me entusiasma ver hasta dónde llegará.
Otras preguntas y respuestas de esta serie del blog
Más información
Descubre qué diferencia a BIG-IP Advanced WAF
Consulta el informe más reciente de F5 sobre diversidad e inclusión
Explora las oportunidades profesionales en ciberseguridad en F5
Chad: ¿Por qué resulta tan difícil para los arquitectos e ingenieros de seguridad elegir la protección adecuada para las aplicaciones web y las API?
Gary: Elegir la protección adecuada para aplicaciones web y API (WAAP) puede resultar realmente abrumador para los equipos de seguridad y riesgos. La gran variedad de opciones disponibles complica el proceso de toma de decisiones: proveedores de CDN, herramientas nativas de la nube, productos especializados exclusivamente en seguridad y plataformas WAAP, por citar algunas.
Cada solución presenta características, capacidades y arquitecturas diferentes, lo que dificulta evaluarlas y compararlas de forma eficaz. Esto suele traducirse en una investigación que requiere mucho tiempo, la posibilidad de pasar por alto aspectos importantes y el riesgo de elegir una solución inadecuada que podría exponer a la organización a amenazas de seguridad. Además, está la diferencia entre la teoría y la práctica: ¿qué rendimiento ofrecerá?
Chad: ¿Puedes presentar la nueva «Comparativa de las mejores soluciones de seguridad para API y aplicaciones web» y explicar cuál es su objetivo?
Gary: Por supuesto. Esta nueva guía está diseñada para abordar precisamente los retos a los que se enfrentan los arquitectos y los profesionales de SecOps que he mencionado anteriormente. Ofrece una evaluación comparativa clara y estructurada de las principales soluciones, destacando aspectos clave como la flexibilidad arquitectónica, la portabilidad de las políticas, la capacidad de adaptación a las amenazas, la integración en el ciclo de vida y la eficacia de la seguridad. Su objetivo es simplificar el proceso de toma de decisiones mediante una visión global que ayude a los profesionales a determinar el mejor enfoque para implementar la seguridad de las aplicaciones.
Chad: ¿Cómo agiliza la guía comparativa el proceso de toma de decisiones?
Gary: La guía comparativa agiliza considerablemente el proceso de toma de decisiones, ya que ahorra tiempo y reduce la complejidad. Ofrece una visión general concisa y organizada de las distintas categorías de soluciones y compara claramente los puntos fuertes y débiles de cada opción. Esto permite a los profesionales identificar rápidamente qué soluciones satisfacen sus necesidades específicas, minimizando el riesgo de pasar algo por alto y garantizando que elijan la protección más eficaz para sus entornos digitales particulares.
Chad: ¿Cuáles son algunos de los criterios clave en los que se centra la guía comparativa? ¿Podrías dar ejemplos concretos de por qué son importantes?
Gary: Por supuesto. La guía se centra en varios criterios clave. Por ejemplo, cuando hablamos de flexibilidad arquitectónica, las soluciones WAAP de F5 destacan porque protegen las aplicaciones y las API dondequiera que se encuentren, sin necesidad de rediseñarlas, refactorizarlas ni migrarlas. Esta flexibilidad es crucial para las organizaciones con entornos distribuidos, incluidos centros de datos locales y múltiples plataformas en la nube, cada vez más habituales debido al auge de las arquitecturas basadas en API y los ecosistemas de IA. Permite aplicar las políticas de seguridad de forma coherente en todos los entornos y adoptar medidas correctivas de manera rápida y generalizada mediante defensas de IA asistidas por personas. Por otro lado, las ofertas de CDN suelen exigir que el contenido se sirva a través de su red, lo que puede no ser adecuado para las arquitecturas multinube modernas. Estas plataformas son autónomas y no ofrecen una única pila de seguridad que pueda aplicarse de forma coherente en sus centros de datos, entornos de nube pública y ubicaciones perimetrales. Esta limitación puede dificultar la agilidad del despliegue y la escalabilidad, propiciar errores de configuración y sobrecargar los valiosos recursos de los equipos de seguridad con el ajuste de políticas, la respuesta ante incidentes y la adopción de medidas correctivas, por lo que resulta menos adecuada para las organizaciones con una presencia digital compleja.
Chad: ¿Hay algún otro criterio clave en el que se centre la guía?
Gary: Sí, existe la portabilidad de las políticas. Dado que las soluciones WAAP de F5 permiten implementar políticas de seguridad de forma coherente en entornos de nube y locales, puede ejecutar su estrategia digital sin comprometer la seguridad. La misma pila de seguridad única y robusta acompaña a sus aplicaciones y API dondequiera que estén y dondequiera que deban estar. Esta uniformidad reduce el riesgo de incoherencias en las políticas y de errores de configuración entre distintos entornos, lo que simplifica la gestión de la seguridad. En cambio, las soluciones nativas de la nube suelen estar aisladas dentro de su propio entorno, lo que genera una mayor complejidad operativa al tener que gestionar varias pilas de seguridad. Esta falta de portabilidad de una única pila puede dar lugar a políticas de seguridad fragmentadas y a una mayor carga de gestión.
La capacidad de adaptación a las amenazas es otro criterio fundamental. Las soluciones WAAP de F5 utilizan técnicas de engaño basadas en IA y aprendizaje automático para mantener su eficacia a medida que los atacantes modifican sus tácticas. Esta capacidad de adaptación es esencial para anticiparse a las amenazas sofisticadas y garantizar que las medidas de seguridad puedan evolucionar en tiempo real. Sin embargo, las soluciones especializadas exclusivamente en seguridad suelen centrarse en riesgos y amenazas concretos —a menudo, los más habituales— y no pueden adaptarse a las estrategias cambiantes de los atacantes, cuyas tácticas, técnicas y procedimientos se ven ahora potenciados por la IA. Este enfoque estático puede dejar a las organizaciones expuestas a amenazas nuevas y emergentes.
Chad: ¿Por qué son importantes las guías comparativas como esta?
Gary: En resumen, la «Comparativa de las mejores soluciones de seguridad para API y aplicaciones web» es un recurso de valor incalculable para los equipos de seguridad y riesgos. Al centrarse en criterios clave como la flexibilidad arquitectónica, la portabilidad de las políticas y la capacidad de adaptación a las amenazas, la guía simplifica el proceso de toma de decisiones y ayuda a las organizaciones a elegir las soluciones para aplicaciones web y API más eficaces para sus entornos específicos. Recurrir a guías y recursos exhaustivos es fundamental para tomar decisiones de seguridad fundamentadas y, en última instancia, mejorar la postura de seguridad de una organización en un panorama de amenazas complejo y en constante evolución.
Consulta la tabla comparativa detallada: Guía comparativa de las mejores soluciones de seguridad para API y aplicaciones web
Sobre el autor

Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.