Con la RSA Conference 2023 a la vuelta de la esquina (ven a ver a F5 en el stand N-5435), parece un buen momento para destacar la necesidad de ampliar la diversidad de género en el ámbito de la ciberseguridad. En esta serie, «Un viaje hacia la equidad de género», pongo el foco en las mujeres y las personas con identidades de género infrarrepresentadas que trabajan en ciberseguridad en F5: cómo han llegado hasta donde están, sus experiencias en un sector dominado por los hombres y los consejos que ofrecen a otras personas.
Para mi segunda entrevista, me reuní con Erin Verna, directora principal de marketing de producto en F5, especializada en control de acceso y autorización.
Erin lleva casi ocho años trabajando en el ámbito de la seguridad de aplicaciones y más de 15 en el sector tecnológico. Fuera del trabajo, disfruta de la naturaleza con su perrita Stella, corriendo por senderos de montaña. Su pasión por la música la ha llevado a tocar en orquestas sinfónicas locales a lo largo de los años, y su afán por descubrir nuevos países hace que siga viajando, siempre con alguna aventura al aire libre, arte urbano sorprendente o una gastronomía deliciosa como eje central de cada viaje.
Rachael: Todos mis familiares y amigos sabían desde el principio qué trayectoria profesional querían seguir, pero yo era todo lo contrario. ¿Cómo empezaste tu carrera en ciberseguridad? ¿Qué te atrajo de este campo?
Erin: La verdad es que acabé en el sector tecnológico casi por casualidad. Pero, después de llevar un tiempo en él, hice un esfuerzo consciente por centrarme en la ciberseguridad. Es un ámbito fascinante que nunca deja de sorprender. Estudié Periodismo en la universidad con la esperanza de seguir aprendiendo y escribiendo siempre sobre temas nuevos e interesantes. Cuando me gradué, mi primera oferta de trabajo fue para redactar contenidos en una pequeña empresa de software. Tras pasar por distintos puestos, acabé escribiendo sobre computación en la nube y, con el tiempo, me especialicé en la comunicación y el posicionamiento en materia de seguridad en empresas tecnológicas más grandes. Hay mucho en juego a la hora de proteger las aplicaciones, y es estupendo formar parte de un sector en el que puedes contribuir a mejorar la vida de las personas. Además, la comunidad de la seguridad es, de por sí, un grupo de personas fascinante.
Rachael: Totalmente cierto, y en muchos sentidos. La CISA anunció recientemente una colaboración con Women in CyberSecurity para reducir la brecha de género en el ámbito de la ciberseguridad, y se ha fijado el objetivo de que, en los próximos siete años, el 50 % de los profesionales del sector sean mujeres y personas pertenecientes a minorías infrarrepresentadas. ¿Cómo ha sido para ti trabajar como mujer en el ámbito de la ciberseguridad?
Erin: Mentiría si dijera que no ha habido dificultades. Desde mi perspectiva actual, y en comparación con cuando empecé hace más de una década, he visto muchas mejoras. Veo a más mujeres en puestos de liderazgo. También se hace más hincapié en la diversidad y la inclusión. Diría que nos estamos esforzando por avanzar en la dirección correcta en materia de equidad. Pero, por supuesto, aún queda margen de mejora. Hace poco leí un artículo de The Register titulado ¿Dónde están las mujeres en la ciberseguridad? Un estudio apunta al lado oscuro. En él se destacaba un estudio según el cual al menos el 30 % —y probablemente más— de quienes participan en foros de ciberdelincuencia son mujeres, lo que sugiere que el mundo de los hackers de sombrero negro podría ser más «meritocrático», como lo expresaban en el artículo.
Rachael: Fascinante, y sin duda arroja una luz diferente sobre las mujeres y la seguridad. ¿Por qué crees que fomentar la diversidad es tan importante para el sector?
Erin: Una de las cosas que más me gustan del sector tecnológico es que, para innovar, se necesitan personas con todo tipo de trayectorias. Algunas pueden tener formación en ingeniería y otras, como yo, experiencia en redacción. Otras quizá hayan servido en el ejército antes de trabajar en seguridad. Hay muchas vías para llegar a la ciberseguridad. Toda esta diversidad de experiencias vitales es sumamente valiosa.
Necesitamos esta variedad de perspectivas porque la tecnología tiene implicaciones de gran alcance para los usuarios y para la comunidad en general. No podemos limitarnos a un único punto de vista. ¿Cómo se pueden abordar con éxito los problemas o mejorar las circunstancias de poblaciones amplias y diversas si las soluciones no se desarrollan desde una perspectiva igualmente diversa?
Rachael: Está muy bien expresado. Ofrece una visión muy clara. Todos salimos ganando cuando diversificamos la ciberseguridad. Si pensamos en el rumbo que está tomando la seguridad, ¿qué tendencias de ciberseguridad tendrán un impacto a gran escala?
Erin: Hace poco mantuve una conversación muy interesante con un par de líderes de opinión de F5 sobre el futuro de la confianza cero. A menudo, lo que oímos en el mercado sobre la confianza cero gira en torno al «acceso». Y las organizaciones se centran muchísimo en impedir que los actores maliciosos «entren» en la red. Sin embargo, la confianza cero va mucho más allá del acceso. Esto queda patente en el principio de confianza cero de «presuponer una brecha». Un modelo de seguridad de confianza cero presupone que una brecha es inevitable o que probablemente ya se ha producido. Este principio es muy importante porque, hagamos lo que hagamos para impedir que los actores maliciosos «entren», siempre consiguen hacerlo. Una vez más, el acceso es absolutamente esencial, pero no lo es todo cuando se trata de la confianza cero. Además, los modelos de seguridad de confianza cero deben diseñarse teniendo presente el principio de «presuponer una brecha». De lo contrario, la probabilidad de que se produzcan consecuencias negativas es mucho mayor, y estas pueden ser más graves.
También será interesante ver los retos de seguridad que planteará la IA. Todo el mundo habla mucho de ChatGPT y, sin duda, influirá tanto en la forma en que los ciberdelincuentes diseñan sus ataques como en la manera en que los detectaremos y responderemos a ellos. Será un ámbito fascinante que habrá que seguir muy de cerca.
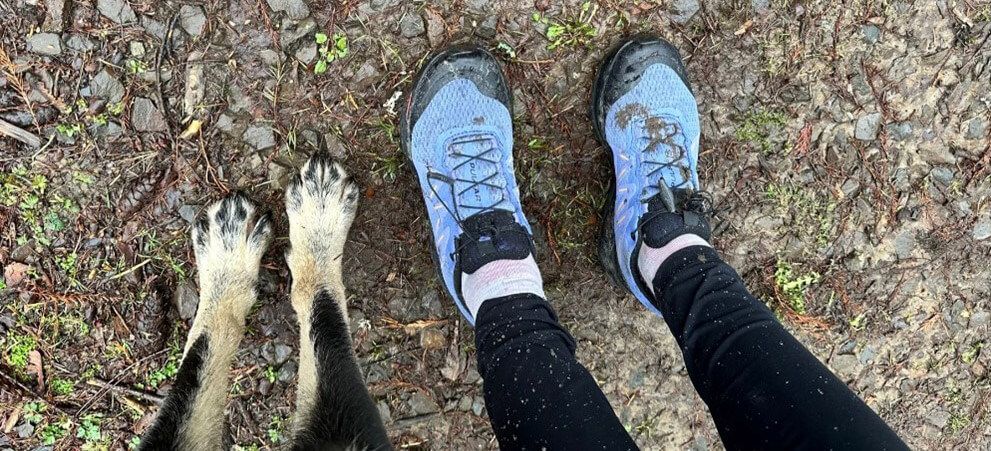
Erin corriendo por senderos con su compañera de aventuras, Stella
Rachael: Como mujer que también trabaja en ciberseguridad, creo que es importante contar con referentes, especialmente con mujeres con las que podamos sentirnos identificadas. ¿Qué mujeres influyentes admiras?
Erin: Admiro a quienes sienten el impulso de descubrir, como Amelia Earhart y Marie Curie. Toni Morrison es otra mujer a la que admiro. Una de sus célebres citas que siempre me ha encantado es: «Cuando ocupes puestos de confianza y poder, sueña un poco antes de pensar». La comparto porque me parece muy apropiada para el tema que estamos tratando. Transmite la idea de no ponernos límites, sino de fijarnos grandes metas porque podemos alcanzarlas. Jacinda Ardern, ex primera ministra de Nueva Zelanda, es, en mi opinión, un gran ejemplo de ello. Me parece una figura inspiradora y pionera; me encanta especialmente cómo anima a las personas a ser líderes y, al mismo tiempo, a aceptar quiénes son realmente. También es un gran ejemplo de cómo compaginar una carrera profesional de éxito con la vida familiar.
Rachael: Qué referentes tan valientes, y todos ellos inspiradores a su manera. ¿Cómo puede la comunidad apoyar mejor a las mujeres y a otros grupos infrarrepresentados en el ámbito de la ciberseguridad?
Erin: Todos tenemos un papel que desempeñar para acabar con las desigualdades. Puede ser algo tan sencillo como defender a una compañera a la que interrumpen constantemente durante una reunión. O algo tan importante como promover la igualdad salarial, participar en programas de diversidad e inclusión dentro de una organización o apoyar a entidades sin ánimo de lucro como Women Who Code. También les diría a mis compañeras que no se queden en un segundo plano. Rodéense de personas que las apoyen, pero no dejen nunca de defenderse a sí mismas. Aprender a defenderme fue algo en lo que tuve que mejorar con el tiempo; no siempre me resultó natural. Pero la práctica hace al maestro y, gracias a la creciente concienciación general sobre las desigualdades a las que se enfrentan las personas, tenemos muchas más oportunidades de impulsar cambios positivos.
Otras entrevistas de preguntas y respuestas de esta serie del blog
Más información
Consulta el informe más reciente de F5 sobre diversidad e inclusión
Explora las oportunidades profesionales en ciberseguridad en F5
Sobre el autor

Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.