
F5 se sitúa en la categoría de Líderes del informe comparativo SecureIQLab 2026 Cloud WAAP v5.0 CyberRisk Validation
Publicado el 3 de agosto de 2026
Contactos
- Dan SorensenF5(650) 228-4842d.sorensen@f5.com
- Holly LancasterWe. Communications(415) 547-7054hlancaster@wecommunications.com
Las pruebas independientes sitúan F5 Distributed Cloud Web App and API Protection en el nivel más alto del informe por su combinación de eficacia de seguridad y eficiencia operativa
SEATTLE – F5 (NASDAQ: FFIV), líder mundial en la entrega y protección de todas las aplicaciones y API, anunció que F5 Distributed Cloud Web App and API Protection (WAAP), parte de F5 Application Delivery and Security Platform (ADSP), fue incluida en la categoría de líderes del informe comparativo «2026 Cloud WAAP v5.0 CyberRisk Validation» de SecureIQLab. F5 fue uno de los pocos proveedores evaluados que obtuvo las certificaciones Secure-by-Design y Secure-by-Default.
Las empresas que adquieren productos de seguridad de aplicaciones llevan mucho tiempo enfrentándose a una disyuntiva. Algunas soluciones detienen ataques sofisticados, pero requieren ajustes constantes y personal especializado para gestionarlas. Otras son fáciles de implementar, pero dejan brechas que solo salen a la luz después de un incidente de seguridad. Al final, los equipos de seguridad tienen que elegir qué problema prefieren afrontar.
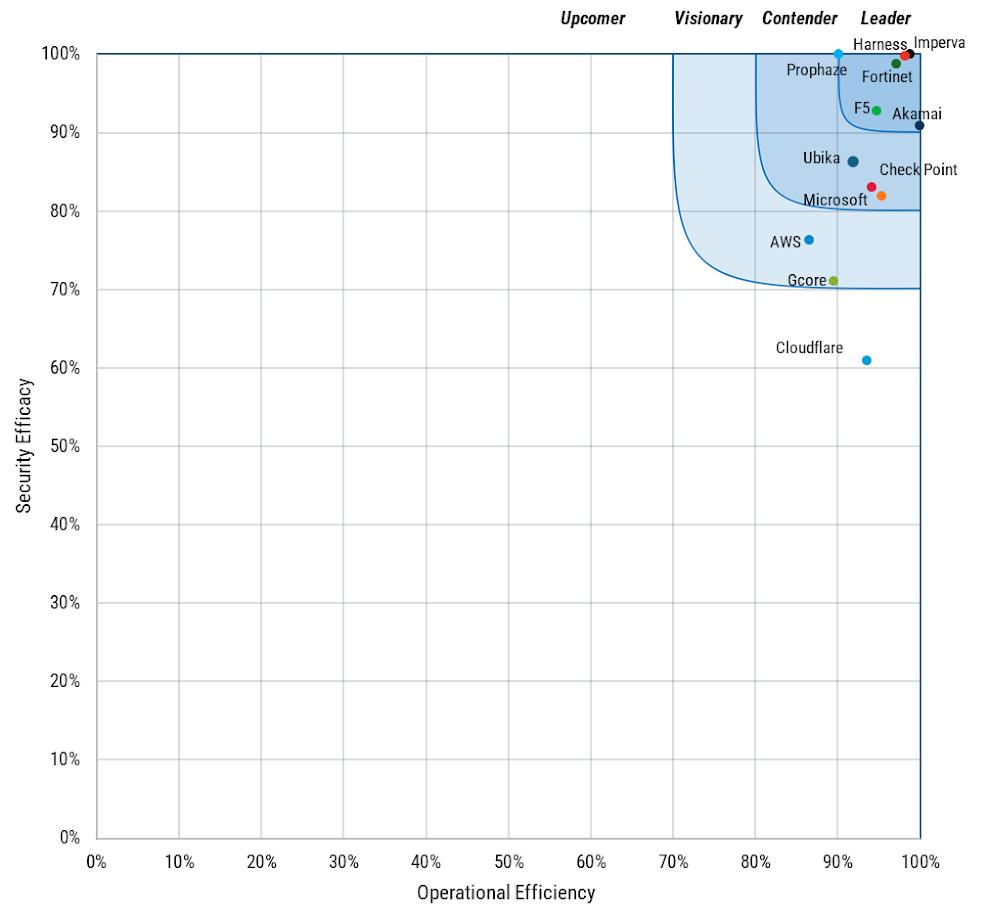
La evaluación de SecureIQLab midió ambos aspectos del equilibrio entre eficiencia y eficacia. F5 se situó en la categoría Líder de CyberRisk Ripple, la clasificación más alta del informe, reservada a las soluciones que obtienen las mejores puntuaciones en protección y operaciones. F5 obtuvo un 92,7 % en eficacia de la seguridad y un 94,7 % en eficiencia operativa, superando los promedios del grupo evaluado, que fueron del 86,8 % y el 93,8 %, respectivamente.
«La IA de vanguardia ha hecho inviables los enfoques de seguridad tradicionales, al reducir o incluso invertir el tiempo que transcurre entre la divulgación de una vulnerabilidad y la aparición de un exploit funcional», afirmó John Maddison, director de Marketing de F5. «Las empresas protegen cada vez más aplicaciones, más API y, ahora, más IA; y una seguridad que solo funciona si se cuenta con un equipo cualificado que la respalde no es una seguridad escalable».
Las empresas actuales necesitan una solución WAAP con herramientas de parcheo virtual, como las funcionalidades de firewall de aplicaciones web (WAF), situadas delante de la aplicación para bloquear los intentos de explotación desde el primer día, sin nuevas firmas ni ajustes constantes. Al mismo tiempo, las organizaciones modernas no pueden limitarse a confiar en la palabra de un único proveedor sobre la eficacia de sus soluciones. Los responsables de seguridad se benefician de pruebas independientes para verificar qué herramientas ofrecen adecuadamente las protecciones anunciadas.
Protección que resiste en condiciones de prueba
SecureIQLab sometió cada solución a más de 1.600 escenarios de ataque, incluidos ataques a aplicaciones web de OWASP, ataques a API, ataques de bots y bots asistidos por IA, ataques DoS y DDoS de capa 7, pruebas de resiliencia de la seguridad y una evaluación de vulnerabilidades de WAAP. Durante todo el proceso se mantuvo tráfico legítimo para medir la capacidad de evitar falsos positivos. Las pruebas cumplieron con los requisitos de AMTSO (Testing Protocol Standard v1.3), con el identificador de prueba de AMTSO AMTSO-LS1-TP169, y se ejecutaron en SOCx®, la plataforma de validación de seguridad en la nube basada en IA de SecureIQLab, para garantizar una ejecución uniforme entre los distintos proveedores.
Operaciones sin fricciones
La puntuación de F5 del 94,7 % en eficiencia operativa refleja una arquitectura diseñada para reducir el trabajo, no para generarlo. F5 Distributed Cloud WAAP integra WAF, seguridad de API, defensa contra bots y mitigación de DDoS en las capas 3-4 y 7 en una arquitectura de inspección de una sola pasada, de modo que el tráfico se descifra y evalúa una única vez, en lugar de pasar entre productos con una integración limitada para su inspección y la aplicación de medidas de seguridad. Los equipos de plataforma pueden implementar y escalar políticas sin acumular latencia ni sobrecarga de configuración, y el mismo motor WAF de eficacia probada funciona en F5 Distributed Cloud Services, F5 BIG-IP Advanced WAF y las soluciones F5 NGINX.
Seguridad integrada desde el diseño, no añadida a posteriori
Las certificaciones Secure-by-Design y Secure-by-Default se conceden a soluciones que no amplían la superficie de ataque de los entornos que protegen y que ofrecen una protección eficaz sin necesidad de configuración adicional. Para obtener ambas, se requiere una puntuación superior al 85 % en cada categoría y una puntuación perfecta del 100 % en la evaluación de vulnerabilidades de WAAP. F5 fue una de las cinco soluciones que superaron este umbral.
F5 también obtuvo una puntuación superior a la media del grupo en cumplimiento normativo, una categoría que evalúa la eficacia con la que una solución satisface los requisitos normativos, de protección de datos, auditoría y gobernanza derivados de marcos como NIST SP 800-53, el Marco de Gestión de Riesgos de IA del NIST, ISO/IEC 27001, ISO/IEC 42001, PCI DSS, RGPD, HIPAA y SOC 2. Además, F5 obtuvo una puntuación del 100 % en el subconjunto de OWASP LLM Top 10 incluido en el alcance de la versión 5.0, que abarca dos categorías de riesgo: inyección de instrucciones (LLM01:2025) y gestión inadecuada de resultados (LLM05:2025). Las pruebas también incluyeron 35 casos de prueba benignos para medir los falsos positivos.
«El mercado de WAAP en la nube ha madurado considerablemente. La puntuación media de seguridad del grupo aumentó aproximadamente un 12,3 % con respecto a la edición anterior de esta prueba y, por primera vez, evaluamos la seguridad de las aplicaciones de IA como una categoría independiente, porque es ahí donde se está ampliando la superficie de ataque», afirmó David Ellis, vicepresidente de Investigación de SecureIQLab. «Las soluciones situadas en la categoría de líderes demostraron ofrecer cobertura frente a ataques contra aplicaciones web y API, amenazas avanzadas y ataques contra aplicaciones basadas en IA».
Materiales de apoyo
- Recurso: Informe comparativo de validación de riesgos cibernéticos de SecureIQLab Cloud WAAP v5.0
- Blog: Las pruebas independientes de varios proveedores realizadas por SecureIQLab sitúan a F5 en la categoría de líder en seguridad y eficiencia operativa
- Página de la solución: Protección de aplicaciones web y API de F5
Acerca de la evaluación de SecureIQLab
SecureIQLab probó los productos mencionados en el informe comparativo Cloud WAAP v5.0 CyberRisk Validation en las fechas indicadas en la sección sobre la metodología del informe. SecureIQLab no avala, certifica ni garantiza el rendimiento o la seguridad de ninguno de los productos probados. Los resultados de las pruebas reflejan únicamente el rendimiento conforme a la metodología y los escenarios específicos descritos en dicha sección. Las conclusiones citadas en este comunicado se aplican a las versiones específicas de los productos, las configuraciones de implementación y los escenarios de prueba indicados en el informe. Esto no implica que el rendimiento sea el mismo con otras versiones, configuraciones o escenarios. El rendimiento pasado no permite prever resultados futuros.
Acerca de F5
F5, Inc. (NASDAQ: FFIV) es el líder mundial en la entrega y protección de todo tipo de aplicaciones. Avalada por tres décadas de experiencia, F5 ha creado la plataforma líder del sector —F5 Application Delivery and Security Platform (ADSP)— para entregar y proteger cualquier aplicación y API, en cualquier lugar: en las instalaciones, en la nube, en el extremo de la red y en entornos híbridos y multinube. F5 mantiene su compromiso con la innovación y la colaboración con las organizaciones más grandes y avanzadas del mundo para ofrecer experiencias digitales rápidas, disponibles y seguras. Juntos, nos ayudamos mutuamente a prosperar y hacemos realidad un mundo digital mejor.
Para obtener más información, visita f5.com
Consulta las investigaciones sobre amenazas de F5 Labs en f5.com/labs
Síguenos para obtener más información sobre F5, nuestros socios y tecnologías: Blog | LinkedIn | X | YouTube | Instagram | Facebook
F5, BIG-IP, Advanced WAF y NGINX son marcas comerciales, marcas de servicio o nombres comerciales de F5, Inc. o sus filiales en Estados Unidos y otros países. Todos los demás nombres de productos y empresas mencionados en el presente documento pueden ser marcas comerciales de sus respectivos propietarios. La validación aquí descrita no crea ninguna asociación, empresa conjunta, relación de agencia ni respaldo entre las partes.