
¿Qué es un ataque distribuido de denegación de servicio (DDoS)?
Un ataque distribuido de denegación de servicio (DDoS) deja un sistema inoperativo, impidiendo que los usuarios legítimos puedan acceder a él.
¿Qué es un ataque DDoS? Un ataque DDoS es un ataque malicioso que degrada un sistema y lo deja inutilizable para los usuarios legítimos. En muchos casos, se trata de una campaña coordinada en la que se utilizan varios dispositivos comprometidos para saturar un objetivo con volúmenes masivos de tráfico, haciendo que sus servicios sean inaccesibles para los usuarios a los que van destinados.
¿Cómo funciona un ataque DDoS?
Un ataque DDoS degrada la infraestructura al inundar de tráfico el recurso objetivo y sobrecargarlo hasta dejarlo inoperativo, o al enviar un mensaje específicamente diseñado para perjudicar el rendimiento de la aplicación. Los ataques DDoS pueden dirigirse tanto a la infraestructura de red, como las tablas de estado de los cortafuegos, como a recursos de las aplicaciones, como servidores y CPU. Los ataques DDoS pueden tener graves consecuencias, ya que comprometen la disponibilidad y la integridad de los servicios en línea y provocan importantes interrupciones, con posibles pérdidas económicas y daños reputacionales. Estos ataques también pueden utilizarse como cortina de humo para desviar la atención de los equipos de seguridad y riesgos de la exfiltración de datos.
Un ataque DDoS es como si miles de personas intentaran pasar por una puerta al mismo tiempo. Como resultado, nadie puede atravesarla, ni siquiera quienes tienen un motivo legítimo para pasar al otro lado. También puede ser como si una sola persona tuviera una llave y cerrara la puerta tras pasar, impidiendo que los demás entren.
Los ataques de este tipo suelen coordinarse mediante un gran número de ordenadores cliente y otros dispositivos conectados a la red. Es posible que estos recursos controlados por el atacante se hayan configurado expresamente para este fin, aunque lo más probable es que hayan sido infectados con malware que permite al atacante controlar el dispositivo de forma remota y utilizarlo en ataques.
Dado que el ataque procede de tantas fuentes diferentes, puede resultar extremadamente difícil bloquearlo. Imaginemos, de nuevo, una multitud de personas agolpándose en la entrada. Impedir el paso a una sola persona no autorizada (o fuente de tráfico malicioso) no servirá de nada, ya que hay miles más dispuestas a ocupar su lugar. Los avances en los marcos de automatización permiten que los ataques suplanten direcciones IP, números de sistemas autónomos (ASN), agentes de usuario de navegadores y otros datos de telemetría para eludir los controles de seguridad tradicionales.
Es importante distinguir entre los ataques distribuidos de denegación de servicio (DDoS) y los ataques de denegación de servicio (DoS). Ambos son tipos de ciberataques cuyo objetivo es interrumpir la disponibilidad de un sistema o una red, pero difieren en la forma en que se llevan a cabo.
Un ataque DoS suele lanzarse desde una única fuente o desde un número reducido de fuentes. El atacante satura el sistema o la red objetivo con una avalancha de tráfico o solicitudes que supera su capacidad para gestionarlos.
Los ataques DDoS, por su parte, implican múltiples fuentes o una botnet, es decir, una red de ordenadores o dispositivos comprometidos bajo el control del atacante. El atacante coordina estas múltiples fuentes para lanzar simultáneamente el ataque contra el objetivo. Por lo general, los ataques DDoS son más difíciles de mitigar que los ataques DoS porque proceden de múltiples fuentes, lo que dificulta distinguir el tráfico legítimo del malicioso.
Tipos comunes de ataques DDoS
Aunque el panorama de las amenazas DDoS evoluciona constantemente, F5 ha constatado que la mayoría de los ataques se engloban en las siguientes categorías generales.
Los ataques volumétricos se encuentran entre los tipos más comunes de ataques DDoS. Su objetivo es saturar el ancho de banda de la red del objetivo inundándola con un volumen masivo de datos o tráfico. Entre estas técnicas se incluyen las inundaciones UDP (protocolo de datagramas de usuario), las inundaciones ICMP (protocolo de mensajes de control de Internet) y los ataques de reflexión que aprovechan protocolos como NTP (protocolo de tiempo de red), Memcached y DNS para amplificar la cantidad de tráfico que recibe el objetivo. La enorme magnitud del tráfico satura la infraestructura de red del objetivo, haciendo que deje de estar disponible para los usuarios legítimos. Los ataques por inundación suelen dirigirse a las capas 3, 4 o 7; la inundación SYN es un ataque muy común que puede saturar los cortafuegos de red y otras infraestructuras de red críticas.
- Como ejemplo de ataque DDoS volumétrico, en 2018 GitHub, la plataforma de desarrollo de software, sufrió un ataque DDoS volumétrico masivo que interrumpió sus servicios. El ataque alcanzó un pico sin precedentes de 1,35 TBps, lo que lo convirtió en uno de los mayores ataques DDoS registrados hasta entonces. Como consecuencia, el sitio web y los servicios de GitHub sufrieron interrupciones intermitentes y una degradación del rendimiento.
Ataques de protocolo, como los que aprovechan vulnerabilidades de la pila de protocolos TCP/IP, que constituye la base de las comunicaciones por Internet. Estos ataques se dirigen específicamente contra la capacidad de la infraestructura de red para supervisar y gestionar el tráfico. Por ejemplo, los ataques de inundación SYN saturan el objetivo con una avalancha de paquetes TCP SYN, lo que impide que pueda establecer conexiones legítimas. También se conocen como ataques «computacionales», ya que suelen sobrecargar la capacidad de procesamiento de dispositivos de red como routers y cortafuegos.
- En noviembre de 2021, F5 detectó y mitigó el mayor ataque de protocolo que la empresa había observado hasta entonces. La ofensiva, dirigida contra un cliente del sector de los servicios financieros, duró apenas cuatro minutos y alcanzó un ancho de banda máximo de casi 1,4 TBps en tan solo 1,5 minutos.
Ataques a vulnerabilidades de aplicaciones, también conocidos como ataques de capa 7, se dirigen específicamente a la capa de aplicación de la pila de red. Estos ataques se centran en explotar vulnerabilidades de software en las aplicaciones o servicios que se ejecutan en el servidor objetivo para agotar sus recursos, como la CPU, la memoria o las conexiones a bases de datos. Algunos ejemplos de ataques a la capa de aplicación son las inundaciones HTTP GET (envío de un gran número de solicitudes HTTP), los ataques Slowloris (mantenimiento de conexiones abiertas mediante solicitudes parciales), las inundaciones HTTP POST, la renegociación TLS y las consultas DNS.
- Un destacado grupo hacktivista prorruso conocido como Killnet lanzó un sofisticado ataque DDoS de capa 7 contra una gran organización europea en febrero de 2023. El ataque tenía como objetivo saturar los servidores de la empresa con enormes cantidades de tráfico, dificultando a los usuarios el acceso al sitio web y alcanzando un pico de 120.000 solicitudes por segundo. Este ataque DDoS concreto se distribuyó entre 35 direcciones IP diferentes de 19 países y se centró en la capa de aplicación.
Ataques asimétricos, también conocidos como ataques de reflexión o amplificación, aprovechan el funcionamiento de determinados protocolos de red para aumentar el volumen del tráfico de ataque. En un ataque DDoS asimétrico, el atacante envía una pequeña cantidad de paquetes de red especialmente diseñados a una red o servicio vulnerable, normalmente utilizando una dirección IP de origen falsificada. Estos paquetes provocan que el sistema o la red objetivo genere respuestas mucho mayores, lo que produce un importante efecto de amplificación.
- En febrero de 2021, unos actores maliciosos amenazaron con lanzar un ataque DDoS contra una empresa tecnológica que presta servicios de seguridad de la información a organizaciones de los sectores de los videojuegos y los juegos de azar si no pagaba un rescate. Los atacantes lanzaron de inmediato un ataque de inundación SYN de 4 Gbps a modo de advertencia; cinco días después comenzó el asedio DDoS. Durante casi un mes, los ataques se sucedieron uno tras otro y los actores maliciosos fueron incorporando cada vez más vectores. Finalmente, los ataques alcanzaron un pico de 500 Gbps e incluyeron una ofensiva multivectorial compuesta por ataques UDP volumétricos, de reflexión LDAP, de reflexión DNS, de reflexión NTP y de fragmentación UDP.
Ataques multivector, que aprovechan más de uno de los métodos anteriores, son cada vez más habituales. Al emplear más de una técnica de ataque, los atacantes pueden amplificar el impacto y aumentar la dificultad de defenderse simultáneamente frente a múltiples vectores de ataque.
- En octubre de 2016, Dyn, un proveedor de DNS que gestiona y dirige el tráfico de Internet, sufrió un ataque DDoS masivo que interrumpió numerosos sitios web y servicios populares, como Twitter, Reddit, Netflix y Spotify. Los atacantes combinaron distintas técnicas de DDoS, incluidos ataques de reflexión y amplificación de DNS, así como redes de bots. El ataque aprovechó dispositivos IoT vulnerables, como cámaras web y routers, que contaban con medidas de seguridad deficientes o conservaban las credenciales de inicio de sesión predeterminadas. Al comprometer estos dispositivos, los atacantes crearon una enorme red de bots capaz de generar volúmenes de tráfico ingentes.
Conceptos clave de los ataques DDoS
A continuación se presentan varios conceptos clave y definiciones relacionados con los ataques DDoS, su mitigación y prevención.
- Las redes de bots son redes de ordenadores, servidores o dispositivos comprometidos que están bajo el control de un atacante. Estos dispositivos comprometidos, a menudo denominados bots o zombis, se utilizan de forma conjunta para lanzar ataques DDoS. El atacante puede controlar la red de bots de forma remota para inundar el objetivo con tráfico o solicitudes, amplificando así el impacto del ataque.
- La suplantación de identidad consiste en falsificar u ocultar el verdadero origen o la identidad de los paquetes o las comunicaciones de red. En los ataques DDoS, la suplantación de identidad suele utilizarse para ocultar el origen del tráfico del ataque.
- Inundación SYN es un ataque DDoS que aprovecha el proceso de negociación en tres pasos de TCP para saturar los recursos del objetivo. El atacante envía un gran volumen de paquetes SYN al objetivo, pero no responde a los paquetes SYN-ACK o bien falsifica las direcciones IP de origen. Esto hace que el sistema objetivo espere paquetes ACK que nunca llegan, lo que consume sus recursos e impide que se establezcan conexiones legítimas.
- La inundación UDP (protocolo de datagramas de usuario) es un tipo de ataque DDoS dirigido contra el protocolo UDP, que no está orientado a la conexión y no requiere un protocolo de enlace. En este ataque, el atacante envía un gran volumen de paquetes UDP a la red o los servicios del objetivo, saturando sus recursos.
- Amplificación de DNS (sistema de nombres de dominio) es un tipo de ataque DDoS que aprovecha las vulnerabilidades de los servidores DNS para generar un volumen considerable de tráfico malicioso. El atacante envía pequeñas consultas DNS con direcciones IP de origen falsificadas a resolutores DNS abiertos vulnerables. Estos resolutores, al no detectar la falsificación, responden con respuestas DNS de mayor tamaño, lo que amplifica el volumen de tráfico dirigido al objetivo, satura sus recursos y puede provocar interrupciones del servicio.
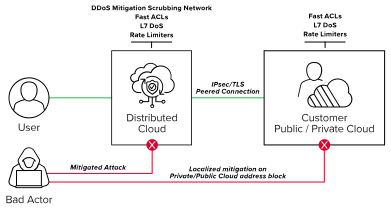
- Mitigación de DDoS hace referencia a las estrategias y técnicas empleadas para defenderse de los ataques DDoS y minimizar su impacto. Las soluciones de mitigación pueden combinar mejoras de la infraestructura de red, filtrado de tráfico, limitación de velocidad, detección de anomalías y desvío del tráfico para absorber y mitigar el tráfico del ataque. Las soluciones de mitigación de DDoS proporcionadas desde la nube son especialmente eficaces para detectar y mitigar los ataques antes de que alcancen la infraestructura de red y las aplicaciones. Sin embargo, dado el reciente aumento de los ataques DoS en aplicaciones y en la capa 7, también es necesario implementar controles de seguridad cerca de los recursos protegidos.
- Respuesta ante incidentes se refiere al proceso de detectar, analizar y responder a ataques DDoS. Implica identificar indicios de un ataque en curso, investigar su origen y naturaleza, aplicar medidas de mitigación y restablecer el funcionamiento normal. Los planes de respuesta ante incidentes ayudan a las organizaciones a gestionar eficazmente los ataques DDoS y minimizar su impacto.
El impacto de los ataques DDoS
Los ataques DDoS pueden tener graves consecuencias para empresas, organizaciones y particulares.
Los ataques DDoS pueden provocar pérdidas económicas significativas. Cuando los servicios se interrumpen o dejan de estar accesibles, las empresas pueden sufrir una pérdida de ingresos debido a la interrupción de las transacciones, la disminución de la interacción con los clientes o la pérdida de oportunidades. Además, las organizaciones pueden incurrir en costes asociados a la mitigación del ataque, la respuesta al incidente y las actividades de recuperación, así como a posibles sanciones regulatorias.
Los ataques DDoS que tienen éxito pueden dañar la reputación de una organización y minar la confianza de los clientes. Si los servicios de una empresa sufren interrupciones reiteradas o dejan de estar disponibles, los clientes pueden perder la confianza en la capacidad de la organización para prestar servicios fiables. Recuperar la confianza y restaurar una reputación dañada puede ser un proceso difícil y prolongado.
Los ataques DDoS pueden provocar graves interrupciones operativas. Las organizaciones que dependen en gran medida de los servicios en línea pueden sufrir pérdidas de productividad, ya que los empleados no pueden acceder a sistemas críticos ni colaborar de forma eficaz. Las interrupciones del servicio pueden afectar a las cadenas de suministro, la atención al cliente y las operaciones empresariales en general, lo que provoca retrasos, ineficiencias y un aumento de los costes operativos.
Al invertir en estrategias sólidas de mitigación de ataques DDoS y recurrir a profesionales de la ciberseguridad para diseñar e implementar medidas de seguridad, las organizaciones pueden reducir significativamente el riesgo y el impacto de los ataques DDoS exitosos, proteger su estabilidad financiera y su reputación, y garantizar la continuidad de sus operaciones.
Mitigación y prevención de ataques DDoS
A continuación se presentan algunas técnicas habituales de mitigación de DDoS utilizadas para defenderse de los ataques. Las organizaciones suelen combinar varias de estas metodologías para crear una estrategia de defensa por capas que pueda mitigar eficazmente el impacto de los ataques DDoS. La detección temprana también es clave para iniciar rápidamente las medidas de respuesta ante incidentes y de mitigación, lo que permite a las organizaciones contener el impacto antes de que se agrave.
El filtrado de tráfico consiste en examinar el tráfico de red entrante y aplicar filtros para bloquear o permitir determinados tipos de tráfico. Esta técnica puede emplearse en distintos niveles, como en los routers perimetrales de la red, los cortafuegos o los dispositivos específicos de mitigación de DDoS. Al filtrar el tráfico malicioso o no deseado, las organizaciones pueden reducir el impacto de los ataques DDoS y ayudar a garantizar que el tráfico legítimo llegue al destino previsto.
La limitación de la tasa restringe el número de solicitudes o paquetes entrantes procedentes de una fuente concreta o durante un periodo de tiempo determinado. Al aplicar límites de tasa, las organizaciones pueden mitigar el impacto de los ataques DDoS evitando una afluencia masiva de tráfico.
Detección de anomalías consiste en supervisar los patrones y el comportamiento del tráfico de red para identificar desviaciones respecto a los patrones normales. Utiliza análisis estadísticos y algoritmos de aprendizaje automático para establecer un comportamiento de referencia y detectar actividades anómalas que puedan indicar un ataque DDoS. Los sistemas de detección de anomalías pueden identificar picos de tráfico inusuales, inundaciones de paquetes u otros patrones que indiquen que se está produciendo un ataque.
Análisis del comportamiento se centra en supervisar el comportamiento de los usuarios, los sistemas o las entidades de red para detectar e identificar actividades sospechosas o maliciosas. Las técnicas de análisis del comportamiento pueden ayudar a diferenciar entre el tráfico legítimo y el tráfico de ataque, lo que permite a las organizaciones responder eficazmente a los ataques DDoS y minimizar los falsos positivos. Este análisis puede realizarse tanto en el lado del cliente como en el del servidor mediante proxies inteligentes que detectan situaciones de estrés en el sistema que podrían indicar un ataque de denegación de servicio.
Implementar una red de distribución de contenidos (CDN) puede ayudar a mitigar el impacto de los ataques volumétricos y mejorar la disponibilidad y el rendimiento. Las CDN pueden utilizar su infraestructura de red distribuida para identificar y bloquear el tráfico malicioso, garantizando que las solicitudes legítimas lleguen a su destino.
Balanceadores de carga y controladores de entrega de aplicaciones (ADC) también pueden actuar como mecanismo de defensa contra los ataques DDoS mediante la distribución y gestión inteligentes del tráfico. Los balanceadores de carga pueden detectar y mitigar los ataques DDoS aplicando diversas técnicas, como la limitación de velocidad, el modelado del tráfico o la redirección del tráfico a soluciones especializadas de protección contra DDoS.
Implementar servicios de protección contra DDoS basados en la nube puede proporcionar capacidades de mitigación específicas y escalables para defenderse de los ataques DDoS. Al redirigir el tráfico a través de estos servicios, las organizaciones pueden beneficiarse de técnicas de mitigación avanzadas, inteligencia sobre amenazas en tiempo real y la experiencia de proveedores especializados.
Otras prácticas recomendadas para protegerse frente a ataques DDoS incluyen habilitar la gestión de solicitudes del Protocolo de Control de Transmisión (TCP) y del Protocolo de Datagramas de Usuario (UDP) para garantizar que solo se procesen solicitudes legítimas. La supervisión y el registro periódicos ayudan a detectar los ataques de forma temprana y pueden mitigar sus posibles efectos negativos. Los patrones de aumento del tráfico, los errores o la actividad inusual pueden activar alertas para realizar una investigación más exhaustiva. Cifrar el tráfico entre las aplicaciones y los clientes puede dificultar que un atacante lo intercepte y modifique. Las actualizaciones periódicas de software garantizan que sus sistemas estén protegidos con las funciones de seguridad y los parches más recientes para mitigar las amenazas conocidas, incluidos los ataques DDoS.
Casos prácticos de ataques DDoS
A medida que los ataques DDoS siguen aumentando en escala y complejidad, las organizaciones necesitan varias capas de protección para detenerlos antes de que alcancen la red empresarial. A menudo, estos ataques combinan un gran volumen de tráfico con técnicas de ataque sigilosas, lentas y persistentes dirigidas a las aplicaciones, impulsadas por redes de bots automatizadas o herramientas manejadas por personas. Dado que la frecuencia de estos ataques y el coste de las interrupciones siguen aumentando, la importancia de una defensa integral y por capas para mitigar estos ataques resulta ahora crucial.
Descubra casos reales de ataques DDoS y cómo se mitigaron viendo o leyendo los siguientes casos prácticos.
- Descubra cómo F5 detuvo un ataque DDoS volumétrico de 26 Gbps contra un proveedor de correo electrónico.
- Descubra cómo Heritage Bank, en Australia, implementó un conjunto de productos de F5 que ofrecen protección contra ataques DDoS las 24 horas del día, los 7 días de la semana y cumplen las directrices normativas del banco.
Tendencias emergentes en DDoS
A medida que los ataques DDoS siguen evolucionando, las organizaciones deben mantenerse al día de las últimas tendencias y novedades.
Una tendencia reciente ha sido la creciente proliferación de botnets del Internet de las cosas (IoT). Los dispositivos IoT, como cámaras inteligentes, routers y electrodomésticos conectados, suelen contar con medidas de seguridad deficientes y son susceptibles de verse comprometidos. Los atacantes aprovechan las vulnerabilidades de estos dispositivos para infectarlos con malware e incorporarlos a una botnet. La potencia informática combinada de miles de dispositivos IoT comprometidos puede generar enormes volúmenes de tráfico de ataques DDoS.
Ataques a la capa de aplicación, cuyo objetivo es agotar los recursos del servidor o aprovechar vulnerabilidades de aplicaciones específicas, suelen imitar el comportamiento de los usuarios legítimos, lo que dificulta su detección y mitigación. Los ataques a la capa de aplicación son especialmente difíciles de contrarrestar, ya que requieren un conocimiento más profundo del comportamiento de las aplicaciones y mecanismos de protección especializados.
La aparición de las plataformas de DDoS como servicio ha facilitado el lanzamiento de ataques DDoS a personas con menos conocimientos técnicos. Estas plataformas se encuentran en la web oscura y ofrecen interfaces fáciles de usar que permiten a los usuarios alquilar y desplegar recursos para ataques DDoS, a menudo mediante redes de bots de alquiler.
Cómo puede ayudar F5
Las amenazas DDoS avanzadas requieren una protección DDoS avanzada, y los servicios y soluciones de F5 están aquí para ayudar. La mejor forma de defenderse de un ataque DDoS es prevenirlo. Las soluciones de F5 mitigan los ataques de denegación de servicio multivector que saturan infraestructuras críticas, atacan protocolos clave y aprovechan vulnerabilidades en sus aplicaciones o servicios. Las soluciones de F5 también protegen contra los ataques de amplificación de DNS y otros ataques de inundación mediante la validación de solicitudes de consulta, la mitigación de comunicaciones maliciosas y la visibilidad del DNS y las aplicaciones, lo que permite maximizar su estado, optimización y protección. Las soluciones de mitigación de DDoS de F5 proporcionan defensas multicapa que ofrecen una protección más profunda frente a ataques de red combinados y sofisticados exploits de aplicaciones, y pueden detectar y eliminar amenazas prácticamente en tiempo real.
Además, F5 NGINX Plus es un proxy inverso, equilibrador de carga y puerta de enlace de API nativo de la nube y fácil de usar. Proporciona protección contra ataques DDoS mediante sus funciones integradas de limitación de velocidad, así como gestión de solicitudes TCP y UDP. F5 NGINX App Protect DoS es un módulo dinámico de seguridad de software diseñado para entornos DevOps que se ejecuta de forma nativa en NGINX Plus y utiliza la tecnología eBPF para acelerar la mitigación de los ataques DDoS modernos de capa 7 dirigidos a aplicaciones y API. F5 NGINX App Protect WAF es una solución moderna y ligera de seguridad para aplicaciones y API, diseñada para entornos DevOps, que se ejecuta de forma nativa en NGINX Plus y va más allá de la protección básica frente a las 10 principales amenazas de OWASP, ya que ofrece seguridad avanzada con más de 7500 firmas de amenazas, firmas de bots y protección frente a campañas de amenazas.