
¿Qué es la entrega segura de aplicaciones?
En los últimos años se ha producido la habitual oleada de cambios en los sistemas de TI y, por extensión, en los de seguridad informática. La ley de Moore, además de describir los avances en la potencia de cálculo, ha propiciado el desarrollo de algoritmos de cifrado más complejos. Por ejemplo, el aumento de la capacidad de procesamiento ha hecho que el tamaño de las claves de cifrado SSL pase de 256 bits a 4 Kb en menos de una década. Hoy en día, las aplicaciones pueden estar mejor protegidas que en el pasado, siempre que se pueda dedicar a ello la potencia de cálculo necesaria.
Introducción
En los últimos años se ha producido la habitual oleada de cambios en los sistemas de TI y, por extensión, en los de seguridad informática. La ley de Moore, además de describir los avances en la capacidad de procesamiento, ha propiciado el desarrollo de algoritmos de cifrado más complejos. Por ejemplo, el aumento de dicha capacidad ha hecho que el tamaño de las claves de cifrado SSL pase de 256 bits a 4 Kb en menos de una década. Hoy en día, las aplicaciones pueden protegerse mejor que nunca, siempre que se pueda dedicar a ello la capacidad de procesamiento necesaria.
Por desgracia, al mismo tiempo también ha ido aumentando el número de ataques y vectores de ataque. Dado que aparecen nuevas vulnerabilidades con frecuencia, contar con un entorno de cifrado SSL sólido para proteger las aplicaciones es más necesario que nunca. Estos avances en potencia informática y seguridad son imprescindibles para cualquier organización que intercambie datos confidenciales a través de Internet, y deberían serlo para cualquier organización con presencia en Internet, ya que las páginas web sin protección pueden servir como puerta de acceso a datos protegidos.
Ahora que las organizaciones se enfrentan a ataques distribuidos de denegación de servicio (DDoS), secuestro de sesión (sidejacking), intermediario en SSL y renegociación, los equipos de seguridad informática deben implantar medidas de protección que abarquen toda la presencia web de sus organizaciones y que tengan la capacidad de adaptación necesaria para resistir los ataques más insidiosos. Dado que es necesario protegerlo todo, ni siquiera los nuevos avances en algoritmos de cifrado —en concreto, la criptografía de curva elíptica (ECC)— bastarán para que el sector pueda ignorar las repercusiones asociadas en el rendimiento.
Y toda esta seguridad sigue viéndose lastrada por el mayor obstáculo para la adopción de SSL en el ámbito de las redes: la visibilidad. Las organizaciones tienen muchas razones válidas para inspeccionar los datos que se transfieren, desde la prevención de fugas de datos hasta el enrutamiento avanzado de las capas 4 a 7. Por tanto, la solución de seguridad en cuestión debe ser capaz de proporcionar visibilidad, preferiblemente del 100 %, sobre los datos que entran y salen de la red.
F5 ofrece respuestas a estos complejos problemas, desde la capacidad de adaptación a los cambios en los algoritmos de seguridad hasta la visibilidad, la gestión de claves y la integración. Mientras los ataques siguen evolucionando, los gobiernos y los sectores industriales exigen una mayor seguridad y los empleados necesitan más acceso a la red y a los datos pese al creciente riesgo, el punto de control estratégico que actúa como puerta de enlace de red podría resolver esos problemas mediante servicios de seguridad. La plataforma F5® BIG-IP® ofrece una amplia gama de soluciones para reforzar la seguridad sin aumentar la latencia de la red y con un tiempo de gestión considerablemente menor que el que requerirían productos independientes.
F5 aborda los riesgos de seguridad
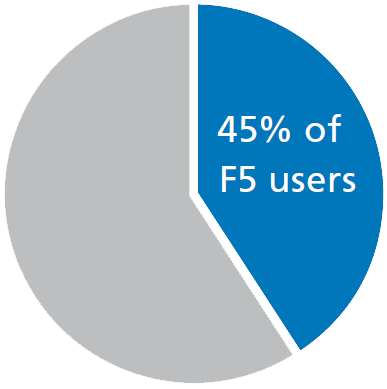
El 45 % de las empresas encuestadas abordó los riesgos de seguridad mediante la implementación de soluciones de F5.
SSL siempre activo
La necesidad de cifrado SSL sigue aumentando. Es necesario proteger tanto el acceso a la información de identificación personal (PII) como el acceso a la información restringida. Cada vez es más necesario proteger también los sitios web y las ubicaciones de carga remota. De hecho, muchas organizaciones ya cifran casi el 100 % de las conexiones o están considerando hacerlo. Las organizaciones están adoptando medidas para proteger todos los entornos, ya sean de pruebas, control de calidad o producción, frente a cualquier ataque. También están empezando a comprender que, para lograr un entorno verdaderamente seguro, es necesario proteger todos los datos, las aplicaciones y la información de las sesiones.
Históricamente, solo las aplicaciones —o, más concretamente, los datos confidenciales, como los números de tarjetas de crédito y otros datos de identificación personal (PII)— estaban protegidas mediante SSL. El resto del sitio web, que contenía información, cookies de sesión o páginas estáticas, no lo estaba. Sin embargo, esas páginas sin protección se convirtieron en un riesgo, ya que ofrecían a los atacantes una vía de acceso a los sistemas que alojaban las páginas protegidas.
Las organizaciones deben velar por la protección de los datos de sus clientes y de otros datos sensibles y, desde el punto de vista legal, deben actuar con la «diligencia debida», proporcionando medidas de protección suficientes para garantizar que un ataque no pueda prosperar fácilmente. Por ello, hoy en día muchas organizaciones están adoptando SSL de forma permanente, y algunas están implementándolo en todas las conexiones, tanto internas como externas.
Pero el cifrado tiene sus costes. El cifrado de tipo RSA requiere muchos ciclos de CPU y un mantenimiento de claves costoso, y manipular el contenido de los flujos cifrados resulta prácticamente imposible. Aunque esa es la principal razón de ser del cifrado, la organización que lo implementa tiene una necesidad legítima de modificar los datos por diversos motivos, desde el filtrado de contenidos hasta el equilibrio de carga.
Por tanto, se requiere lo siguiente:
- Cifrado que permita a la organización que cifra seguir manipulando flujos y/o datos.
- Cifrado que no consume una gran cantidad de recursos, especialmente tiempo de CPU en los servidores.
- Cifrado que puede utilizar un almacén de claves de red.
- Cifrado capaz de diferenciar entre el tráfico interno y el externo.
- Diversidad de cifrados, es decir, la capacidad de admitir una amplia selección de algoritmos de cifrado.
Se necesita una puerta de enlace de seguridad que pueda proporcionar servicios SSL con distintas opciones de algoritmos, visibilidad, integración y gestión. Una herramienta que gestione el cifrado del tráfico entrante y saliente puede utilizar un módulo de seguridad de hardware (HSM) para proteger las claves, descargar de los servidores los recursos informáticos y los costes operativos asociados, y finalizar o reconocer las conexiones SSL tanto entrantes como salientes.
Esta puerta de enlace de seguridad ideal ofrece cifrado a los clientes sin sobrecargar la CPU del servidor con esta tarea, y también permite cifrar las comunicaciones con los servidores si así se desea. No debería requerir la gestión por separado de todo un conjunto de claves y, al actuar como puerta de enlace, debería aprovechar otros servicios que puedan necesitar datos sin cifrar entre la descarga de las conexiones entrantes y la creación de conexiones SSL con el back-end. En este escenario, el ahorro de software en el back-end podría acumularse rápidamente, ya que se necesitarían menos servidores para atender el mismo número de conexiones.
Existe una amplia gama de opciones para implementar una arquitectura de este tipo, en función de las necesidades de cada organización.
Tres estilos
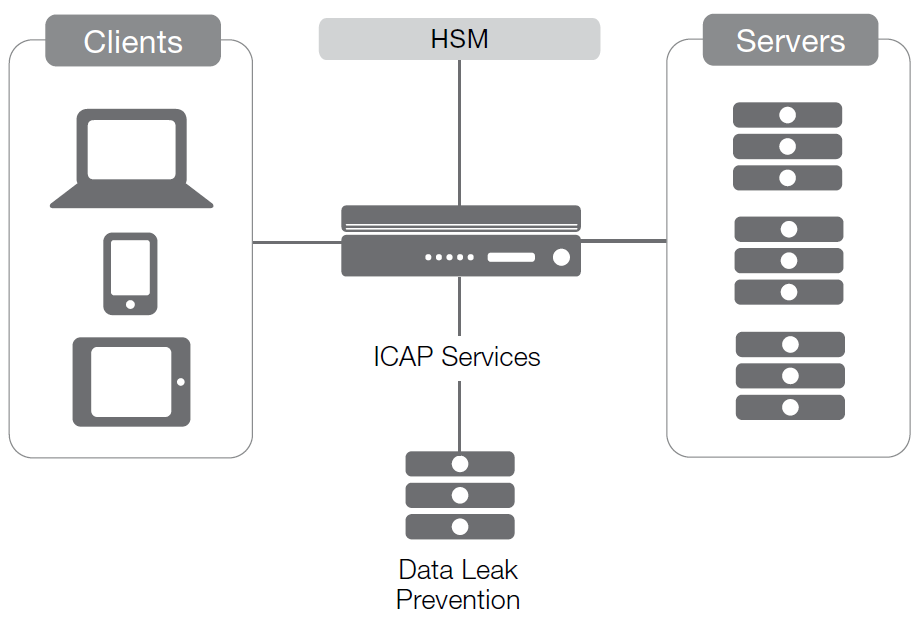
La eficacia de una solución de este tipo radica en su ubicación en un punto de control estratégico. Al situarse en la intersección entre la red e Internet, el dispositivo ideal puede finalizar las conexiones SSL entrantes, procesar la carga útil del flujo y, a continuación, si es necesario, volver a cifrarla utilizando las claves de la red interna. Lo mismo puede hacerse con el tráfico en sentido contrario, aunque las medidas de seguridad necesarias para el tráfico saliente son distintas de las requeridas para el tráfico entrante. (Pensemos en el caso del tráfico entrante, en el que es necesario autenticar a los usuarios y comprobar si las cargas útiles contienen contenido malicioso, mientras que en el flujo saliente debe comprobarse si hay datos confidenciales que estén saliendo del centro de datos). Un punto de control tan estratégico permite aplicar tres métodos distintos de gestión del cifrado, todos ellos válidos en función de las necesidades de la organización.
Estilo 1: descarga de conexiones
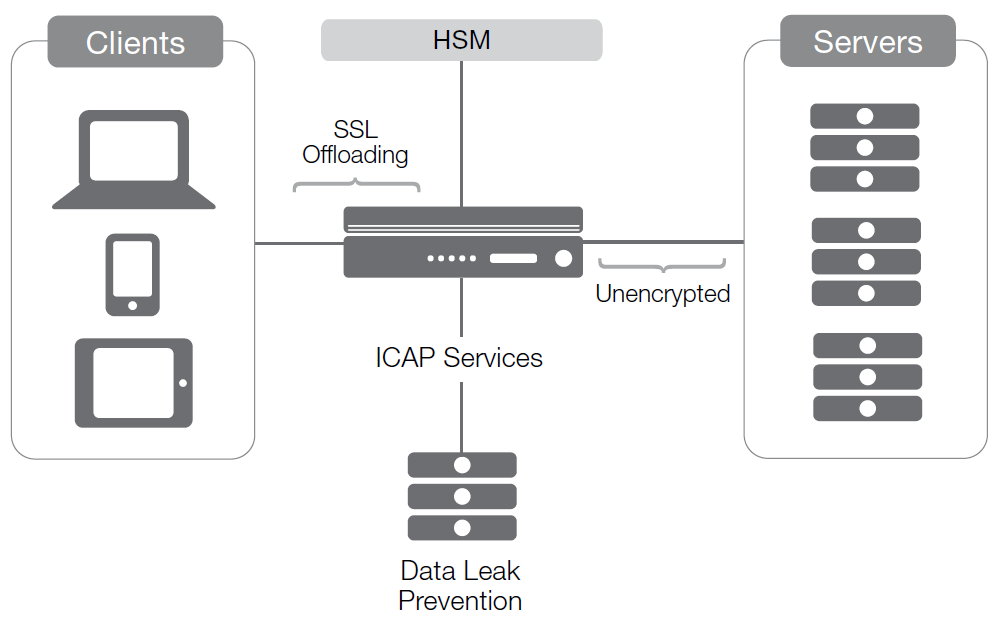
Al finalizar la conexión externa, el dispositivo de puerta de enlace actúa como extremo de SSL. SSL se mantiene entre el dispositivo y los clientes, mientras que la conexión con el servidor de aplicaciones permanece abierta y sin cifrar. Al finalizar las conexiones SSL procedentes del exterior de la red, esta arquitectura ofrece seguridad en el exterior y rendimiento en el interior. La ausencia de cifrado en el servidor reduce los tiempos de respuesta, pero da lugar a un entorno inseguro si un atacante consigue acceder a la red.
Estilo 2: visibilidad SSL
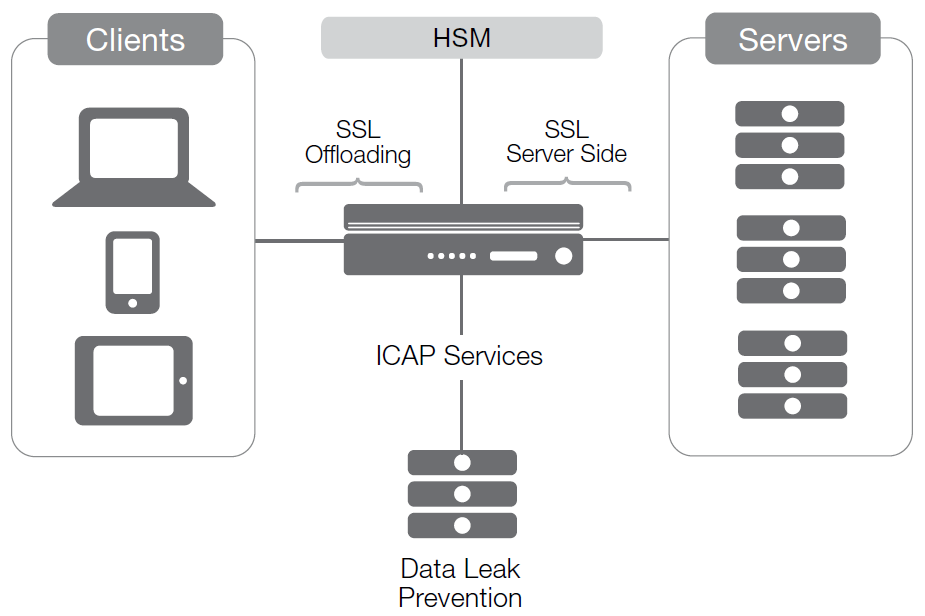
Al estar cifrado tanto el tráfico interno como el externo, el dispositivo situado en el punto de control estratégico puede gestionar el tráfico, así como adaptar y optimizar el contenido, mientras toda la red permanece protegida.
Estilo 3: inspección SSL transparente
Cada vez más, los equipos de TI buscan una solución que mantenga una única capa de cifrado durante toda la conexión, desde el cliente hasta el servidor, pero que permita manipular los datos en puntos intermedios para facilitar el uso de diversas herramientas, como las de prevención de pérdida de datos (DLP), autenticación previa al acceso y equilibrio de carga.
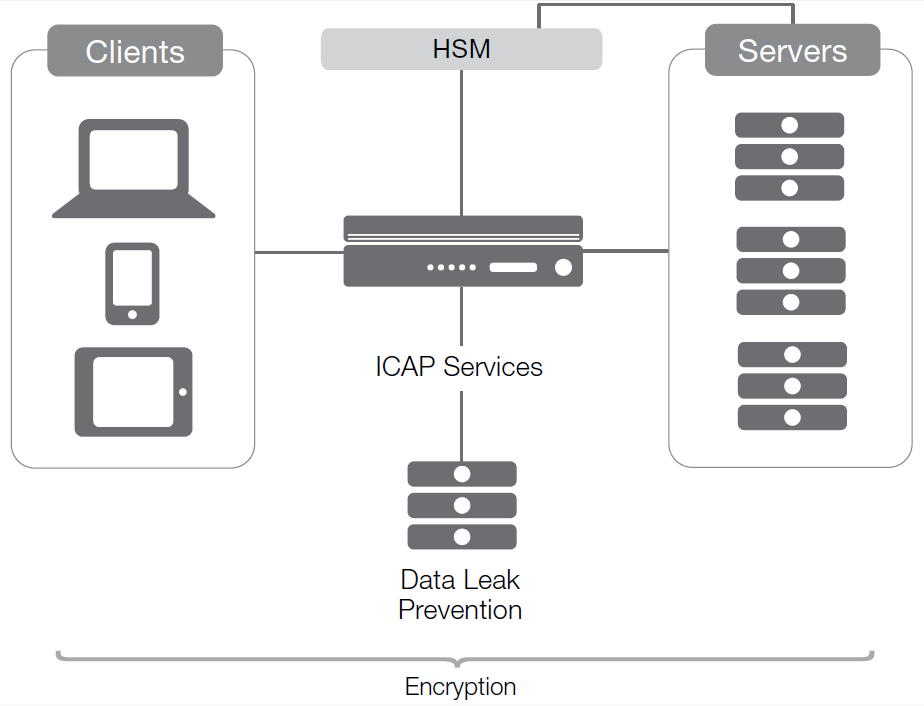
Aquí entra en juego la visibilidad SSL. En este escenario, el servidor y el dispositivo situado en el punto estratégico de control comparten un certificado SSL, lo que permite al dispositivo de puerta de enlace acceder a los flujos a medida que pasan por él, sin necesidad de finalizar y volver a crear por completo las conexiones SSL.
Transformación SSL
La cuestión es que, en este tercer escenario, la carga del procesamiento del cifrado vuelve a recaer sobre los servidores. En el pasado, esto habría supuesto una enorme desventaja, pero, con la llegada del cifrado ECC, los ciclos de CPU necesarios para realizar dicho cifrado se han reducido considerablemente, al igual que el espacio necesario para almacenar las claves. Esto se debe al algoritmo ECC, que permite ofrecer el mismo nivel de seguridad con claves mucho más pequeñas, por lo que el coste de procesamiento en el cliente se reduce de forma significativa. (Aunque en el pasado muchos afirmaban que «el cliente no es el problema», hoy nos enfrentamos a una cantidad sin precedentes de clientes móviles, y el uso de la CPU es uno de los factores que consumen batería. Por tanto, ahora todo el mundo debe tener en cuenta al cliente.)
Aunque los tres sistemas de criptografía de clave pública son seguros, eficientes y comercialmente viables, difieren en el tipo de problemas matemáticos en los que se basan. Esto no solo afecta a su vulnerabilidad frente a los ataques de fuerza bruta que suelen emplear los atacantes, sino que también puede dar lugar a diferencias en el tamaño de las claves generadas por los algoritmos para proporcionar un determinado nivel de seguridad. El Instituto Nacional de Estándares y Tecnología (NIST) ofrece directrices sobre el tamaño mínimo de las claves de cada sistema en función del nivel de seguridad requerido. Y, por supuesto, si una organización cuenta con diversidad criptográfica, dispone de varios algoritmos de cifrado entre los que elegir. Esto significa que, si mañana aparece un método viable para vulnerar claves RSA de hasta 2 Kb, bastará con cambiar el algoritmo utilizado por los servidores para poder dormir tranquilos.
Pero ECC es más seguro con la misma longitud de clave. De hecho, en la mayoría de los casos, ECC puede conseguir con una clave muy corta lo que los algoritmos actuales ofrecen con claves muy largas. Esta eficiencia se debe a las matemáticas empleadas en los algoritmos ECC (y existen varios). El hecho de que ECC reduzca la carga de la CPU asociada al cifrado y, al mismo tiempo, mantenga o mejore la seguridad con claves de menor tamaño lo convierte en una nueva y potente herramienta que permite establecer comunicaciones seguras entre clientes y servidores.
La plataforma F5 aprovecha esta nueva e importante herramienta. Actualmente, los dispositivos BIG-IP ofrecen DSA para la firma y ECC para el cifrado, además de los algoritmos RSA, AES y 3DES que F5 siempre ha admitido.
Dado que ECC ayuda a reducir el coste de CPU asociado al cifrado, queda por resolver el otro gran problema al que tradicionalmente se ha enfrentado el cifrado: la visibilidad. Si todo está cifrado, ¿cómo pueden los dispositivos de prevención de pérdida de datos (DLP) y autenticación externa acceder al contenido sin cifrar?
Visibilidad SSL
Aquí entra en juego la herramienta HSM conectada a la red. Aunque las soluciones HSM son cada vez más habituales, su uso suele limitarse al almacenamiento de credenciales. Sin embargo, con las conexiones y el uso adecuados, también pueden actuar como una tecnología habilitadora. Compartir certificados entre un dispositivo muy flexible situado en el perímetro de la red y los servidores ubicados en el núcleo de esta permite que el dispositivo perimetral vea el tráfico sin cifrar sin finalizar los flujos. Al almacenar claves simétricas, claves privadas asimétricas (incluidas las firmas digitales) y otros elementos, el dispositivo de puerta de enlace protege la información crítica y, al mismo tiempo, permite que esté disponible en toda la red. Esto permite, por ejemplo, enviar la información de inicio de sesión a dispositivos LDAP, dirigir los flujos entrantes a través de analizadores antivirus y los datos salientes a través de dispositivos DLP.
Los módulos de seguridad de hardware compatibles con F5 son dispositivos reforzados que permiten detectar manipulaciones y cuentan con la certificación de nivel 3 de NIST 140-2. Al instalarlos como puertas de enlace de seguridad en un punto de control estratégico de la red, una organización puede obtener no solo servicios SSL eficientes, sino también visibilidad de los datos cifrados. El resultado es un sistema completo con seguridad mejorada que conserva todas las capacidades de un proxy bidireccional con terminación.
Las posibilidades que ofrece este punto de control estratégico son inmensas. Mediante el lenguaje de scripting F5® iRules®, una organización puede mantener la información confidencial dentro del centro de datos. Por ejemplo, una iRule mantenida por la comunidad y compartida en F5® DevCentral™ puede detectar la mayoría de los datos de tarjetas de crédito y eliminarlos antes de que salgan del edificio.
En otro ejemplo, se puede implementar en el dispositivo F5 la funcionalidad de puerta de enlace IPv6 o incluso la traducción SPDY.
Muchas de estas opciones no son posibles en un entorno SSL normal. Sin embargo, al tener acceso a la conexión entrante, el dispositivo BIG-IP también obtiene acceso a la carga útil del flujo de datos, lo que le permite actuar de forma inteligente sobre esos datos, no solo sobre el flujo. Además, como el dispositivo no tiene que finalizar la conexión, el rendimiento no se degrada tanto como lo haría si hubiera que mantener dos conexiones SSL independientes.
El dispositivo BIG-IP también puede dirigir una solicitud de una página segura al proceso de autenticación y devolver la página únicamente después de que el usuario haya iniciado sesión correctamente y el servidor de autorización confirme que tiene derechos de acceso a la página en cuestión. La clave es que se llevan a cabo la autenticación, la autorización y la contabilización (AAA) y, en caso de error, se puede redirigir al usuario a una página aislada de la red principal. Esto significa que los usuarios no autorizados nunca consiguen atravesar el dispositivo BIG-IP para acceder a la red interna, y que los atacantes que se hacen pasar por usuarios legítimos nunca llegan a los sistemas críticos para intentar aprovechar sus vulnerabilidades. Sus conexiones no llegan tan lejos, ya que se detienen y autentican antes de entrar en la red interna. En situaciones de DDoS, un dispositivo de alto rendimiento capaz de redirigir las conexiones atacantes a una red de cuarentena ayudará a mantener la red pública disponible para los usuarios legítimos, frustrando así el objetivo del ataque DDoS.
Compatibilidad con FIPS 140-2
A menudo, la protección de las claves es el mayor problema que plantea una metodología de cifrado a gran escala. La necesidad de mantener los certificados actualizados, gestionar qué certificado tiene cada dispositivo y determinar cuándo se pueden trasladar los certificados de una máquina a otra —especialmente en un entorno virtualizado— puede limitar el número de certificados implementados e incluso influir en las decisiones de arquitectura.
Para aquellas organizaciones que necesiten compatibilidad con FIPS 140-2 de nivel 2, esta puede añadirse a muchos modelos de dispositivos BIG-IP. Las organizaciones que deseen proteger información como claves y frases de contraseña de certificados, pero que no necesiten compatibilidad con FIPS 140-2, pueden hacerlo mediante la tecnología Secure Vault integrada.
Los dispositivos BIG-IP también pueden actuar como HSM o utilizar uno ya presente en la red. Dado que los HSM proporcionan un almacenamiento seguro para los certificados, utilizar uno ofrece un único punto de referencia para gestionar el uso y la caducidad de las claves, lo que simplifica la gestión de certificados y permite al personal de TI ocuparse de otras funciones empresariales importantes.
Funcionalidad adicional en un único dispositivo
Todas las plataformas BIG-IP incluyen, como parte del precio, una licencia para el máximo rendimiento de cifrado, pero otra ventaja de gran valor de esta solución de seguridad de F5 es la posibilidad de añadir o activar funcionalidades adicionales. La protección DDoS integrada mantiene los sitios web operativos y más seguros durante un ataque, y la posibilidad de añadir diversos módulos de seguridad y rendimiento permite al departamento de TI gestionar un único dispositivo, en lugar de varios, para satisfacer las necesidades de entrega de aplicaciones de la organización. La gestión simplificada y unos tiempos de respuesta más rápidos son posibles gracias a un único punto de procesamiento: el punto de control estratégico.
Conclusión
El futuro de las TI pasa por el cifrado generalizado para evitar la inseguridad que supone tener algunas páginas web cifradas y otras sin cifrar. Esto conlleva una gran carga para la infraestructura y la necesidad de implementar el cifrado en todas partes, sin dejar de interactuar de forma inteligente con el tráfico para realizar funciones como el equilibrio de carga y la prevención de fugas de datos, entre muchas otras.
F5 ofrece una solución que permite simplificar y acelerar una infraestructura altamente segura. Gracias a sus numerosas funcionalidades y a la capacidad de inspeccionar el tráfico a medida que circula sin finalizar las conexiones SSL, los dispositivos BIG-IP también permiten realizar llamadas a dispositivos compatibles con ICAP para llevar a cabo un procesamiento especializado en función del sector o la tecnología utilizados. Además, gracias a la compatibilidad con HSM, la solución de F5 se adapta perfectamente a las necesidades de la organización. Las plataformas F5 BIG-IP también pueden hacer frente a ataques DDoS con la capacidad necesaria, deteniéndolos mientras siguen dirigiendo a los usuarios legítimos hacia las aplicaciones.
En definitiva, la familia de productos BIG-IP ofrece un control granular, una escalabilidad y una flexibilidad que no están disponibles con otras tecnologías de gestión del tráfico o de seguridad.