Entrega y seguridad de aplicaciones en redes aisladas
Despliega y protege servicios esenciales en entornos aislados y gestionados por el cliente
Redes aisladas y seguridad para cargas de trabajo de infraestructuras críticas
La inestabilidad geopolítica, las interrupciones en la cadena de suministro y los riesgos legales están impulsando requisitos de soberanía digital que exigen resiliencia operativa e independencia frente a influencias externas. F5 ofrece soluciones aisladas de entrega y seguridad de aplicaciones en hardware y software propiedad del cliente, con licencias sin conexión, gestión local del ciclo de vida, supervisión y actualizaciones manuales de las firmas de amenazas.
Digital sovereignty y resiliencia operativa
Al no existir un interruptor de desactivación externo y ser la infraestructura propiedad del cliente,
los gobiernos mantienen un control absoluto sobre las cargas de trabajo esenciales, protegiéndolas de dependencias externas y de la incertidumbre geopolítica
Servicios de entrega y seguridad de aplicaciones
Gestión y seguridad de alto rendimiento del tráfico de las capas 3 a 7 para cargas de trabajo críticas que se ejecutan en entornos exclusivos gestionados por el cliente
Implementación y seguridad de IA en entornos aislados
La visibilidad local, las licencias sin conexión, las actualizaciones manuales de amenazas y la automatización de dispositivos permiten a los operadores gestionar infraestructuras críticas de forma independiente de F5, sin conectividad externa
Gestión de licencias y del ciclo de vida en entornos aislados
Las medidas de protección locales y la entrega de datos de alto rendimiento protegen y optimizan las cargas de trabajo de IA dentro del perímetro aislado, sin exponer datos confidenciales, modelos ni rutas de control fuera de los límites soberanos.
Implementación y operaciones en entornos aislados de la red
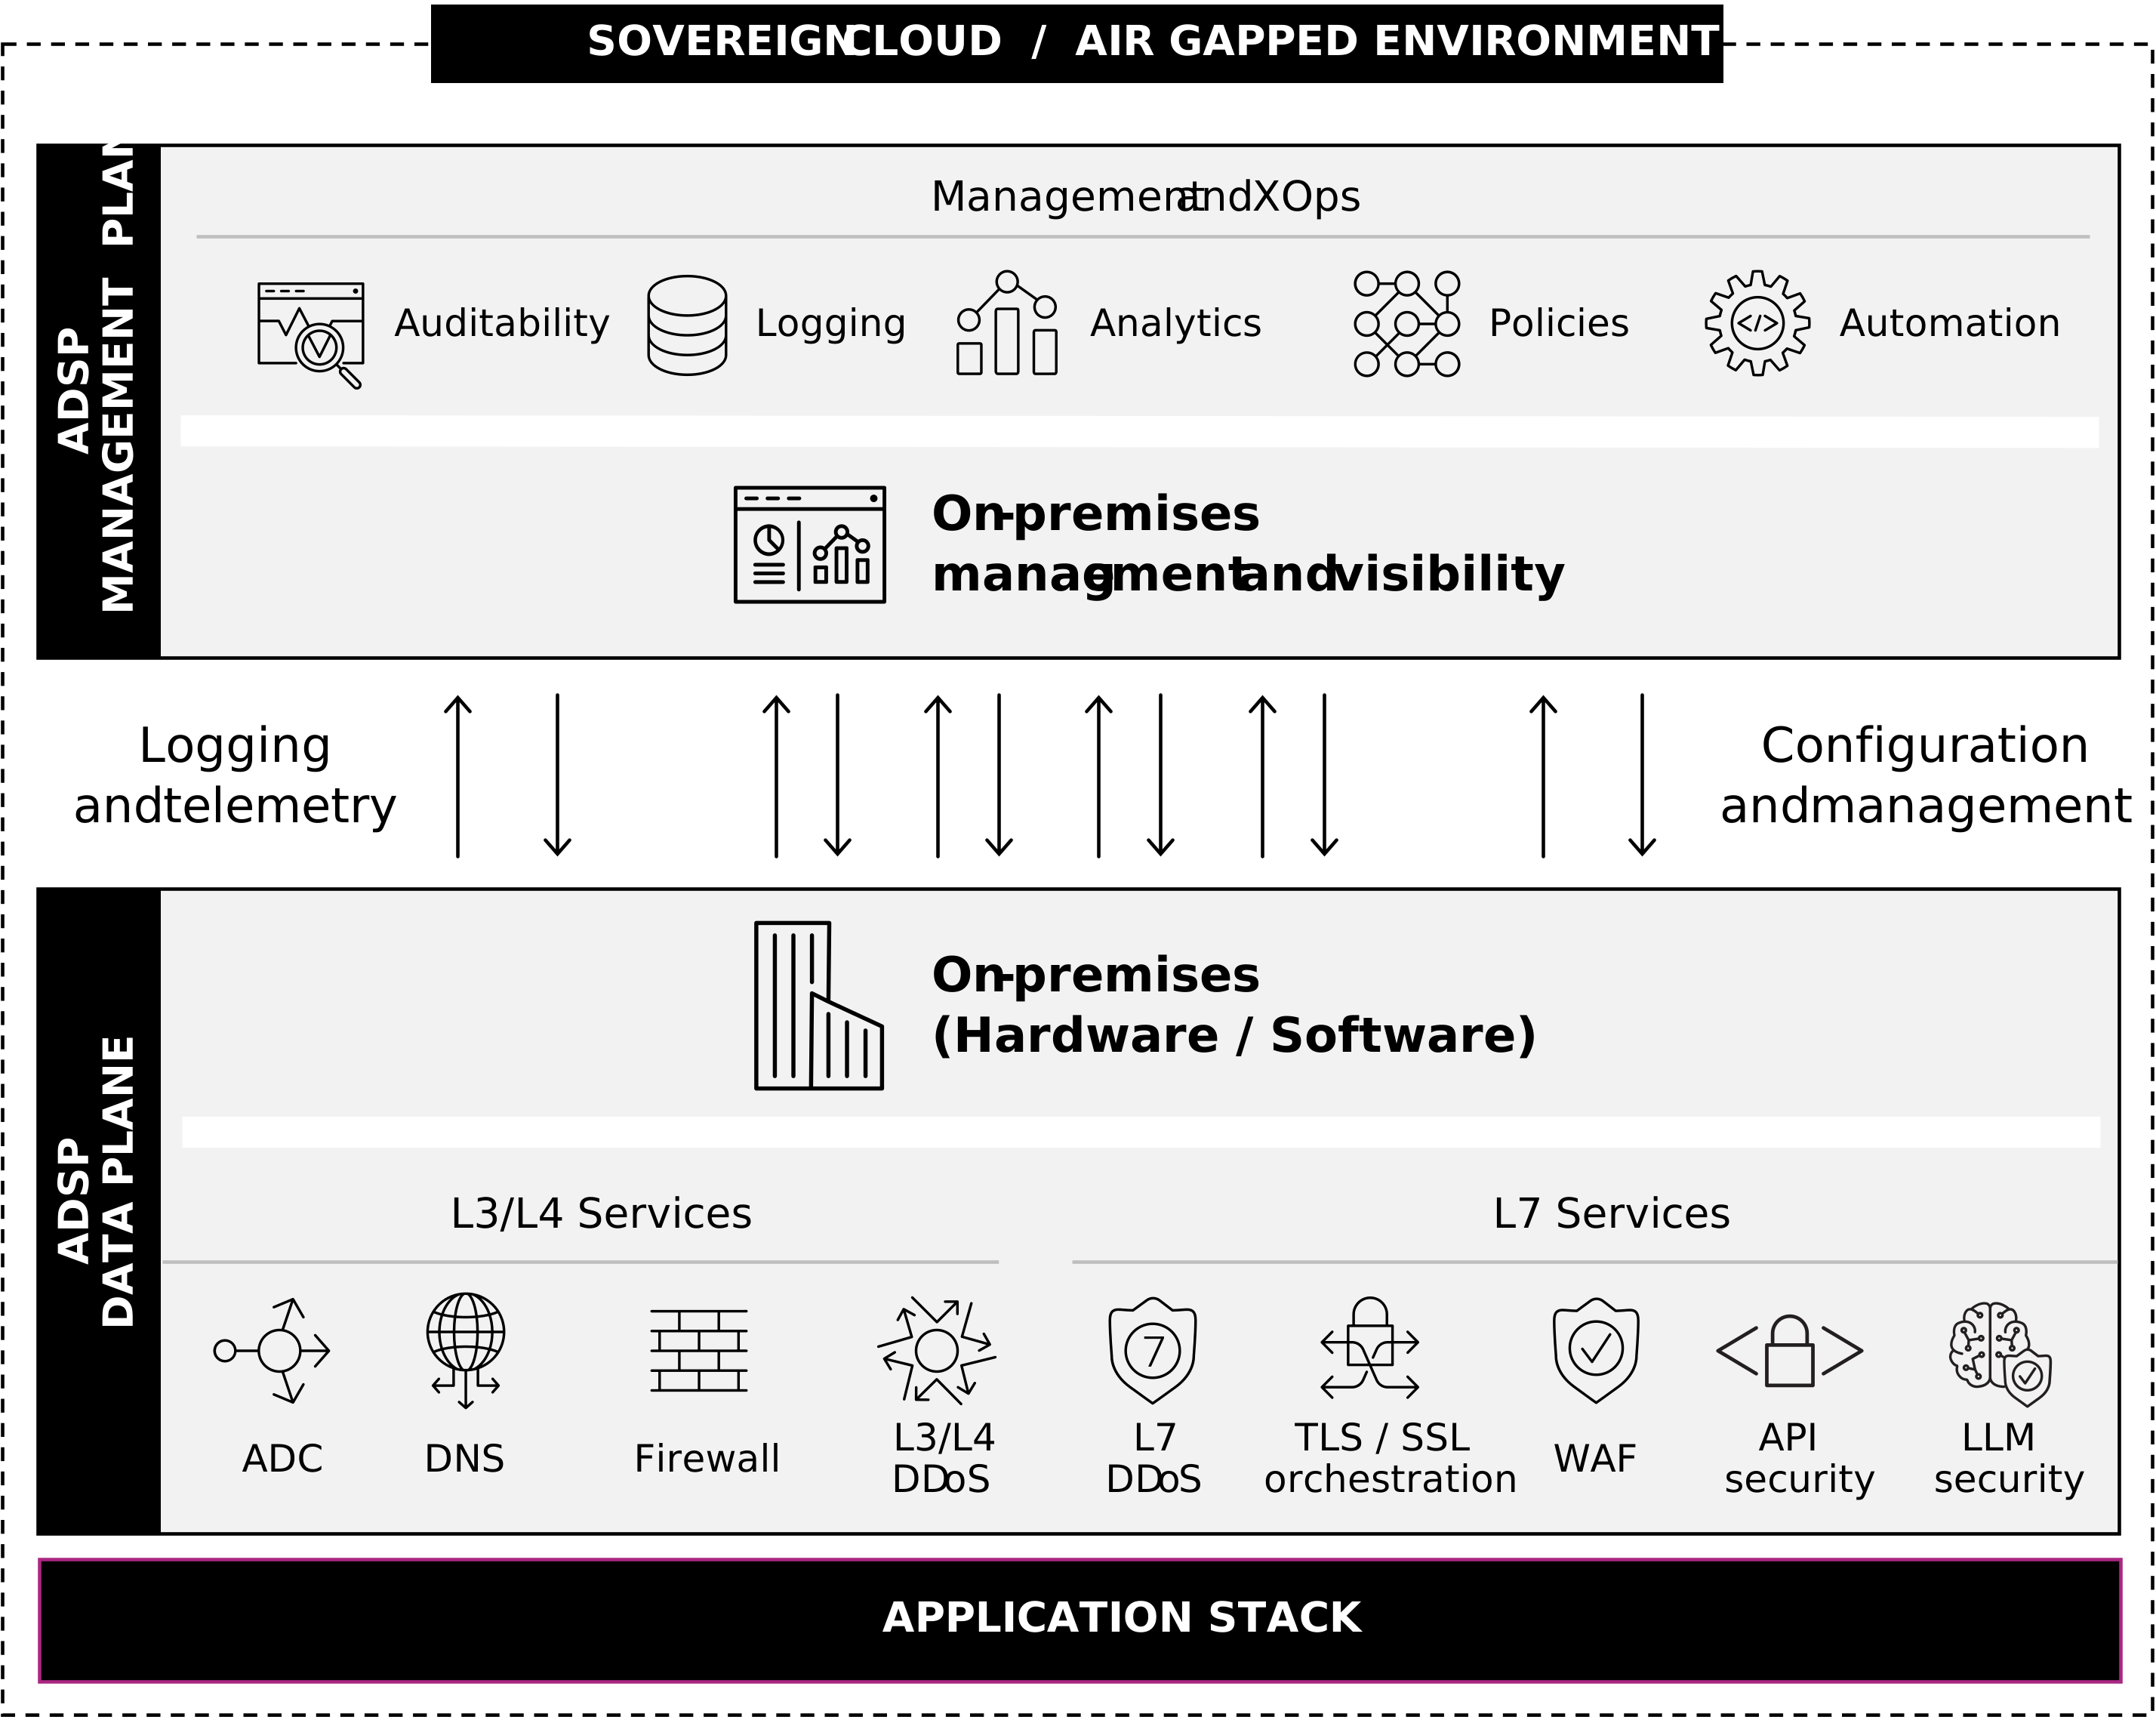
Control y visibilidad totales sobre la entrega y la seguridad de las aplicaciones dentro del perímetro soberano
Todos los servicios L3-L4 y L7 de F5 (equilibrio de carga, DNS local, firewall, protección contra DDoS, WAF, seguridad de API y orquestación de TLS/SSL) se ejecutan en hardware y software propiedad del cliente dentro del perímetro aislado. Las herramientas locales gestionan los registros, la telemetría, los análisis, las políticas y la automatización, lo que permite mantener las operaciones autocontenidas y bajo control gubernamental.
Cómo ayuda F5
Implementación en un entorno aislado
Formatos de hardware, software y nativos de la nube
F5 BIG-IP y F5 NGINX se ejecutan en entornos de hardware, software o Kubernetes propiedad del cliente dentro del perímetro aislado, sin activación en la nube, conexiones de retorno al proveedor ni dependencias externas.
Hardware de F5
Dispositivos diseñados específicamente con rendimiento acelerado mediante FPGA para la entrega de aplicaciones en entornos aislados físicamente
Software de F5
Ediciones virtuales con licencias sin conexión para una implementación flexible en infraestructuras soberanas
F5 Cloud Native
Ingress de Kubernetes y puerta de enlace de API para entornos de contenedores aislados de Internet
Gestión del ciclo de vida
Gestión de licencias, automatización y políticas
F5 ofrece una gestión integral dentro del perímetro aislado físicamente
Administrador central de F5 BIG-IQ
Gestión centralizada en las instalaciones de licencias, políticas y actualizaciones de BIG-IP en entornos aislados de la red
F5 Insight
Visibilidad integral e información práctica para mantener las aplicaciones, los servicios y la infraestructura en buen estado, seguros y disponibles
F5 NGINX Instance Manager
Gestión y configuración locales para implementaciones de NGINX sin conectividad externa
F5 BIG-IP Automation Toolchain
Aprovisionamiento automatizado y gestión de la configuración de BIG-IP en entornos completamente aislados
Entrega y seguridad de aplicaciones
Servicios de seguridad y entrega de L3 a L7
F5 ofrece servicios de entrega y seguridad de aplicaciones que funcionan íntegramente en las instalaciones, con aplicación local de políticas y sin dependencias externas.
WAF
Control de acceso a la red y segmentación dentro del entorno soberano
Protección contra DDoS
Defensa local contra ataques DDoS en tiempo real, sin depender de servicios de mitigación basados en la nube
Equilibrado de carga
Gestión del tráfico de alto rendimiento diseñada para servicios de misión crítica en entornos aislados
Cortafuegos
Control de acceso a la red y segmentación dentro del entorno soberano
Puerta de enlace de API
Seguridad robusta de las API para Kubernetes
Puerta de enlace de API
Seguridad robusta de API para Kubernetes
Seguridad de IA aislada y entrega de datos
Proteja y distribuya cargas de trabajo de IA soberana
F5 permite ofrecer datos de IA de alto rendimiento, seguridad en tiempo de ejecución y equilibrio de carga para cargas de trabajo de IA que operan íntegramente en las instalaciones, con medidas de protección locales y sin dependencias de la nube.
Entrega de datos de IA
Transferencia resiliente de datos de IA hacia y desde clústeres de almacenamiento locales
Seguridad de la ejecución de IA
Medidas de protección locales para modelos y agentes de IA en entornos aislados
Equilibrado de carga de la fábrica de IA
Optimiza el uso de las GPU en la fábrica de IA soberana
Alianzas tecnológicas

Recursos
DESTACADO
Digital sovereignty está redefiniendo la estrategia de aplicaciones
Mantenga el control de los datos, las políticas y las operaciones en entornos SaaS, en la nube, locales y aislados físicamente, sin añadir complejidad.
Blogs y artículos
Uso de módulos de F5 Terraform en un entorno aislado de Internet ›
Observabilidad en un entorno aislado con la herramienta de análisis de aplicaciones ›
Guía de implementación de F5 AI Security en OpenShift ›
Seguridad de la IA para redes aisladas ›
Protección de API en entornos aislados para el sector público ›
Seminarios web
Soberanía digital en un mundo multinube ›
Guías de implementación
NGINX Instance Manager en entornos sin conexión ›