BIG-IP Next for Kubernetes
Proporciona un único punto de control para el tráfico de entrada y salida de los contenedores, la seguridad y la visibilidad.
BIG-IP Next for Kubernetes facilita la transición a redes nativas de la nube
Punto central de redes y seguridad para la transición de redes complejas a una infraestructura nativa de la nube
La red de Kubernetes no se diseñó para integrarse en varias redes ni admitir protocolos distintos de HTTP/HTTPS. BIG-IP Next for Kubernetes proporciona un punto central para el control y la seguridad del tráfico de entrada y salida del clúster de Kubernetes. Es totalmente interoperable con Kubernetes y utiliza sus patrones de diseño para integrarse fácilmente con las políticas de seguridad y la red general, lo que reduce la complejidad y los costes operativos.
- Integra Kubernetes con la red más amplia Permite gestionar y enrutar el tráfico de entrada y salida para una integración fluida con múltiples redes.
- Permite mapear funciones de red y protocolos 4G/5G en una red nativa de la nube Permite utilizar protocolos 4G y 5G que Kubernetes no admite, como Diameter, SIP, GTP, SCTP y otros.
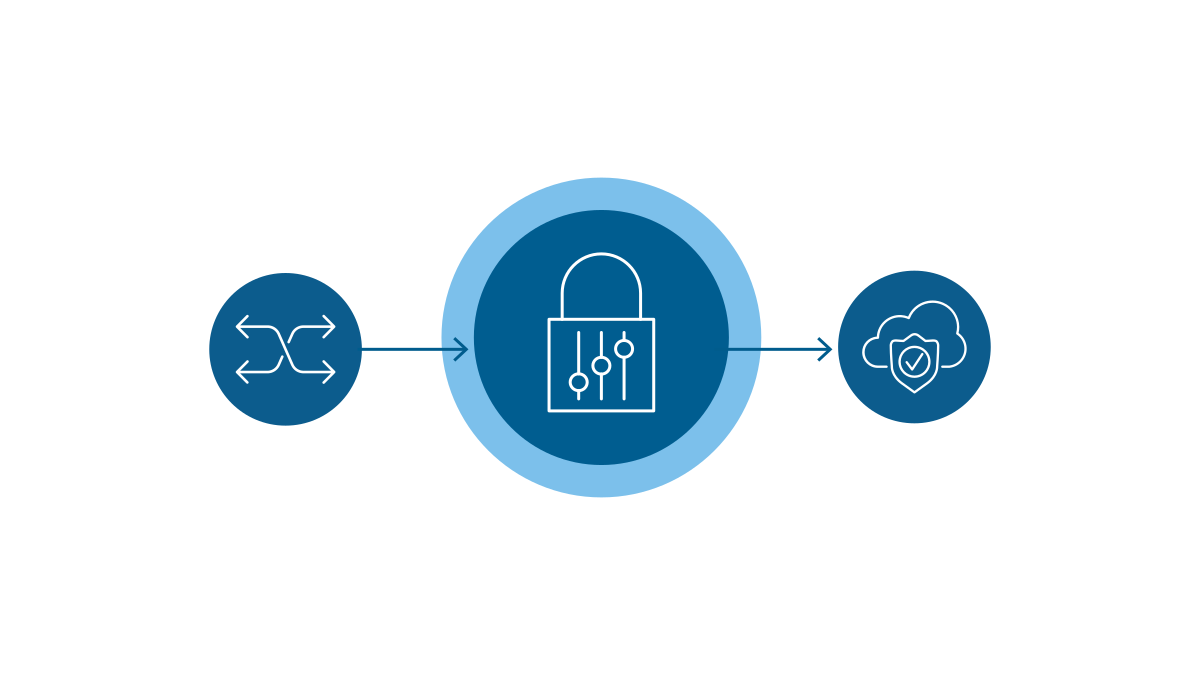
Un único punto de control de seguridad para garantizar el aislamiento completo de la red
BIG-IP Next for Kubernetes gestiona el tráfico hacia y desde varias redes. Sin BIG-IP Next for Kubernetes, se necesitan varios cortafuegos externos para cada red, sin que exista una forma de gestionar esas conexiones. BIG-IP Next for Kubernetes permite implementar una arquitectura de confianza cero y disponer de un único punto de entrada y salida para los clústeres de Kubernetes, con protección mediante cortafuegos y frente a ataques DDoS. Esto simplifica considerablemente la implementación de la seguridad, que de otro modo tendría que llevarse a cabo en múltiples ubicaciones de la red.
- Protección del tráfico de entrada y salida BIG-IP Next for Kubernetes permite aplicar servicios de seguridad al tráfico de entrada y salida, como cortafuegos y protección contra ataques DDoS.
- Ocultar topología La ocultación de la topología en el punto de entrada impide ver la estructura interna del clúster.
- Visibilidad del tráfico Como punto central de control, la visibilidad del tráfico de cada suscriptor en los puntos de entrada y salida permite garantizar la trazabilidad necesaria para el seguimiento del cumplimiento normativo y la facturación.
Infraestructura nativa de la nube para 4G y 5G: implementaciones en el núcleo y en el extremo de la red
BIG-IP Next for Kubernetes hace posible una solución de núcleo 5G que allana el camino para ofrecer soluciones 5G sólidas tanto a consumidores como a empresas. Los nuevos casos de uso de infraestructuras basadas en servicios, como la segmentación de red y MEC, permiten asignar recursos de forma dinámica a clientes y aplicaciones específicos. BIG-IP Next for Kubernetes proporciona entrada y salida de tráfico norte-sur para los clústeres de contenedores.
- Escale el núcleo, el extremo y el extremo más alejado BIG-IP Next for Kubernetes permite escalar desde un pequeño número de emplazamientos celulares de gran tamaño en el núcleo hasta un gran número de emplazamientos celulares más pequeños en el extremo y el extremo más alejado.
- Alcance nuevos niveles de flexibilidad con una arquitectura nativa de la nube Al construir el núcleo 5G con una arquitectura nativa de la nube, los proveedores de servicios podrán alcanzar nuevos niveles de automatización operativa, flexibilidad y adaptabilidad.
Redes y seguridad de alto rendimiento para infraestructuras de centros de datos de IA
BIG-IP Next for Kubernetes ofrece gestión del tráfico y seguridad de alto rendimiento para infraestructuras de IA a gran escala. Permite mejorar el rendimiento de la ingesta de datos y el aprovechamiento de las GPU (https://www.f5.com/partners/technology-alliances/nvidia) durante el entrenamiento de modelos, así como la experiencia de usuario durante la inferencia gracias a un mayor rendimiento de la generación aumentada por recuperación (RAG).
- Optimiza el rendimiento de la infraestructura de IA Gestión del tráfico de alto rendimiento para infraestructuras de IA a gran escala. Maximiza la inversión en infraestructura de IA eliminando los cuellos de botella de la infraestructura de red interna.
- Compatibilidad con entornos multiinquilino Compatibilidad con entornos multiinquilino y aislamiento de red para aplicaciones de IA, lo que permite implementar de forma eficiente múltiples usuarios y cargas de trabajo en una única infraestructura de IA.
- Aplica seguridad de confianza cero Integra funciones de seguridad esenciales y una arquitectura de confianza cero, como firewall perimetral, mitigación de ataques DDoS, protección de API, prevención de intrusiones, cifrado y gestión de certificados.
Descripción general del producto
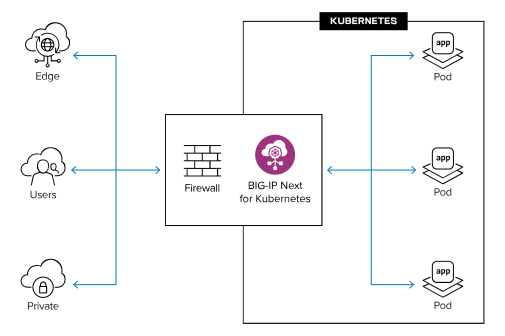
Un único punto de control para el tráfico de entrada y salida de los clústeres de contenedores en redes complejas
BIG-IP Next for Kubernetes se implementa como un recurso de Kubernetes en la puerta de enlace norte/sur y pasa a formar parte del entorno de orquestación de Kubernetes. Controla el tráfico de entrada y salida de los clústeres de contenedores, lo que permite gestionar y controlar el tráfico, equilibrar la carga y proporcionar seguridad y visibilidad entre los nodos.
En las instalaciones
Escale y proteja las aplicaciones en el centro de datos, el núcleo y el extremo de la red.
Nube privada
Despliega en un entorno de nube privada, ya sea en tus propias instalaciones o en un centro de colocación.
Capacidades principales
BIG-IP Next for Kubernetes es único por aportar capacidades de red esenciales a un entorno de Kubernetes para satisfacer las exigencias de la red de un proveedor de servicios. Proporciona control sobre la señalización 4G y 5G, al tiempo que añade la seguridad y la visibilidad necesarias.
Entrada y salida de Kubernetes
Proporciona un único punto de control de red diseñado para redes complejas.
4G y 5G multiprotocolo
Permite que las funciones de red de telecomunicaciones utilicen protocolos del sector, como SCTP y Diameter.
Network security
Controles para el tráfico entrante y saliente.
Visibilidad
Estadísticas y análisis para el aseguramiento de ingresos.
Gestión
Orquestado y configurado por Kubernetes.
Integración completa con Kubernetes
Adopta y amplía los patrones de Kubernetes.
Compatibilidad con plataformas e integraciones
Integraciones de Kubernetes
Compatibilidad e integraciones de la plataforma
Programa de certificación CNF para partners de F5
Certifique la interoperabilidad de las CNF de los partners en BIG-IP Next for Kubernetes
F5 y sus partners certifican la incorporación, la integración, el despliegue y la gestión del ciclo de vida de BIG-IP Next for Kubernetes en un entorno nativo de la nube con las CNF de los proveedores.
Recursos
Destacado
El 5G hace imprescindible una arquitectura de aplicaciones nativa de la nube
La transformación hacia una arquitectura nativa de la nube ofrece a los proveedores de servicios numerosas ventajas, pero también plantea diversos retos. Las soluciones nativas de la nube de F5 ayudan a acelerar la adopción del 5G.
Leer el artículoVídeos
Kubernetes para proveedores de servicios ›
Información técnica
Instalación de Service Proxy for Kubernetes y más ›
Libros blancos
Informe técnico de F5 Telco Gateway para Red Hat OpenShift ›