Una puerta de entrada programable al almacenamiento para implementaciones de IA y empresariales
La mayoría de las arquitecturas de seguridad exigen concesiones
El almacenamiento de objetos funciona en la nube porque la capacidad, el rendimiento y los puntos de conexión crecen tras una única dirección sin que la aplicación lo perciba. En las instalaciones, esto resulta más difícil, ya que un clúster es un conjunto finito de nodos de acceso tras un punto de conexión fijo. El almacenamiento que antes se utilizaba para copias de seguridad y archivos ahora alimenta el entrenamiento y el ajuste fino de modelos, así como la creación de índices RAG, por lo que la escalabilidad y la resiliencia han dejado de ser opcionales.
F5 BIG-IP cubre esa carencia. lg F5 BIG-IP se sitúa en la ruta de datos de S3 como un proxy completo y permite al equipo de almacenamiento controlar el punto de conexión que resuelven los clientes, cómo se distribuyen las solicitudes entre los nodos de acceso y cómo se gestionan los fallos. BIG-IP optimiza, protege y enruta dinámicamente el tráfico de almacenamiento de objetos mediante:
- Garantizar la disponibilidad continua mediante comprobaciones de estado activas con tráfico S3 real en cada nodo de acceso.
- Finalización de SSL/TLS en hardware dedicado y diseñado específicamente para que la CPU del sistema de almacenamiento se dedique a servir objetos en lugar de gestionar protocolos de enlace.
- Maximizar el rendimiento con perfiles TCP personalizados y optimizados específicamente para cargas de trabajo S3 de gran ancho de banda.
- Dirigir el tráfico de forma inteligente mediante iRules nativas basadas en el bucket, el prefijo de clave y la operación.
Ventajas principales
Equilibre la carga y enrute el tráfico de S3 de forma inteligente
BIG-IP presenta un único punto de conexión S3 virtual y lo asigna a los recursos que el equipo de almacenamiento decida colocar detrás, ya sean nodos adicionales, un segundo clúster, otro proveedor o un conjunto de datos que se recupere de la nube pública. Los grupos ponderados permiten trasladar una carga de trabajo de forma gradual, en lugar de hacerlo mediante una única transición de alto riesgo. El enrutamiento por depósito o prefijo de clave permite migrar los conjuntos de datos de uno en uno. Cualquiera que haya participado en un debate sobre la interoperabilidad de S3 sabe que las implementaciones difieren en aspectos pequeños pero importantes, e iRules ofrece un lugar donde asimilar esas diferencias, reescribiendo los estilos de direccionamiento y los encabezados en el perímetro para que las aplicaciones nunca tengan que preocuparse por qué implementación está respondiendo.
Mantenga un rendimiento estable con QoS por inquilino
Cientos de procesos de entrenamiento simultáneos que resuelven el mismo punto de conexión tienden a concentrarse en los nodos de acceso a los que llegaron primero. El desequilibrio resultante satura unos pocos nodos de acceso mientras otros permanecen inactivos, y ni siquiera el ancho de banda agregado del clúster puede ocultarlo. BIG-IP distribuye esa concurrencia entre todos los nodos, reutiliza las conexiones con el back-end y realiza la terminación TLS por hardware, de modo que los ciclos de CPU del almacenamiento puedan dedicarse a servir datos en lugar de gestionar protocolos de enlace. Los perfiles TCP optimizados para lecturas sostenidas de objetos grandes y para el acceso simultáneo a objetos pequeños mantienen un rendimiento predecible en canalizaciones mixtas. Además, los controles de velocidad por inquilino impiden que un trabajo agresivo o una ráfaga de puntos de control reduzcan el resto de las cargas de trabajo por debajo del umbral de utilización con el que se evalúa la plataforma.
Supera los fallos y las tareas de mantenimiento programadas
Los monitores de BIG-IP a nivel de aplicación realizan operaciones S3 reales en cada nodo y retiran de la rotación los miembros que presentan problemas antes de que los clientes perciban diferencia alguna. Esto permite poner un nodo fuera de servicio de forma rutinaria para actualizar el firmware, sustituir hardware averiado o ampliar un clúster mientras las lecturas y escrituras siguen fluyendo. Si todo un sitio se degrada, BIG-IP DNS dirige el tráfico a una ubicación en buen estado. Las tareas de mantenimiento planificadas del almacenamiento dejan de requerir una reunión del comité asesor de cambios y una sala llena de responsables de aplicaciones, porque, desde el punto de vista de la aplicación, es como si no hubiera ocurrido nada.
Visualice y controle cada solicitud de objetos
Las conexiones directas entre el cliente y el bucket dejan al equipo de almacenamiento poco más que gráficos de capacidad. Al actuar como proxy, BIG-IP registra quién solicitó qué, en qué bucket, qué operación realizó y cuánto tardó. Esto convierte la imputación de costes, la respuesta a auditorías y la planificación de la capacidad en tareas de generación de informes, en lugar de análisis forenses. Ese mismo punto aplica las políticas y protege los endpoints de S3 y los repositorios de copias de seguridad frente al abuso de las API, los ataques DDoS de las capas 3 a 7, los ataques contra credenciales y la salida no autorizada de datos cuya preparación llevó meses. Además, descarga el procesamiento TLS en el hardware para que ninguna CPU del clúster tenga que dedicarse al cifrado. Y, dado que los conjuntos de datos preparados se conservan durante años, BIG-IP negocia hoy mismo en la conexión un intercambio de claves híbrido poscuántico, cerrando la ventana de «recopilar ahora y descifrar después» antes de que se abra.
Características
BIG-IP se implementa delante de cualquier destino compatible con S3 como hardware, edición virtual o contenedor, sin necesidad de realizar cambios en los nodos de almacenamiento.
Perfiles TCP optimizados para el tráfico de S3
- Escalado de ventana y dimensionamiento de búferes adaptados a lecturas sostenidas de objetos de gran tamaño a través de rutas con un elevado producto ancho de banda-retardo
- Opciones de perfil para los patrones de lecturas pequeñas con alta concurrencia típicos de los conjuntos de datos lingüísticos y de RAG
- Comportamiento de la congestión y del tiempo de espera por inactividad adaptado a sesiones prolongadas de carga multiparte
- Arquitectura de proxy completo; las pilas TCP del lado del cliente y del lado del almacenamiento se ajustan de forma independiente
Programabilidad nativa de S3 con F5 iRules
- Enrutamiento de solicitudes por bucket, prefijo de clave, método HTTP u operación de S3
- Conversión en el perímetro entre el direccionamiento de estilo alojado virtualmente y el basado en rutas
- Enrutamiento canario que valida un nuevo backend con un único conjunto de datos antes de una migración más amplia
- Telemetría personalizada por solicitud y aplicación de las convenciones de nomenclatura o etiquetado de buckets
Abstracción de endpoints
- Un único servidor virtual y nombre DNS delante de múltiples backends
- Grupos ponderados para la migración por fases, la repatriación y la evaluación de proveedores
- Separación de las operaciones de lectura y escritura entre clústeres o niveles
- SigV4 se conserva en el paso directo o iRules vuelve a firmarlo al traducir los endpoints
Supervisión del estado y conmutación por error
- Los monitores realizan solicitudes S3 reales, no solo comprobaciones TCP o ICMP
- Drenaje ordenado de nodos, grupos de prioridad y grupos de reserva
- Direccionamiento multisitio y multinube con F5 BIG-IP DNS
- Pares de alta disponibilidad con replicación de conexiones
Descarga de procesamiento y QoS de S3
- Descarga de TLS por hardware y gestión de certificados en F5 rSeries y F5 VELOS
- Reutilización de conexiones de back-end con OneConnect
- Controladores de ancho de banda con mínimos garantizados y límites máximos estrictos por clase de carga de trabajo
- Límites de velocidad y de conexiones por cliente, inquilino o bucket, para que las lecturas de entrenamiento tengan prioridad sobre las copias y restauraciones en segundo plano
Acceso multirred y de doble pila
- IPv4 e IPv6 de doble pila, con traducción entre las redes de clientes y de almacenamiento
- Un único endpoint de S3 publicado en las redes de datos, copias de seguridad y socios mediante VLAN y dominios de enrutamiento
- Aislamiento por red de los inquilinos y las políticas en clústeres de almacenamiento compartido
- Control de SNAT y de IP propia para topologías de clúster con múltiples interfaces de red
Seguridad en el extremo del almacenamiento
- F5 WAF para la protección de la API de S3, la mitigación de ataques DoS de capa 7 y una ruta reforzada hacia los repositorios de copias de seguridad
- F5 BIG-IP Advanced Firewall Manager para la defensa frente a ataques DDoS de red y el control de acceso a los endpoints
- F5 BIG-IP Zero Trust Access para TLS mutuo e identidad de máquina en clientes de ingesta
- Preparación poscuántica e intercambio híbrido de claves en TLS 1.3 con ML-KEM conforme a FIPS 203
- Registro por solicitud, desglosado por inquilino, bucket y operación, y transmitido a la plataforma SIEM y de observabilidad
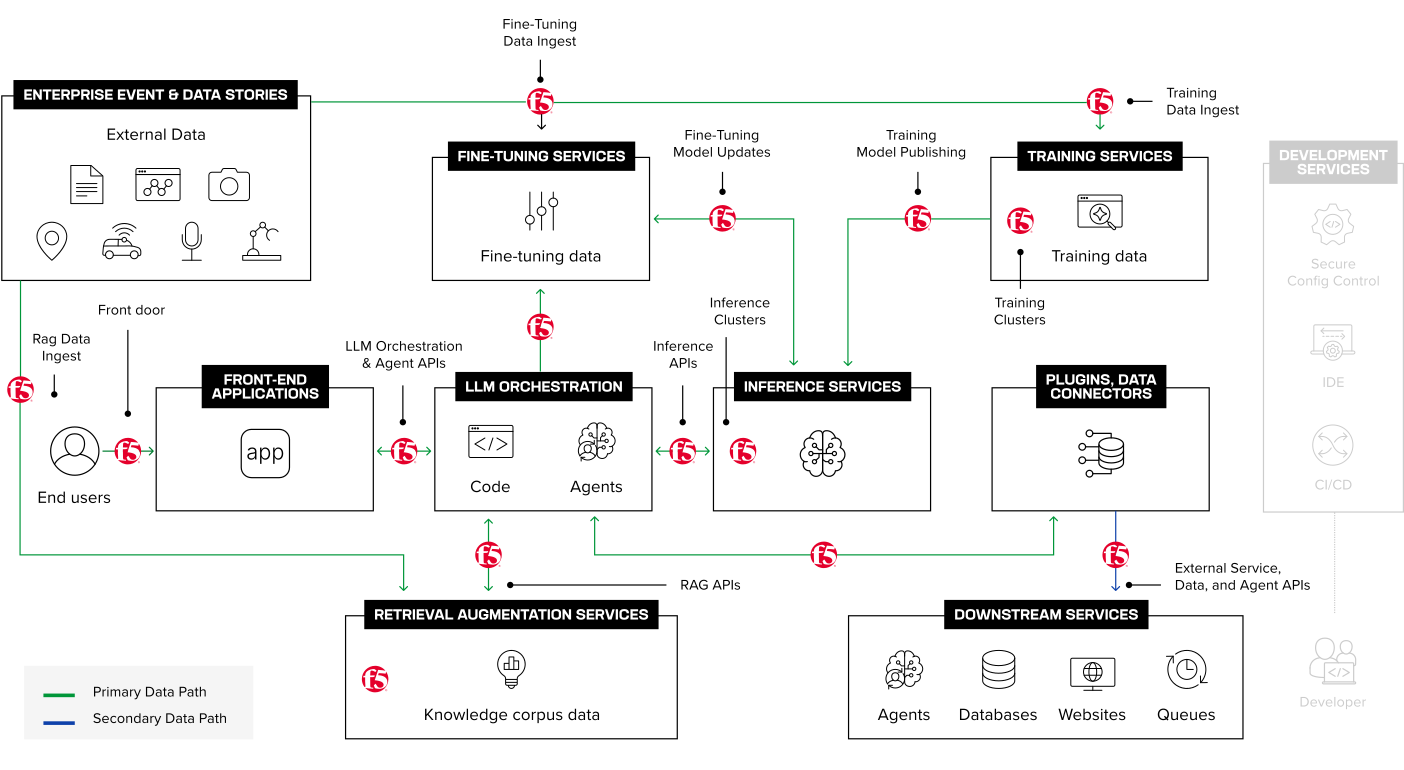
Vista de nivel 3 de una arquitectura de IA para ingenieros y arquitectos
Especificaciones
Destinos de almacenamiento | Cualquier almacén de objetos compatible con S3 |
Protocolos | S3 a través de HTTP y HTTPS, HTTP/2 para clientes, TLS 1.2 y 1.3, doble pila IPv4 e IPv6 |
Criptografía | Intercambio de claves híbrido poscuántico en TLS 1.3, X25519 con ML-KEM-768 y SecP con grupos de cifrado ML-KEM conforme a FIPS 203, además de suites clásicas |
Integración de red | VLAN, dominios de enrutamiento, direcciones IP propias y grupos SNAT para implementaciones multirred y multihomed, con traducción de IPv4 a IPv6 entre el lado del cliente y el del almacenamiento |
Plataformas de hardware | Dispositivos F5 rSeries y chasis F5 VELOS con implementación mediante blades, descarga TLS por hardware y gestión de certificados. |
Plataformas de software | BIG-IP Virtual Edition en VMware, KVM, Hyper-V y las principales nubes públicas |
Módulos | BIG-IP Local Traffic Manager, BIG-IP DNS para el direccionamiento multisitio, F5 WAF for BIG-IP para la protección de la API de S3, BIG-IP Advanced Firewall Manager para la defensa contra ataques DDoS de red y BIG-IP Zero Trust Access para TLS mutuo en clientes de ingesta. |
Gestión | F5 Insight for ADSP, AS3 y la incorporación declarativa, el proveedor de Terraform, las colecciones de Ansible y la API REST |
Modos de implementación | Proxy completo, de un solo brazo o de dos brazos, activo o activo-en espera, con opciones de traducción de direcciones de origen |
Alta disponibilidad | Agrupación en clústeres de servicios de dispositivos, replicación de conexiones y equilibrio de carga global de servidores entre sitios |