Principios de arquitectura segura de aplicaciones para mejorar la resiliencia en la nube
“Con un número cada vez mayor de aplicaciones que migran a la nube, contar con una arquitectura de aplicaciones segura es más importante que nunca. Descubra los tres principios de arquitectura en la nube que pueden ayudarle a reforzar la resiliencia segura de la nube en su entorno.”
Arquitectura segura en la nube: la base de unas aplicaciones resilientes
Hay muchas buenas razones para que una empresa traslade sus aplicaciones a la nube, como el ahorro de costes, implementaciones más rápidas, una mayor resiliencia y una mayor elasticidad. Conscientes de ello, empresas de todo el mundo están adoptando implementaciones multinube por ser la opción que mejor se adapta a las numerosas y muy diversas aplicaciones de sus carteras, que suelen incluir toda la gama de aplicaciones clásicas (MS Exchange, SAP, etc.) y aplicaciones personalizadas desarrolladas internamente.
Aunque hay muchos aspectos importantes que tener en cuenta al implementar aplicaciones en la nube, dos de los más importantes son la seguridad y la flexibilidad. Y resulta que ambos están estrechamente relacionados. La capacidad de proteger las aplicaciones web, especialmente cuando están distribuidas en varias ubicaciones en la nube, puede —y, de hecho, debe— integrarse en la arquitectura desde el principio. De este modo, puede mantener una política de seguridad coherente en todas sus aplicaciones y ayudar a sus usuarios (empleados, socios, clientes o todos ellos) a disfrutar de una experiencia sin fricciones. Esta coherencia también aporta un grado de flexibilidad operativa y resiliencia que facilita considerablemente responder con rapidez a retos inesperados o cambiar de rumbo para aprovechar nuevas oportunidades.
Principios de la arquitectura en la nube
Como señala John Wagnon en una reciente lección de Lightboard, los usuarios de la nube deben saber dónde recaen realmente sus responsabilidades. «Por lo general, el operador de la nube es responsable de la seguridad de la nube, mientras que el usuario es responsable de la seguridad en la nube», afirma. Por desgracia, esta concepción deja sin abordar muchas cuestiones de seguridad. Para mantener seguras sus aplicaciones, deberá subsanar estas carencias.
“Al desarrollar un plan para mantener las aplicaciones de su organización seguras y resilientes, debe tener muy presentes tres capacidades: coherencia, control y agilidad.”
Al desarrollar un plan para mantener las aplicaciones de su organización seguras y resilientes, debe tener muy presentes tres capacidades: coherencia, control y agilidad. El enfoque que recomendamos es similar al de la seguridad aeroportuaria. En lugar de exigir que cada aerolínea realice sus propios controles de seguridad, los viajeros pasan por un control centralizado y, una vez autorizados, pueden dirigirse a sus puertas de embarque. Del mismo modo, una arquitectura de nube segura puede hacer pasar todo el tráfico por una nube privada virtual (VPC) de seguridad uniforme antes de permitir el acceso a una aplicación concreta. Y, al igual que el personal de la puerta de embarque puede reasignar asientos y comprobar los billetes de los viajeros antes de embarcar, cada aplicación puede disponer de funciones y capacidades de seguridad adicionales.
En un escenario como este, la VPC de seguridad puede encargarse de muchas funciones críticas —y que a menudo requieren un uso intensivo de recursos—, como el balanceo de carga, el WAF (y otros cortafuegos), la gestión de accesos, el cifrado de credenciales, la inspección SSL, la protección contra ataques DDoS y bots, la gestión de API, la gestión del rendimiento, entre otras.
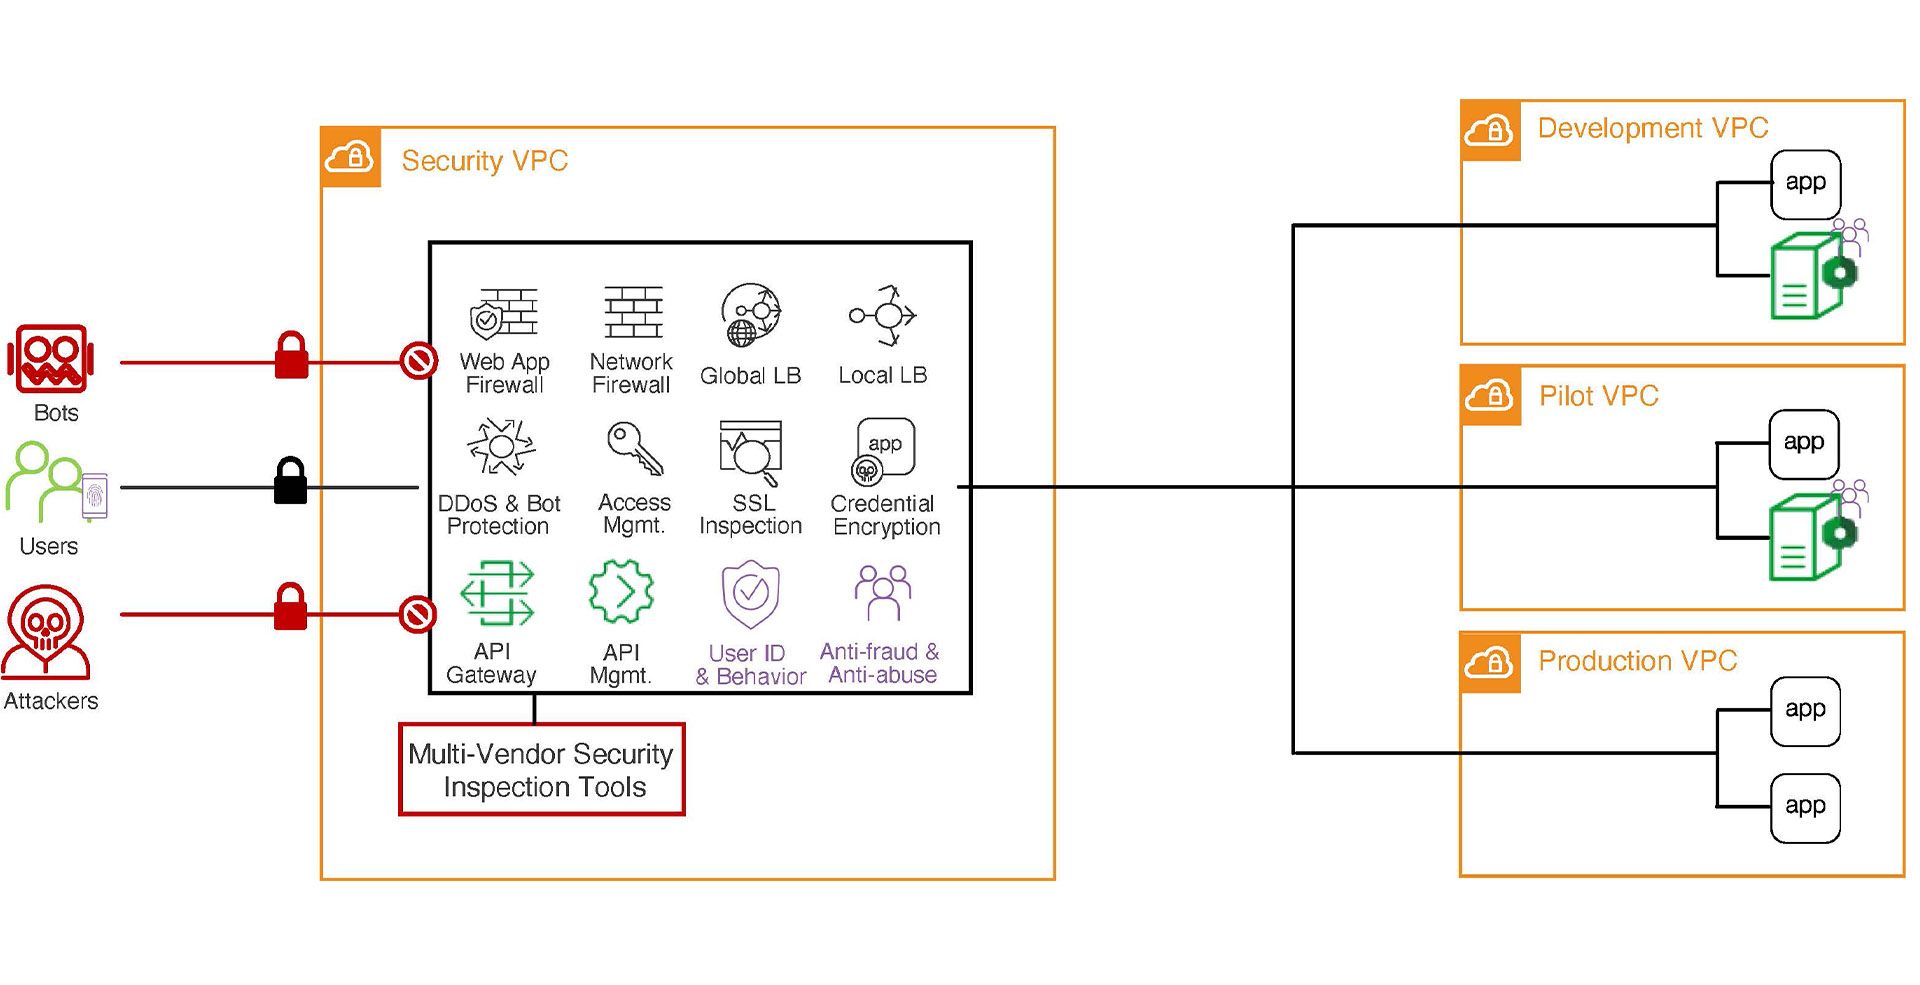
Los servicios de la VPC de seguridad pueden comunicarse fácilmente entre sí, lo que aporta ventajas adicionales. Por ejemplo, cuando el WAF intercepta un ataque, puede avisar a los servicios de control de acceso para que también bloqueen al atacante.
La capacidad de comunicación entre todos los elementos de la VPC de seguridad permite realizar una inspección eficaz con soluciones de varios proveedores, lo que elimina puntos de fricción y redundancias para las organizaciones que implementan herramientas de inspección como McAfee, FireEye, Palo Alto Networks, etc. El tráfico descifrado para la inspección SSL puede enviarse a otras herramientas de inspección para que lo examinen más a fondo. Esto resulta más eficiente que exigir que cada herramienta descifre, inspeccione y vuelva a cifrar el mismo tráfico.
“La VPC de seguridad puede encargarse de muchas funciones críticas que, a menudo, requieren una gran cantidad de recursos.”
Este enfoque para crear una arquitectura de nube segura ofrece a los desarrolladores de aplicaciones un alto grado de agilidad y escalabilidad, además de ayudar a reducir las fricciones y mejorar la colaboración entre equipos. Los estándares básicos se implementan en la VPC de seguridad y deberían requerir actualizaciones mínimas. Los desarrolladores pueden añadir más seguridad en la aplicación según sea necesario, confiando en la VPC de seguridad para los aspectos básicos. Del mismo modo, el administrador de red puede definir servicios de seguridad para cada entorno (desarrollo, pruebas y producción). Si un desarrollador lanza una aplicación sin funciones de seguridad predefinidas, esta recibe la cobertura básica definida en el ámbito de la VPC.
Integración de todos los elementos
Llevar las aplicaciones desde el código hasta el cliente sigue siendo tan complejo como siempre. Puede tomar medidas para simplificar el proceso y, al mismo tiempo, garantizar la seguridad en todos los entornos y en toda la arquitectura multicloud. Empiece por establecer un buen punto de entrada para todo el tráfico de las aplicaciones y proporcionar desde él unos niveles básicos de seguridad y gestión del tráfico. A partir de ahí, tendrá la flexibilidad necesaria para definir servicios de seguridad adicionales en el ámbito de la aplicación. Este enfoque en dos etapas ofrece una seguridad fiable y, al mismo tiempo, mantiene la coherencia, el control y la agilidad.
Contenido relacionado
LIBRO ELECTRÓNICO
Arquitectura segura en la nube
Velocidad sin las concesiones habituales: está a tu alcance con la arquitectura en la nube adecuada.
Lección en pizarra de luz
Lecciones con pizarra de luz: arquitectura segura en la nube
Descubre cómo crear una arquitectura de nube segura que te permita mantener una política de seguridad coherente en todas tus aplicaciones.
Seminario web
Colaboración y automatización entre equipos para pasar del código al cliente más rápido
Acelera tu proceso de desarrollo sin renunciar a la seguridad.
SEGURIDAD
Orquestador SSL
Maximice las inversiones en infraestructura, la eficiencia y la seguridad mediante el descifrado, el cifrado y el direccionamiento del tráfico dinámicos y basados en políticas a través de múltiples dispositivos de inspección.