ADC01 Prácticas de DNS poco seguras
El sistema de nombres de dominio (DNS) es un componente fundamental de la infraestructura de Internet que traduce los nombres de dominio en direcciones IP para dirigir las solicitudes de los usuarios a los servidores adecuados. Sin embargo, unas prácticas de DNS deficientes pueden comprometer el rendimiento, la disponibilidad y la escalabilidad de las aplicaciones.
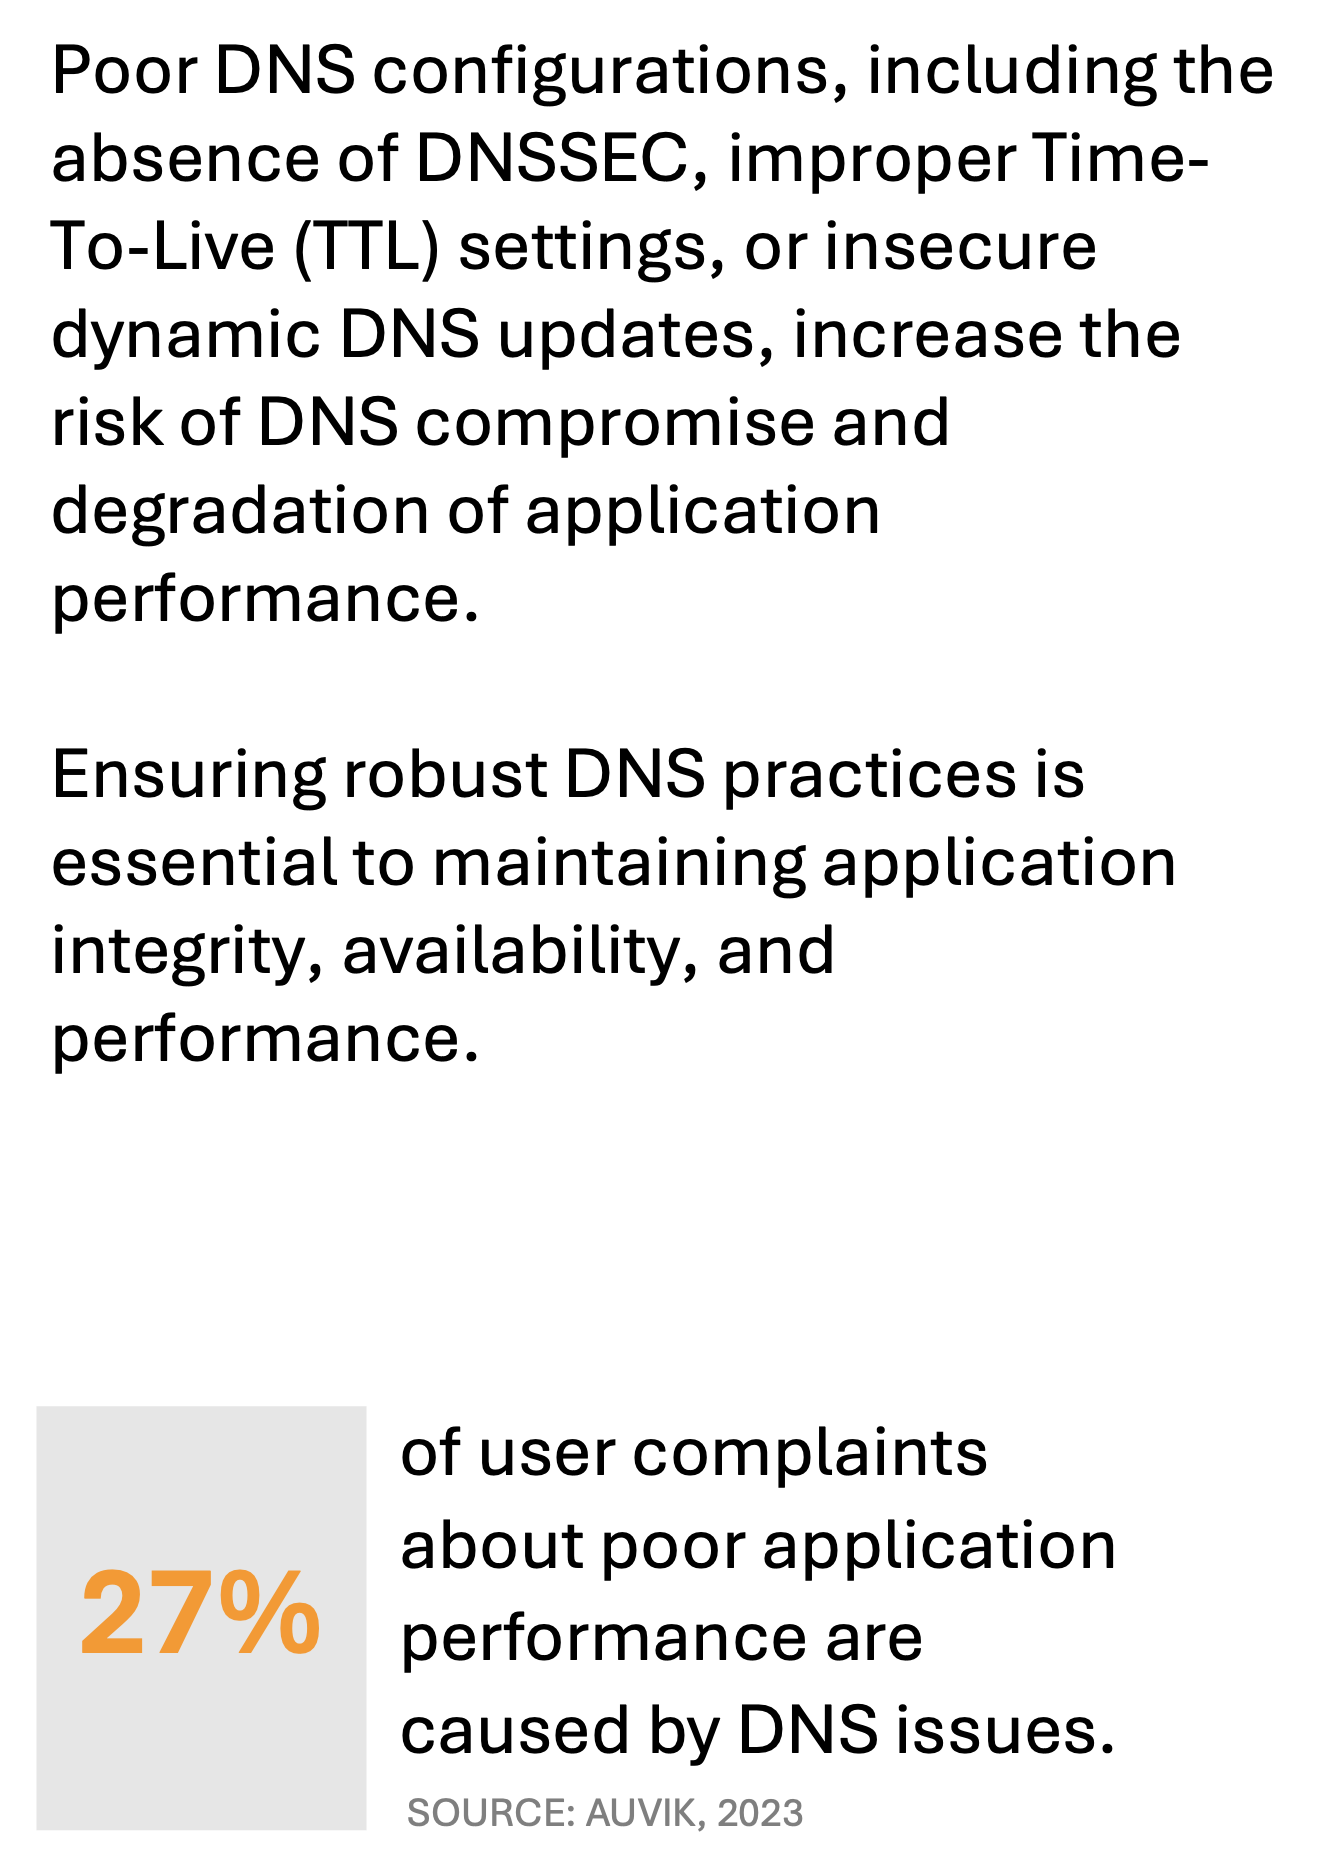
Un informe de 2023 indicó que las ralentizaciones de la red relacionadas con problemas de DNS representaron el 27 % de las quejas de los usuarios sobre el bajo rendimiento de las aplicaciones (Auvik). Los cuellos de botella del DNS aumentan la latencia, lo que provoca tiempos de respuesta lentos para los usuarios de distintas regiones.
Una seguridad DNS inadecuada, una configuración incorrecta del tiempo de vida (TTL) y unas actualizaciones dinámicas de DNS no seguras pueden generar vulnerabilidades que afecten no solo a la fiabilidad de las aplicaciones, sino también a su eficiencia operativa.
En 2023, el 90 % de las organizaciones sufrió ataques de DNS, con un coste medio de 1,1 millones de dólares por ataque. Entre ellos se incluyen el secuestro de DNS, la tunelización y los ataques DDoS, que aprovechan vulnerabilidades en las configuraciones de DNS y pueden provocar importantes periodos de inactividad y pérdidas económicas. De media, cada organización sufre 7,5 ataques de DNS al año, lo que pone de manifiesto la presencia generalizada de estas amenazas en todos los sectores (EfficientIP).
Consecuencias de unas prácticas de DNS deficientes
Impacto en el rendimiento
Las prácticas de DNS deficientes pueden degradar considerablemente el rendimiento de las aplicaciones al aumentar los tiempos de respuesta de las consultas y provocar retrasos en la resolución de nombres de dominio. Cuando los valores de TTL son demasiado bajos, las consultas DNS deben resolverse con mayor frecuencia, lo que aumenta la carga de los servidores DNS y ralentiza el tiempo de respuesta de la aplicación.
Además, los servidores DNS configurados incorrectamente o la falta de funciones de seguridad DNS como Extensiones de seguridad del DNS (DNSSEC) pueden provocar retrasos al permitir que usuarios no autorizados secuestren o redirijan el tráfico a servidores más lentos o maliciosos. Estas vulnerabilidades pueden aumentar los tiempos de carga, empeorar la experiencia del usuario e incrementar la latencia de las aplicaciones, especialmente durante los periodos de mayor uso.
Impacto en la disponibilidad
Las interrupciones o fallos del DNS debidos a prácticas deficientes pueden provocar problemas importantes de disponibilidad. Sin DNSSEC, el tráfico DNS es vulnerable a ataques de envenenamiento de caché, en los que los atacantes introducen registros DNS fraudulentos en la caché del servidor y redirigen a los usuarios a sitios web maliciosos. Estos ataques comprometen la disponibilidad de la aplicación al impedir que los usuarios legítimos accedan al servidor de aplicaciones previsto.
Una configuración inadecuada del TTL también puede agravar los problemas de disponibilidad al sobrecargar los servidores DNS, haciéndolos más vulnerables a ataques distribuidos de denegación de servicio (DDoS). Si los servidores DNS no están disponibles, los usuarios no pueden acceder a la aplicación, lo que puede provocar periodos de inactividad y afectar negativamente a la reputación de la organización.
Impacto en la escalabilidad
Las prácticas deficientes de DNS también dificultan la escalabilidad al limitar la capacidad de la infraestructura para hacer frente a un aumento de la demanda. Por ejemplo, las actualizaciones dinámicas de DNS no seguras pueden provocar cambios no autorizados en los registros DNS, lo que afecta al enrutamiento y la escalabilidad de la aplicación. A medida que la aplicación crece, es esencial ampliar sus capacidades de DNS para mantener el rendimiento y la disponibilidad en distintas regiones. Las prácticas ineficaces de DNS generan cuellos de botella que impiden que la infraestructura escale de forma eficiente, ya que el aumento del tráfico puede saturar los servidores DNS con recursos insuficientes o configurados incorrectamente. En un entorno de aplicaciones distribuido globalmente, esta falta de escalabilidad puede obstaculizar la expansión y limitar la capacidad de la organización para llegar a nuevos usuarios.
Impacto en la eficiencia operativa
La ineficiencia operativa es otra consecuencia de unas prácticas de DNS deficientes. Las consultas DNS frecuentes debidas a una configuración de TTL baja aumentan la carga de trabajo de los servidores DNS, lo que se traduce en mayores costes operativos y un mayor consumo de recursos. Las configuraciones de DNS poco seguras también requieren más recursos para la resolución de problemas y la supervisión de la seguridad, lo que desvía la atención de otras tareas operativas críticas. Cuando surgen problemas con el DNS, los equipos de TI deben dedicar tiempo a diagnosticar y mitigar los efectos de las vulnerabilidades del DNS, lo que repercute en la productividad general. Además, los incidentes frecuentes relacionados con el DNS pueden sobrecargar los recursos de TI y aumentar los gastos operativos, lo que, en última instancia, afecta a los resultados de la organización.
Mejores prácticas para mitigar las prácticas de DNS deficientes
Para mejorar el rendimiento, la disponibilidad, la escalabilidad y la eficiencia operativa del DNS, las organizaciones deben adoptar buenas prácticas como DNSSEC, una configuración optimizada del TTL y actualizaciones dinámicas seguras del DNS. Estas soluciones ayudan a reforzar la infraestructura DNS y proporcionan una base más resiliente y segura para la entrega de aplicaciones.
Implementación de DNSSEC
DNSSEC es un protocolo de seguridad que añade firmas criptográficas a los registros DNS para verificar que la información procede de una fuente legítima y no ha sido manipulada. La implementación de DNSSEC protege contra los ataques de envenenamiento de caché y garantiza que los usuarios sean dirigidos a los servidores correctos, lo que mejora tanto la disponibilidad como la seguridad. Al verificar las respuestas DNS, DNSSEC refuerza la confianza en la infraestructura DNS y reduce el riesgo de brechas de seguridad relacionadas con el DNS.
Configuración optimizada del TTL
Configurar unos ajustes de TTL adecuados permite equilibrar el rendimiento y la disponibilidad al determinar durante cuánto tiempo los servidores de resolución almacenan en caché los registros DNS. Los TTL cortos pueden sobrecargar los servidores DNS con consultas frecuentes, mientras que los TTL excesivamente largos pueden hacer que los usuarios reciban información DNS desactualizada. Establecer un valor de TTL óptimo en función de los patrones de uso de la aplicación reduce la carga del servidor y mejora los tiempos de respuesta. Revisar y ajustar periódicamente los valores de TTL permite a las organizaciones optimizar el rendimiento del DNS y mejorar la experiencia general del usuario.
Actualizaciones dinámicas de DNS seguras
Proteger las actualizaciones dinámicas de DNS es fundamental para las aplicaciones que cambian de dirección IP con frecuencia, como las que utilizan infraestructuras en la nube o en contenedores. Al implementar mecanismos de actualización seguros, las organizaciones pueden controlar y autenticar los cambios en los registros DNS, evitando modificaciones no autorizadas. Las actualizaciones seguras son especialmente importantes en entornos escalables donde las configuraciones de DNS cambian de forma dinámica. Esto ayuda a garantizar que los registros DNS reflejen con precisión la infraestructura actual, lo que facilita una escalabilidad fluida y reduce el riesgo de cambios no autorizados.
Conclusión
Las prácticas de DNS deficientes pueden afectar gravemente al rendimiento, la disponibilidad, la escalabilidad y la eficiencia operativa de las aplicaciones. Mediante la implementación de DNSSEC, la optimización de la configuración de TTL y la protección de las actualizaciones dinámicas de DNS, las organizaciones pueden mitigar estos riesgos y crear una infraestructura de DNS más fiable. Reforzar las prácticas de DNS es esencial para sustentar las aplicaciones digitales actuales y garantizar que sigan siendo accesibles, ofrezcan un buen rendimiento y puedan escalar a medida que crece la base de usuarios.
A medida que las organizaciones sigan expandiéndose a escala mundial, unas prácticas de DNS sólidas serán cada vez más esenciales para mantener la integridad de sus sistemas de entrega de aplicaciones.