ADC08 Falta de seguridad y de cumplimiento normativo
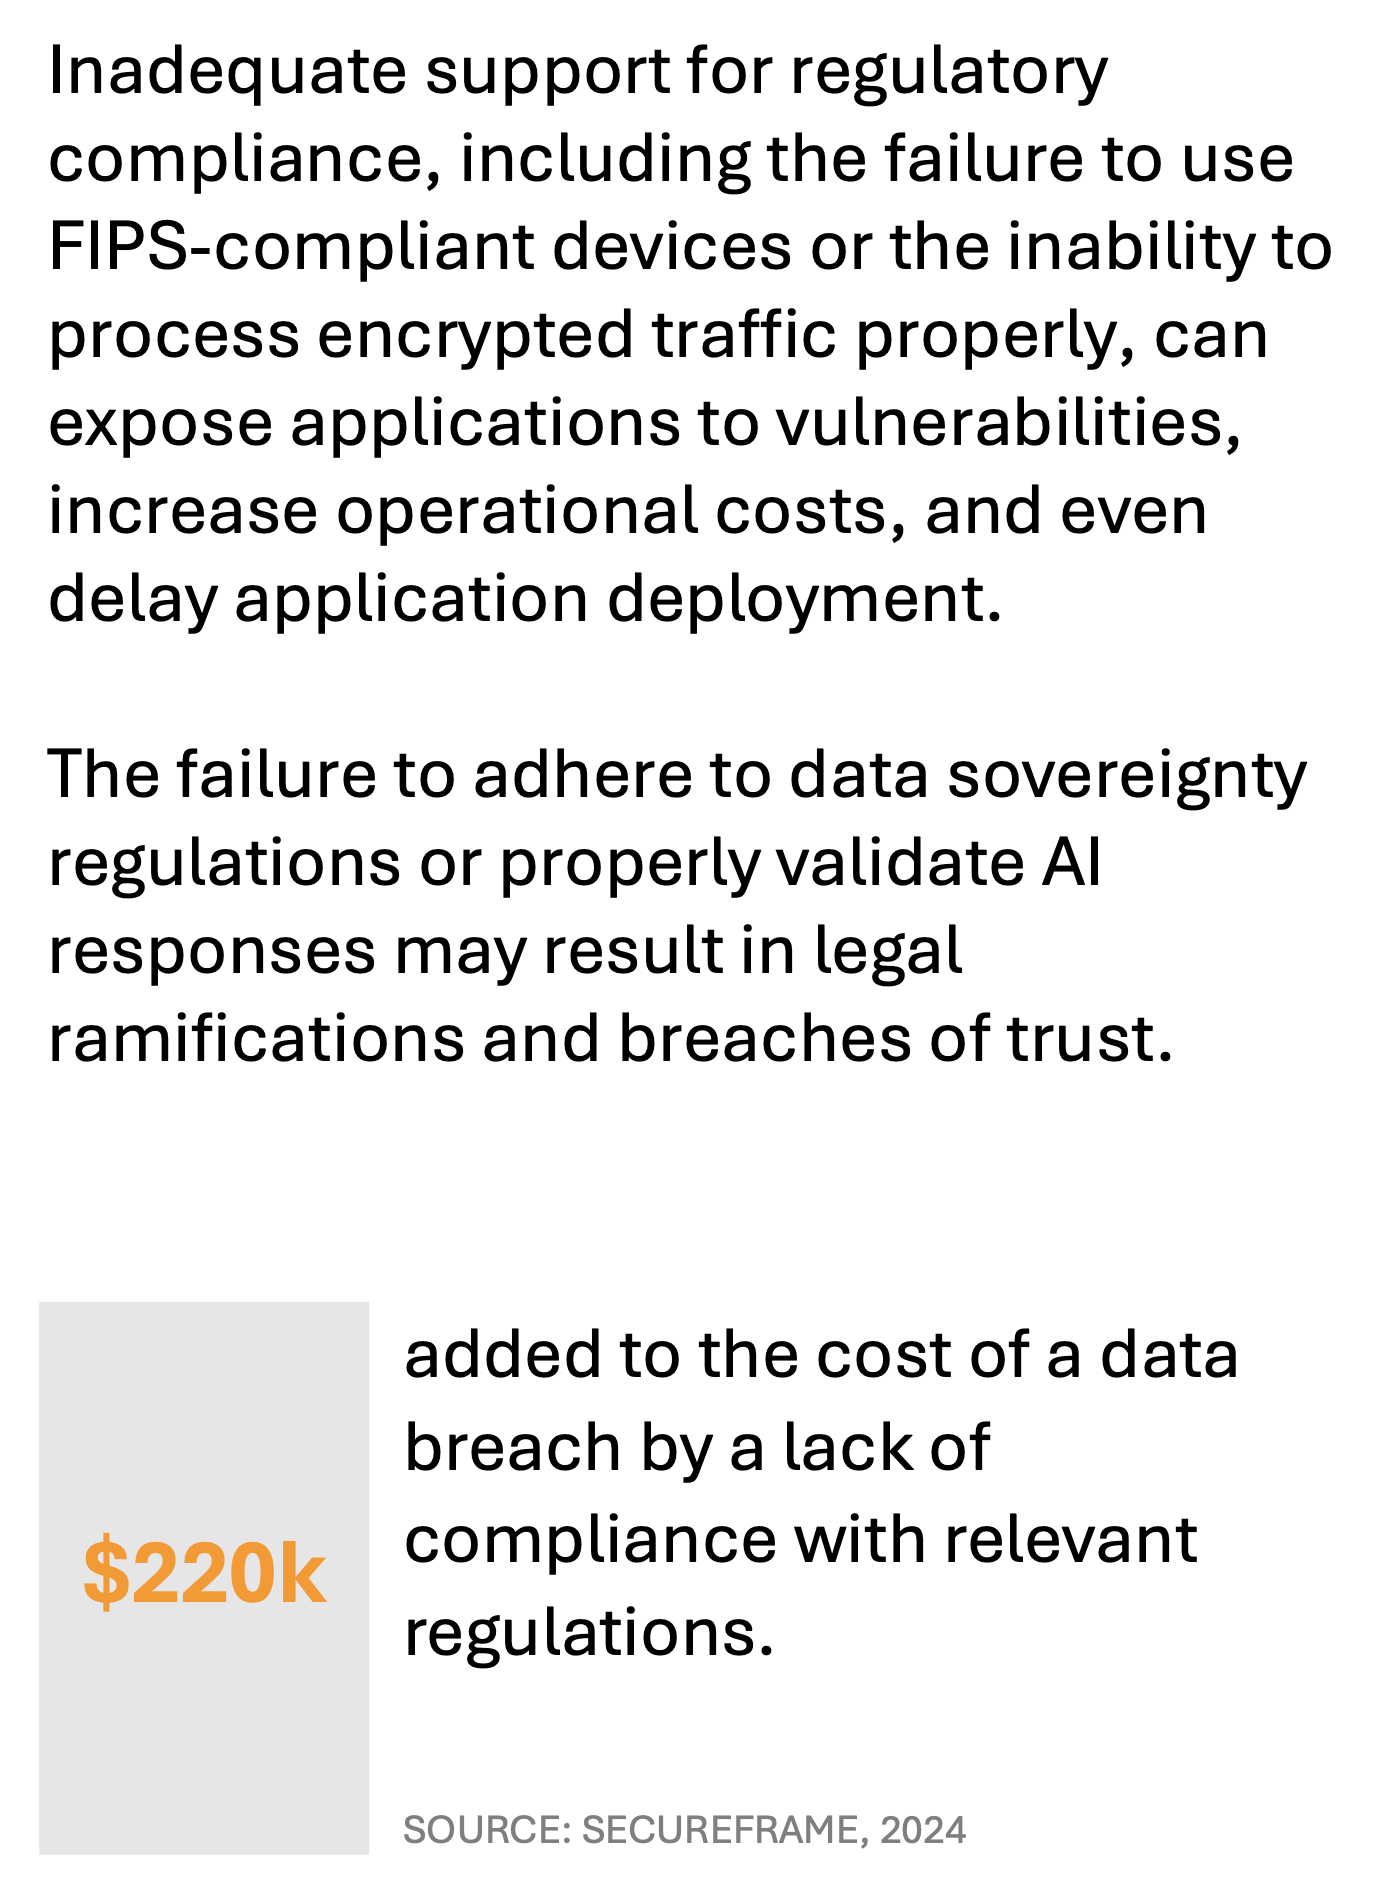
A medida que los gobiernos de todo el mundo aplican leyes más estrictas sobre soberanía, seguridad y privacidad de los datos, el cumplimiento normativo se ha vuelto esencial para las organizaciones que gestionan datos sensibles. El incumplimiento de estas normativas no solo expone las aplicaciones a vulnerabilidades de seguridad, sino que también genera cuellos de botella en el rendimiento y limitaciones de escalabilidad. Estos retos son especialmente acusados en las aplicaciones basadas en IA, que suelen procesar grandes volúmenes de datos personales y sensibles.
Consecuencias de la falta de seguridad y de cumplimiento normativo
Impacto en el rendimiento
Los requisitos normativos, especialmente los relacionados con la localización de datos, pueden provocar cuellos de botella en el rendimiento al limitar el acceso a los datos y las velocidades de transferencia. Las aplicaciones que no están optimizadas para cumplir la normativa regional suelen experimentar problemas de latencia, ya que las solicitudes de datos deben procesarse dentro de unos límites geográficos específicos. En una encuesta reciente, el 36 % de las empresas afirmó haber experimentado problemas de rendimiento debido a los requisitos normativos, y las leyes de localización de datos contribuyeron a generar retrasos en el enrutamiento de los datos y la gestión del acceso.
Además, las medidas de seguridad relacionadas con el cumplimiento normativo, como el cifrado, pueden aumentar la latencia si no se gestionan adecuadamente. Por ejemplo, los procesos de cifrado ineficientes generan una sobrecarga computacional, lo que ralentiza la transferencia y el procesamiento de datos. Esto resulta especialmente problemático para las aplicaciones de IA que dependen del análisis en tiempo real, en las que los retrasos afectan directamente a la experiencia del usuario.
Impacto en la disponibilidad
La disponibilidad se ve considerablemente afectada por el incumplimiento de la normativa de seguridad, ya que las brechas de seguridad o los accesos no autorizados pueden provocar tiempos de inactividad y caídas de los sistemas. Cuando las aplicaciones carecen de un cifrado adecuado o no están protegidas por protocolos de seguridad sólidos, se vuelven vulnerables a los ciberataques. Estos ataques suelen obligar a desconectar los sistemas para realizar reparaciones e investigaciones, lo que provoca interrupciones del servicio. Además, el incumplimiento de las leyes de soberanía de los datos puede dar lugar a restricciones obligatorias de acceso a los datos o a modificaciones de la infraestructura para cumplir con la normativa regional.
Por ejemplo, el Reglamento General de Protección de Datos (RGPD) en Europa exige que los datos se almacenen dentro de la UE. Si las aplicaciones no se diseñan teniendo en cuenta este requisito, pueden necesitar tareas de mantenimiento y reconfiguración no planificadas, lo que reduce el tiempo de actividad y afecta a la fiabilidad. Las interrupciones relacionadas con el cumplimiento normativo pueden reducir la disponibilidad, especialmente para los usuarios de regiones con requisitos estrictos en materia de tratamiento de datos.
Impacto en la escalabilidad
Los requisitos de soberanía de los datos, que determinan dónde y cómo se pueden almacenar y procesar los datos, afectan directamente a la escalabilidad al limitar la capacidad de la infraestructura para expandirse a distintas regiones. Si los datos deben permanecer dentro de una jurisdicción específica, las organizaciones pueden necesitar desplegar recursos adicionales en esa zona para cumplir la normativa. Esto aumenta la complejidad operativa y los costes, ya que a menudo es necesario duplicar los recursos en varias regiones para garantizar el cumplimiento normativo. Las aplicaciones de IA que dependen de grandes conjuntos de datos se enfrentan a limitaciones adicionales de escalabilidad debido a estas restricciones.
Por ejemplo, cuando es necesario segmentar los datos de distintas regiones, resulta difícil implementar modelos de procesamiento centralizado de datos, que son fundamentales para entrenar eficazmente los modelos de IA. Esta segmentación obligatoria de los datos genera silos de datos, lo que reduce la escalabilidad y dificulta la gestión de volúmenes de datos cada vez mayores y la expansión global.
Impacto en la eficiencia operativa
El incumplimiento de los requisitos de seguridad y de la normativa afecta a la eficiencia operativa al aumentar los gastos generales y las necesidades de recursos. Cuando las aplicaciones no cumplen las normas, los equipos de TI suelen tener que dedicar más tiempo a auditorías manuales, reconfiguraciones y supervisión de la seguridad. Estas tareas no solo incrementan los costes operativos, sino que también desvían recursos de otras funciones críticas.
Además, las organizaciones que no cumplan las normas pueden enfrentarse a multas, sanciones legales y daños a su reputación, lo que repercute aún más en sus resultados económicos. La adopción de herramientas automatizadas de cumplimiento normativo y prácticas de seguridad sólidas puede reducir la intervención manual, optimizar la asignación de recursos y agilizar las operaciones, lo que permite a los equipos de TI centrarse en tareas estratégicas en lugar de realizar constantes ajustes normativos.
Buenas prácticas para mitigar los riesgos de seguridad y de incumplimiento normativo
Para abordar estos retos, las organizaciones deben dar prioridad al cifrado, utilizar dispositivos que cumplan con los estándares FIPS e implementar comprobaciones automatizadas de cumplimiento normativo. Estas medidas refuerzan la entrega de aplicaciones al garantizar la seguridad de los datos, mejorar la disponibilidad y facilitar la escalabilidad en distintas regiones.
Cifrado y dispositivos conformes con FIPS
El cifrado es fundamental para proteger los datos sensibles en tránsito y en reposo. Mediante el uso de protocolos de cifrado robustos, las organizaciones impiden el acceso no autorizado a información sensible, lo que garantiza tanto la privacidad de los usuarios como el cumplimiento de la legislación sobre protección de datos.
Los dispositivos conformes con el Estándar Federal de Procesamiento de la Información (FIPS) refuerzan aún más la seguridad al cumplir las normas federales de cifrado, lo que los hace adecuados para aplicaciones que gestionan datos sujetos a regulación, como la información sanitaria y gubernamental. El cumplimiento de FIPS garantiza que las aplicaciones se ajusten a estrictos requisitos de seguridad, lo que minimiza el riesgo de brechas de seguridad y de interrupciones del servicio por incumplimiento normativo, y mejora tanto la disponibilidad como la fiabilidad.
Comprobaciones automatizadas de cumplimiento normativo
Las comprobaciones automatizadas de cumplimiento agilizan el cumplimiento de los requisitos de soberanía de los datos y de la normativa mediante la verificación continua de la residencia de los datos y de los controles de acceso. Las herramientas pueden aplicar políticas de forma automatizada, lo que permite a las organizaciones supervisar el cumplimiento en tiempo real e identificar rápidamente posibles infracciones. Las comprobaciones automatizadas de cumplimiento reducen la necesidad de realizar auditorías manuales, lo que libera recursos y garantiza que se cumplan sistemáticamente las normas aplicables.
Además, las soluciones de supervisión automatizada proporcionan alertas en tiempo real sobre posibles amenazas de seguridad, lo que permite a los equipos de TI responder con rapidez y mantener la eficiencia operativa.
Conclusión
La falta de seguridad y de cumplimiento normativo supone riesgos importantes para el rendimiento, la disponibilidad y la escalabilidad de las aplicaciones, así como para la eficiencia operativa. Mediante la implementación de un cifrado robusto, el uso de dispositivos que cumplan con los estándares FIPS y la adopción de herramientas automatizadas de cumplimiento normativo, las organizaciones pueden mitigar estos riesgos y facilitar una distribución de aplicaciones segura, escalable y conforme con la normativa.
Dar prioridad a la seguridad y al cumplimiento normativo no solo protege los datos sensibles, sino que también mejora la resiliencia de las aplicaciones, lo que permite a las organizaciones ofrecer servicios fiables en un entorno digital cada vez más regulado. Invertir en estas estrategias es esencial para mantener un alto rendimiento, disponibilidad y escalabilidad, al tiempo que se garantiza la confianza de los usuarios y el cumplimiento legal en entornos híbridos y multinube.