Las 3 principales tendencias de modernización de aplicaciones en el sector público
Equilibrio entre agilidad y seguridad
INTRODUCCIÓN
La mayoría de las organizaciones, incluidas las del sector público, ven cómo, con el tiempo, su cartera de aplicaciones se ve lastrada por aplicaciones heredadas cada vez más obsoletas. Los presupuestos ajustados, la creciente preocupación por la ciberseguridad y el reto de mantener las aplicaciones e infraestructuras heredadas están sobrecargando los recursos informáticos tradicionales de los organismos públicos.
En la actualidad, muchos organismos públicos están sometidos a una presión cada vez mayor para mantener bajos los costes y atender a un número creciente de usuarios, al tiempo que gestionan y protegen una enorme cantidad de datos. La buena noticia es que los organismos públicos, ya sean federales, centrales, provinciales, autonómicos o locales, recurren cada vez más a aplicaciones modernas para satisfacer plenamente las necesidades operativas de innovación, agilidad y eficiencia. En este artículo analizaremos las tres principales tendencias de modernización de las TI en el sector público que observamos actualmente.
TENDENCIA PRINCIPAL N.º 1
Migración de aplicaciones heredadas
¿CUÁL ES EL RETO?
Muchas administraciones públicas cuentan con arquitecturas de red tradicionales que son estáticas, vulnerables a errores humanos y excesivamente complejas.
¿POR QUÉ ES IMPORTANTE?
La gestión de sistemas heredados requiere un gasto operativo considerable y aumenta el coste total de propiedad, ya que se dedican tiempo y recursos valiosos al mantenimiento de aplicaciones heredadas ineficientes e inseguras. Los equipos de desarrollo de aplicaciones, en particular, se ven lastrados por arquitecturas heredadas, procesos manuales ineficientes y revisiones y procedimientos que no se integran adecuadamente en el ciclo de vida del desarrollo de aplicaciones.
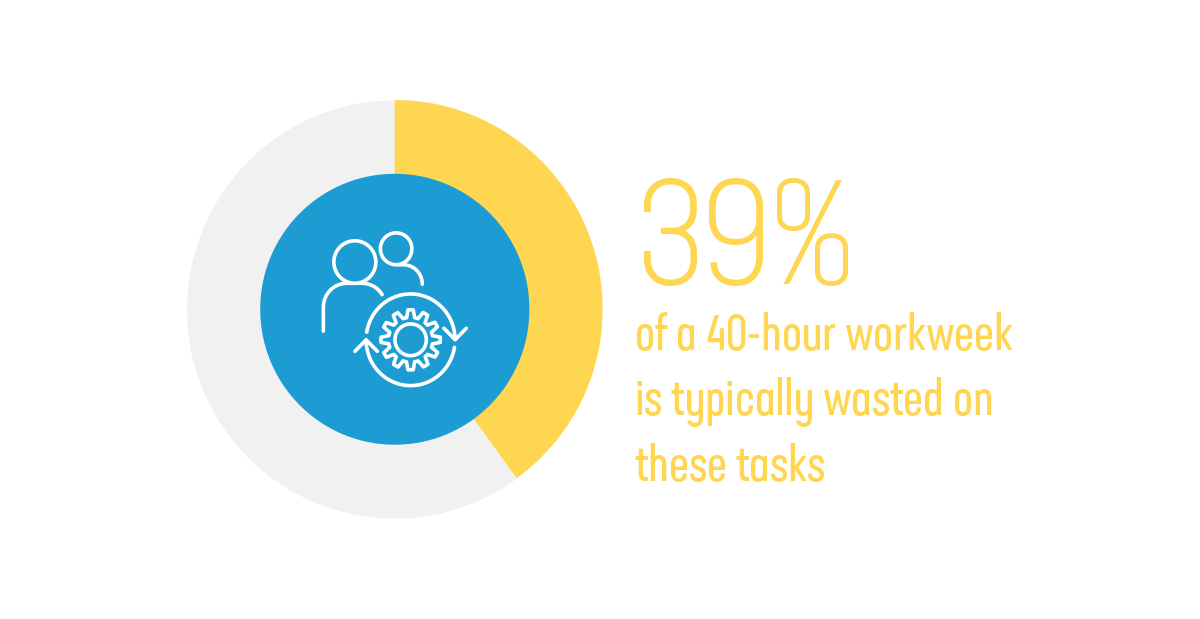
Migrar desde aplicaciones heredadas es solo la mitad de la batalla. Una encuesta reciente reveló que los desarrolladores que trabajan en entornos DevOps dedican 15 horas a la semana a gestionar tareas como depurar pipelines y esperar a que finalicen las pruebas y las compilaciones.1 Es fundamental encontrar las soluciones adecuadas para el desarrollo de aplicaciones modernas que ayuden a agilizar los procesos, como aquellas que permiten automatizar tareas repetitivas de DevOps. Normalmente, se desperdicia el 39 % de una semana laboral de 40 horas en estas tareas.
TENDENCIA PRINCIPAL N.º 2
Integración de nuevas funcionalidades, como experiencias digitales modernas
¿CUÁL ES EL RETO?
Las arquitecturas de red obsoletas y complejas del sector público, así como los procesos de desarrollo e implementación de aplicaciones, dificultan que los organismos públicos ofrezcan el tipo de experiencias digitales que los ciudadanos y los empleados públicos esperan de las aplicaciones comerciales.
¿POR QUÉ ES IMPORTANTE?
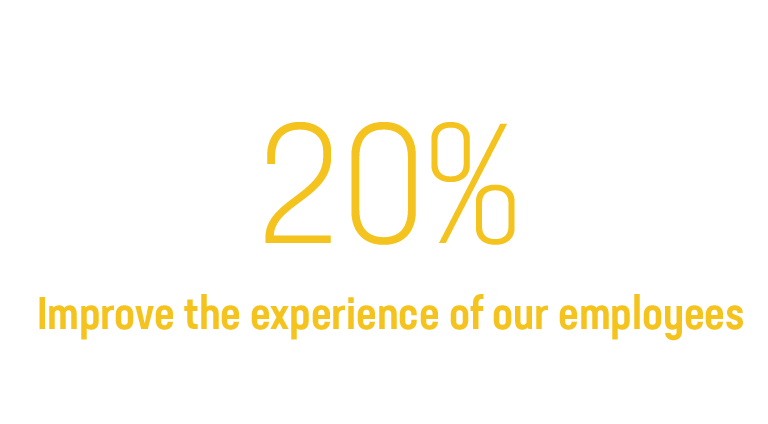
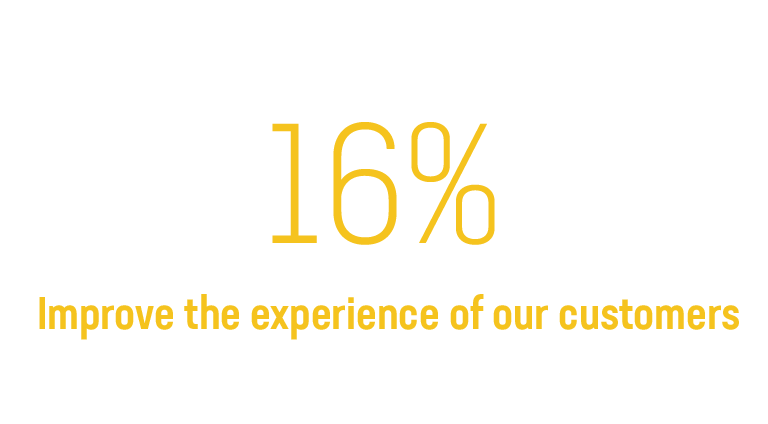
BCG encuestó recientemente a 24.500 personas de 36 países sobre el uso que hacen de los canales digitales para acceder a servicios públicos. El 76 % de los encuestados afirmó que los servicios públicos deberían ser similares o mejores que los ofrecidos por las mejores organizaciones del sector privado.2 Si no se mantienen al día con las crecientes demandas de los ciudadanos y los empleados públicos en cuanto a experiencias digitales positivas, los organismos podrían no ser capaces de mantener la eficacia de sus sistemas de TI. Crear experiencias digitales con un enfoque centrado en el cliente no es tarea fácil. Los equipos de desarrollo de aplicaciones necesitan el talento, el liderazgo y las soluciones adecuados para cumplir su misión.
TENDENCIA PRINCIPAL N.º 3
Protección frente a ciberataques en constante evolución
¿CUÁL ES EL RETO?
Los organismos del sector público son uno de los principales objetivos de hackers, ciberdelincuentes y otros gobiernos con intenciones maliciosas. Además, la enorme presencia en línea de la Administración crea una amplia superficie de ataque.
¿POR QUÉ ES IMPORTANTE?
Las vulnerabilidades de seguridad asociadas a la evolución de los procesos de desarrollo y modernización de aplicaciones pueden dar lugar a ataques y abusos contra organismos públicos, con la consiguiente pérdida de información de identificación personal (PII) de ciudadanos y empleados, secretos de Estado y militares, y dinero. Además de adoptar directrices gubernamentales de seguridad, como las del NIST y la DISA en EE. UU. o la Directiva NIS 2 en Europa, muchos organismos están considerando la adopción de enfoques DevSecOps y de confianza cero.