Pruebas de seguridad de aplicaciones web: anticípate a las amenazas en constante evolución
Las herramientas de pruebas de seguridad de aplicaciones web son ahora esenciales para las organizaciones modernas que buscan avanzar en el vertiginoso mundo actual, impulsado por la IA. Muchas organizaciones están desarrollando e implementando aplicaciones a una velocidad y una escala sin precedentes. Sus carteras de aplicaciones son cada vez más complejas y están más distribuidas, con servicios que abarcan entornos locales, multinube y perimetrales. Esta expansión ha generado una superficie de ataque que crece rápidamente, con nuevas vulnerabilidades que surgen a un ritmo mucho mayor. Los atacantes no tardan en aprovechar cualquier punto débil, por lo que los enfoques de seguridad tradicionales centrados únicamente en el OWASP Top 10 ya no son suficientes.
Por qué las organizaciones necesitan ayuda con la seguridad de las aplicaciones
La magnitud del cambio es asombrosa. Según el Informe sobre el estado de la estrategia de aplicaciones de F5 de 2025, el 94 % de las organizaciones implementa aplicaciones en múltiples entornos. Además, las aplicaciones modernas ya representan el 53 % de la cartera media, superando a las aplicaciones monolíticas tradicionales.
Mientras tanto, las API se entregan más rápido que nunca: el 63 % de las organizaciones pueden llevar una API desde la fase conceptual hasta la producción en una semana o menos, según el Informe sobre el estado de la estrategia de API de Postman de 2024.
Y las aplicaciones web expuestas a Internet siguen siendo el principal vector de ataque, vinculado al 34 % de todas las brechas de seguridad de 2024, según el Informe de investigaciones sobre brechas de datos de Verizon de 2025.
El resultado de cara al futuro es una superficie de ataque cada vez mayor y que evoluciona con más rapidez. No solo proliferan las aplicaciones y las API en diversos entornos, sino que las prácticas de desarrollo modernas hacen que se introduzcan nuevos servicios y posibles vulnerabilidades a un ritmo frenético.
Las pruebas, la supervisión, la detección y la protección continuas ya no son opcionales. Son fundamentales para mantener seguras las carteras de aplicaciones modernas.
Herramientas y estrategias para un plan de pruebas integral
Para las organizaciones que buscan gestionar la extensa superficie de ataque de las aplicaciones actuales, la visibilidad lo es todo. El reto no consiste únicamente en identificar los riesgos conocidos, sino también en anticiparse a los nuevos riesgos derivados de los rápidos ciclos de desarrollo, las integraciones complejas y las arquitecturas modernas.
La solución comienza con un plan de pruebas integral que combine varios enfoques para ofrecer una cobertura por capas a lo largo del ciclo de vida del desarrollo de software (SDLC). Esto es lo que debe incluir:
Los principales métodos de prueba
- Pruebas estáticas de seguridad de aplicaciones (SAST): SAST analiza el código fuente, el código de bytes o los archivos binarios de una aplicación sin ejecutarla. Resulta muy eficaz para detectar fallos de programación, como desbordamientos de búfer, inyecciones SQL o un tratamiento de datos no seguro.
- Pruebas dinámicas de seguridad de aplicaciones (DAST): DAST evalúa las aplicaciones mientras se ejecutan, simulando ataques externos contra un entorno activo. Este enfoque de «caja negra» revela vulnerabilidades que un atacante podría encontrar y explotar.
- Pruebas de penetración: Las pruebas de penetración van más allá de la automatización, ya que recurren a hackers éticos para simular adversarios del mundo real. Mediante una combinación de herramientas automatizadas y conocimientos especializados —como escáneres web, sniffers, proxies y herramientas para descifrar contraseñas—, los especialistas en pruebas de penetración buscan puntos débiles y documentan las vulnerabilidades, además de ofrecer recomendaciones para corregirlas.
Técnicas emergentes
Los entornos de aplicaciones modernos exigen ir más allá de los métodos básicos. Las organizaciones adoptan cada vez más enfoques avanzados y basados en la IA:
- Pruebas de fuzzing: Introducen datos no válidos o aleatorios en las aplicaciones para provocar fallos o comportamientos inesperados.
- Pruebas interactivas de seguridad de aplicaciones (IAST): Combinan SAST y DAST mediante la supervisión de la ejecución del código desde el interior de la aplicación.
- Autoprotección de aplicaciones en tiempo de ejecución (RASP): Proporciona protección en tiempo real mediante la supervisión y el bloqueo de los ataques a medida que se producen en producción.
- Pruebas mejoradas con IA: Utiliza el aprendizaje automático para priorizar los hallazgos, reducir los falsos positivos e identificar anomalías de forma más eficiente.
Integración de las pruebas en el SDLC
Ningún método es suficiente por sí solo. Las estrategias más resilientes integran las pruebas desde las primeras etapas y las mantienen durante todo el ciclo de vida de la aplicación:
- Fase de diseño: Realice un modelado de amenazas para anticipar los riesgos antes de empezar a programar.
- Fase de desarrollo: Aplique SAST para detectar código no seguro en una fase temprana.
- Fase de pruebas/control de calidad: Utilice DAST y fuzzing para detectar vulnerabilidades en tiempo de ejecución.
- Fase de lanzamiento: Realice pruebas de penetración y valide las configuraciones de seguridad de las API.
- Posdespliegue/operaciones: Supervise continuamente los entornos de producción con herramientas de DAST, RASP y detección de anomalías.
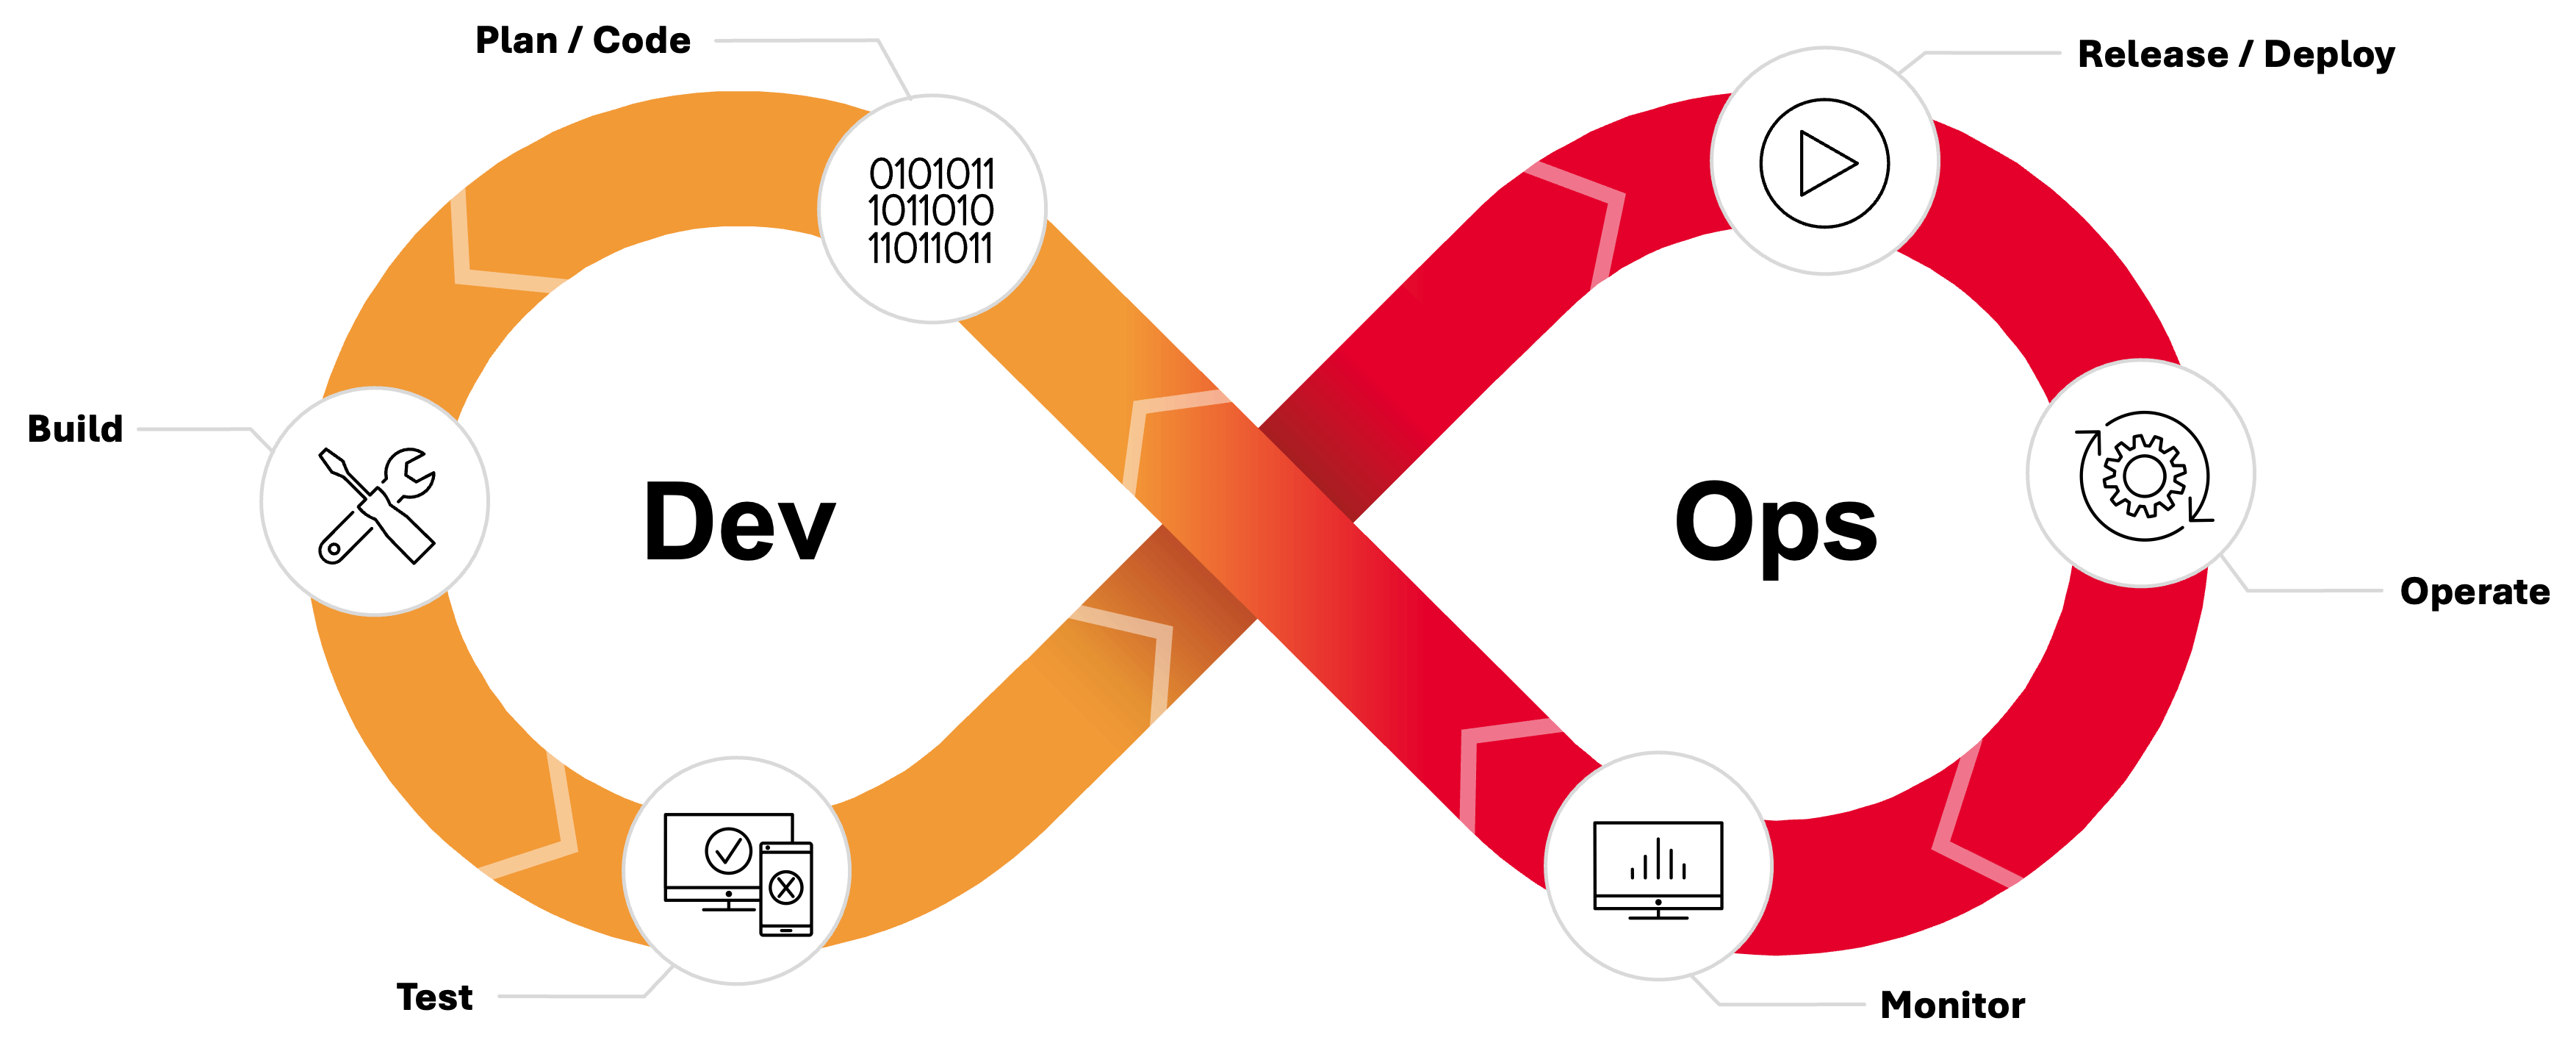
“La solución comienza con un plan de pruebas integral que combina varios enfoques para ofrecer una cobertura por capas a lo largo de todo el ciclo de vida del desarrollo de software.”
Las ventajas de las pruebas continuas e integradas
Integrar las pruebas de seguridad a lo largo de todo el ciclo de vida —un enfoque que a veces se denomina seguridad «shift-left» y «shield-right»— aporta claros beneficios empresariales:
- Ciclos de corrección más rápidos: Los problemas se detectan pronto y se corrigen rápidamente, o se aplican controles compensatorios mientras se desarrollan los parches.
- Menor riesgo de brechas de seguridad: Los ciclos de retroalimentación continua reducen el margen de oportunidad de los atacantes.
- Menor coste de las correcciones: Las vulnerabilidades detectadas en producción tienen un coste de corrección exponencialmente mayor que las identificadas durante el desarrollo.
Al combinar SAST, DAST, pruebas de penetración y técnicas emergentes en un flujo de trabajo continuo e integrado, las organizaciones pueden transformar la seguridad de las aplicaciones, pasando de un enfoque reactivo a un motor proactivo de la innovación.
“Integrar las pruebas de seguridad a lo largo de todo el ciclo de vida aporta claros beneficios empresariales.”
Da el siguiente paso con F5
Descubra cómo F5 puede ayudarle a reforzar la seguridad de sus aplicaciones con una evaluación gratuita de la seguridad de las aplicaciones web. Esta incluye la identificación de sus aplicaciones web de acceso público en los dominios y las direcciones IP propiedad de su organización, así como pruebas de penetración exhaustivas de sus aplicaciones web expuestas.
Le ayudamos a evaluar el estado actual de la seguridad de sus aplicaciones web y le ofrecemos información clave para mejorarla. Póngase en contacto con F5 hoy mismo.