Infografía del Top 10 de OWASP de 2021
INTRODUCCIÓN
Las oportunidades para los atacantes se han multiplicado en la economía digital actual, que depende de aplicaciones y arquitecturas modernas, implementaciones multicloud e integraciones de terceros, incluidas las cadenas de suministro de software y las canalizaciones de CI/CD. El OWASP Top 10 de 2021 aborda una nueva oleada de riesgos y constituye una guía de lectura obligada para mejorar la seguridad en el diseño y la implementación de aplicaciones.
La actualización más importante de los últimos 20 años
El OWASP Top 10, publicado por primera vez en 2003, representa un amplio consenso sobre los riesgos de seguridad más críticos para las aplicaciones web. Durante 20 años, los principales riesgos se mantuvieron prácticamente sin cambios, pero la actualización de 2021 introduce cambios significativos que abordan los riesgos de las aplicaciones en tres áreas temáticas:

Recategorización del riesgo para vincular los síntomas con las causas raíz

Nuevas categorías de riesgo que abarcan las arquitecturas de aplicaciones y las prácticas de desarrollo modernas

Explotación de vulnerabilidades y abuso de la lógica de negocio
¿Cuál es la principal causa de las brechas de seguridad?
Ataques de acceso
“«Los ataques de acceso, es decir, los ataques contra las interfaces de autenticación de cara al usuario, fueron la causa más frecuente de las brechas de seguridad».1 ”
— Informe sobre la protección de aplicaciones de 2022: ante la expectativa de una exfiltración
Novedades para 2021
Estos son los factores clave que influyeron en la actualización del OWASP Top 10:
2017
Enfoque en las aplicaciones web tradicionales
Conjunto de datos pequeño (subconjunto predefinido de 30 CWE)
Diversidad de factores de riesgo e impactos técnicos y empresariales
La inyección como principal riesgo durante más de 20 años
2021
Transición a arquitecturas modernas
Proceso basado en datos con 400 CWE
Recategorizado en torno a los síntomas y las causas raíz
Una nueva ola de riesgos: diseño e implementación inseguros
Los 10 principales riesgos de seguridad de OWASP de 2021
A01
Control de acceso deficiente
A02
Fallos criptográficos
A03
Inyección
A04
Diseño inseguro
A05
Configuración de seguridad incorrecta
A6
Componentes vulnerables y obsoletos
A7
Fallos de identificación y autenticación
A8
Fallos de integridad del software y los datos
A9
Fallos en el registro y la supervisión de la seguridad
A10
Falsificación de solicitudes del lado del servidor (SSRF)
TEMA N.º 1
Síntomas asociados a las causas raíz
¿Qué ha cambiado?
Los 10 principales riesgos de OWASP se corresponden con enumeraciones de debilidades comunes (CWE), que a menudo acaban convirtiéndose en vulnerabilidades explotables. Sin embargo, la recopilación de datos de OWASP anterior se centraba en un conjunto predefinido de 30 CWE, y las listas anteriores no establecían una distinción significativa entre las CWE que representaban causas raíz y las debilidades más sintomáticas con diversas causas posibles. La lista de 2021 incluye 400 CWE, lo que permitió realizar un análisis más amplio.
2017: Síntoma
A3:2017
Exposición de datos sensibles
A7:2017
Secuencias de comandos entre sitios (XSS)
A4:2017
Entidades externas XML (XXE)
A9:2017
Uso de componentes con vulnerabilidades conocidas
A8:2017
Deserialización insegura
A10:2017
Registro y monitorización insuficientes
2021: Causa raíz
A02:2021
Fallos criptográficos
A03:2021
Inyección
A05:2021
Configuración de seguridad incorrecta
A06:2021
Componentes vulnerables y obsoletos
A08:2021
Fallos de integridad del software y los datos
A09:2021
Fallos en el registro y la supervisión de la seguridad
¿Por qué es importante?
La lista de 2021 relaciona mejor los síntomas con sus causas raíz subyacentes para ayudar a los equipos de seguridad a centrarse en reducir los riesgos desde su origen.
¿Cuál es la principal causa de las brechas de seguridad en la nube?
Configuración de seguridad incorrecta
“Lo que queremos es que reflexiones de verdad sobre esas causas profundas y sobre lo que puedes hacer al respecto, en lugar de intentar poner parches a los síntomas.2 ”
—Andrew van der Stock, director ejecutivo de la Fundación OWASP
TEMA N.º 2
Nuevas categorías de riesgo
¿Qué ha cambiado?
Tres nuevas categorías de riesgo ponen de relieve la necesidad de abordar la seguridad desde el inicio del diseño de las aplicaciones e integrarla en el ciclo de vida del software.
A04: 2021
Diseño inseguro
A08: 2021
Fallos de integridad del software y los datos
A10: 2021
Falsificación de solicitudes del lado del servidor
¿Por qué es importante?
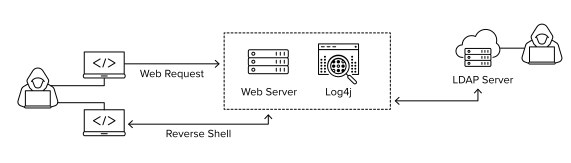
La reciente publicación de la vulnerabilidad de log4j2 pone de relieve la importancia de los exploits dirigidos al software de código abierto. Las debilidades de la utilidad de registro log4j2 se corresponden con dos categorías de riesgo del OWASP Top 10 y, junto con un CVE que cuenta con exploits utilizados en entornos reales, conforman una triple amenaza: inyección; fallos de integridad del software y los datos; y componentes vulnerables y obsoletos.
“Un diseño seguro puede seguir teniendo defectos de implementación que den lugar a vulnerabilidades susceptibles de ser explotadas.”
—OWASP Top 10 de 2021
TEMA N.º 3
Protección para aplicaciones y arquitecturas modernas
¿Qué ha cambiado?
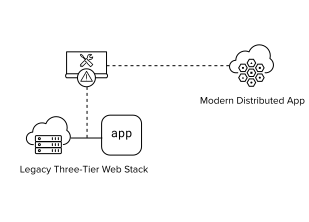
Las arquitecturas de las aplicaciones han evolucionado con los despliegues en la nube, la contenerización, las aplicaciones móviles y la proliferación de API e integraciones de terceros. Las páginas de inicio de sesión, los carritos de compra y otros elementos de la lógica de negocio no son defectos, pero son intrínsecamente vulnerables a usos indebidos. El Top 10 de OWASP de 2021 ofrece directrices para adoptar una seguridad proactiva y preventiva en este nuevo orden mundial.
¿Por qué es importante?
La seguridad debe integrarse en todo el proceso de desarrollo de aplicaciones, incluidas las canalizaciones de CI/CD seguras, los inventarios de componentes, el modelado de amenazas y una gestión de riesgos sólida. La última edición del OWASP Top 10 ofrece un recurso para los profesionales de la seguridad y de AppDev/DevOps que trabajan para incorporar la seguridad en fases más tempranas y convertirla en un principio fundamental del diseño.
1 Informe de protección de aplicaciones de F5 de 2022.
2 Van der Stock, Andrew, OWASP Top 10 (https://www.youtube.com/watch?v=uLBCDBnMEt0), YouTube. 8 de octubre de 2021.