La seguridad de la IA de un vistazo
Supervisión y gestión del uso de la IA en toda la plantilla
Cómo la IA elude los controles de seguridad heredados
Las herramientas tradicionales protegen los datos en reposo y en tránsito, mientras que la IA interactúa con los datos en uso.
IA en la sombra = riesgo invisible
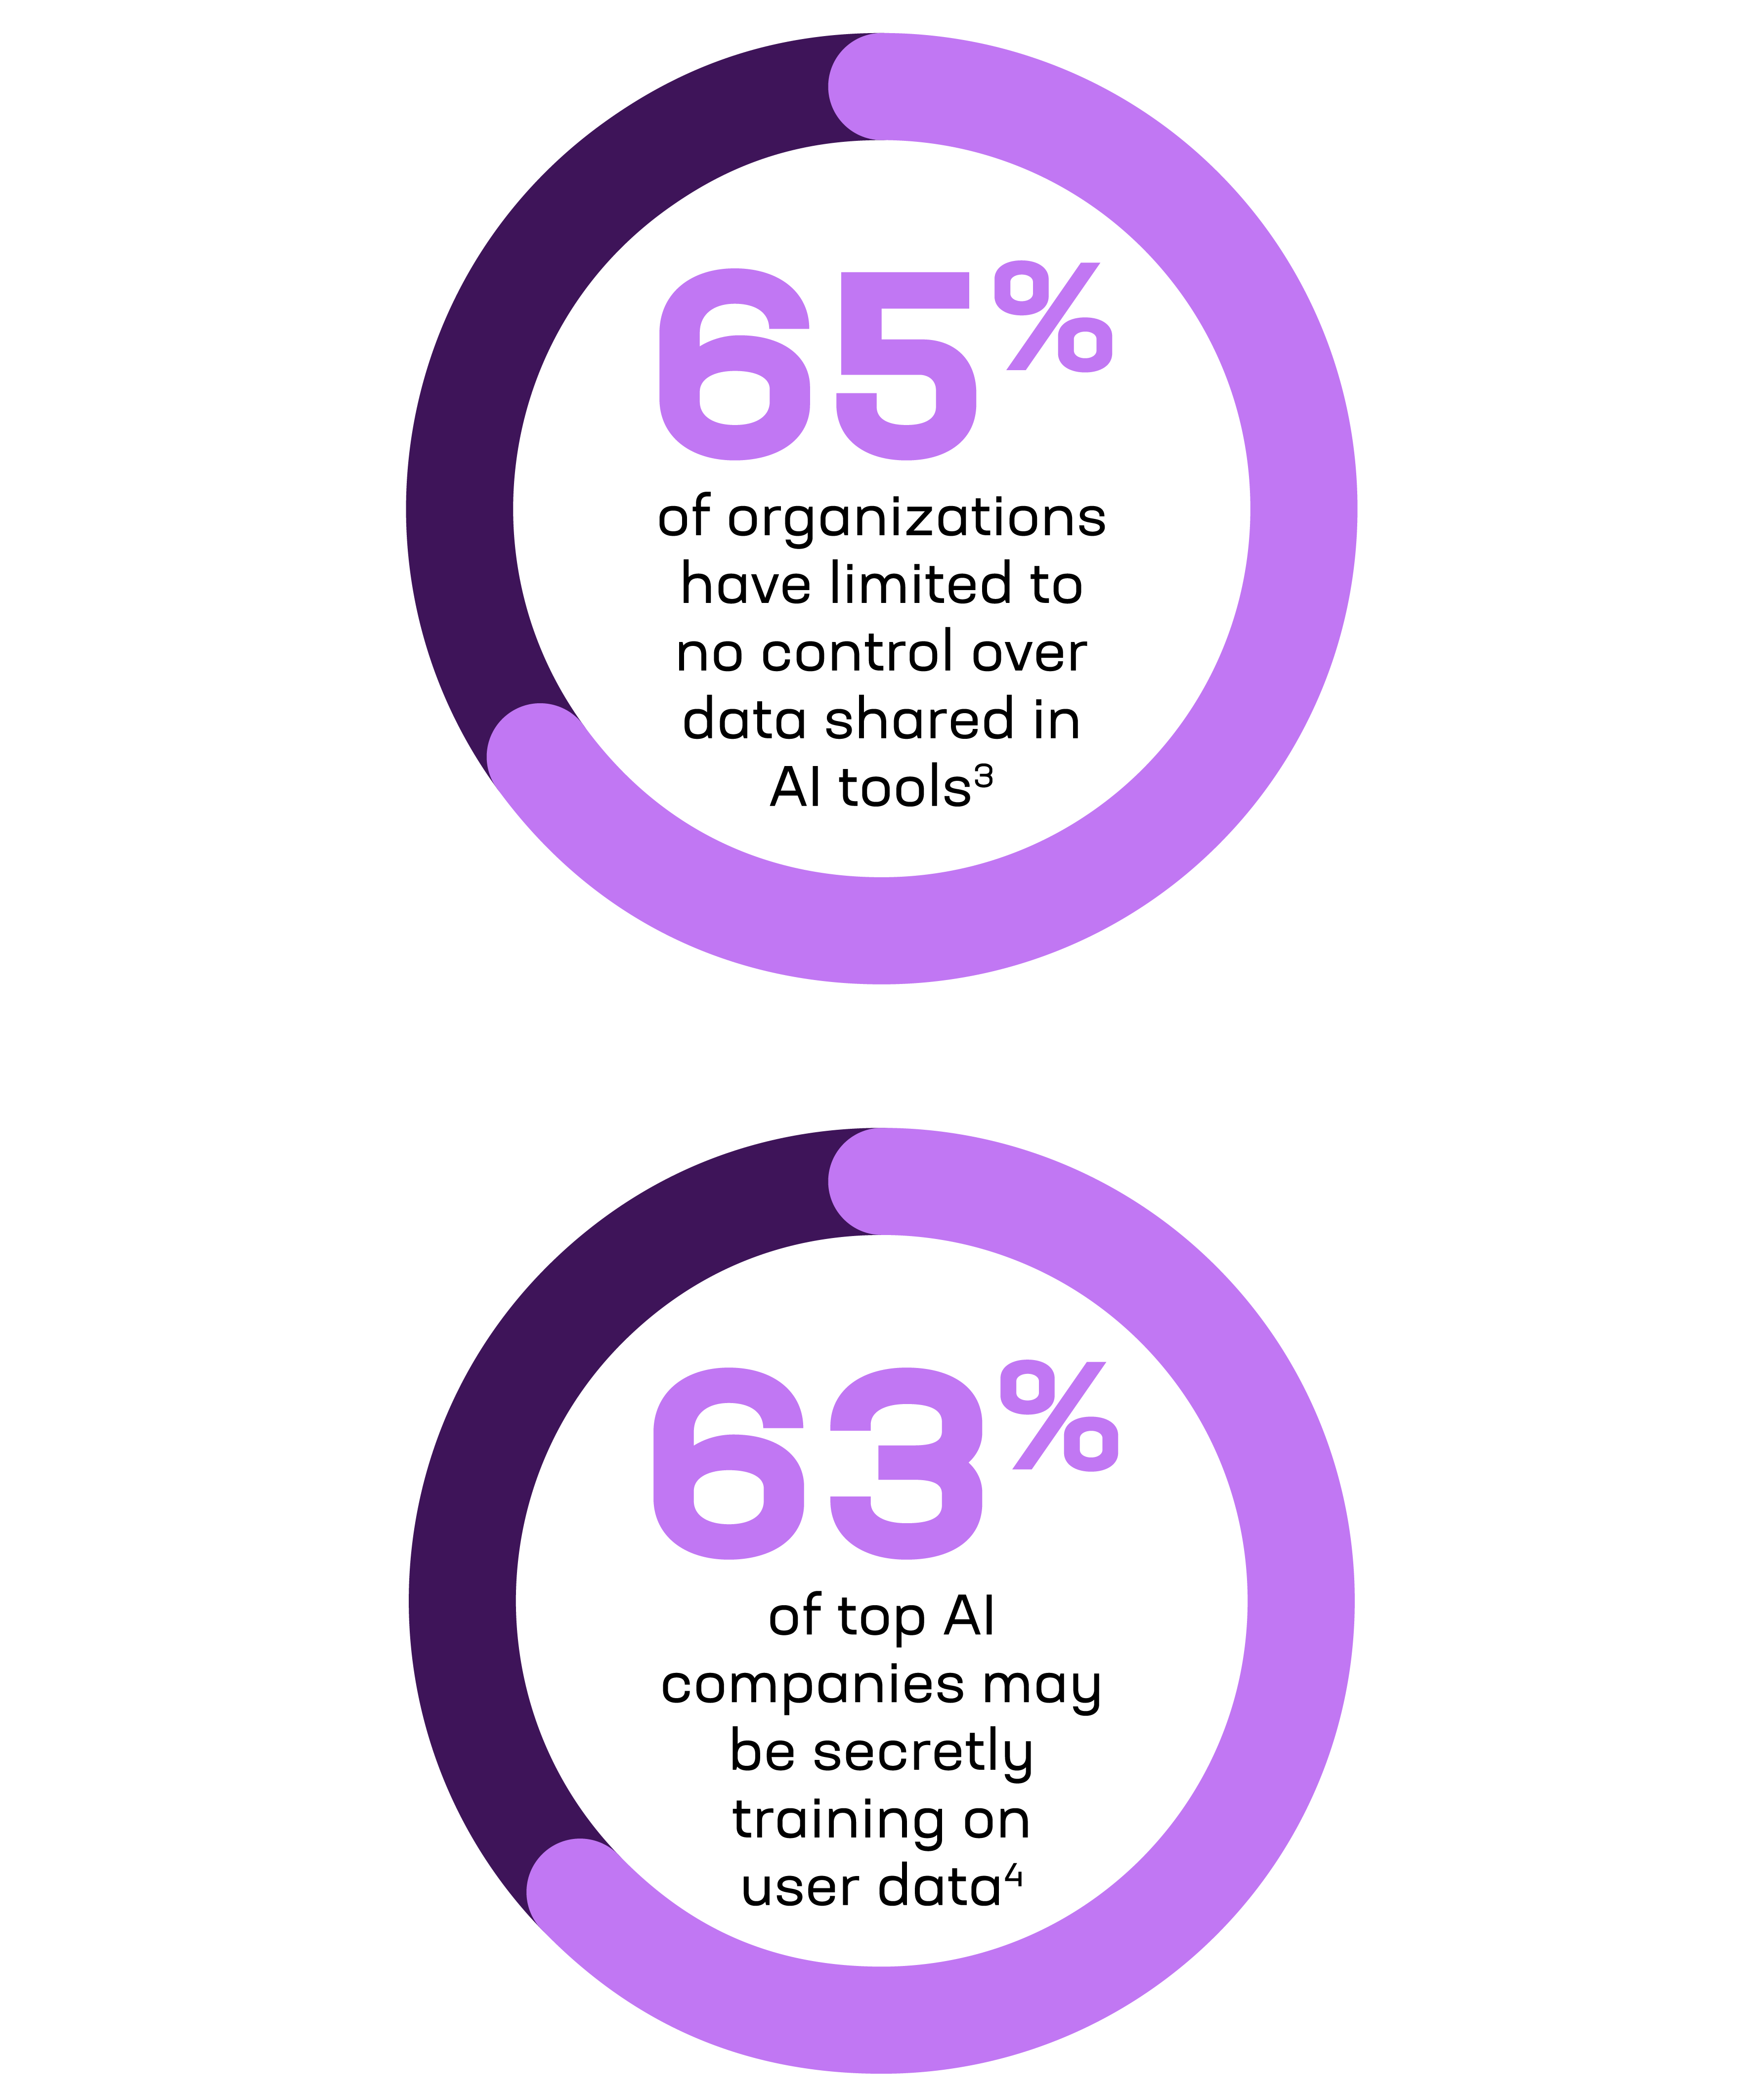
Los empleados utilizan herramientas de IA personales como ChatGPT o Grammarly, eludiendo la supervisión del departamento de TI.
- Solo el 13 % de las organizaciones afirma tener una visibilidad buena o completa del uso de la IA.
- El 67 % de los usuarios accede a servicios de IA desde dispositivos corporativos con cuentas no corporativas.
- El 49 % tiene poca o ninguna visibilidad sobre el uso de la IA.
- El 57 % carece de la capacidad para bloquear o restringir el uso arriesgado de la IA.
La brecha de gobernanza
Agentes de IA no gestionados a través de MCP
Model Context Protocol (MCP) proporciona a los agentes de IA acceso a herramientas y datos. Sin una gobernanza adecuada, ese acceso puede permitir de forma inadvertida la exposición de datos,
manipulación de prompts y escalada de privilegios.
Las herramientas heredadas no pueden ver los prompts
La IA elude las herramientas tradicionales de DLP y DSPM al operar fuera de los canales de datos convencionales.
Sin control sobre las herramientas aprobadas
Incluso las plataformas de IA autorizadas suelen carecer de mecanismos de protección: no cuentan con políticas a nivel de prompt, restricciones de datos ni control sobre el comportamiento de los agentes.
Riesgos del entrenamiento de la IA = pérdida silenciosa de propiedad intelectual
Algunos servicios de IA conservan los datos introducidos para mejorar sus modelos, a menos que se desactive esta opción. Esto significa que las instrucciones confidenciales pueden utilizarse
Incluso los LLM empresariales
Incluso los LLM empresariales tienen sus carencias
Las versiones empresariales de las plataformas de IA generativa prometen controles adicionales, pero a menudo siguen quedándose cortas.
La mayoría carece de visibilidad en tiempo real sobre cómo utilizan los empleados los modelos.
Las políticas de seguridad no pueden aplicarse a nivel de prompt, lo que deja expuestos los datos confidenciales.
Los registros de auditoría suelen carecer de información contextual sobre comportamientos de riesgo o la exposición de datos.
3 preguntas que todo CISO debería hacerse sobre la IA
Cerrar la brecha de visibilidad empieza por formular las preguntas adecuadas.
1
¿Sabemos cómo utiliza realmente la IA nuestra plantilla?
Los empleados utilizan herramientas de IA personales o gratuitas para trabajar, al margen del control del departamento de TI.
2
¿Las herramientas de seguridad actuales nos protegen realmente de los riesgos de la IA?
Las herramientas tradicionales, como las soluciones de prevención de pérdida de datos (DLP) y los controles nativos de los agentes de IA, no se diseñaron para supervisar las instrucciones ni las respuestas, lo que genera brechas de seguridad en las organizaciones.
3
¿Qué hará falta para adoptar la IA de forma segura?
La aplicación coherente de las políticas y la supervisión en tiempo real son fundamentales para gestionar y ampliar el uso responsable de la IA sin
Cómo F5 Workforce AI Security protege los modelos de IA públicos y privados
Una única plataforma para supervisar, proteger y escalar la IA, dondequiera y comoquiera que se utilice.
Diseñado para interacciones con IA
Monitorización en tiempo real de las instrucciones, las respuestas y el comportamiento de los usuarios de la IA a nivel de red, sin necesidad de agentes ni extensiones.
Cobertura independiente del proveedor
Compatible con cualquier solución de IA que desarrolle, adopte o adquiera, para proteger todo su ecosistema de IA.
Análisis del comportamiento de los usuarios
Detecta patrones entre equipos, comprende la intención de los usuarios e identifica áreas en las que podría ser necesario ofrecer asistencia adicional.
Barreras de seguridad para la IA con un enfoque basado en políticas
Un sistema de políticas flexible le permite establecer permisos granulares por grupo desde una única ubicación central. Usted controla a qué fuentes de datos y modelos de IA puede acceder cada grupo, lo que permite a los usuarios utilizar el modelo y las fuentes de datos adecuados para aumentar de forma segura la productividad con la IA.
Tanto si tus equipos están experimentando con la IA como si la están integrando en flujos de trabajo esenciales, Workforce AI Security crea un único plano de control para proteger tu futuro con la IA.
La gobernanza se está convirtiendo en una cuestión prioritaria para los consejos de administración
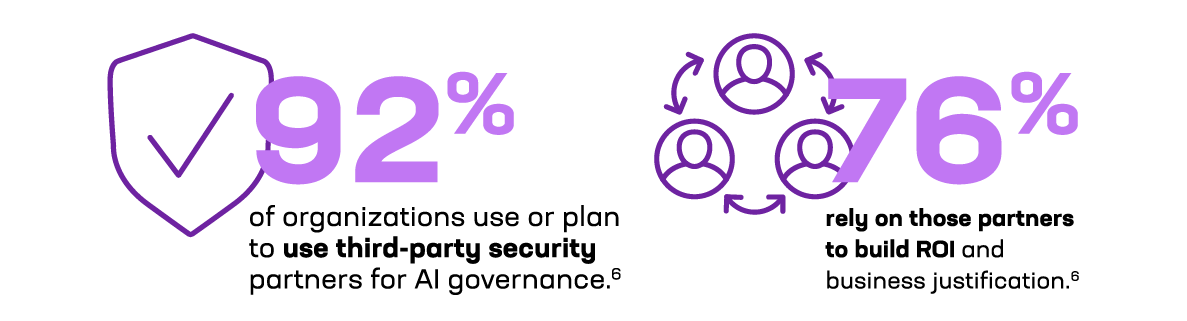
Por qué las empresas necesitan ahora una seguridad preparada para la IA
Las amenazas de IA operan a la velocidad de las máquinas. Tu seguridad también debería hacerlo.
Gobernanza de la IA al ritmo de la innovación
Workforce AI Security proporciona una capa de seguridad preparada para el futuro en el perímetro de la red, ofreciéndole la visibilidad, el control y el cumplimiento normativo necesarios para ampliar el uso de la IA de forma segura.
Supervise el uso de la IA en modelos públicos, integrados e internos
Aplica políticas para proteger la PHI, la PII y la propiedad intelectual
Garantiza el cumplimiento normativo sin frenar la innovación
Detecta la IA en la sombra y los usos no autorizados antes de que generen riesgos
El 58 % de las organizaciones afirma que la IA responsable aumenta el ROI y la eficiencia7
El 55 % afirma que mejora la experiencia del cliente y la innovación7
¿Listo para pasar de un uso descontrolado de la IA a una adopción segura y escalable?
Descubra cómo F5 puede ayudarle a proteger, gobernar y ampliar el uso de la IA mediante la detección de la IA en la sombra, los controles de contenido a nivel de prompt y la protección de datos confidenciales, sin alterar los flujos de trabajo existentes.
Visita la página web de seguridad de IA de F5 para obtener más información.
Descarga la infografíaPróximos pasos
1 Cybersecurity Insiders, Informe de Cyera sobre el estado de la seguridad de los datos de IA en 2025, septiembre de 2025
2 Verizon, Informe de investigaciones sobre filtraciones de datos de 2026, mayo de 2026
3 Omdia, El estado de la seguridad de la fuerza laboral, enero de 2025
4 Cybernews, Clasificación de fiabilidad de la IA, agosto de 2026
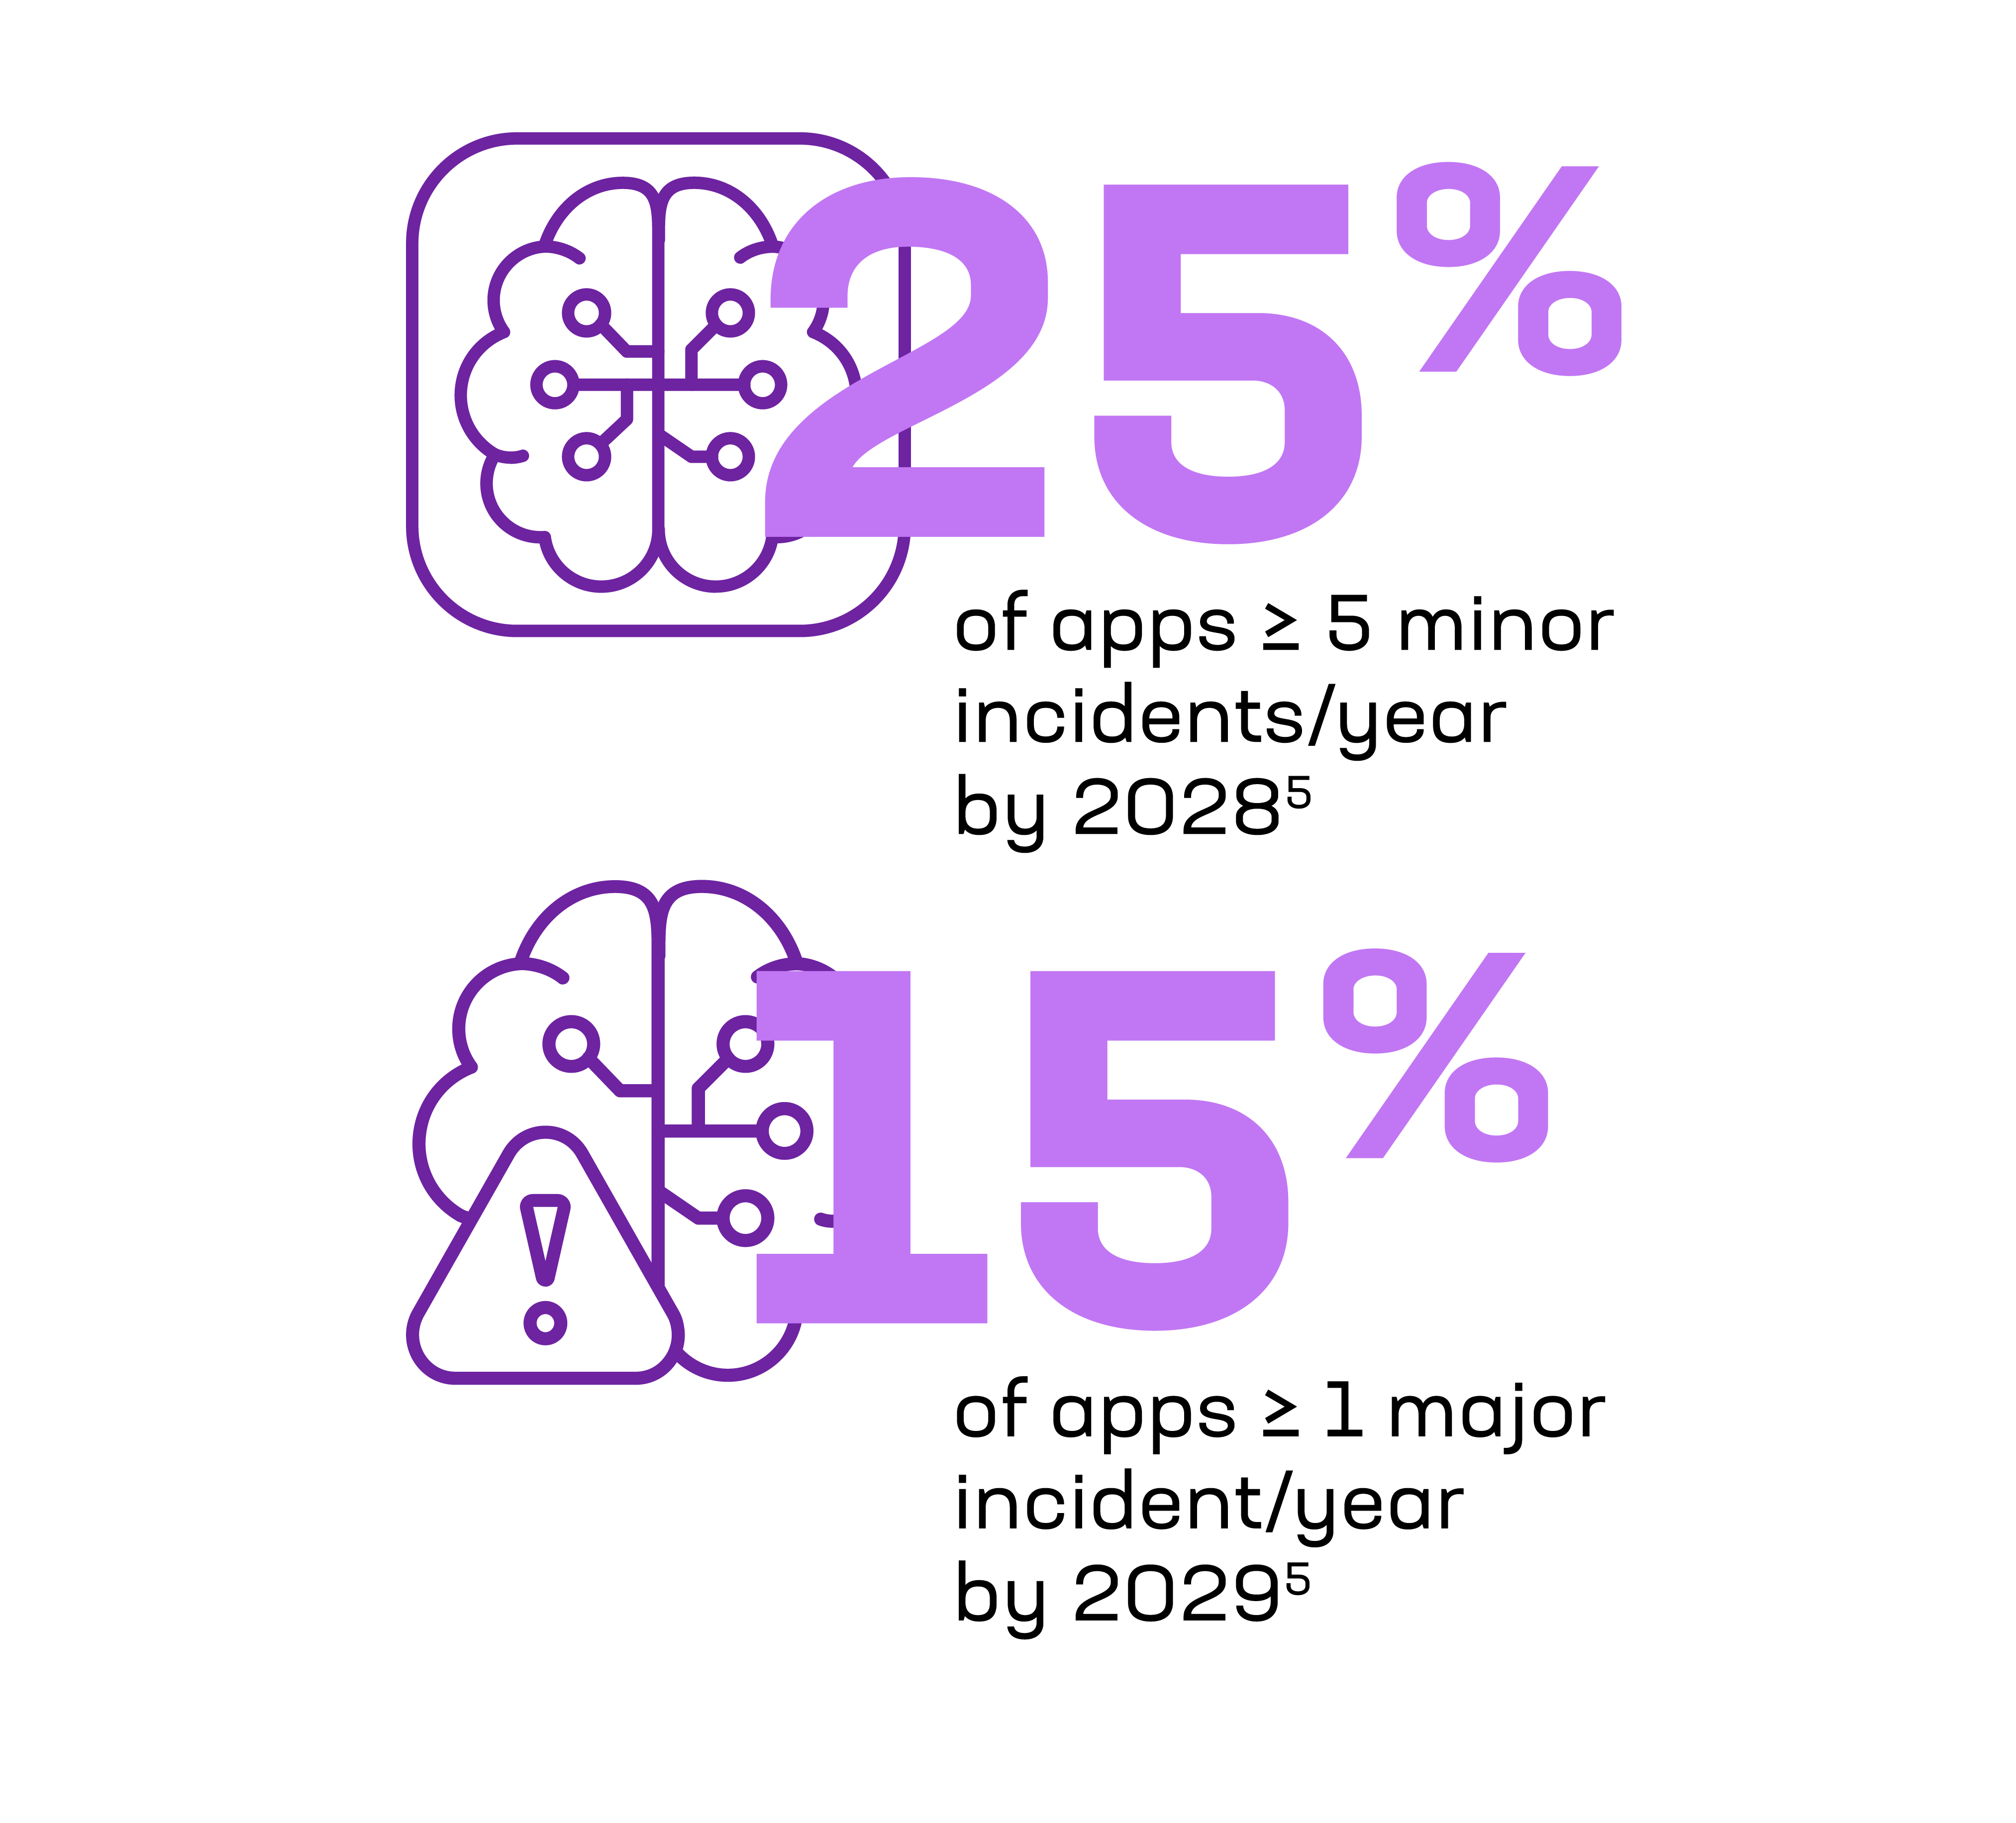
5 Gartner, Gartner predice que el 25 % de las aplicaciones empresariales de IA generativa sufrirán al menos cinco incidentes de seguridad menores al año de aquí a 2028, abril de 2026
6 IBM, Institute for Business Value, Cómo proteger la IA generativa, mayo de 20246
7 PWC, encuesta sobre IA responsable: de la política a la práctica, octubre de 2025
©2026 F5, Inc. Todos los derechos reservados. F5 y el logotipo de F5 son marcas comerciales de F5, Inc. en EE. UU. y en otros países determinados. Las demás marcas comerciales de F5 se indican en f5.com.
Cualesquiera otros productos, servicios o nombres de empresas mencionados en el presente documento pueden ser marcas comerciales de sus respectivos propietarios, sin que ello implique respaldo ni afiliación alguna,