Migración de cargas de trabajo a VMware Cloud en AWS
Descripción general
Las ventajas de trasladar cargas de trabajo desde un centro de datos local a un proveedor de nube pública como Amazon Web Services (AWS) son bien conocidas. Entre ellas se incluyen la reducción del CapEx y una transición general hacia un gasto OpEx más predecible, una innovación más ágil y una implementación de aplicaciones más rápida, así como una escalabilidad considerablemente mejorada. Los usuarios de productos de VMware Cloud pueden utilizar VMware Cloud on AWS para ampliar, migrar y proteger sus entornos de VMware en AWS, creando así un entorno de nube híbrida perfectamente integrado. VMware Cloud on AWS ofrece una amplia gama de funcionalidades de nivel empresarial, operaciones sencillas y coherentes, y un consumo flexible, todo ello dentro del conocido entorno de VMware.
Ante la migración de cargas de trabajo a VMware Cloud on AWS, los responsables de TI que supervisan implementaciones de BIG-IP en sus centros de datos locales —incluidas las cargas de trabajo que forman parte de un SDDC (centro de datos definido por software) de VMware en dichas instalaciones— podrían temer perder los valiosos servicios de aplicaciones de F5 con los que cuentan habitualmente, o desaprovechar todas las horas ya dedicadas a crear y mantener aplicaciones, servicios y configuraciones en una gran variedad de dispositivos físicos y virtuales.
Tales preocupaciones carecen por completo de fundamento.
Nuestro enfoque
F5 y VMware comparten una visión común: los usuarios deben poder acceder a sus aplicaciones desde cualquier dispositivo y lugar del mundo, sin renunciar a la seguridad ni al rendimiento. Nos comprometemos a ofrecer espacios de trabajo digitales con un rendimiento uniforme, independientemente de dónde se originen las cargas de trabajo y de si se ejecutan en plataformas de centros de datos de nube pública, privada o híbrida. Además, proporcionamos todas las herramientas necesarias para que pueda migrar sus cargas de trabajo de una plataforma a otra de forma fácil y segura.
Tanto si su SDDC de VMware está en sus propias instalaciones como en VMware Cloud on AWS, seguirá utilizando vCenter para implementar y gestionar sus aplicaciones; asimismo, tanto en sus propias instalaciones como en VMware Cloud on AWS, seguirá utilizando las mismas soluciones BIG-IP y podrá aprovechar BIG-IQ Centralized Management como punto de control central, además de beneficiarse de políticas y procedimientos coherentes en todas las nubes.
En conjunto, las soluciones de F5 y VMware admiten diversas opciones de migración (consulte Recomendaciones, más abajo) y pueden ayudarle a garantizar que todas sus configuraciones críticas se migren de forma segura junto con sus aplicaciones y datos.
Descripción general de la arquitectura
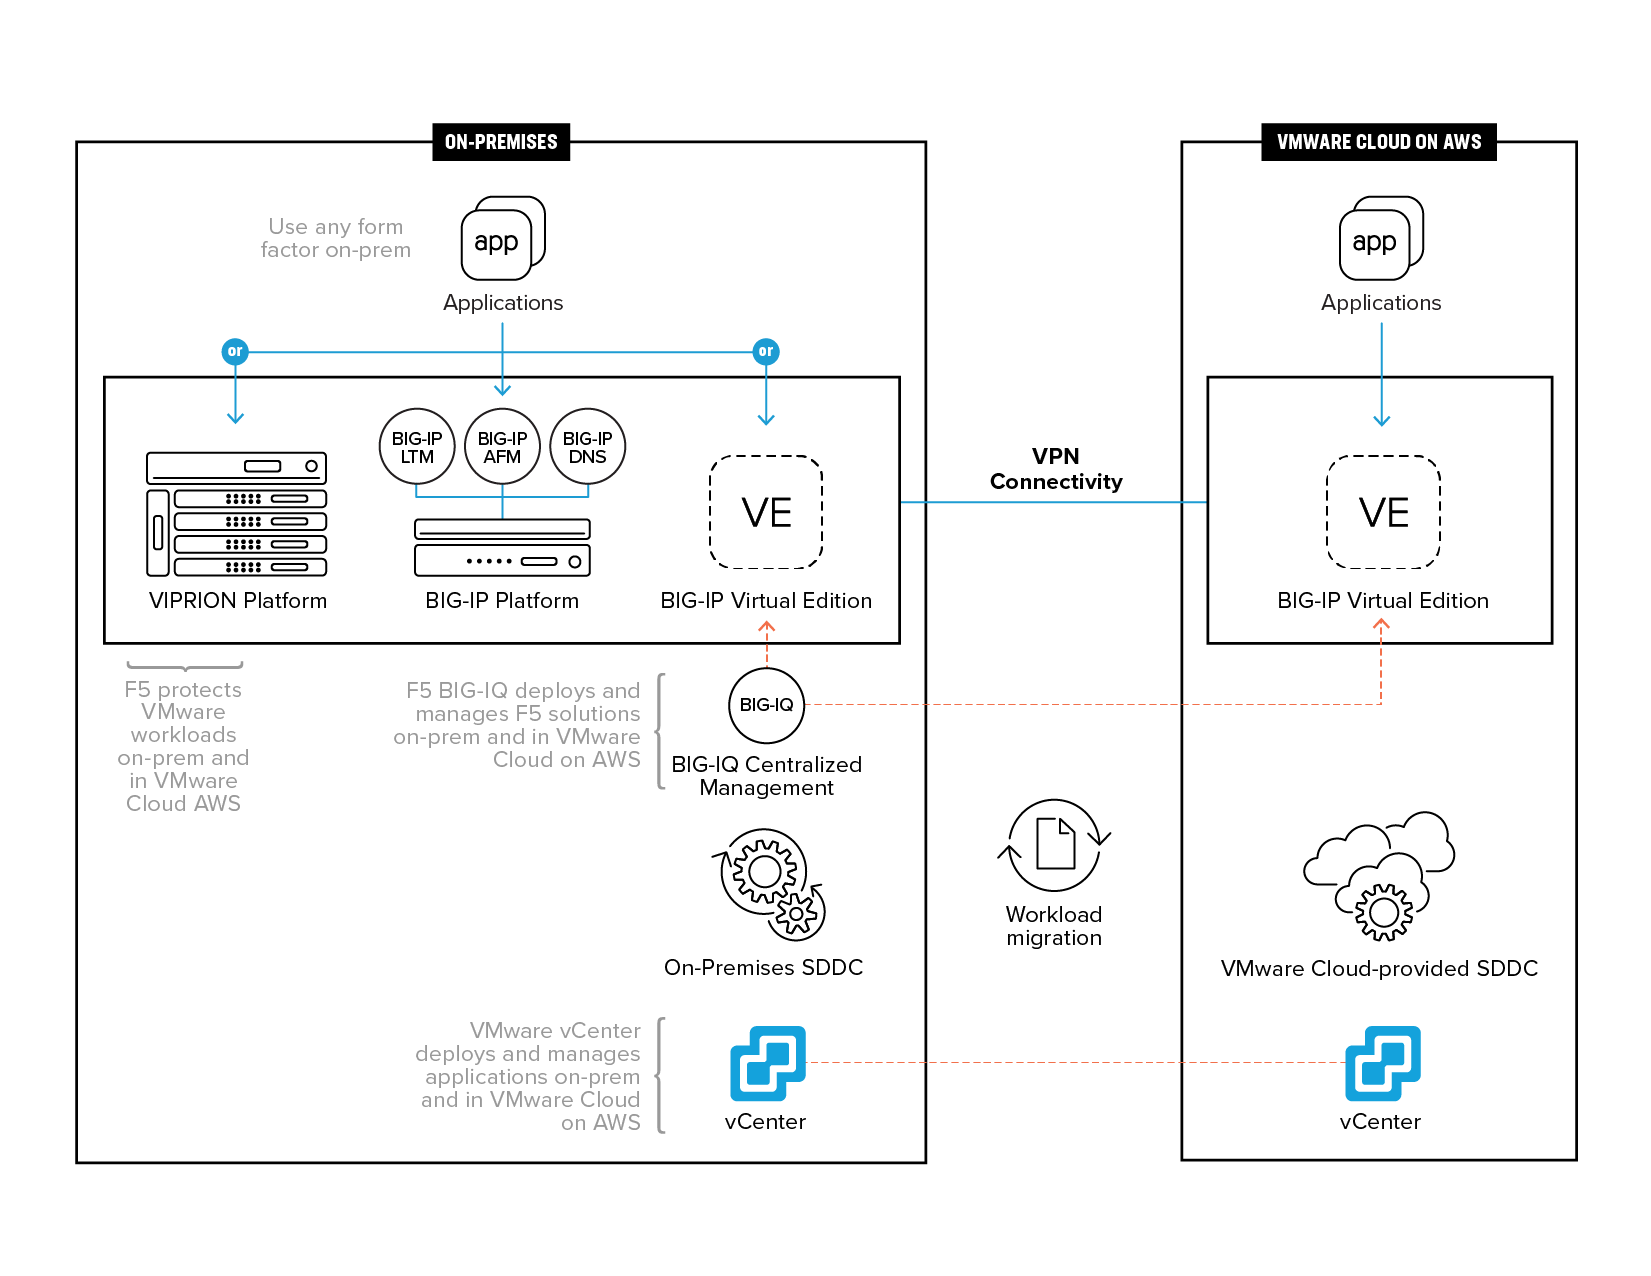
Desde el punto de vista del responsable de TI, apenas hay diferencias, o no hay ninguna, entre la gestión de las cargas de trabajo de VMware SDDC en las instalaciones y en VMware Cloud on AWS. Como se muestra en la figura 1:
- F5 protege sus cargas de trabajo de VMware en ambos entornos.
- BIG-IQ Centralized Management implementa y gestiona cargas de trabajo en ambos entornos.
- VMware vCenter implementa y gestiona sus aplicaciones en ambos entornos.
Además, BIG-IP puede utilizarse para crear una VPN entre sus soluciones locales y su nueva implementación de VMware Cloud on AWS, con el fin de migrar de forma segura aplicaciones y cargas de trabajo mediante SSL.
Para abordar los retos de la migración de cargas de trabajo, se necesitan servicios avanzados y programables de entrega de aplicaciones que abarquen tanto centros de datos privados como proveedores de servicios en la nube, aporten flexibilidad empresarial y permitan llevar a cabo la migración con éxito. BIG-IP ofrece una plataforma unificada que permite a los usuarios proporcionar y gestionar servicios de aplicaciones y las políticas asociadas de forma coherente en todos sus entornos de aplicaciones, tanto para las aplicaciones existentes como para las nuevas aplicaciones nativas de la nube.
Tras la migración, las ediciones virtuales (VE) de BIG-IP ofrecen una amplia gama de servicios inteligentes de aplicaciones y redes, desde aceleración, optimización y gestión inteligente del tráfico (tanto local como global) hasta DNS, acceso avanzado a aplicaciones y seguridad de red. Estos servicios pueden integrarse por completo en la pila de aplicaciones y configurarse automáticamente. En muchos casos, es probable que estos servicios ya estén implementados en su centro de datos y, tras la migración a VMware Cloud on AWS, permanezcan sin cambios.
Recomendaciones
Los detalles sobre la migración híbrida —la migración de máquinas virtuales entre un centro de datos local y un SDDC de VMware Cloud on AWS— están disponibles en VMware . Los casos de uso de la migración híbrida requieren una serie de requisitos previos y configuraciones para garantizar la compatibilidad de las máquinas virtuales, así como un ancho de banda de red y una latencia adecuados para permitir la migración. Entre los casos de uso de la migración híbrida se incluyen:
- Migración con VMware vMotion desde un centro de datos local a un SDDC de VMware Cloud: En esta situación, un par de sistemas BIG-IP locales se empareja con un par de sistemas BIG-IP en la nube, lo que permite que vMotion permanezca activo (y que sus aplicaciones sigan utilizándose) durante toda la migración. A medida que se migra cada una de sus aplicaciones, las configuraciones de BIG-IP asociadas también se pueden migrar con BIG-IQ Centralized Management (como se muestra en la figura 1 anterior).
- Migración con vMotion desde un SDDC en la nube a un centro de datos local (con algunas restricciones): Esta opción es similar a la anterior, salvo que las aplicaciones y las configuraciones de BIG-IP se trasladan en la dirección opuesta (de la nube al entorno local).
- Migración en frío de un centro de datos local a un SDDC en la nube y de un SDDC en la nube a un centro de datos local: A diferencia de los escenarios anteriores, en los que las aplicaciones siguen en uso mientras se migran de una en una, la migración en frío requiere que las aplicaciones permanezcan fuera de servicio durante la migración. Sin embargo, esto simplifica el procedimiento, ya que todas las configuraciones de BIG-IP se trasladan como una unidad completa y apenas requerirán reconfiguración, si es que requieren alguna.
- Uso de VMware HCX, migración masiva, migración con vMotion y migración en frío de un centro de datos local a un SDDC en la nube y viceversa: Al igual que en todos los escenarios anteriores, cuando ambos lados (local y en la nube) están configurados correctamente, BIG-IQ Centralized Management garantiza que sus políticas de BIG-IP puedan trasladarse en ambos sentidos entre el entorno local y la nube para mantener la coherencia con sus aplicaciones y datos.
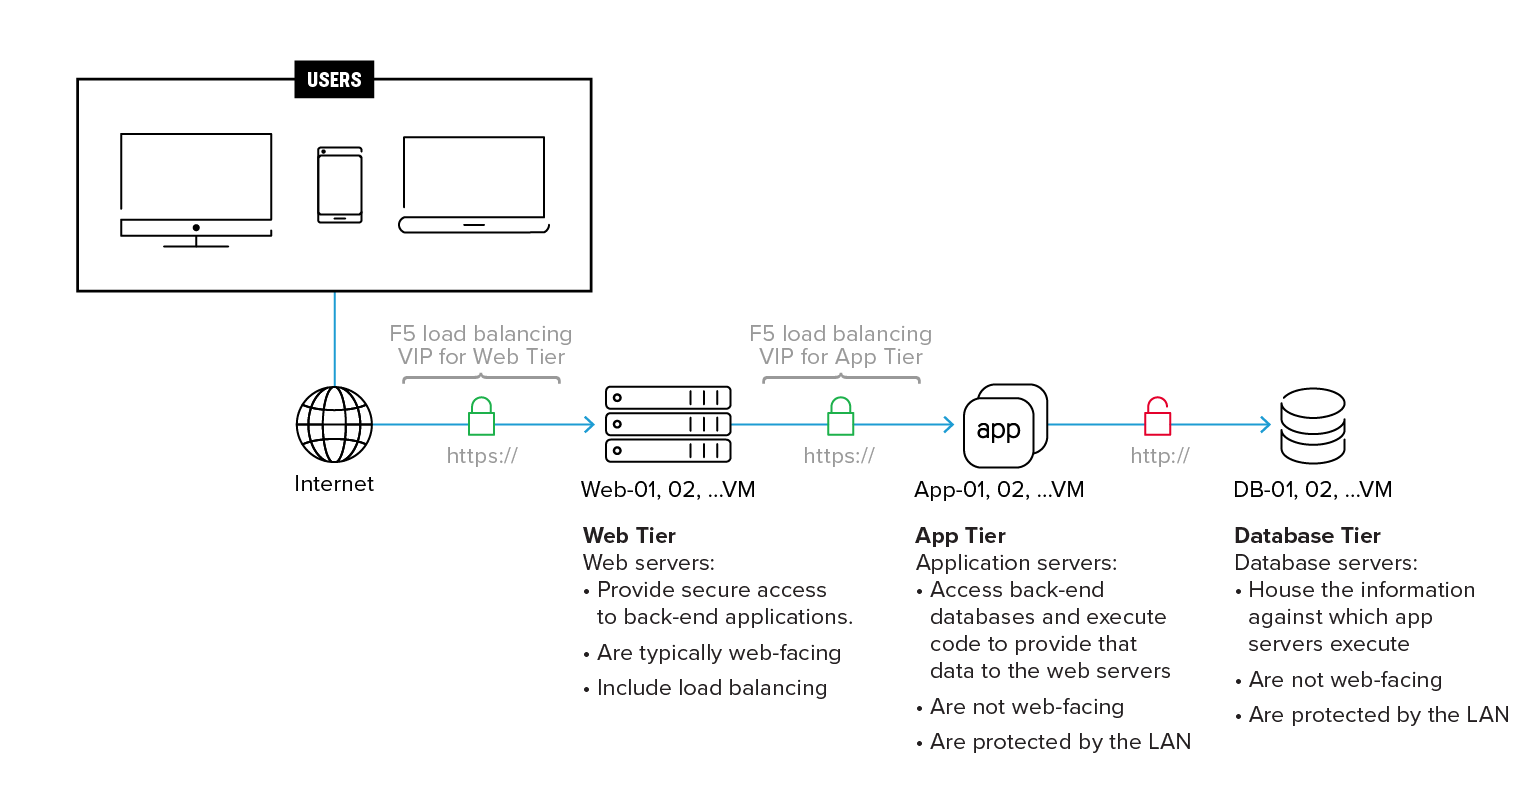
Para sistemas de mayor tamaño, normalmente se recomienda escalar horizontalmente los servidores de aplicaciones distribuyéndolos entre varias máquinas virtuales. Puede tratarse de una configuración de tres niveles, como se muestra en la Figura 2, o de cualquier otra arquitectura de aplicaciones, como una arquitectura de microservicios en contenedores. Una de las ventajas de VMware Cloud on AWS es la movilidad híbrida: la capacidad de trasladar cargas de trabajo entre entornos locales y la nube sin tiempo de inactividad. Sin embargo, no es inusual que el rendimiento se vea afectado temporalmente durante estas migraciones.
Consideraciones
Escalabilidad y disponibilidad
Trasladar su plataforma de entrega de aplicaciones a un servicio en la nube como VMware Cloud on AWS puede tener un efecto positivo e inmediato en la escalabilidad. Mientras que la escalabilidad de una solución local está limitada por los recursos físicos ya implementados —o depende de la implementación de nuevos recursos—, un SDDC de VMware Cloud on AWS puede escalar rápidamente los recursos virtuales para satisfacer las demandas en constante evolución de las máquinas virtuales.
BIG-IP Local Traffic Manager (LTM) y BIG-IP Application Policy Manager (APM) son idóneos para este tipo de entornos, ya que pueden gestionar miles de sesiones (en función de la plataforma) y ofrecen una gran escalabilidad para garantizar que todos los usuarios puedan acceder a sus aplicaciones en cualquier momento y lugar. BIG-IP también reduce los costes asociados al centro de datos al disminuir la necesidad de realizar actualizaciones constantes («destruir y volver a implementar») y reducir las operaciones de mantenimiento habituales. Estas ventajas de BIG-IP, junto con la capacidad de ofrecer simultáneamente alta disponibilidad en varias sesiones de distintos productos, se mantienen en su implementación integrada de BIG-IP y VMware SDDC, tanto si se encuentra en las instalaciones como en VMware Cloud on AWS.
Capacidad de gestión
La facilidad y la coherencia de la gestión son dos de los principales motivos por los que los usuarios optan por implementar conjuntamente sistemas F5 BIG-IP y VMware SDDC. Tanto en entornos locales como en VMware Cloud on AWS, F5 BIG-IQ Centralized Management permite implementar y gestionar sus soluciones de F5, mientras que VMware vCenter permite implementar y gestionar sus aplicaciones en el SDDC. Tras la migración a VMware Cloud on AWS, tendrá acceso a las mismas herramientas, procesos, procedimientos, ajustes y configuraciones que había establecido originalmente para su implementación local.
Seguridad
Tanto si se encuentran en las instalaciones como en VMware Cloud on AWS, sus aplicaciones deben ser seguras. La protección frente a amenazas de seguridad sofisticadas y combinadas de las capas 3 a 7, en las que se combinan varios tipos de ataques DDoS volumétricos con ataques a la capa de aplicación (OWASP Top Ten, secuencias de comandos entre sitios, inyección de SQL, etc.), nunca ha sido tan crucial. Ante estas amenazas, los responsables de TI necesitan que sus herramientas de seguridad apliquen políticas coherentes de acceso y seguridad de las aplicaciones para evitar aumentar involuntariamente las superficies de ataque y exponer vulnerabilidades relacionadas con el aprovisionamiento y la retirada de accesos. Las soluciones BIG-IP permiten a su organización replicar y aplicar políticas de seguridad coherentes y de eficacia probada y controles de acceso en su centro de datos privado y en la nube.
Durante la migración, BIG-IP desempeña la importantísima función de crear una VPN entre sus soluciones locales y su nueva implementación de VMware Cloud on AWS. De este modo, puede tener la certeza de que todos los datos están totalmente cifrados mediante SSL durante su transferencia desde su centro de datos hasta los servidores de AWS.
Resumen
A medida que las empresas ponen en marcha planes para migrar aplicaciones críticas a la nube, las ventajas demostradas de la entrega de aplicaciones mediante la plataforma BIG-IP pueden trasladarse fácilmente a las cargas de trabajo de aplicaciones en la nube. De este modo, se abordan muchos de los retos y preocupaciones que los usuarios pueden tener con respecto a la adopción de la nube pública, incluida una seguridad uniforme en todas las infraestructuras de aplicaciones.
Una solución integrada de migración de F5 y VMware Cloud on AWS aprovecha los servicios de aplicaciones de F5 BIG-IP y las capacidades de BIG-IQ Centralized Management para proporcionar disponibilidad, rendimiento y seguridad esenciales para las aplicaciones de su SDDC de VMware, independientemente de su ubicación. Gracias a los modelos de licencia flexibles disponibles en los principales marketplaces de la nube, las empresas pueden planificar, preparar e implementar estos servicios en la nube pública. Juntos, F5 y VMware permiten a empresas y organizaciones trasladar con confianza sus cargas de trabajo a entornos de nube única y multinube, manteniendo al mismo tiempo la visibilidad, la seguridad y el control.
Más información
- F5 y VMware (https://www.f5.com/partners/technology-alliances/vmware)
- VMware Cloud en AWS
- VMware: Migración de máquinas virtuales
- K15003222: Descripción general de la compatibilidad de BIG-IP VE y BIG-IQ VE con VMware vMotion
- K44134742: Consideraciones al clonar una instancia de edición virtual de BIG-IP
- K13570: El traslado de BIG-IP Virtual Edition a un nuevo host de VMware puede requerir autorización para transferir licencias
Para empezar, póngase en contacto con uno de nuestros expertos: https://www.f5.com/products/get-f5 (https://www.f5.com/products/get-f5)