
Estructuración de SSL Orchestrator y Cisco Web Security Appliance en distintas topologías de red
Descripción general: los desafíos de la visibilidad de SSL/TLS
Los datos que se transfieren entre los clientes (ordenadores, tabletas, teléfonos, etc.) y los servidores se cifran principalmente mediante Secure Sockets Layer (SSL) o el protocolo Transport Layer Security (TLS), más moderno y seguro. (Como referencia, consulte el resumen del informe de telemetría de TLS de 2019 (https://www.f5.com/labs/articles/threat-intelligence/2019-tls-telemetry-report-summary) de F5 Labs). El uso generalizado del cifrado en la actualidad hace que las amenazas permanezcan ocultas y no puedan detectarse durante las inspecciones de seguridad, a menos que se descifre el tráfico.
El descifrado y cifrado de datos por parte de distintos dispositivos que realizan funciones de seguridad, como Cisco Web Security Appliance (WSA), puede aumentar la sobrecarga y la latencia. A los retos de visibilidad del tráfico SSL y a la naturaleza fragmentada de la infraestructura de seguridad se suma la dificultad que encuentran las empresas para diseñar una estrategia de seguridad integral y duradera.
Esta arquitectura de referencia del sistema abarca las distintas formas de estructurar los productos SSL Orchestrator y Cisco WSA en diferentes topologías de red, y aborda los retos relacionados con la visibilidad, la privacidad y el cumplimiento normativo.
SSL Orchestrator: obtenga visibilidad de las amenazas cifradas
F5 SSL Orchestrator se sitúa entre la infraestructura de TI e Internet y crea una zona de descifrado que puede utilizarse para realizar inspecciones. Dentro de esta zona, los dispositivos de seguridad como Cisco FTD pueden acceder a los datos para detectar y mitigar amenazas ocultas, como el malware.
La avanzada tecnología de descifrado SSL/TLS de F5, su amplia compatibilidad con algoritmos de cifrado y sus arquitecturas flexibles le ayudan a optimizar el uso de los recursos, eliminar la latencia y aumentar la resiliencia de su infraestructura de inspección de seguridad. Dado que todas las comunicaciones se canalizan a través de SSL Orchestrator, este también actúa como un punto de control estratégico en el que se aplican políticas para abordar los riesgos operativos (rendimiento, disponibilidad y seguridad).
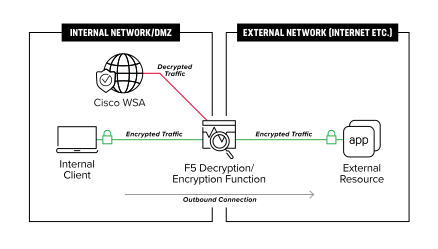
SSL Orchestrator proporciona descifrado de alto rendimiento tanto del tráfico SSL/TLS entrante (de los usuarios de Internet a las aplicaciones web) como del saliente (de los usuarios corporativos a Internet). Como se muestra en la Figura 1, el tráfico saliente se descifra y se envía al sistema Cisco WSA para su inspección y detección.
Componentes de la arquitectura de SSL Orchestrator
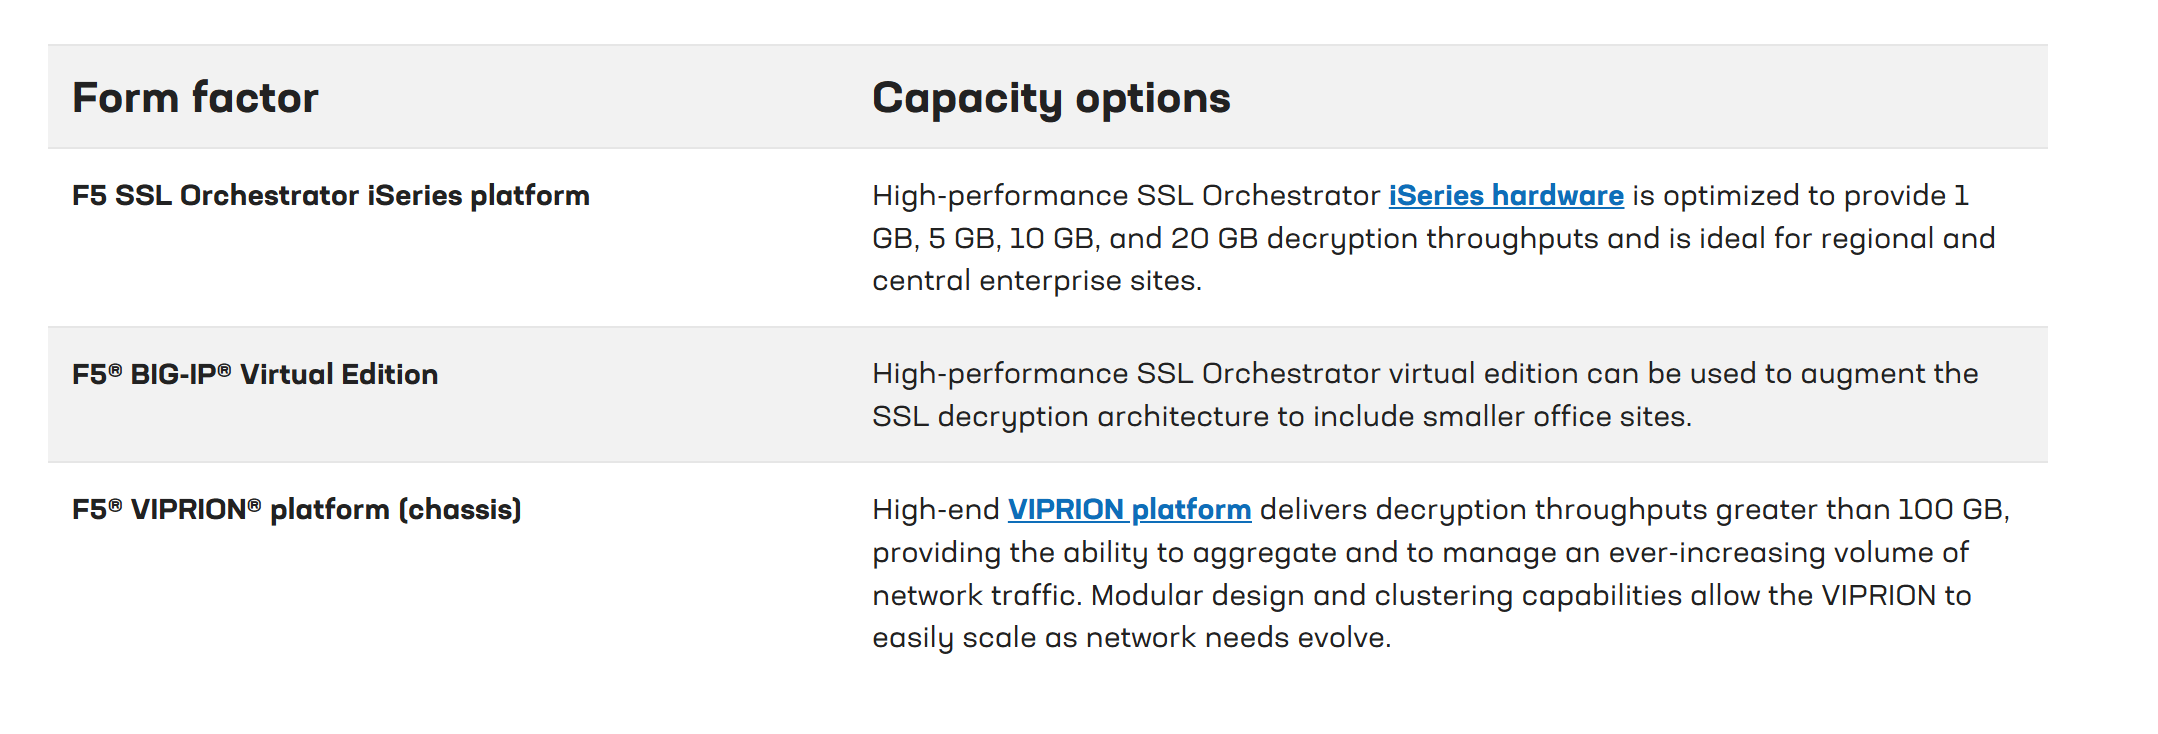
Cada entorno requiere una arquitectura diferente. SSL Orchestrator está disponible en distintos formatos y tamaños para satisfacer diversos requisitos arquitectónicos.
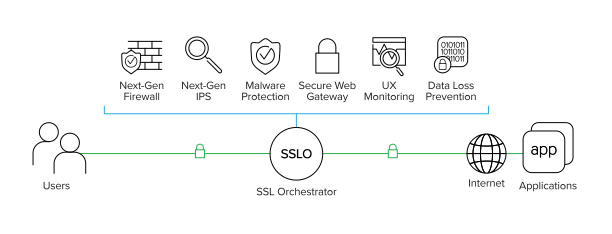
Encadenamiento dinámico de servicios
Una arquitectura de seguridad típica suele constar de varios sistemas, como un firewall de nueva generación (NGFW), sistemas de detección o prevención de intrusiones (IDS/IPS), herramientas de prevención de pérdida de datos y herramientas de análisis de malware. Todos estos sistemas necesitan acceder a los datos descifrados para inspeccionarlos.
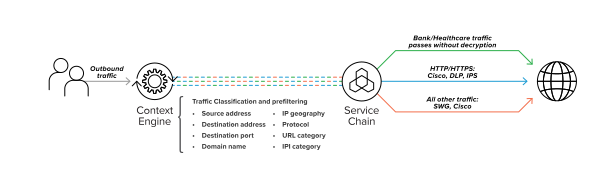
SSL Orchestrator se integra fácilmente con las arquitecturas de seguridad existentes y centraliza el descifrado SSL/TLS para múltiples dispositivos de inspección de la pila de seguridad. Este diseño, que permite «descifrar una vez y dirigir el tráfico a varios dispositivos de inspección», resuelve los problemas de latencia, complejidad y riesgo que pueden surgir si cada dispositivo de seguridad realiza el descifrado. También puede crear varias cadenas de servicios para distintos flujos de tráfico mediante el motor de contexto.
“Servicios en SSL Orchestrator En el sistema SSL Orchestrator, un servicio se define como un conjunto de dispositivos de seguridad idénticos. Por ejemplo, un servicio Cisco WSA incluiría uno o varios dispositivos WSA. De forma predeterminada, SSL Orchestrator equilibrará la carga del tráfico entre todos los dispositivos de un servicio. Supervisión del estado SSL Orchestrator proporciona diversos monitores de estado para comprobar el estado de los dispositivos de seguridad de un servicio y responde de inmediato ante cualquier fallo. Por ejemplo, si falla un dispositivo de un servicio Cisco WSA, SSL Orchestrator transferirá automáticamente la carga a los dispositivos WSA activos. Si fallan todos los dispositivos del servicio, SSL Orchestrator omitirá el servicio para mantener la continuidad de la red y maximizar el tiempo de actividad.”
Motor de contexto para la clasificación del tráfico
El motor de contexto de SSL Orchestrator permite dirigir el tráfico de forma inteligente en función de decisiones de políticas basadas en criterios de clasificación, la categoría de la URL, la reputación de la IP y la información del flujo. También puede utilizar el motor de contexto para omitir el descifrado en aplicaciones y sitios web de servicios financieros, organismos públicos, atención sanitaria y otros similares por motivos legales o de privacidad.
Alta disponibilidad
SSL Orchestrator admite una arquitectura de alta disponibilidad activo-en espera: un sistema procesa activamente el tráfico mientras el otro permanece en modo de espera hasta que sea necesario. El objetivo es reducir al mínimo el tiempo de inactividad y eliminar los puntos únicos de fallo. Los sistemas sincronizan automáticamente la configuración y la información de conexión de los usuarios.
“Protección mediante bypass SSL Orchestrator puede integrarse con un conmutador de bypass para proporcionar protección fail-to-wire. Si el sistema SSL Orchestrator se queda sin alimentación, el tráfico se desviará sin poner en riesgo el rendimiento de la red.”
Topologías de implementación
F5 SSL Orchestrator se implementa en línea, ya sea en modo de capa 2 o de capa 3, y puede configurarse como proxy de reenvío explícito o transparente. Cisco WSA puede implementarse como proxy de reenvío explícito o transparente dentro de la cadena de servicios de SSL Orchestrator; también puede implementarse como proxy ascendente de SSL Orchestrator en cualquiera de los dos modos para recibir el tráfico descifrado y someterlo a inspección.
“Autenticación de usuarios Cuando tanto SSL Orchestrator como Cisco WSA están configurados como proxy de reenvío transparente, la autenticación de usuarios puede realizarse en Cisco WSA mediante un portal cautivo a través de SSL Orchestrator. Cuando Cisco WSA está configurado como proxy de reenvío explícito, SSL Orchestrator debe encargarse de la autenticación de usuarios. Lo mismo se aplica cuando Cisco WSA se implementa como proxy ascendente de SSL Orchestrator.”
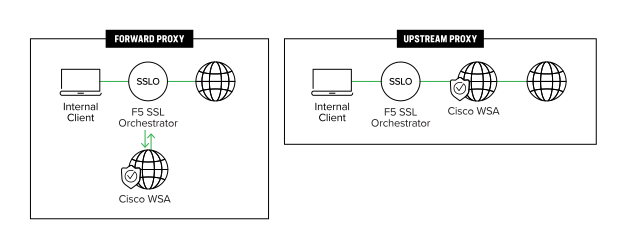
Diagrama de la arquitectura de referencia
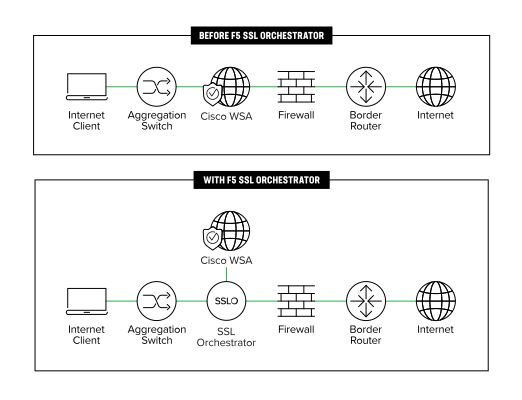
La figura 5 muestra cómo SSL Orchestrator se integra en una arquitectura empresarial para centralizar el descifrado del tráfico saliente en toda la infraestructura de inspección.
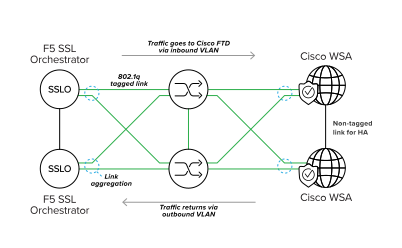
Como se muestra en la Figura 6, SSL Orchestrator admite la agregación de enlaces mediante el protocolo de etiquetado VLAN IEEE 802.1q para proporcionar redundancia de enlaces y aumentar la tolerancia a fallos.
Resumen
SSL y su sucesor, TLS, se utilizan cada vez más para proteger las comunicaciones IP en Internet. Esto puede ser positivo o negativo. Es positivo porque todas las comunicaciones se cifran para evitar miradas indiscretas. Pero también puede ser negativo, ya que los atacantes pueden ocultar software malicioso en el tráfico cifrado. Si el tráfico cifrado simplemente se deja pasar, los sistemas de seguridad no pueden interceptarlo. Y eso frustra por completo la estrategia de defensa en profundidad basada en superponer funciones de seguridad.
F5 SSL Orchestrator, junto con un sistema avanzado de protección frente a amenazas como Cisco WSA, puede resolver estos retos de SSL/TLS centralizando el descifrado SSL/TLS dentro del perímetro de la empresa. Puede dirigir el tráfico descifrado a través de toda la infraestructura de seguridad para inspeccionarlo, identificar y bloquear vulnerabilidades de día cero. De este modo, esta solución permite maximizar las inversiones existentes en servicios de seguridad para la protección contra malware y los cortafuegos de nueva generación.
Acerca de F5
F5 (NASDAQ: FFIV) ofrece a las empresas, proveedores de servicios, organismos públicos y marcas de consumo más grandes del mundo la libertad de proporcionar de forma segura cualquier aplicación, en cualquier lugar y con total confianza. F5 ofrece servicios de aplicaciones en la nube y de seguridad que permiten a las organizaciones adoptar la infraestructura que elijan sin renunciar a la velocidad ni al control. Para obtener más información, visite f5.com. También puede seguir a @f5networks en Twitter o visitarnos en LinkedIn y Facebook para obtener más información sobre F5, sus socios y sus tecnologías.
PUBLICADO EL 07 DE JULIO DE 2020