F5 AI Guardrails para Equinix Distributed AI Hub
IA distribuida segura, gobernada y sujeta a políticas en entornos híbridos y multinube.
Los agentes de IA amplían la superficie de ataque
A medida que las empresas conectan agentes a múltiples modelos, nubes y fuentes de datos, la superficie de ataque se amplía más allá de los límites tradicionales de las aplicaciones. Las organizaciones que conectan múltiples agentes a múltiples modelos, nubes y fuentes de datos se enfrentan a nuevas brechas de seguridad, costes desorbitados, una mayor complejidad de la gobernanza y obligaciones de cumplimiento en virtud del RGPD y la Ley de IA de la UE. Las herramientas de seguridad tradicionales no se diseñaron para el tráfico nativo de IA y a menudo no detectan riesgos específicos de la IA, como la inyección de instrucciones, las filtraciones de datos y los resultados perjudiciales.
Políticas de seguridad coherentes en todo el ecosistema de IA
F5® AI Guardrails, implementado en Equinix Distributed AI Hub, proporciona aplicación de políticas, visibilidad y gobernanza para flujos de trabajo de IA distribuidos en entornos híbridos y multinube.
Equinix Distributed AI Hub, disponible en todo el mundo en más de 280 centros de datos de Equinix, proporciona un marco distribuido globalmente que interconecta datos, recursos informáticos, plataformas en la nube y socios del ecosistema de IA en puntos de interconexión de gran ancho de banda y baja latencia. Al aprovechar Distributed AI Hub, las empresas pueden situar la inferencia de IA, el acceso a los datos y la aplicación de políticas cerca de las fuentes de datos, los usuarios y los servicios en la nube, lo que reduce la latencia, preserva la soberanía de los datos y minimiza el movimiento innecesario de datos. AI Guardrails añade protección basada en políticas, visibilidad centralizada y gobernanza preparada para auditorías, convirtiendo la red en un plano de control de IA sujeto a políticas, donde cada interacción se rige por Guardrails coherentes en todas las nubes, modelos y agentes.
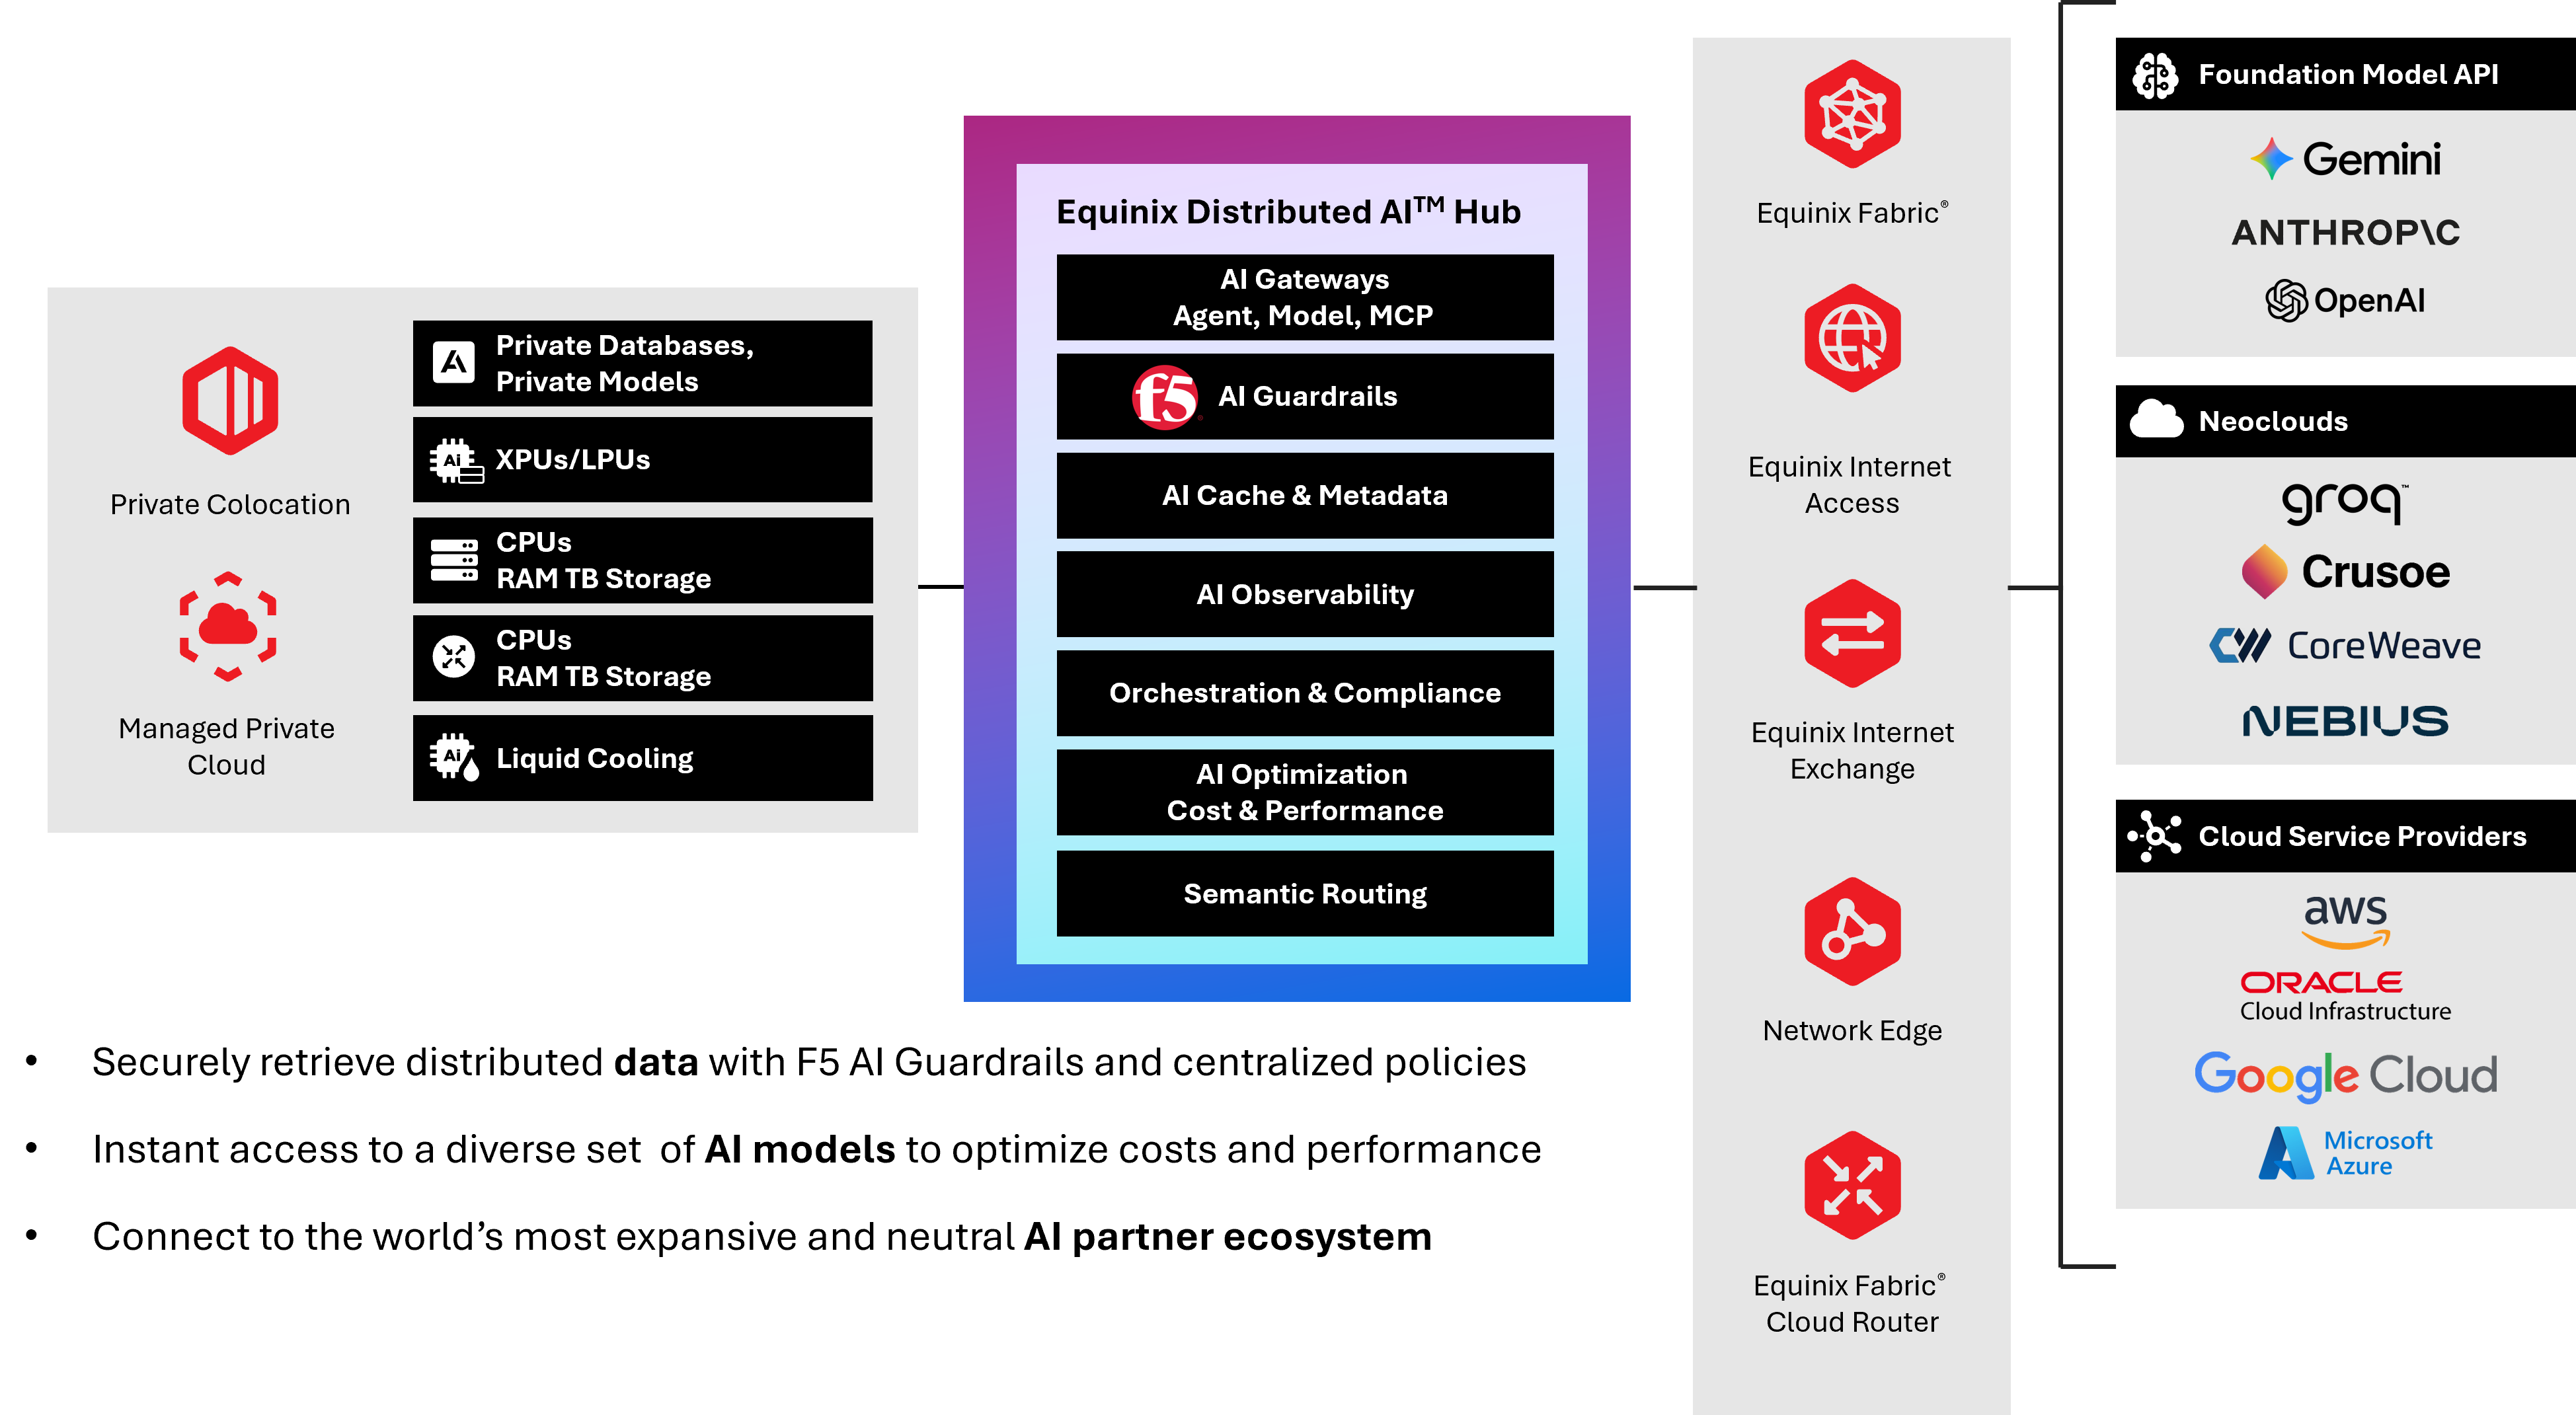
Cómo ayudan F5 y Equinix a las empresas
Evite la filtración de datos sensibles a los LLM
Detecte y bloquee la divulgación de información sensible antes de que los datos salgan de entornos seguros. Los controles basados en políticas aplican privilegios de acceso y generan registros listos para auditorías que facilitan el cumplimiento del RGPD y la Ley de IA de la UE.
Centralice la gobernanza de la IA distribuida
Mantenga políticas y controles coherentes en nubes, modelos, agentes y entornos, con visibilidad centralizada de cada interacción con la IA.
Protéjase frente a comportamientos inadecuados de los modelos y resultados perjudiciales
Reduzca los riesgos reputacionales y normativos bloqueando resultados de IA perjudiciales, sesgados o que incumplan la normativa mediante controles de moderación de contenido y medidas de aplicación trazables.
Proteja la privacidad y la soberanía de los datos
Alinee el lugar donde se ejecuta la IA con aquel donde residen los datos mediante una implementación flexible en entornos de nube, híbridos y locales, para cumplir los requisitos de soberanía sin comprometer el rendimiento.
Controle la IA en la sombra
Mejore la visibilidad del uso no autorizado de la IA para reducir la exposición de los datos, controlar la proliferación del gasto y aplicar políticas coherentes en los distintos puntos de acceso distribuidos.
Por qué usar AI Guardrails en Equinix Distributed AI Hub
Gracias a unas capacidades de protección de IA en las instalaciones únicas en el ecosistema de Distributed AI Hub, F5 permite a las organizaciones cumplir fácilmente los requisitos de soberanía de los datos. Las opciones de implementación en entornos de coubicación, híbridos y en las instalaciones ofrecen a las empresas la flexibilidad necesaria para operar a gran escala y mantener el tráfico de IA dentro de una infraestructura privada.
AI Guardrails se ha diseñado específicamente para comprender la intención de la IA durante la interacción, no solo para inspeccionar el tráfico de red. Esto permite aplicar políticas capaces de interpretar lo que sucede dentro de una interacción con la IA, detectar la inyección de prompts y las fugas de datos a nivel semántico, y generar decisiones de aplicación trazables y listas para auditoría.
Un motor de políticas adaptativo mantiene la continuidad de la gobernanza a medida que las organizaciones incorporan nuevos modelos o cambian de proveedor, lo que reduce al mínimo la necesidad de redefinir las políticas cuando cambian los modelos y los proveedores. Las medidas de protección de cumplimiento normativo preconfiguradas para el RGPD, la HIPAA y el Reglamento de Inteligencia Artificial de la UE proporcionan a los equipos de seguridad y cumplimiento una posición sólida y defendible desde el primer día.
Más información en f5.com/ai-guardrails o visite f5.com/equinix para ver nuestra colaboración en acción.
Ventajas principales
Proteja las interacciones con la IA en entornos distribuidos
Detecte y bloquee la inyección de instrucciones, la exposición de datos confidenciales y las infracciones de las políticas durante las interacciones con la IA para reducir el riesgo antes de que los datos salgan de los entornos controlados.
Implementación flexible conforme a la soberanía de los datos
Implemente la solución en entornos de coubicación de Equinix, híbridos o locales para mantener el tráfico de IA, los datos y la aplicación de políticas dentro de una infraestructura controlada, incluidos los entornos privados y aislados físicamente.
Gobernanza y auditabilidad centralizadas
Aplique políticas y genere registros trazables de las interacciones con la IA, las respuestas de los modelos y las medidas de aplicación en distintas nubes y entornos.
Aplicación coherente de políticas en todos los modelos y proveedores
Aplique los mismos controles de políticas en varios modelos, endpoints y entornos de nube sin necesidad de utilizar marcos de políticas independientes.
Control de costes y visibilidad del uso de la IA
Correlacione el uso de los modelos, el volumen de solicitudes y la aplicación de políticas para detectar ineficiencias, reducir gastos innecesarios y sacar a la luz el uso no autorizado de la IA.
Características principales
Motor de políticas nativo de IA
Comprende la intención y el contexto de la IA durante las interacciones, no solo el tráfico de red.
Análisis de resultados y trazabilidad
Paquetes de evidencias listos para auditoría, con un razonamiento trazable para cada decisión de aplicación.
Implementación local e híbrida
Escala para grandes fábricas de IA y entornos con soberanía de datos, tanto en centros de colocación como en la nube.
Interconexión privada con el ecosistema de Equinix
Conectividad directa con más de 10.000 socios del ecosistema, incluidos proveedores de servicios en la nube, plataformas de datos y servicios de IA.
Visibilidad y control centralizados
Paneles unificados para modelos, agentes, usuarios y entornos de nube.