Cómo detectar, supervisar y proteger las API de forma continua
La detección y la aplicación de medidas en línea son componentes esenciales de F5 Distributed Cloud API Security, ya que mejoran el control sobre el comportamiento de las API, mitigan la actividad maliciosa o no deseada (incluidas las amenazas automatizadas) y evitan la exposición de datos confidenciales.
Detecte vulnerabilidades e implemente medidas de protección esenciales en las API, los servicios que estas habilitan y los sistemas y datos a los que acceden
En el panorama digital actual, las API son la columna vertebral de las aplicaciones modernas, ya que permiten la integración y el intercambio de datos entre servicios. A medida que las organizaciones dependen cada vez más de las API para mejorar sus funcionalidades y ofrecer soluciones innovadoras, el riesgo asociado a las API desprotegidas ha crecido exponencialmente. Los ciberdelincuentes atacan activamente estos puntos de conexión, que permiten ejecutar funciones empresariales críticas y actúan como puertas de entrada a las organizaciones, aprovechando vulnerabilidades para acceder a datos confidenciales, interrumpir servicios, abusar de la lógica empresarial para cometer fraudes y llevar a cabo ataques, incluidos los de denegación de servicio (DoS), inyección y otras amenazas.
Para proteger los activos digitales y mantener la confianza de los clientes, las organizaciones deben dar prioridad a la protección de las API. La implementación de medidas de seguridad sólidas para las API no solo reduce los riesgos asociados a una superficie de ataque cada vez mayor, sino que también garantiza el cumplimiento normativo en los sectores regulados. La seguridad de las API mejora la resiliencia de los servicios digitales y la infraestructura de una organización, así como de la experiencia del cliente.
Una solución de seguridad de API debe incluir funciones de descubrimiento, detección de vulnerabilidades, supervisión y mitigación en tiempo real frente a bots y otras amenazas. La aplicación de medidas de seguridad en línea es fundamental. No es razonable esperar que las organizaciones paralicen el desarrollo y corrijan de inmediato todas las vulnerabilidades del código de las API, ni que detengan el flujo de nuevas versiones hasta que el código sea perfecto. Aquí es donde entran en juego las capacidades de detección y protección de API en línea.
Ventajas principales
Reduzca la exposición a las vulnerabilidades de las API
Aplicación y control en línea —incluidas capacidades de seguridad positiva— para responder en tiempo real a ataques y otros intentos de explotación de las API, minimizando los posibles daños derivados de las amenazas incluidas en el OWASP API Security Top 10.
Impida el acceso no autorizado y limite la pérdida de datos
Obtenga una visión más profunda del uso de las API y de la exposición de datos sensibles —incluida la información de identificación personal (PII)—, con funciones para enmascarar o restringir datos críticos, o impedir que las API los expongan.
Supervise los endpoints de las API y mejore la visibilidad
Supervise continuamente los endpoints de API desde una consola centralizada y detecte actividades anómalas y maliciosas para mejorar las estrategias de respuesta, optimizar los controles y reforzar las políticas de protección de las API.
Aplica fácilmente una protección y una gestión de políticas coherentes
Gestione la seguridad de las API desde un único punto mediante un conjunto común de mecanismos de control, lo que simplifica la implementación de políticas y garantiza una protección uniforme en todas las API.
Aplicación en línea para controlar, supervisar y proteger los endpoints de API
Una sólida arquitectura de seguridad para API se basa en varias capas de mecanismos de aplicación y control para garantizar una protección integral. El OWASP API Security Top 10 destaca un amplio espectro de amenazas, incluidas las vulnerabilidades específicas y los riesgos de seguridad a los que se enfrentan las API. Esto incluye ataques que intentan filtrar o exfiltrar datos, o que consumen recursos o abusan de ellos (como los ataques DoS), así como intentos de inyección habituales, deficiencias en el acceso y la autenticación y configuraciones de seguridad incorrectas. Estas vulnerabilidades y las propiedades únicas de las API requieren mecanismos especializados de detección y protección, ya que exponen endpoints críticos que constituyen objetivos prioritarios para los ataques automatizados y los agentes maliciosos, lo que aumenta el riesgo de acceso no autorizado a sistemas críticos y datos confidenciales. Los mecanismos complejos de autenticación y autorización pueden incrementar aún más los riesgos de seguridad si no se aplican correctamente y se supervisan de forma constante. Además, las API suelen gestionar una lógica de negocio dinámica e integrarse con servicios de terceros, por lo que se necesitan medidas de seguridad adicionales para protegerlas frente a una amplia variedad de amenazas y vulnerabilidades específicas de las API.
Con F5® Distributed Cloud API Security, las organizaciones tienen acceso a un sólido conjunto de funcionalidades de aplicación de políticas destinadas a mantener la seguridad de sus endpoints de API. Distributed Cloud API Security combina la detección global de API con la detección en línea y las capacidades de aplicación de políticas de protección de aplicaciones web y API (WAAP). Las API son susceptibles a los mismos tipos de ataques de inyección que las aplicaciones a las que dan soporte, incluidos fallos de inyección como las inyecciones de SQL y de comandos. Por este motivo, la funcionalidad tradicional de firewall de aplicaciones web (WAF) sigue desempeñando un papel importante en la protección de las aplicaciones modernas y las API que las sustentan. F5 Distributed Cloud Services incorpora el WAF principal de F5, equipado con un potente motor de firmas de ataque que contiene más de 8500 firmas para CVE (vulnerabilidades y exposiciones comunes), además de vulnerabilidades y técnicas conocidas identificadas por F5 Labs, lo que constituye una sólida base para proteger las API frente a amenazas reconocidas.
Los ciberdelincuentes atacan activamente estos endpoints, que permiten llevar a cabo funciones empresariales críticas y actúan como puertas de entrada a las organizaciones, aprovechando vulnerabilidades para acceder a datos confidenciales, interrumpir servicios y abusar de la lógica empresarial.
Como cualquier recurso de red o computación, las API son susceptibles de sufrir usos indebidos y ataques de denegación de servicio (DoS). Los servicios de F5 Distributed Cloud ofrecen protección contra ataques DoS de capa 7 y funciones de limitación de velocidad para mantener la disponibilidad del servicio de las aplicaciones web y las API. Las organizaciones pueden controlar con precisión la conectividad de los endpoints de las API y la frecuencia de las solicitudes, así como identificar, supervisar y bloquear por completo clientes y conexiones específicos o aplicar umbrales personalizados. Este control granular de las conexiones y solicitudes de las API puede aplicarse a una API concreta o a todo un dominio.
Mitigar los bots y el tráfico automatizado es un componente esencial de cualquier estrategia integral de seguridad de las API. Con Distributed Cloud Services, las organizaciones obtienen acceso a F5 Distributed Cloud Bot Defense, que ofrece una sólida protección frente a las amenazas automatizadas. Los adversarios utilizan bots para explotar directamente tres de las diez principales vulnerabilidades de seguridad de las API según OWASP: fallos de autenticación, consumo de recursos sin restricciones y acceso sin restricciones a flujos de negocio sensibles. Los otros siete elementos de la lista de los diez principales —que incluyen vulnerabilidades como configuraciones de seguridad incorrectas, una gestión deficiente del inventario y fallos de autorización— están relacionados indirectamente con los bots: los atacantes recurren a ellos para detectar eficazmente estas vulnerabilidades y explotarlas con rapidez. Muchos endpoints de API —por ejemplo, los de inicio de sesión, pago, validación de tarjetas de crédito y reservas— son especialmente vulnerables a los bots.
Beneficios principales
Garantice una protección integral en tiempo de ejecución
Combina funciones integradas de seguridad para aplicaciones y API con un firewall de aplicaciones web (WAF) y protecciones contra bots, aprovechando señales enriquecidas del lado del cliente y el aprendizaje automático (ML) para garantizar la máxima eficacia y una tasa de falsos positivos prácticamente nula.
Protege los datos confidenciales
Enmascara los datos confidenciales expuestos a través de solicitudes de API —incluidas las reglas de protección de API— limitando la transmisión de datos o bloqueando por completo los endpoints de API que exponen cualquier tipo de dato.
Aplicar un modelo de seguridad positiva para las API
Proporciona automáticamente un modelo de seguridad positiva mediante archivos de especificación OpenAPI (OAS) aprendidos, generados automáticamente o ya existentes, para aplicar el comportamiento deseado de la API a través de datos válidos sobre endpoints, parámetros, métodos, autenticación y cargas útiles.
Realice análisis de comportamiento y detección de anomalías
Utiliza análisis basados en aprendizaje automático para identificar los endpoints de API más utilizados y atacados, evaluar los patrones de uso —incluidas las anomalías de comportamiento— e identificar los datos confidenciales expuestos.
Implemente la detección de amenazas y la evaluación de riesgos en tiempo real
Identifica las API atacadas con mayor frecuencia y los endpoints de alto riesgo mediante el análisis del estado de autenticación, la exposición de datos sensibles y las anomalías de comportamiento, utilizando para ello la inspección continua del tráfico, la supervisión de amenazas y la detección de vulnerabilidades.
Además, Distributed Cloud Services ofrece funciones avanzadas de aprendizaje automático (ML) y análisis del comportamiento para realizar un seguimiento y una supervisión continuos de los endpoints de las API. Esta capacidad permite a las organizaciones establecer una referencia del comportamiento de las API, validar el estado de autenticación y visualizar el uso de las API a lo largo del tiempo, lo que agiliza la detección de patrones de comunicación y la correlación de comportamientos normales con anomalías. A medida que las API evolucionan, este enfoque ayuda a las organizaciones a identificar y abordar actividades sospechosas, incluida la exposición de datos confidenciales e información de identificación personal (PII) en las comunicaciones de las API.
A menudo, los datos confidenciales se exponen o transmiten a través de las API de forma inconsciente o involuntaria, por lo que es fundamental identificar los endpoints de las aplicaciones web y las API en los que la posible información de identificación personal (PII) y otros datos confidenciales puedan estar en riesgo, a fin de protegerlos y evitar posibles brechas de seguridad. Distributed Cloud API Security permite a las organizaciones controlar su ecosistema de API y les ofrece visibilidad sobre los datos confidenciales que podrían quedar expuestos a través de sus aplicaciones web y API.
Las organizaciones pueden configurar fácilmente políticas de datos sensibles para detectar, etiquetar y generar informes sobre los datos críticos expuestos a través de sus API. Esto incluye políticas básicas para identificar datos personales habituales (como números de tarjetas de crédito, direcciones postales y de correo electrónico, y números de teléfono), marcos de cumplimiento específicos que pueden aplicarse con cientos de tipos de datos predefinidos pertinentes para más de 20 marcos de cumplimiento esenciales (por ejemplo, PCI-DSS, HIPAA, RGPD, SOC 2, etc.) e incluso datos sensibles personalizados y exclusivos de cada organización. El servicio puede detectar y documentar automáticamente las API de una organización directamente a partir de repositorios de código y del análisis del tráfico, lo que proporciona una visibilidad detallada de cada endpoint de cada API.
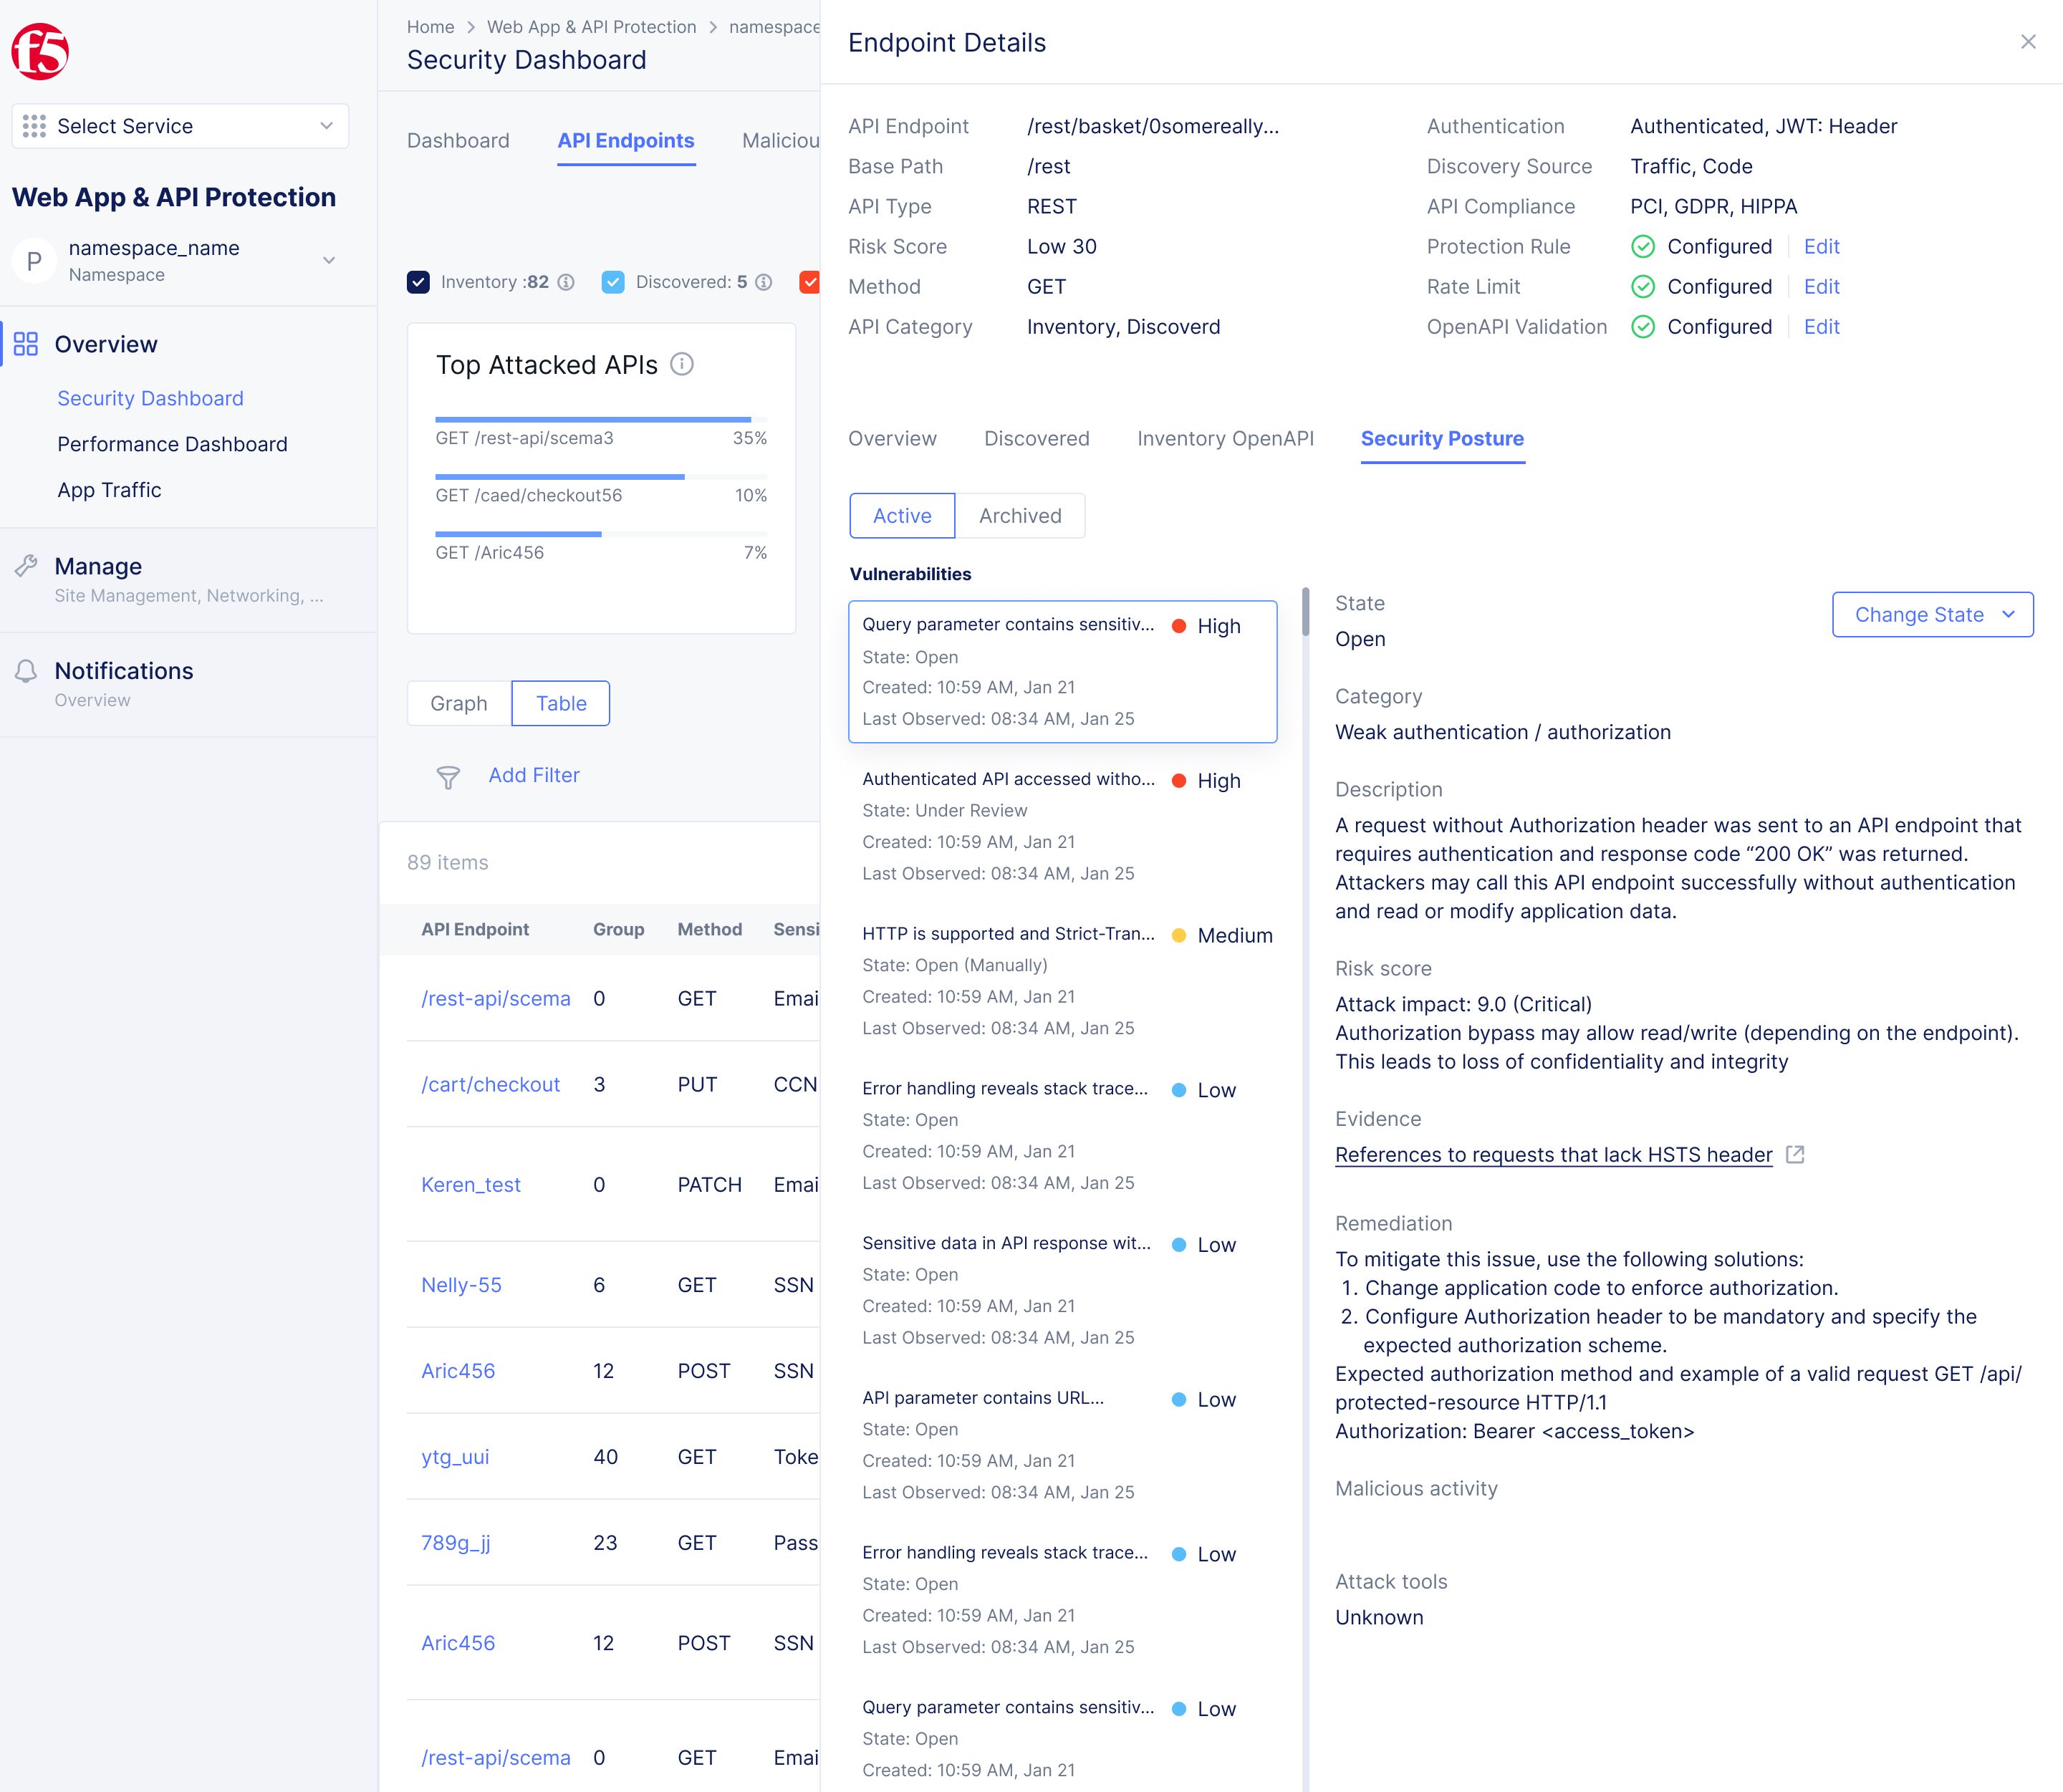
Distributed Cloud API Security también incluye un detector personalizado de datos confidenciales que permite a los usuarios definir y buscar patrones poco habituales o únicos que puedan indicar la presencia de otros tipos de datos confidenciales en las solicitudes y respuestas de las API. Esta funcionalidad puede utilizarse para buscar datos únicos y específicos de la organización que deban detectarse y protegerse, mediante la supervisión continua del tráfico de las API para identificar filtraciones involuntarias o actividades sospechosas.
Además de esta capacidad de detección, Distributed Cloud Services ofrece diversas funciones —entre ellas, el enmascaramiento de datos confidenciales y la detección de filtraciones— para ayudar a las organizaciones a proteger los datos confidenciales identificados en las API. Esto permite a las organizaciones establecer políticas de protección de datos de las API y definir cómo se tratan los datos en las respuestas de las API para restringirlos, bloquearlos o enmascararlos. Las políticas que controlan la exposición y el enmascaramiento de datos en las API pueden aplicarse fácilmente a endpoints específicos de una API, a un grupo de endpoints, a rutas concretas o a un dominio completo. De este modo, aunque un atacante consiga acceder al tráfico de una API determinada, los datos confidenciales permanecerán protegidos y serán ininteligibles. Además de las funciones de enmascaramiento, el servicio supervisa continuamente todas las API y analiza todos los datos transmitidos para ayudar a detectar y notificar filtraciones involuntarias o actividades sospechosas en las respuestas de las API.
A la hora de gestionar las amenazas relacionadas con el acceso y la autorización, Distributed Cloud API Security amplía la funcionalidad de las puertas de enlace de API al proporcionar una mayor visibilidad, supervisión y control sobre el comportamiento, la autenticación y el acceso de las API. Esto ayuda a las organizaciones a identificar carencias de autenticación, aplicar controles de acceso y bloquear los intentos no autorizados de acceder a las API, los sistemas de back-end y los datos confidenciales. El servicio aprende, modela y mapea todos los endpoints de las aplicaciones y las API mediante un proceso de detección continua, incluido su estado de autenticación. Mediante el análisis directo del código y la detección basada en el tráfico, también puede identificar y documentar los tipos de autenticación y los detalles de los endpoints de las API. Al utilizar archivos OAS, ya sean detectados o cargados, aplica los requisitos de autenticación y bloquea en el perímetro el tráfico no autenticado, lo que reduce la dependencia de las puertas de enlace de API y los servidores para procesar las solicitudes.
El servicio también incluye una función de validación de tokens web JSON (JWT), que permite a las organizaciones cargar claves de autenticación y validar las solicitudes de inicio de sesión mediante JWT en el perímetro. Esta capacidad evita que las organizaciones tengan que almacenar los estados de sesión en el servidor o recuperar información de los usuarios desde una base de datos o caché. Al permitir la validación inmediata, elimina la necesidad de consultar el origen para realizar la verificación, lo que mejora la escalabilidad de las API y ofrece una experiencia de usuario más rápida.
F5 Distributed Cloud API Security proporciona múltiples capas de protección para las API, lo que permite a las organizaciones detectar y actuar rápidamente cuando se identifican vulnerabilidades, posibles ataques o usos indebidos, incluidas las amenazas automatizadas dirigidas a API expuestas.
Las organizaciones también pueden aprovechar Distributed Cloud API Security para garantizar el comportamiento adecuado de las API basándose en definiciones de esquema válidas y utilizando archivos OAS generados automáticamente o importados. El servicio valida los datos de entrada y salida con respecto a las características documentadas de la API —incluidos el tipo de datos, las restricciones de longitud, los caracteres permitidos y los intervalos de valores válidos— para garantizar el cumplimiento. Mediante la supervisión continua del tráfico de las API, permite validar, bloquear o implementar automáticamente reglas de protección, lo que posibilita un control de acceso granular a endpoints de API individuales, grupos de API o rutas base definidas en un archivo de especificación.
La plataforma Distributed Cloud de F5, escalable y basada en SaaS, ofrece capacidades avanzadas de protección de API junto con funcionalidades WAAP complementarias. Distributed Cloud API Security proporciona varias capas de protección para las API, lo que permite a las organizaciones detectar y responder rápidamente a vulnerabilidades, posibles ataques y usos indebidos. Esta solución simplifica la implementación y la gestión de controles esenciales de seguridad de las API, protegiendo todo el ecosistema de una aplicación —incluido el creciente número de API— desde una consola unificada que ofrece visibilidad y gestión centralizadas.
Conclusión
A medida que las organizaciones adoptan aplicaciones modernas basadas en API, exponen más endpoints, lo que aumenta su vulnerabilidad frente a las ciberamenazas y pone de relieve la necesidad de contar con una protección sólida para las API. Las API actúan como canales esenciales para el intercambio de datos, la prestación de servicios y la ejecución de transacciones, lo que las convierte en objetivos prioritarios para los ciberdelincuentes. A medida que las organizaciones dependen cada vez más de las API para mejorar la funcionalidad y optimizar las operaciones, los riesgos asociados a las API desprotegidas se han disparado. Las vulnerabilidades pueden dar lugar a accesos no autorizados, filtraciones de datos e interrupciones del servicio, lo que, en última instancia, puede comprometer información confidencial y perjudicar la confianza de los clientes. Debido a la complejidad de los mecanismos de autenticación y a la naturaleza dinámica de las API, las medidas de seguridad tradicionales suelen resultar insuficientes, por lo que se requieren protecciones especializadas.
Al priorizar la protección de las API, las empresas pueden defenderse mejor frente a amenazas en constante evolución, garantizar la integridad de sus servicios y datos, y cumplir la normativa del sector sin afectar al ritmo de innovación.
Esto es precisamente lo que ofrece Distributed Cloud API Security: la plataforma y las herramientas que las organizaciones necesitan para implementar una protección sólida de las API, mitigar estos riesgos y reforzar la resiliencia de su infraestructura y ecosistema digitales modernos. Al dar prioridad a la protección de las API, las empresas pueden defenderse mejor frente a amenazas en constante evolución, garantizar la integridad de sus servicios y datos, y cumplir la normativa del sector sin afectar al ritmo de innovación, aprovechando de forma segura todo el potencial de sus nuevas aplicaciones modernas en un ecosistema digital que evoluciona rápidamente.
Al priorizar la protección de las API, las empresas pueden defenderse mejor frente a amenazas en constante evolución, garantizar la integridad de sus servicios y datos, y cumplir la normativa del sector sin afectar al ritmo de innovación.