BIG-IP Zero Trust Access (anteriormente Access Policy Manager (APM)): puerta de enlace a la arquitectura de confianza cero
F5 BIG-IP Zero Trust Access, anteriormente denominado Access Policy Manager, permite el acceso de confianza cero a las aplicaciones gracias a su compatibilidad con el proxy basado en la identidad (IAP).
Protección de redes privadas virtuales
Ahora que el trabajo remoto se ha convertido en la norma, las organizaciones deben proporcionar acceso seguro y autorizado a las aplicaciones y los recursos, independientemente de dónde se encuentren estos o el usuario. Muchas organizaciones han recurrido a las redes privadas virtuales (VPN) para proteger el acceso remoto de los usuarios a las aplicaciones y los recursos. Sin embargo, aunque las VPN permiten un acceso seguro, también pueden resultar difíciles de gestionar.
Si un usuario accede a una aplicación de su red mediante una VPN y, a continuación, accede a una aplicación de nube pública o de software como servicio (SaaS), los datos y el código de la aplicación nativa de la nube o SaaS pasan por su red antes de llegar al usuario. Esto puede crear un cuello de botella en la VPN y aumentar la latencia, lo que afecta negativamente a la experiencia y la productividad del usuario. Además, las VPN pueden ser pirateadas. Se han dado muchos casos en los que una VPN ha sido víctima de un peligroso ataque de intermediario (MitM), especialmente cuando el usuario accede a recursos y aplicaciones desde una ubicación remota a través de una red Wi-Fi pública. Esto puede ocurrir incluso a quienes trabajan desde casa, ya que su router doméstico puede infectarse y permitir ataques MitM y el robo de datos. El acceso mediante VPN también utiliza el ya obsoleto enfoque de seguridad de «castillo y foso»: si el usuario dispone de las credenciales correctas, puede acceder a cualquier aplicación y recurso de su red para los que tenga autorización. Aunque resulta práctico, este tipo de acceso puede ser problemático para su organización. Incluso un usuario conocido y de confianza puede convertirse, sin saberlo y de forma involuntaria, en una amenaza interna.
Los atacantes pueden lanzar ataques de relleno de credenciales contra el inicio de sesión de la VPN de su organización para acceder a su red, sus aplicaciones y sus datos. Pueden robar datos, introducir más malware en su red, tomar el control de la cuenta de un usuario y lanzar ataques. Incluso pueden desplazarse lateralmente por su red para infectar a otros usuarios o sustraer más datos. Pueden avanzar en cualquier dirección dentro de su red y atacar su cadena de suministro. Esto puede perjudicar a su organización, a sus usuarios e incluso a sus socios y proveedores.
Las ventajas de una arquitectura de confianza cero
Muchas organizaciones están adoptando una arquitectura de confianza cero. La confianza cero promueve un enfoque de la seguridad que parte de la premisa de que los atacantes ya se han infiltrado en la red y permanecen al acecho, esperando la oportunidad de lanzar un ataque. Un enfoque de confianza cero para la seguridad elimina la idea de que existe un usuario interno de confianza dentro de un perímetro de red definido. Presupone que el perímetro de red seguro es limitado o incluso inexistente, a diferencia del enfoque de seguridad de «castillo y foso» que se ha utilizado durante décadas. Ahora que las aplicaciones han migrado a nubes públicas o han sido sustituidas por aplicaciones SaaS, y con la llegada de los agentes de IA y las identidades no humanas (NHI), un enfoque de confianza cero es más pertinente, aplicable y urgente que nunca.
El axioma de Zero Trust es: «Nunca confíes, verifica siempre». Nunca se debe confiar en los usuarios, aunque ya hayan sido autenticados y autorizados, y se les haya concedido acceso a aplicaciones y recursos. Siempre se deben verificar y examinar la identidad del usuario, el tipo y la integridad del dispositivo, la ubicación, las aplicaciones y los recursos a los que se solicita acceso, entre otros aspectos. Y esta verificación no debe realizarse únicamente cuando un usuario solicita acceso, sino durante todo el tiempo que tenga acceso a una aplicación o un recurso, así como en cada solicitud e intento de acceso posteriores. Un enfoque Zero Trust implica aplicar el principio de mínimo privilegio al acceso de los usuarios; es decir, permitirles acceder únicamente a las aplicaciones y los recursos para los que están autorizados, y restringir su acceso a una sola aplicación o recurso a la vez.
Los principios fundamentales de una arquitectura Zero Trust son la identidad y el contexto. Asegúrese siempre de que cada usuario sea quien dice ser mediante una fuente de identidad fiable y verificable. Asimismo, asegúrese de que solo el usuario adecuado acceda de forma segura a la aplicación adecuada, en el momento oportuno, con el dispositivo y la configuración adecuados y desde el lugar correcto.
“Los principios fundamentales de una arquitectura de confianza cero son la identidad y el contexto.”
Proxy con reconocimiento de identidad: una puerta de entrada a la confianza cero
El proxy consciente de la identidad (IAP) también permite y proporciona reconocimiento de la identidad y del contexto. Identity Aware Proxy ofrece acceso seguro a aplicaciones específicas mediante un enfoque granular de autenticación y autorización de usuarios. IAP solo permite el acceso a las aplicaciones para cada solicitud, lo que difiere considerablemente del enfoque de acceso amplio de las VPN, que aplican un acceso basado en sesiones. La diferencia radica en limitar el acceso del usuario a una aplicación o recurso específico para el que tenga autorización, en lugar de permitirle acceder a todas las aplicaciones o recursos para los que esté autorizado. La centralización de la autorización permite crear controles de acceso a nivel de aplicación.
El contexto es fundamental en IAP. Permite crear y aplicar políticas granulares de acceso a las aplicaciones basadas en atributos contextuales, como la identidad del usuario, la integridad del dispositivo y la ubicación del usuario, por citar solo algunos. IAP se basa en controles de acceso a nivel de aplicación, no en reglas impuestas en la capa de red. Las políticas configuradas reflejan la intención y el contexto del usuario y de la aplicación, no los puertos ni las direcciones IP. Por último, IAP requiere una sólida raíz de identidad de confianza para verificar a los usuarios y sus dispositivos, así como para aplicar rigurosamente los permisos de acceso que tienen autorizados.
Identity Aware Proxy es un componente fundamental de F5 BIG-IP Zero Trust Access (anteriormente, BIG-IP Access Policy Manager (APM)). BIG-IP Zero Trust Access utiliza Identity Aware Proxy, lo que permite validar el modelo Zero Trust en cada solicitud de acceso a una aplicación. Para proporcionar acceso seguro, autenticado y autorizado a aplicaciones específicas, utiliza el proxy de acceso líder del sector de F5. BIG-IP Zero Trust Access centraliza la identidad y la autorización de los usuarios. La autorización se basa en los principios de acceso con privilegios mínimos. Gracias a su enfoque IAP, BIG-IP Zero Trust Access puede examinar, finalizar y autorizar las solicitudes de acceso a aplicaciones. La conciencia del contexto necesaria para un entorno Zero Trust exige desarrollar y aplicar políticas de autorización extremadamente granulares. Gracias a su compatibilidad con IAP, BIG-IP Zero Trust Access ofrece precisamente eso. En BIG-IP Zero Trust Access se pueden crear políticas para verificar la identidad del usuario, comprobar la idoneidad y el estado del dispositivo, y validar la autorización del usuario.
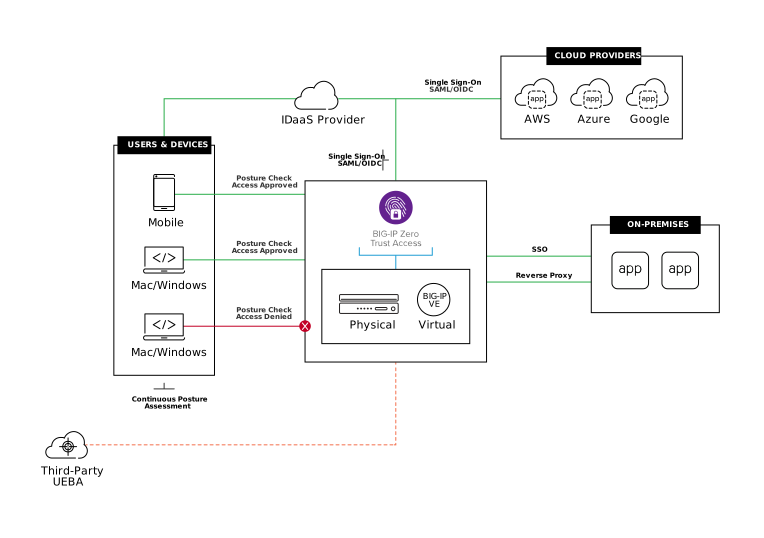
También se pueden crear políticas basadas en la identidad y el contexto que:
- Confirmar la integridad y la sensibilidad de la aplicación
- Confirme la accesibilidad de la hora y la fecha
- Limitar o impedir el acceso si la ubicación del usuario se considera incorrecta, inapropiada o insegura
- Solicitar formas adicionales de autenticación —incluida la autenticación multifactor (MFA)— si la ubicación del usuario o el carácter confidencial del dispositivo, la aplicación o los archivos a los que se solicita acceso así lo requieren, lo que suele denominarse autenticación reforzada
- Integre datos de otras fuentes de seguridad y riesgos basadas en API como parte de las políticas de acceso de los usuarios a las aplicaciones
Para garantizar que un dispositivo sea adecuado y seguro antes de autenticar al usuario y autorizar su acceso a las aplicaciones, BIG-IP Zero Trust Access puede aprovechar las comprobaciones de la postura de seguridad del dispositivo que ofrecen actualmente proveedores líderes de gestión unificada de endpoints (UEM), gestión de la movilidad empresarial (EMM), defensa frente a amenazas móviles (MTD), detección y respuesta ampliadas (XDR), entre otras soluciones. Esto permite ir más allá de una simple comprobación de la integridad del dispositivo durante la autenticación. En su lugar, se pueden habilitar comprobaciones continuas y permanentes de la postura del dispositivo para garantizar que los dispositivos de los usuarios no solo cumplan las políticas de seguridad de endpoints, sino que sigan haciéndolo durante todo el acceso del usuario a las aplicaciones. Además, si BIG-IP Zero Trust Access detecta algún cambio en la integridad del dispositivo, puede limitar o interrumpir el acceso del usuario a las aplicaciones, lo que permite prevenir o incluso eliminar posibles ataques antes de que se produzcan.
Identity Aware Proxy también simplifica el acceso a las aplicaciones para los trabajadores remotos y mejora y protege la accesibilidad de las aplicaciones. Dado que el acceso mediante VPN permite a los usuarios acceder a cualquier aplicación o recurso para el que estén autorizados, no se ajusta a un modelo de confianza cero. Sin embargo, BIG-IP Zero Trust Access permite a las organizaciones limitar las solicitudes de acceso de los usuarios directamente a una aplicación específica y utilizar el cifrado para proteger dicho acceso.
Un puente de identidad para la confianza cero
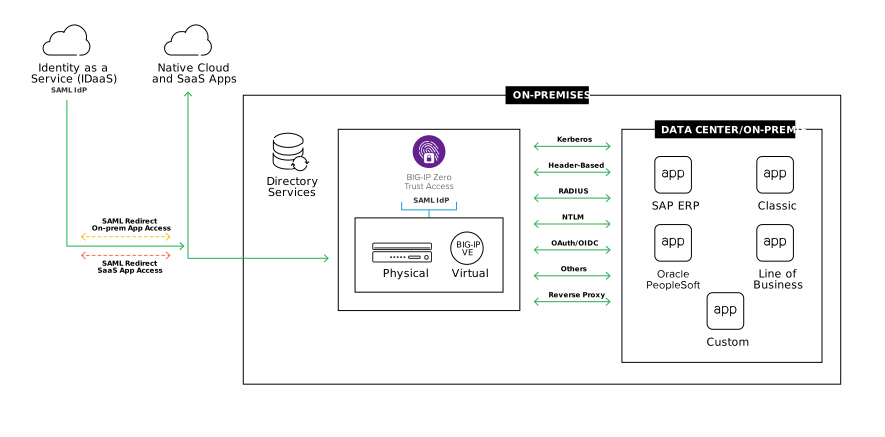
Sin embargo, un verdadero enfoque de seguridad de confianza cero exige proteger el acceso a todas las aplicaciones para las que un usuario pueda estar autorizado, incluidas aquellas que no sean nativas de la nube pública ni se ofrezcan como software como servicio (SaaS). Esto debe abarcar incluso las aplicaciones clásicas o personalizadas que no puedan funcionar, o no funcionen, con identidades basadas en la nube, como la identidad como servicio (IDaaS), y que admitan métodos de autenticación clásicos, como Kerberos, la autenticación basada en cabeceras y otros. Estas aplicaciones no pueden utilizar protocolos modernos de autenticación y autorización, como el lenguaje de marcado para confirmaciones de seguridad (SAML), OpenID Connect (OIDC) u OAuth. Tampoco admiten la federación de identidades, el inicio de sesión único (SSO) ni siquiera la autenticación multifactor (MFA).
BIG-IP Zero Trust Access resuelve este problema. BIG-IP Zero Trust Access, en estrecha colaboración con los principales proveedores de IDaaS, salva la brecha de identidad entre la autenticación moderna y la clásica. BIG-IP Zero Trust Access garantiza que las aplicaciones clásicas y personalizadas sean compatibles con la federación de identidades y el SSO. Esto no solo mejora la experiencia del usuario al simplificar el acceso a las aplicaciones mediante la centralización del control de acceso, sino que también garantiza la existencia de una fuente de identidad segura y de confianza. Al habilitar la MFA para todas las aplicaciones, BIG-IP Zero Trust Access protege todas las aplicaciones frente a accesos indebidos y añade otra capa de seguridad para garantizar un acceso adecuado a ellas. BIG-IP Zero Trust Access constituye un único punto de control centralizado para gestionar y proteger el acceso de los usuarios a las aplicaciones, independientemente de dónde estén alojadas.
“BIG-IP Zero Trust Access aprovecha Identity Aware Proxy, lo que permite validar el modelo de confianza cero en cada solicitud de acceso a una aplicación.”
Conclusión
F5 BIG-IP Zero Trust Access, gracias a su compatibilidad con Identity Aware Proxy, permite implementar un acceso a las aplicaciones basado en el modelo de confianza cero. BIG-IP Zero Trust Access proporciona acceso a las aplicaciones en cada solicitud, al tiempo que protege y gestiona el acceso a todas ellas, independientemente de su ubicación y de los métodos de autenticación y autorización. Ofrece la escalabilidad y fiabilidad características de F5 y aprovecha la arquitectura de proxy completo líder del sector de F5.
BIG-IP Zero Trust Access con Identity Aware Proxy reduce los costes de infraestructura, aumenta la seguridad de las aplicaciones y mejora la experiencia tanto de los usuarios como de los administradores.
“BIG-IP Zero Trust Access proporciona acceso a las aplicaciones en cada solicitud, al tiempo que protege y gestiona el acceso a todas ellas, independientemente de su ubicación y de los métodos de autenticación y autorización.”
BENEFICIOS CLAVE
Acceso a aplicaciones de confianza cero
Identity Aware Proxy (IAP) ofrece una validación basada en el modelo de confianza cero para el acceso a aplicaciones, teniendo en cuenta la identidad y el contexto específico, y protege cada solicitud de acceso sin necesidad de una VPN.
Simplifique el acceso a cualquier aplicación
Conecte de forma segura con aplicaciones locales y en la nube mediante un único inicio de sesión con el inicio de sesión único (SSO), incluso en aplicaciones que no admiten métodos de autenticación modernos como el lenguaje de marcado para confirmaciones de seguridad (SAML), OAuth u OpenID Connect (OIDC).
Simplifica la autenticación y la autorización seguras
La federación de identidades adaptativa, el inicio de sesión único (SSO) y la autenticación multifactor (MFA), mediante SAML, OAuth y OIDC, permiten ofrecer una experiencia de usuario fluida y segura en todas las aplicaciones.
CARACTERÍSTICAS PRINCIPALES
Compatibilidad con Identity-Aware Proxy (IAP)
Ofrece un modelo operativo de confianza cero que permite el acceso de confianza cero a todas las aplicaciones, limita el movimiento lateral y las protege frente al acceso directo de agentes maliciosos.
Un traductor de autenticación universal
Actúa como traductor, permitiendo el SSO incluso en aplicaciones que utilizan métodos de autenticación heredados y no son compatibles con métodos de autenticación modernos, como SAML u OAuth.
Integración perfecta con las soluciones existentes
Agiliza la integración con las herramientas existentes, incluidas las soluciones locales y de identidad como servicio (IDaaS), así como las principales soluciones de gestión de dispositivos móviles (MDM), gestión de la movilidad empresarial (EMM), inicio de sesión único (SSO), autenticación multifactor (MFA), comprobación de dispositivos y mucho más.