Servicios de aplicaciones seguros para Nutanix
Ofrezca servicios de aplicaciones seguros y resilientes, así como segmentación de red en entornos híbridos y multicloud, con una aplicación granular de la microsegmentación.
Nutanix Flow es una solución de redes y seguridad definidas por software para Nutanix AHV, el hipervisor nativo de Nutanix de nivel empresarial incluido en Nutanix Cloud Platform. Está compuesta por Flow Network Security para la microsegmentación y Flow Virtual Networking para las redes superpuestas. Flow proporciona políticas de seguridad centradas en las aplicaciones y redes aisladas definidas por software (nubes privadas virtuales o VPC) en centros de datos, entornos perimetrales y nubes públicas, con una gestión centralizada mediante Nutanix Prism Central.
Ofrezca servicios de aplicaciones seguros y resilientes donde los necesite
En entornos híbridos y multinube, las organizaciones necesitan una forma segura, fiable y, a menudo, privada de conectar ubicaciones dispares. Las soluciones de redes multinube seguras de F5, basadas en F5 Distributed Cloud Services, ofrecen todo esto y mucho más. A través de su red troncal privada, Distributed Cloud Services puede aplicar políticas coherentes de red y seguridad a todo el tráfico. La integración de F5 con Nutanix Flow hace que esto sea posible en los entornos Nutanix.
Redes multicloud seguras de F5 para Nutanix
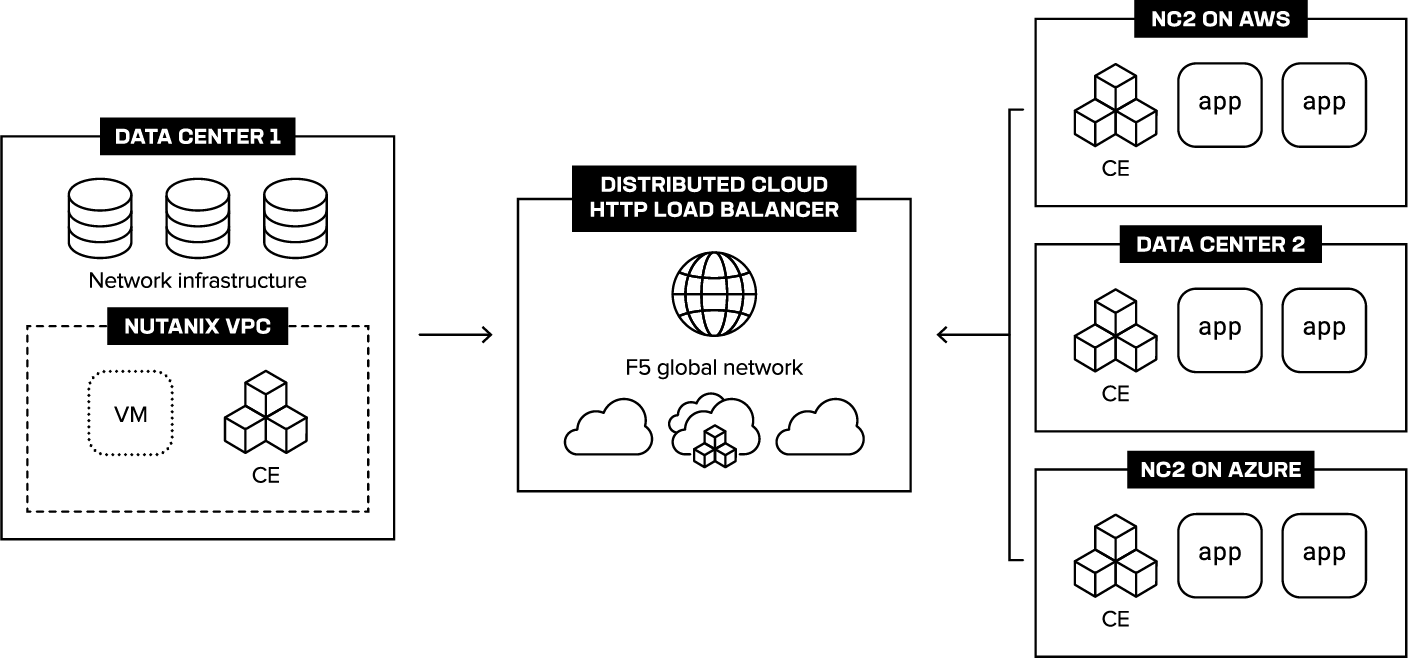
Nutanix Flow para redes definidas por software no proporciona de forma nativa conectividad entre sitios y nubes (el plano de datos). Distributed Cloud Services cubre esta carencia conectando entornos de forma segura y privada, al tiempo que aplica políticas de seguridad y red en tiempo real.
El elemento central de esta integración es la posibilidad de implementar un F5 Distributed Cloud Customer Edge (CE) dentro de una VPC de Nutanix Flow, establecer un emparejamiento mediante el protocolo de puerta de enlace fronteriza (BGP) y, a continuación, incorporar las rutas anunciadas por el CE a la tabla de enrutamiento de la VPC. Esta arquitectura proporciona a F5 un control total sobre la entrega y la seguridad de las aplicaciones dentro de la VPC de Nutanix Flow. A continuación, Distributed Cloud Services anuncia de forma selectiva balanceadores de carga HTTP o direcciones IP virtuales (VIP) a una VPC, lo que permite conectar la red con ubicaciones remotas de forma segura y eficiente.
Extensión de segmentos de red con aplicación de microsegmentación
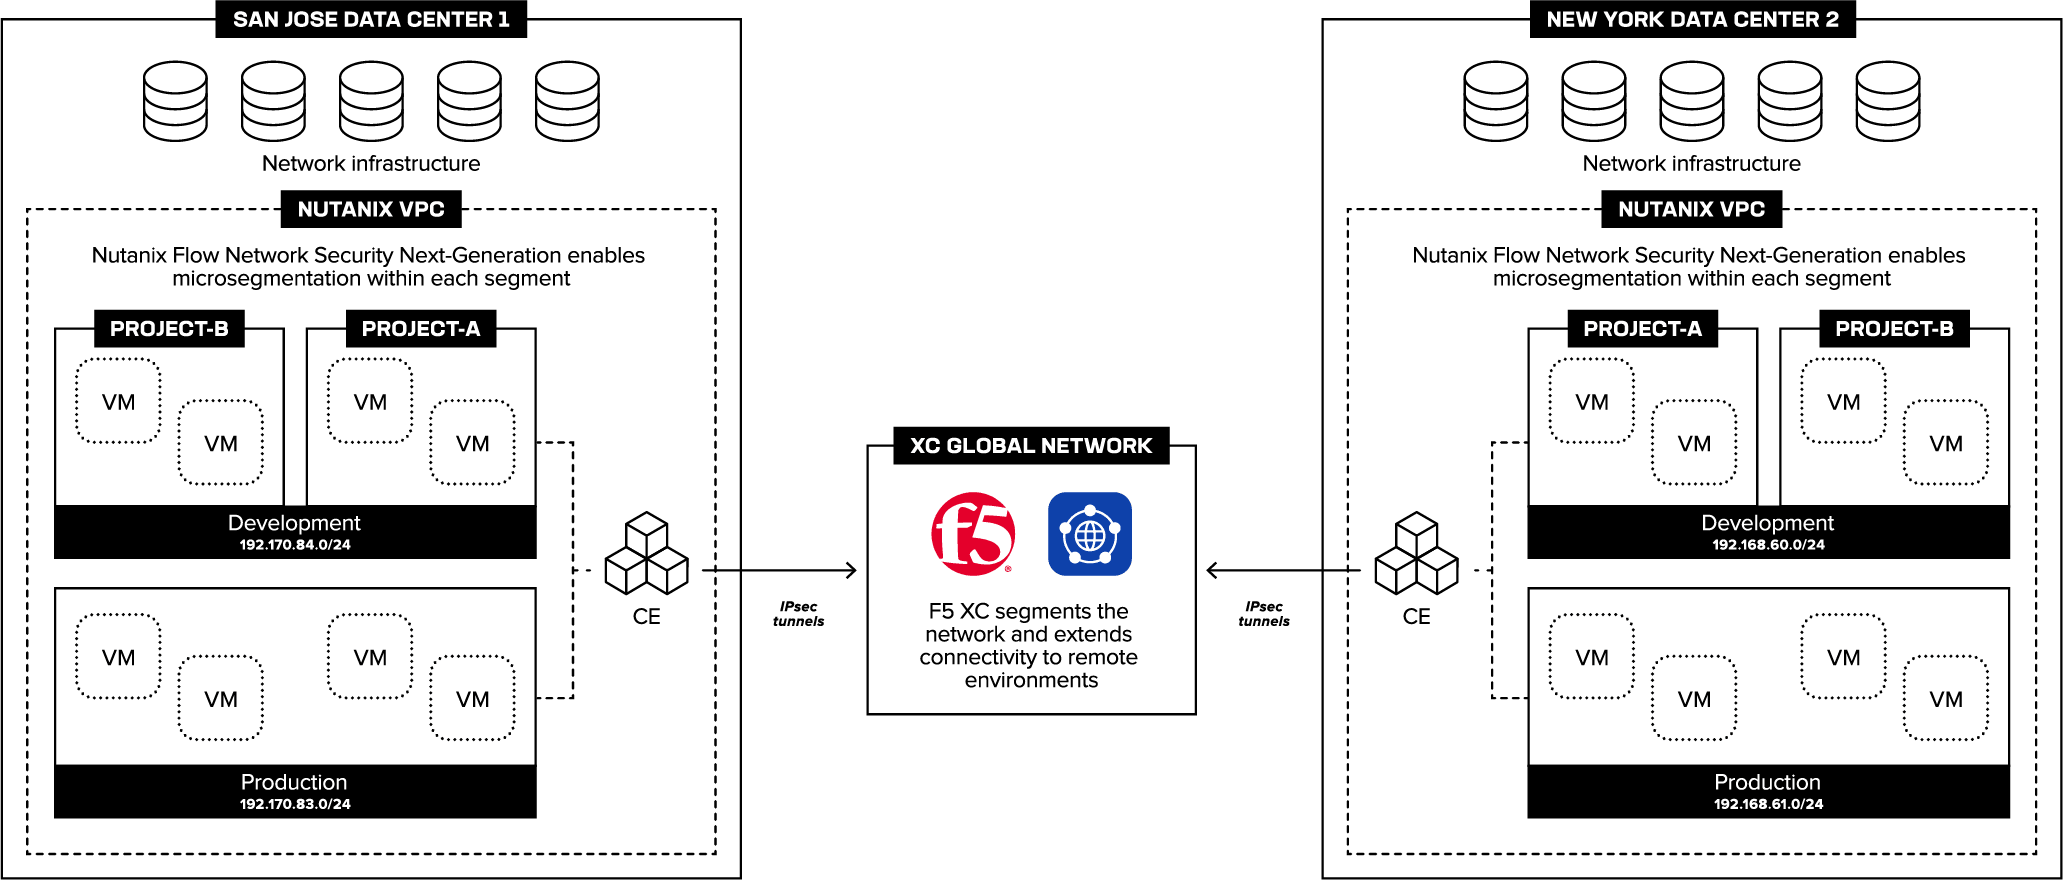
La microsegmentación consiste en dividir una red en segmentos pequeños y diferenciados para mejorar la seguridad. Cada segmento está aislado, lo que crea zonas granulares que pueden protegerse individualmente. Esto reduce las posibles superficies de ataque y puede limitar el impacto de una brecha de seguridad. También ayuda a aplicar el acceso con privilegios mínimos, un principio fundamental de las arquitecturas de confianza cero.
La integración con Distributed Cloud Services permite ampliar los segmentos de red definidos en Nutanix Flow, mientras que Nutanix Flow Network Security —un firewall distribuido con estado— permite a los administradores crear políticas de seguridad basadas en categorías de aplicaciones en lugar de direcciones IP, lo que reduce el riesgo de movimiento lateral de las amenazas.
En conjunto, Distributed Cloud Services amplía de forma fluida los segmentos de red entre distintos entornos, mientras que Nutanix Flow Security garantiza controles de seguridad granulares dentro de dichos segmentos.
Seguridad de aplicaciones web y API
Como parte de las capacidades de red multicloud de F5, puede definir y gestionar de forma centralizada las políticas de seguridad del firewall de aplicaciones web (WAF) y aplicarlas de manera uniforme en toda la red. Esto le permite proteger aplicaciones y API en nubes, centros y el perímetro. Protéjase frente a las 10 principales amenazas de OWASP, bots maliciosos, ataques DDoS y otros ataques volumétricos, al tiempo que utiliza la IA y el aprendizaje automático para identificar, puntuar y bloquear a usuarios maliciosos y amenazas emergentes.
Red troncal privada
La piedra angular de Distributed Cloud Services es la F5 Global Network: una red troncal privada diseñada específicamente para conectar y proteger cargas de trabajo entre distintas ubicaciones. Todos los puntos de presencia (PoP) de F5 cuentan con conexiones redundantes en cada continente para ofrecer rendimiento, fiabilidad y control. Dispone de seguridad automática para la infraestructura con protección DDoS de las capas L3 a L7, firewall de red opcional y detección de anomalías basada en IA para evitar ataques en la capa de red.
Las redes multicloud seguras, junto con la extensión de segmentos de red mediante controles de microsegmentación, ayudan a las empresas a reducir la carga operativa, mantener el cumplimiento normativo y reforzar la seguridad, con una sólida escalabilidad en distintos entornos.
Obtenga más información sobre las integraciones de F5 con Nutanix Flow en DevCentral y visite la página de nuestra alianza en f5.com/nutanix.
BENEFICIOS CLAVE
Simplifique las redes híbridas y multinube seguras
Ofrezca redes híbridas y multinube seguras en todos los entornos Nutanix sin configuraciones complejas ni específicas.
Amplíe la segmentación de red
Extienda los segmentos de red a las ubicaciones remotas y aplique una seguridad coherente y granular que reduzca la superficie de ataque e impida el movimiento lateral.
Añada una capa adicional de seguridad a las aplicaciones
Aplique las defensas del firewall de aplicaciones web a todas las aplicaciones, además de una seguridad por capas dentro de los segmentos de red.
Mejore la resiliencia de la red
Confíe en una red troncal privada global con redundancia integrada y protección frente a amenazas a nivel de red.