
Distribución de aplicaciones para la planificación ante desastres y la disponibilidad
Introducción
Los desastres naturales, los ataques DDoS y los fallos en la infraestructura de las aplicaciones pueden provocar con frecuencia interrupciones del sitio web, lo que puede ocasionar pérdidas de ingresos, una menor satisfacción de los clientes y una reducción de la productividad de los usuarios.
Pocas organizaciones tienen la previsión de prepararse para posibles desastres mediante la construcción de centros de datos en distintas ubicaciones. Lo más habitual es que opten por centros de datos físicos secundarios regionales y configuren sus sitios secundarios en modo activo-en espera, con un proceso de recuperación manual. Otras recurren a la nube para disponer de un centro de datos virtual bajo demanda.
Ambas opciones pueden resultar costosas, propensas a errores y lentas si se implementan de forma improvisada. Cuando más se necesitan, estos centros de datos secundarios pueden sufrir interrupciones en las transacciones entre centros de datos, provocar la insatisfacción de los clientes con las aplicaciones de cara al usuario y generar costes por tiempo de inactividad que perturban gravemente la actividad empresarial y reducen la rentabilidad.
Sin embargo, crear centros de datos secundarios como parte de una solución completa de entrega de aplicaciones no tiene por qué ser difícil ni complicado. F5 BIG-IP DNS permite gestionar de forma integral las aplicaciones de los centros de datos y el acceso de los usuarios mediante una configuración activo-activo distribuida entre varios sitios.
Mantenga su centro de datos en buen estado
La disponibilidad de las aplicaciones es fundamental a la hora de abordar la recuperación ante desastres. Mantener aplicaciones en varios centros de datos puede ocasionar multitud de problemas: mantener las aplicaciones sincronizadas, gestionar las conexiones de los usuarios a dichas aplicaciones y garantizar que todo esté en funcionamiento. Entre los retos de este enfoque se incluyen:
- Falta de visibilidad sobre el estado del centro de datos y de la aplicación. ¿Cómo se evalúa el estado del centro de datos y de la aplicación?
- Experiencia de usuario deficiente. Cuando las organizaciones ofrecen aplicaciones, ¿cómo gestionan las sesiones interrumpidas, recuperan los datos perdidos y protegen la información personal?
- Sobrecarga de mantenimiento. Con demasiada frecuencia, las organizaciones no tienen más remedio que apagar todo el centro de datos para realizar actualizaciones, y la replicación de datos entre sitios a través de la WAN puede consumir un tiempo muy valioso. Si tiene un sitio de comercio electrónico, ¿puede permitirse la pérdida de ingresos?
- Gestión y seguridad del DNS. El sistema de nombres de dominio (DNS) es posiblemente la tecnología de red más crítica y extendida que utilizan las empresas, pero sigue siendo una de las más vulnerables. ¿Qué ocurre cuando los errores de gestión del DNS inutilizan toda la infraestructura de aplicaciones? Las versiones de BIND son más susceptibles a los ataques y resultan difíciles de actualizar sin las herramientas de gestión adecuadas. Surgen constantemente nuevas amenazas de seguridad, como la manipulación de archivos de zona, la tunelización de protocolos, el pharming de DNS, los ataques DoS y las inundaciones SYN. Por desgracia, el DNS suele entenderse y gestionarse de forma incorrecta en las empresas, lo que puede provocar errores de configuración y arquitectura que dejan expuestos puntos vulnerables de la red.
Gestión de la recuperación ante desastres
Planificar la respuesta ante un desastre y, al mismo tiempo, mantener las aplicaciones operativas en todos los sitios puede convertirse fácilmente en un ciclo interminable de corrección de transacciones fallidas, mantenimiento de la satisfacción de los usuarios y gestión de los tiempos de inactividad. Utilizar un proceso manual para resolver estos problemas puede resultar costoso y propenso a errores, lo que interrumpe la actividad empresarial y reduce la rentabilidad.
Las organizaciones necesitan una solución que les permita resolver estos retos proporcionando:
- Disponibilidad y rendimiento superiores de las aplicaciones
- Reducción de la carga de gestión
- Mayor eficiencia operativa
La solución definitiva proporcionaría a las organizaciones una forma inteligente de gestionar los centros de datos y las aplicaciones en cualquier situación o circunstancia. Permitiría supervisar el estado de los centros de datos y las aplicaciones —incluidos los servicios web internos y externos— desde una única plataforma de gestión. En caso de que se produjera algún problema, esta solución redirigiría a los usuarios de forma automática y transparente a la ubicación adecuada, manteniendo al mismo tiempo la disponibilidad de las aplicaciones y los servicios.
Mantener la disponibilidad de las aplicaciones entre distintos sitios y durante una situación de desastre (o incluso durante los picos de carga) no consiste simplemente en confiar en el ping y mantener actualizados los registros DNS. Requiere una planificación mucho más exhaustiva, así como una arquitectura de entrega de aplicaciones que pueda ofrecer lo siguiente:
- Supervisión integral de las aplicaciones. No basta con comprobar si la aplicación está operativa o no. La supervisión de aplicaciones de la solución debe incluir la comprobación de la aplicación y tener en cuenta todas las dependencias. La automatización del proceso de conmutación por error elimina la sobrecarga de gestión, minimiza los costosos tiempos de inactividad y evita las conjeturas a la hora de realizar un seguimiento de las interdependencias.
- Gestión y mantenimiento de servicios. Siguiendo unas buenas directrices de gestión, la solución debería poder realizar un seguimiento inteligente de las dependencias y gestionarlas en una infraestructura de aplicaciones distribuida entre varias ubicaciones. La herramienta de gestión más útil facilitaría la identificación y supervisión de las dependencias de la infraestructura de aplicaciones desde una única ubicación, lo que permitiría evaluar de un vistazo la eficiencia operativa.
- Continuidad del cliente de usuario. La solución debe poder dirigir a los usuarios al centro de datos adecuado en función del estado del centro de datos, la aplicación, las dependencias de los servicios web y la información del usuario, como su ubicación y sus credenciales. Realizar un seguimiento del estado de la aplicación en función de la continuidad del usuario y la supervisión de la aplicación es esencial para garantizar que los usuarios reciban el contenido adecuado, sin interrupciones de sesión ni pérdida de datos.
- Gestión de DNS. La mejor solución debe permitir gestionar el DNS de forma sencilla y sin errores, ya que un pequeño error de configuración puede provocar la caída de toda la infraestructura de una aplicación. Algunas soluciones sencillas para evitar esta situación problemática son una interfaz de usuario fácil de usar, la comprobación de errores de DNS y las búsquedas inversas automáticas.
- Seguridad. Las organizaciones necesitan un enfoque integral y unificado para proteger la red y las aplicaciones frente a posibles amenazas y ataques.
Preparación ante desastres con tecnologías BIG-IP
La familia BIG-IP de dispositivos controladores de entrega de aplicaciones (ADC) proporciona alta disponibilidad, máximo rendimiento y gestión centralizada para las aplicaciones que se ejecutan en varios centros de datos. Basados en la arquitectura TMOS unificada, modular y escalable de F5, los dispositivos ADC BIG-IP garantizan la máxima disponibilidad mediante la gestión y distribución de las solicitudes de los usuarios y del tráfico de las aplicaciones de acuerdo con las políticas empresariales, así como con las condiciones del centro de datos, la red, las aplicaciones y los servicios web.
BIG-IP DNS
BIG-IP DNS es la piedra angular de la distribución de aplicaciones entre varios centros de datos. Más allá del DNS básico, BIG-IP DNS ofrece una gestión pormenorizada de la entrega de aplicaciones a medida que los usuarios y las aplicaciones se desplazan entre centros de datos en circunstancias normales o adversas.
Monitorización integral del estado
Al actuar como controlador global del tráfico de las aplicaciones, BIG-IP DNS comprueba el estado de toda la infraestructura de aplicaciones en todos los centros de datos, elimina los puntos únicos de fallo y desvía el tráfico de los sitios con un rendimiento deficiente. Mediante la recopilación de métricas de rendimiento y disponibilidad de los centros de datos a través de BIG-IP Local Traffic Manager (LTM), las conexiones de los proveedores de servicios de Internet (ISP), los servidores, las cachés e incluso el contenido de los usuarios, BIG-IP DNS garantiza una alta disponibilidad y una capacidad adecuada.
Monitorización centrada en las aplicaciones
Las aplicaciones actuales son muy sofisticadas y requieren comprobaciones de estado inteligentes para determinar su estabilidad y disponibilidad. En lugar de depender de una única comprobación de estado, BIG-IP DNS combina varios monitores de aplicaciones para verificar su estado en distintos niveles. Esto se traduce en una mayor disponibilidad, una fiabilidad mejorada y la eliminación de falsos positivos, lo que reduce la carga de gestión.
BIG-IP DNS ofrece compatibilidad integrada con la supervisión del estado mediante configuraciones predefinidas para más de 18 aplicaciones diferentes, entre ellas SAP, Oracle, LDAP, mySQL y muchas más. BIG-IP DNS realiza una supervisión específica de estas aplicaciones —y de cualquier aplicación que tenga asociado un perfil de supervisión personalizado— para determinar con precisión su estado, reducir el tiempo de inactividad y mejorar la experiencia del usuario.
BIG-IP DNS supervisa el estado de las aplicaciones que dependen unas de otras y marca como inactivos todos los objetos relacionados si falla la comprobación del estado de uno de los objetos del grupo. Por ejemplo, si el servicio web de SharePoint está activo y responde a las solicitudes, pero no puede acceder al almacén de datos de SharePoint, BIG-IP DNS marca el servicio web de SharePoint como inactivo y no disponible porque no puede acceder a los datos, aunque el servicio web esté realmente activo. Esto le permite organizar y supervisar los objetos de las aplicaciones según la lógica empresarial y la rentabilidad, crear políticas escalables de distribución del tráfico y gestionar mejor las dependencias entre aplicaciones.
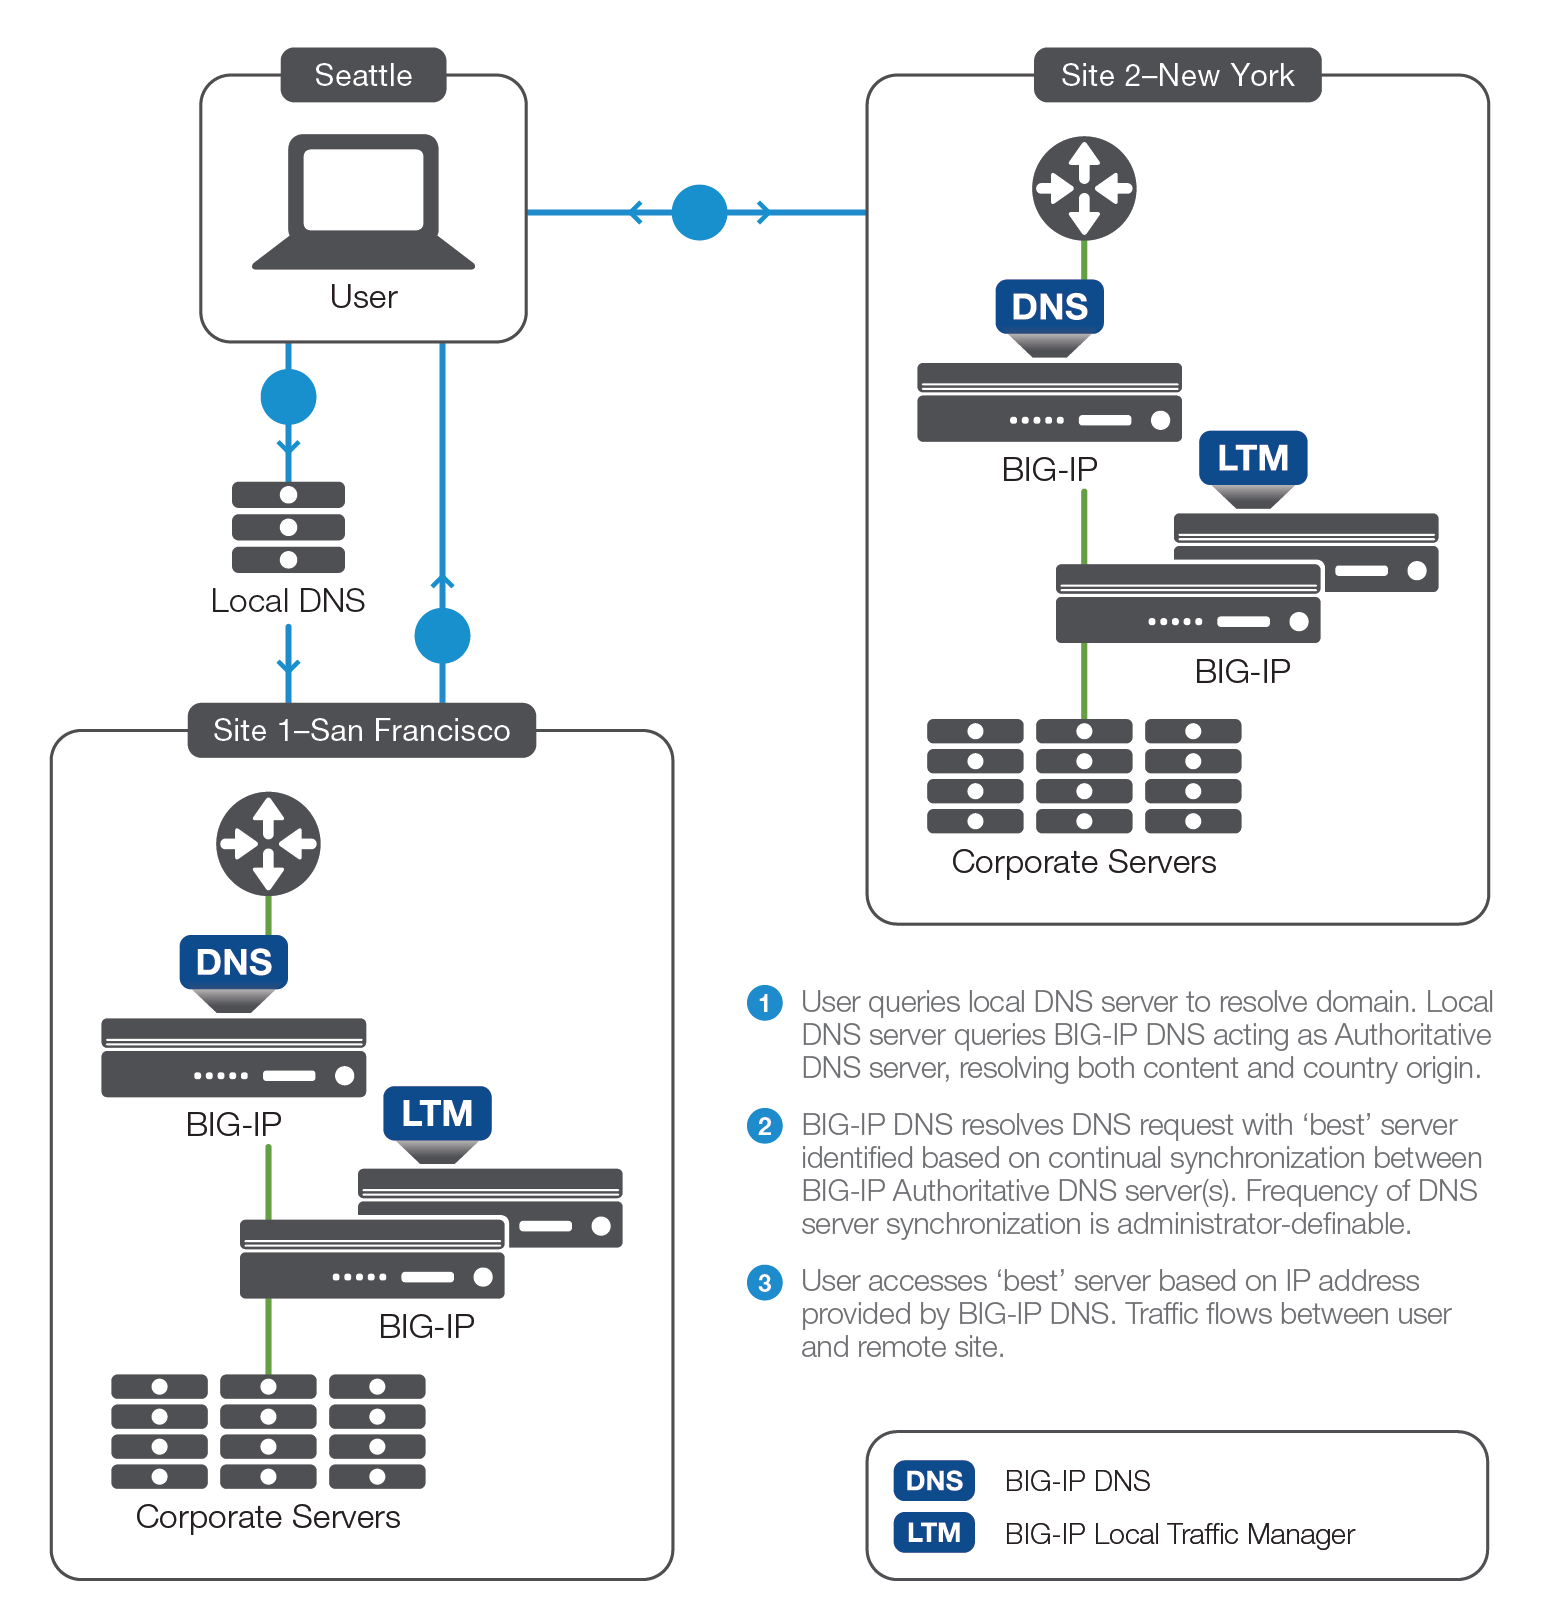
En caso de desastre, o cuando una aplicación se traslada de un centro de datos a otro, BIG-IP DNS aplica esta supervisión exhaustiva de las aplicaciones para determinar qué centro de datos debe atender solicitudes específicas de los usuarios. A medida que las aplicaciones se diversifiquen entre varios centros de datos y la nube, será fundamental poder correlacionar todas las capas de las aplicaciones en un único sistema de gestión y distribución.
Continuidad del cliente
Para ofrecer una experiencia de usuario superior, BIG-IP DNS no solo supervisa las aplicaciones, sino que también realiza un seguimiento del estado de los usuarios a medida que estos envían solicitudes a las aplicaciones del centro de datos. Los usuarios pueden mantener la persistencia entre distintas aplicaciones y varios centros de datos, y ser dirigidos de forma transparente al centro de datos o servidor adecuado en función del estado de la aplicación y del usuario. Si un usuario inicia una sesión con una aplicación en un centro de datos y dicha aplicación se traslada a otro centro de datos, la integridad de la sesión se mantiene en todo momento: no se interrumpen las sesiones ni se pierden o dañan datos. Al confiar en BIG-IP DNS para gestionar el acceso de los usuarios a las aplicaciones en varios centros de datos, las organizaciones mejoran la escalabilidad de la infraestructura, optimizan el coste total de propiedad y reducen las llamadas al servicio de asistencia.
Gestión y seguridad del DNS
BIG-IP DNS es una solución DNS global que proporciona servicios de nombres en el extremo mismo de la red de entrega de aplicaciones. Mediante el uso de servicios de geolocalización, BIG-IP DNS puede dirigir a los usuarios al centro de datos de entrega de aplicaciones más adecuado en función de su ubicación física. Al trabajar de forma coordinada dentro del centro de datos, BIG-IP Local Traffic Manager puede equilibrar la carga de los servicios DNS locales y recursivos, creando una arquitectura tolerante a fallos desde el extremo móvil hasta la aplicación. BIG-IP DNS también crea un entorno DNS más seguro al ofrecer protección contra ataques basados en DNS y admitir DNSSEC.
Conclusión
Con BIG-IP LTM y BIG-IP DNS, F5 ofrece una solución de eficacia probada para gestionar la recuperación ante desastres, la conmutación por error entre sitios y la continuidad del negocio. Además de realizar comprobaciones exhaustivas de la disponibilidad de los sitios con BIG-IP DNS, la solución puede optimizar los datos de las aplicaciones para mantener los niveles de servicio entre centros de datos y ofrecer conectividad basada en el usuario. Los productos BIG-IP proporcionan una entrega transparente de aplicaciones y servicios web en múltiples sitios, garantizan la continuidad global del negocio y la disponibilidad de las aplicaciones, y aumentan la satisfacción de los clientes al dirigir a los usuarios al mejor sitio a escala mundial. Al funcionar como una única solución integrada, los productos BIG-IP también reducen la carga de gestión al proporcionar una visión integral del estado de las aplicaciones y los centros de datos en toda la red distribuida.
Tanto si está creando una verdadera arquitectura de recuperación ante desastres como si está diseñando varios centros de datos con carga distribuida o trasladando algunos servicios de aplicaciones a la nube, BIG-IP DNS y LTM le ofrecen la gestión de entrega de aplicaciones que necesita para mantenerlas seguras, rápidas y disponibles. Ya sea durante un desastre o en el transcurso normal de las operaciones de TI empresariales, F5 proporciona visibilidad sobre los usuarios y le ayuda a mantener la alta disponibilidad de las aplicaciones que garantizan la continuidad de su negocio.
PUBLICADO EL 2 DE OCTUBRE DE 2017