
Migración de aplicaciones empresariales a la nube: 5 reglas que seguir (y 1 que romper)
Las organizaciones que estén considerando trasladar aplicaciones empresariales a la nube pública deben asegurarse de migrar también los servicios de entrega de aplicaciones de los que dependen dichas aplicaciones en el centro de datos. Además, la migración a la nube brinda la oportunidad de organizar y racionalizar la seguridad y el acceso, obtener visibilidad del tráfico de las aplicaciones en la nube y diseñar un plan sólido de recuperación ante desastres.
Introducción
Para muchas organizaciones, trasladar las aplicaciones empresariales a la nube pública puede resultar una propuesta muy atractiva. Les permite eliminar los costes fijos y los activos asociados al funcionamiento de una infraestructura de TI a gran escala, incluidos costosos centros de datos repletos de equipos de distintas generaciones y con diferentes niveles de soporte. Aunque estos servidores mantienen la empresa en funcionamiento, también consumen energía, generan calor y requieren costosos contratos de soporte. Gestionar el ciclo de vida, el mantenimiento y el alojamiento físico de la infraestructura de TI exige conocimientos, tiempo y presupuesto que pueden desviar la atención de la misión principal de las organizaciones de TI: proporcionar las aplicaciones que hacen funcionar el negocio.
Deshacerse de este quebradero de cabeza operativo y de esta carga financiera a cambio de un nuevo entorno en el que un servidor o una aplicación antiguos puedan retirarse con una simple llamada a la API suele tener sentido tanto desde el punto de vista financiero como operativo. Si ya no necesita gestionar la infraestructura básica en la que se ejecutan sus sistemas de TI, podrá centrarse más en la seguridad, el rendimiento y la disponibilidad de las aplicaciones que representan el verdadero valor que las TI aportan a la empresa.
Pero antes de alcanzar este nirvana de infraestructura virtualizada y sin mantenimiento, tendrá que determinar cuál es la mejor forma de trasladar sus aplicaciones a su nuevo entorno. Migrar una aplicación a la nube pública implica tomar algunas decisiones. Puede rediseñar por completo la arquitectura de la aplicación para adaptarla a un entorno de nube, lo que puede dar lugar a una experiencia de usuario elegante y optimizada, aunque suele ser un proceso que requiere mucho tiempo y trabajo. Como alternativa, puede trasladar directamente las aplicaciones que se ejecutan en su centro de datos a una nube pública sin realizar grandes cambios en el diseño ni en la plataforma.
Hay varias buenas razones para explorar este modelo de «lift and shift»: se estima que es unas 10 veces más barato,1 casi siempre es mucho más rápido y, en algunos casos, sencillamente no merece la pena reescribir una aplicación con una vida útil limitada. Pero, para llevar a cabo con éxito una migración «lift and shift», hay algunas reglas que se deben seguir y una que habrá que romper.
Regla n.º 1: trata los servidores como ganado, no como mascotas
Empezaremos por la que hay que romper. El concepto de tratar los servidores como ganado suele considerarse inherente a las arquitecturas en la nube. Si una instancia de servidor no funciona correctamente, no pierdas el tiempo reparándola: elimínala y vuelve a desplegarla. No actualices los sistemas operativos ni el software; simplemente despliega nuevas instancias y elimina las antiguas. Es un buen consejo. Sin embargo, puede resultar contraproducente si intentas trasladar una aplicación que nació y creció rodeada de los cuidados y comodidades del centro de datos al frío y duro mundo de la nube pública.
La mayoría de las aplicaciones empresariales no se diseñaron teniendo en cuenta las arquitecturas y metodologías de la nube. Almacenan el estado localmente, tardan en estar disponibles después de que se inicie el servidor subyacente y es probable que los apagados repentinos provoquen incoherencias en los datos. Hay que tratarlas como las mascotas mimadas que son, no como ganado.
Las aplicaciones empresariales migradas a entornos de nube necesitan prácticamente los mismos cuidados, gestión y servicios de entrega de aplicaciones (seguridad, disponibilidad y rendimiento) que reciben en el centro de datos. Incluso los servicios básicos de equilibrio de carga que requieren estas aplicaciones serán más complejos que los necesarios para una aplicación diseñada y creada en la nube. Si quiere que su aplicación prospere en la nube, debe trasladar también la infraestructura que la sustenta. Afortunadamente, la mayoría de los componentes de infraestructura ya están disponibles en la nube pública que elija, y puede reutilizar en ella los conocimientos, las competencias e incluso las políticas de su organización.
Regla n.º 2: migre la aplicación, no el desorden
La evolución de las TI en la mayoría de las empresas sigue una trayectoria que recuerda a un bastidor de cableado con paneles de conexiones. Ya sabe a cuál nos referimos. Al principio es bonito, está bien diseñado y perfectamente ejecutado. (Eche un vistazo a reddit.com/r/cableporn para ver algunas configuraciones realmente inspiradoras). Sin embargo, al cabo de un año, las limitaciones de tiempo y las urgencias han dado lugar a un atajo por aquí y al uso del color equivocado por allá («¡el rojo es para la DMZ, maldita sea!»). En apenas tres años, el armario se ha convertido en un nudo gordiano de cables Ethernet multicolores y sin etiquetar que no queda más remedio que retirar y volver a configurar.
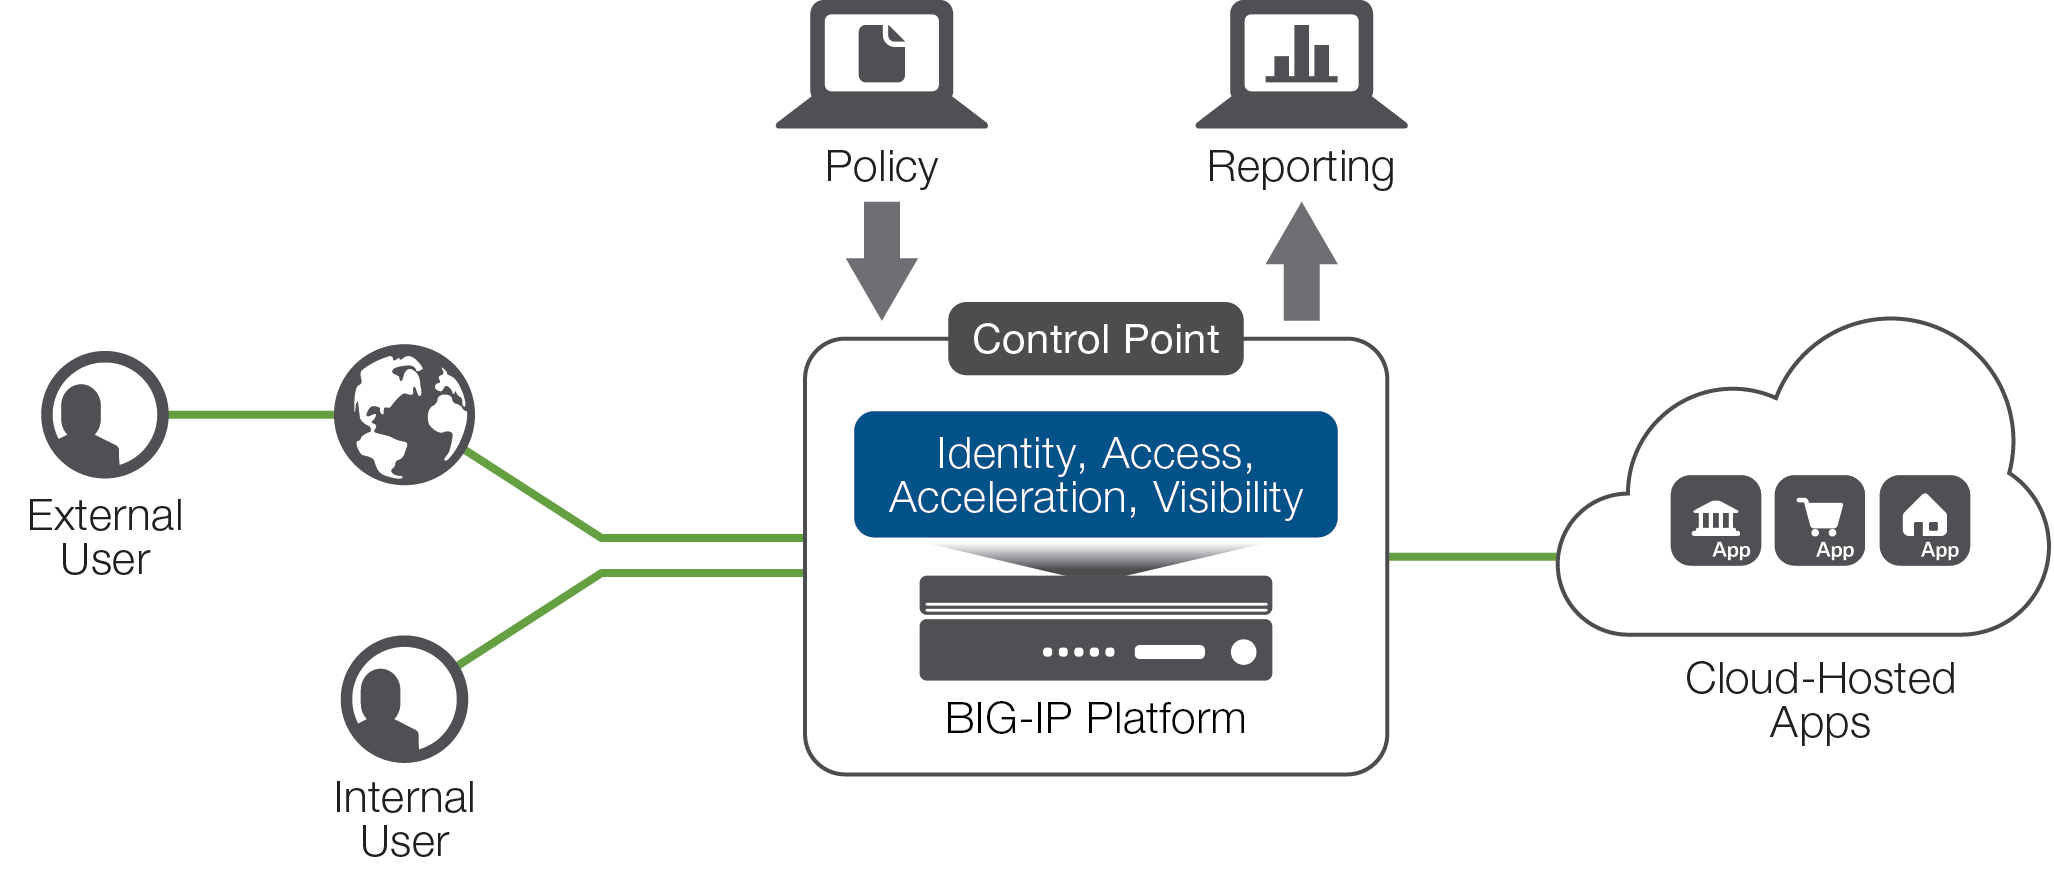
La migración a la nube es una oportunidad para deshacerse de ese caótico panel de conexiones y recuperar el control de la seguridad y la gestión de accesos. Aunque tendrá que trasladar algunos de sus servicios de infraestructura junto con la aplicación, debería aprovechar esta oportunidad para racionalizar, visualizar y organizar su estrategia de acceso a las aplicaciones y a la red.
Regla n.º 3: Conserva tu identidad
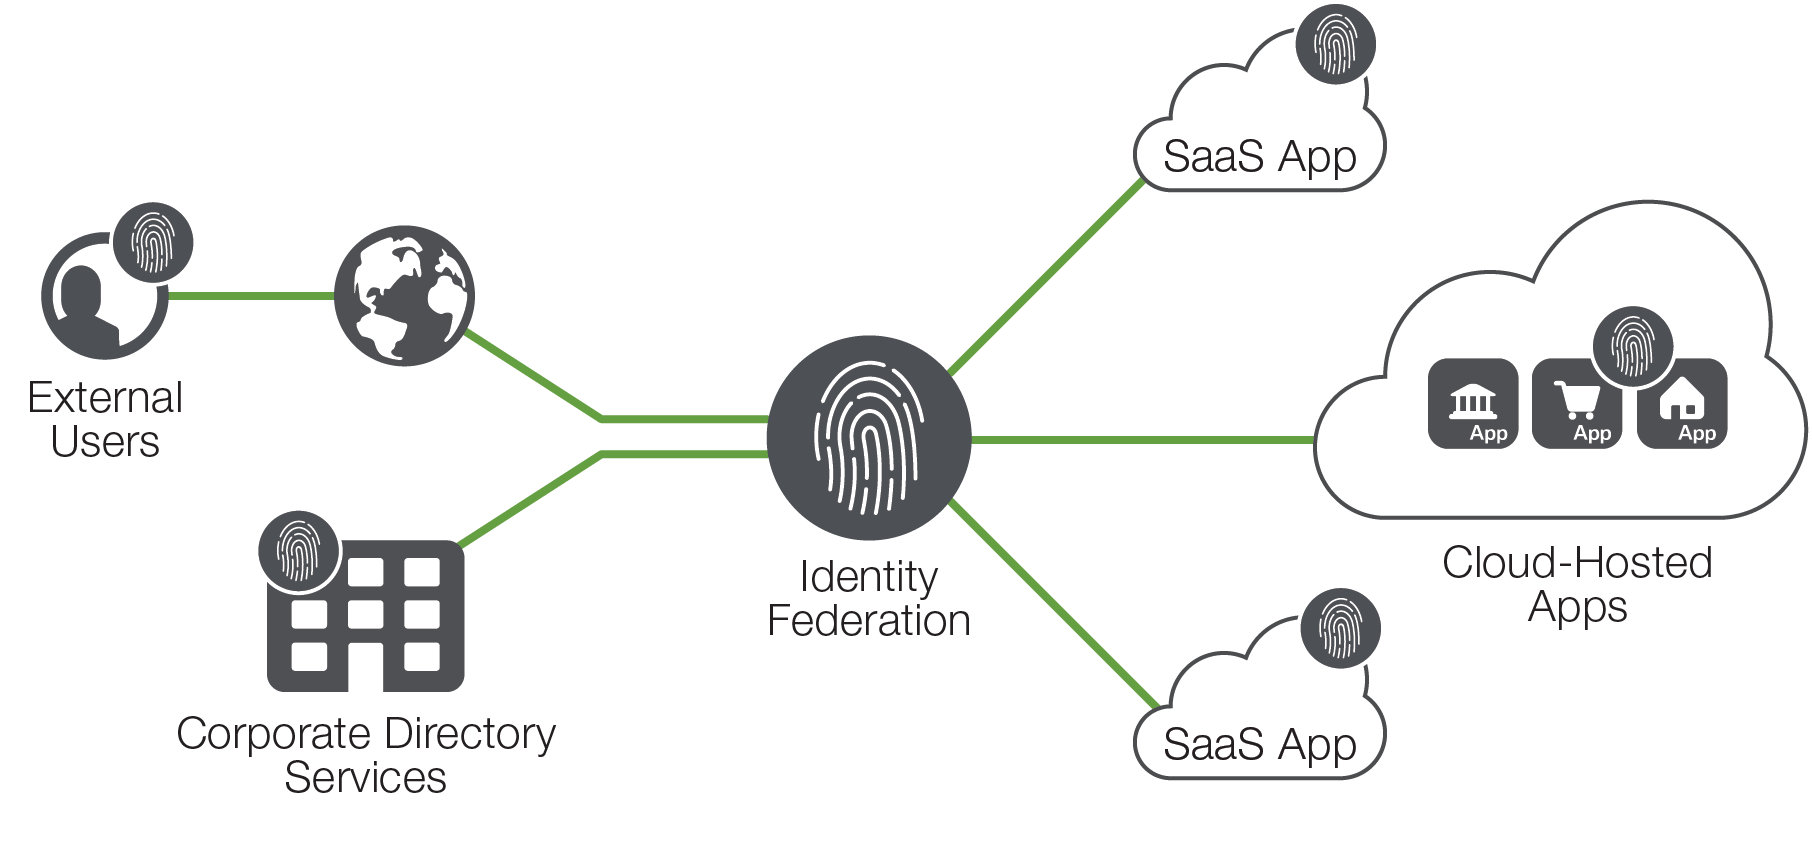
Probablemente, el control más importante que puede implementar sea la gestión de la identidad de los usuarios en sus entornos de nube. A medida que migre algunas aplicaciones a la nube, retire otras en favor de soluciones de software como servicio (SaaS) o reescriba por completo determinadas aplicaciones, deberá tomar varias decisiones clave sobre la gestión de la identidad de los usuarios.
Gestionar varios servicios de identidad puede resultar laborioso, arriesgado e ineficiente, además de volver a introducir parte de la complejidad que se pretende eliminar. La gestión de identidades debe estar centralizada, pero el acceso debe federarse en todas las ubicaciones necesarias. La tecnología que se integra con el servicio de identidad (normalmente Microsoft Active Directory) y lo amplía a servicios en la nube y SaaS mediante protocolos como SAML y OAuth permite que las aplicaciones autentiquen a los usuarios a través de una única fuente, en lugar de depender de identidades locales.
Pero, al igual que las aplicaciones están cada vez más dispersas, también lo están los usuarios. Añadir controles que identifiquen la ubicación y los dispositivos de un usuario, junto con opciones de autenticación de dos factores y contraseñas de un solo uso, puede ofrecer protección frente a la ingeniería social y otros intentos similares de poner en peligro la seguridad de la información de su organización.
Regla n.º 4: Supervise para curar la «ansiedad por la nube»
Los entornos en la nube abstraen varias capas de infraestructura, por lo que dejan de ser una preocupación directa para usted. Esto es positivo, ya que no tiene que mantener ni prestar soporte a una infraestructura física. Sin embargo, esta externalización de responsabilidades también implica renunciar al control directo.
Una de las medidas que deberá tomar para contrarrestar esta situación es supervisar más detenidamente el rendimiento de las aplicaciones. Incorporar una mejor monitorización que proporcione información relevante y práctica puede facilitar la resolución de problemas y la planificación de la capacidad.
Otra ventaja puede ser la eliminación de algunas preocupaciones dentro de la empresa. Las dudas sobre la seguridad y el rendimiento en la nube se deben en parte al carácter multiinquilino y a la conexión pública de la nube pública, pero también surgen de la percepción de pérdida de control. Incorporar una mejor supervisión de las aplicaciones empresariales y de su comportamiento puede contribuir significativamente a impulsar esta migración y eliminar las barreras emocionales para la adopción de la nube.
Regla n.º 5: Mantén el foco en las estrategias de recuperación ante desastres y continuidad del negocio
La recuperación ante desastres y la continuidad del negocio (DR/BC) son pilares fundamentales de una buena infraestructura de centros de datos y del diseño de aplicaciones. El uso de una nube pública no le exime de la responsabilidad de mantener las aplicaciones operativas y seguras. Sin embargo, sí reduce las barreras de acceso a los servicios de DR/BC.
Antes de que estuvieran disponibles los servicios de nube pública, crear una ubicación física de recuperación ante desastres podía implicar costes y plazos de entrega considerables. Ahora, en cuestión de minutos, puede acceder a una infraestructura situada en otro continente, proporcionada por un proveedor distinto y basada en una tecnología subyacente diferente. Sin embargo, aunque la infraestructura esté mucho más disponible, crear una aplicación de alta disponibilidad sigue requiriendo una planificación y una configuración exhaustivas.
Aunque existe abundante documentación dedicada a la recuperación ante desastres y las infraestructuras en la nube, un buen marco para planificar y diseñar la recuperación ante desastres y la continuidad del negocio (DR/BC) puede reducirse a unas pocas decisiones y consideraciones clave.
En primer lugar, deberá tener en cuenta el riesgo y el retorno de la inversión (ROI). ¿Merecerá la pena invertir el tiempo y el dinero necesarios para implementar la solución multirregión y multiproveedor definitiva? Aunque los servicios en la nube pueden reducir el coste de adquisición, seguirá habiendo costes operativos asociados al mantenimiento de servicios sólidos de recuperación ante desastres y continuidad del negocio (DR/BC).
En segundo lugar, debe pensar en cómo va a almacenar y distribuir los datos transaccionales y mantener su coherencia. Se trata de un problema bien conocido, pero quizá sea la parte más difícil de crear aplicaciones de alta disponibilidad distribuidas geográficamente. Muchas soluciones requieren conexiones de gran ancho de banda y baja latencia entre ubicaciones, o diseños más especializados, como un modelo de coherencia eventual, que las aplicaciones empresariales rara vez adoptan. Establecer una conectividad de baja latencia entre distintos proveedores de servicios en la nube está fuera del alcance de la mayoría de las empresas, aunque están empezando a surgir algunas opciones.
El tercer reto clave consiste en gestionar el acceso a sus aplicaciones. En la mayoría de los diseños activo-activo o activo-recuperación ante desastres, el uso de DNS para dirigir el tráfico al centro de datos óptimo en función de la disponibilidad, la proximidad o el rendimiento ofrece el mejor equilibrio entre sencillez y funcionalidad. Esto es especialmente cierto cuando se plantea un modelo multinube en el que utiliza distintos proveedores de servicios en la nube para sus aplicaciones. El uso de protocolos de red como BGP también podría ser una opción, pero, por lo general, añade complejidad y cierto riesgo. Otra posibilidad sería simplemente equilibrar la carga o conmutar el tráfico de red entre nubes mediante equipos o servicios ubicados fuera de la nube, pero cerca de ella, lo que nos lleva a nuestra última regla.
Regla n.º 6: Acérquese a la nube
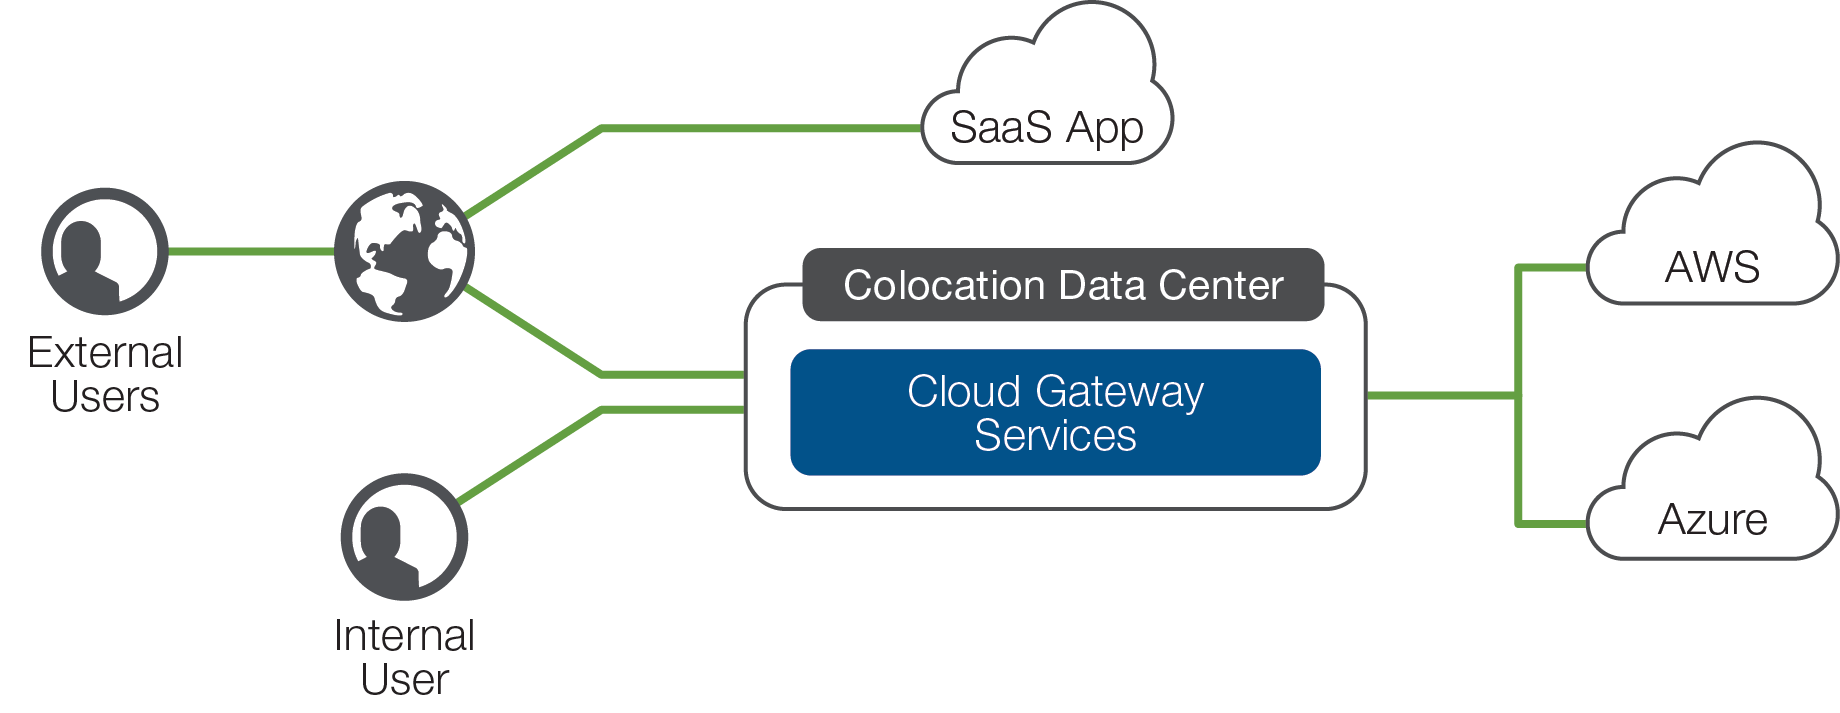
La mayoría de las organizaciones medianas y grandes que migren aplicaciones empresariales a la nube querrán incorporar un acceso privado seguro a su infraestructura en la nube. Aunque para algunas puede ser adecuado utilizar una solución VPN a través de la Internet pública, muchas optarán por una conexión más directa y dedicada con el proveedor de servicios en la nube. Estos enlaces dedicados, proporcionados por proveedores de servicios, ofrecen privacidad, ancho de banda garantizado y una latencia menor que las conexiones a la Internet pública, pero tienen un coste.
Y si necesita conexiones resilientes a más de una nube, tendrá que aprovisionar varios enlaces. ¿Y qué ocurre si necesita conectar su nube a algunos componentes de infraestructura, pero sus centros de datos actuales están demasiado alejados, geográfica o lógicamente, de los puntos de interconexión de la red en la nube?
Cada vez más, las organizaciones se plantean alojar equipos en entornos conectados a la nube (conocidos habitualmente como puntos de intercambio en la nube) que ofrecen conexiones de alta velocidad con varios proveedores de servicios en la nube. Esto permite alojar algunos de sus activos de TI muy cerca de su infraestructura virtual en la nube, lo que proporciona conexiones privadas de baja latencia entre las aplicaciones que se ejecutan en la nube y componentes de infraestructura, como dispositivos de almacenamiento o de seguridad, alojados en el centro de colocación. Además, esta configuración permite aprovechar los equipos de TI existentes y ampliar los controles de red y seguridad a la infraestructura en la nube.
Por último, alojar sus equipos en un punto de intercambio en la nube le permite establecer controles en el punto de conexión entre el centro de datos corporativo, las infraestructuras en la nube e Internet. Puede ampliar o crear las políticas de seguridad que necesita su empresa y obtener un mayor control y visibilidad de los flujos de datos de las aplicaciones, lo que mejora su estrategia general de seguridad y le ayuda a racionalizar y estandarizar los servicios de acceso y seguridad.
Conclusión
Migrar las aplicaciones empresariales a una nube pública sin modificarlas puede permitir a las organizaciones ahorrar dinero, aumentar la flexibilidad y adoptar rápidamente un entorno de nube. Sin embargo, reconocer que las aplicaciones empresariales siguen necesitando una infraestructura de soporte es fundamental para que la migración se realice correctamente.
Asegurarse de que los servicios de los que dependen sus aplicaciones en materia de seguridad, rendimiento y disponibilidad estén presentes en la nube permitirá que sus aplicaciones empresariales tradicionales sigan funcionando y que sus usuarios estén satisfechos. La incorporación de funciones de supervisión le permitirá detectar rápidamente las áreas problemáticas y ayudará a mitigar la inquietud que puedan sentir los propietarios de las aplicaciones a medida que sus servicios se trasladan a la nube.
La migración directa a la nube también puede servir de catalizador para restablecer controles sólidos, racionalizar el acceso y mejorar la continuidad del negocio, lo que aumentará el retorno de la inversión global de la migración. Por último, si utiliza varias nubes públicas, considere las ventajas de la coubicación en un punto de intercambio de servicios en la nube, que puede mejorar el rendimiento y permitirle estandarizar las políticas de seguridad y acceso desde un único punto de control.
1 Knapp, Kristin, «Los medios para alcanzar el fin», Modern Infrastructure, julio/agosto de 2015, http://docs.media.bitpipe.com/io_12x/io_125304/item_1181222/MI_JULY.pdf
PUBLICADO EL 29 DE NOVIEMBRE DE 2016