
Migración de cargas de trabajo de aplicaciones a la nube pública
Introducción
Las empresas y organizaciones de todos los sectores están migrando aplicaciones o implementando otras nuevas en proveedores de nube pública IaaS para lograr una mayor agilidad, reducir el tiempo de comercialización y adoptar modelos de pago por uso flexibles. Tanto si estas aplicaciones generan ingresos como si son esenciales para el negocio, deben ofrecer la misma excelente experiencia de usuario, también en lo que respecta a los servicios asociados de disponibilidad, rendimiento y seguridad. Sin embargo, existen retos que deben abordarse, como determinar qué cargas de trabajo son adecuadas para la nube, debido al diseño inherente de los centros de datos en la nube, las capacidades de entrega de aplicaciones y seguridad de cada proveedor de nube, y la falta general de visibilidad y control.
Estos retos pueden dar lugar a implementaciones personalizadas en la nube lentas y costosas, limitar la elección de proveedores de servicios en la nube y la movilidad entre ellos, y aumentar el riesgo de vulnerabilidades de seguridad. En este documento se analizarán las principales consideraciones y los obstáculos conocidos para migrar correctamente las aplicaciones a la nube pública, así como el papel fundamental que desempeña en el éxito de dicha migración la implementación de los servicios de aplicaciones y seguridad F5® BIG-IP®, disponibles con modelos de licencia flexibles en los principales proveedores de IaaS en la nube.
Barreras para la adopción de la nube
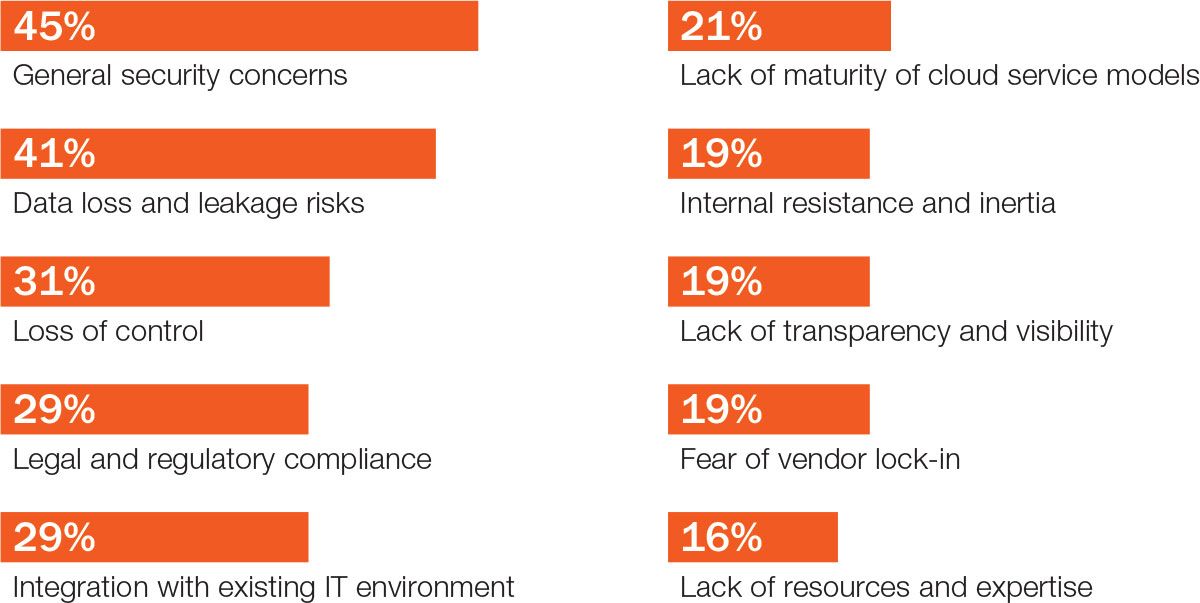
Desafíos de la migración de aplicaciones a la nube pública
Aunque todos reconocemos las ventajas de la nube pública, lo cierto es que existen diferencias significativas entre la forma en que se ejecuta una aplicación en el centro de datos multiinquilino de un proveedor de IaaS pública y cómo lo hace en el centro de datos privado de su empresa. El proveedor de nube pública habrá diseñado sus centros de datos y redes pensando en una escalabilidad masiva, utilizando la virtualización, la adopción de componentes básicos y la estandarización para reducir costes. El nivel de control de la red es diferente, el acceso a las funcionalidades de capa 2 (por ejemplo, multidifusión, etiquetado de VLAN 802.1Q, etc.) será limitado y es posible que solo disponga de una dirección IP pública para cada aplicación. La capacidad de computación se amplía mediante el escalado horizontal de numerosas instancias pequeñas, en lugar del escalado vertical con hardware dedicado de alto rendimiento, lo que afecta directamente al mantenimiento del estado en cualquier elemento o nodo concreto.
Cargas de trabajo de aplicaciones aptas para migrar a la nube
Aunque el objetivo ideal es migrar directamente a la nube pública («lift and shift»), es posible que algunas aplicaciones no puedan trasladarse sin realizar cambios en su diseño o rediseñar por completo su arquitectura. Es fundamental decidir qué aplicaciones migrar a la nube pública y qué cambios son necesarios. Entre las preguntas y los criterios para determinar qué aplicaciones trasladar deben incluirse los siguientes:
- ¿La aplicación ya está virtualizada y puede ejecutarse en la infraestructura del proveedor de servicios en la nube?
- ¿Cumple el proveedor de servicios en la nube sus estrictas políticas de protección de datos?
- ¿Qué nivel de acuerdo de nivel de servicio requiere su aplicación? ¿Qué tipo de garantía de disponibilidad o capacidades de alta disponibilidad ofrece el proveedor de servicios en la nube?
- ¿Cuáles son sus requisitos de red y gestión? ¿Se pueden reproducir en el entorno de nube?
Consideraciones sobre las aplicaciones y la seguridad
Todas las aplicaciones requieren servicios de aplicaciones y seguridad, independientemente de su ubicación. Los conjuntos de herramientas y servicios de cada proveedor de nube para garantizar la disponibilidad, el rendimiento y la seguridad difieren en cuanto a capacidades y gestión, y pueden conllevar costes adicionales que deben tenerse en cuenta. Aprender a utilizar y configurar estos nuevos servicios según sus requisitos requerirá tiempo, pruebas y formación. Esto puede generar costes de cambio prohibitivos al adoptar una estrategia con varios proveedores de nube, lo que puede provocar una dependencia de un proveedor concreto. Y lo que es más importante, según los requisitos específicos de su aplicación, es posible que estos servicios no sean adecuados ni ofrezcan las mismas capacidades que los que utiliza actualmente. Esto puede limitar la flexibilidad empresarial a la hora de elegir proveedores de nube y aumentar el riesgo y la complejidad de la migración a la nube. Existen tres retos principales:
1. Seguridad
El 90 % de las organizaciones tiene inquietudes sobre la seguridad
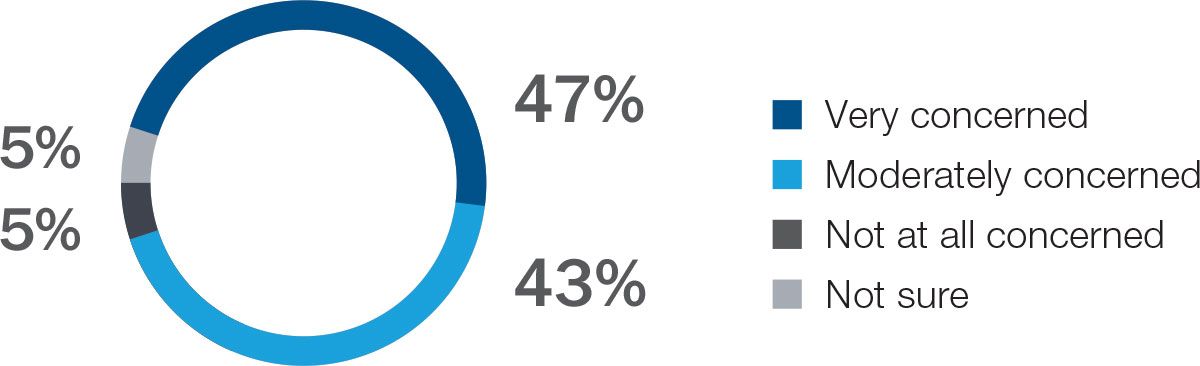
Garantizar la seguridad de las aplicaciones en la nube pública es la principal preocupación de la mayoría de las organizaciones. Es fundamental protegerse frente a amenazas de seguridad sofisticadas y combinadas de las capas 3 a 7, en las que se combinan varios tipos de ataques DDoS volumétricos con ataques a la capa de aplicación (OWASP Top Ten, secuencias de comandos entre sitios, inyección SQL, etc.). Otro aspecto que debe tenerse en cuenta es la falta de coherencia de las políticas de acceso y seguridad de las aplicaciones cuando se utilizan las herramientas de seguridad básicas del proveedor de servicios en la nube. Esto puede ampliar las superficies de ataque y dejar al descubierto vulnerabilidades relacionadas con la concesión y revocación de acceso a los usuarios, especialmente a los actores maliciosos. Las organizaciones necesitan poder replicar y aplicar políticas de seguridad y acceso coherentes y de eficacia probada tanto en el centro de datos privado como en la nube.
2. Disponibilidad
La gestión avanzada del tráfico, más allá del balanceo de carga básico, suele implementarse en aplicaciones empresariales críticas y de gran envergadura. Aunque los proveedores de servicios en la nube pueden ofrecer servicios básicos de balanceo de carga, debe considerar qué compatibilidad con protocolos, además de HTTP/HTTPS y TCP, será necesaria. ¿Son suficientes las comprobaciones básicas de estado y los algoritmos de balanceo de carga basados en hash y de tipo round-robin? A menudo es necesario manipular los datos de las aplicaciones, lo que requiere funciones completas de proxy de capa 7, como la inspección y reescritura de URL.
¿Cómo aborda el proveedor de servicios en la nube la disponibilidad y la resiliencia de su infraestructura? Los objetivos habituales de disponibilidad de la infraestructura de los principales proveedores son del 99,95 %, un porcentaje que puede ser inferior al que necesita. Más importante aún, es fundamental comprender los riesgos y encontrar formas de mitigar los efectos de una interrupción del servicio. Algunos proveedores cuentan con centros de datos redundantes e instalaciones en varias regiones geográficas para mantener la disponibilidad ante fallos graves, como los provocados por desastres naturales. Aprovechar esta redundancia requiere una planificación minuciosa que tenga en cuenta los detalles específicos de la implementación, la latencia y los tiempos de conmutación por error y recuperación.
3. Rendimiento y escalabilidad
La experiencia y la productividad de los usuarios finales seguirán siendo fundamentales y dependerán del rendimiento de la aplicación una vez que esté en la nube. Es posible que el centro de datos esté más alejado de los usuarios, lo que aumentaría la latencia entre el usuario final y la aplicación y afectaría al rendimiento. Puede que algunos de los métodos que se utilizan habitualmente, como el almacenamiento en caché, la compresión y las optimizaciones de TCP, no estén disponibles. Otro requisito es garantizar que los usuarios sean dirigidos a la ubicación más cercana.
Una de las principales razones para optar por una nube pública es disponer de una asignación flexible de recursos bajo demanda que permita hacer frente a picos de demanda —tanto previstos como imprevistos— en función de umbrales predefinidos. Las aplicaciones en las que se prevea un aumento puntual de la capacidad o una demanda muy variable pueden ser mejores candidatas para una migración temporal a un proveedor de nube pública.
Falta de visibilidad y políticas incoherentes
Los servicios y las políticas de aplicaciones y seguridad que no acompañen a las aplicaciones desde el centro de datos hasta la nube requerirán implementaciones personalizadas para cada proveedor de servicios en la nube. Las organizaciones necesitan información sobre el rendimiento y la seguridad de las aplicaciones, así como sobre el acceso de los usuarios a ellas, para determinar cuándo deben trasladarse las cargas de trabajo de una ubicación a otra. Para ello, es necesario disponer de visibilidad sobre las interacciones de los usuarios con las aplicaciones y sobre su experiencia en todas las infraestructuras de despliegue. La proliferación, la variabilidad y la complejidad de las políticas para cada aplicación y proveedor, junto con la falta de una visibilidad coherente, pueden provocar un aumento de los gastos operativos (OPEX), una menor agilidad en la prestación de servicios y un deterioro de la experiencia del cliente.
Cómo F5 facilita una migración exitosa a la nube
Plataforma BIG-IP para ofrecer servicios de aplicaciones y seguridad
Para abordar los retos anteriores, se necesitan servicios avanzados y programables de entrega de aplicaciones que abarquen tanto centros de datos privados como proveedores de servicios en la nube, aporten flexibilidad empresarial y permitan migrar con éxito a la nube. Las organizaciones necesitan una plataforma unificada que les permita prestar y gestionar de forma coherente los servicios de aplicaciones y las políticas asociadas en todos sus entornos de aplicaciones, tanto para las aplicaciones existentes como para las nuevas aplicaciones nativas de la nube.
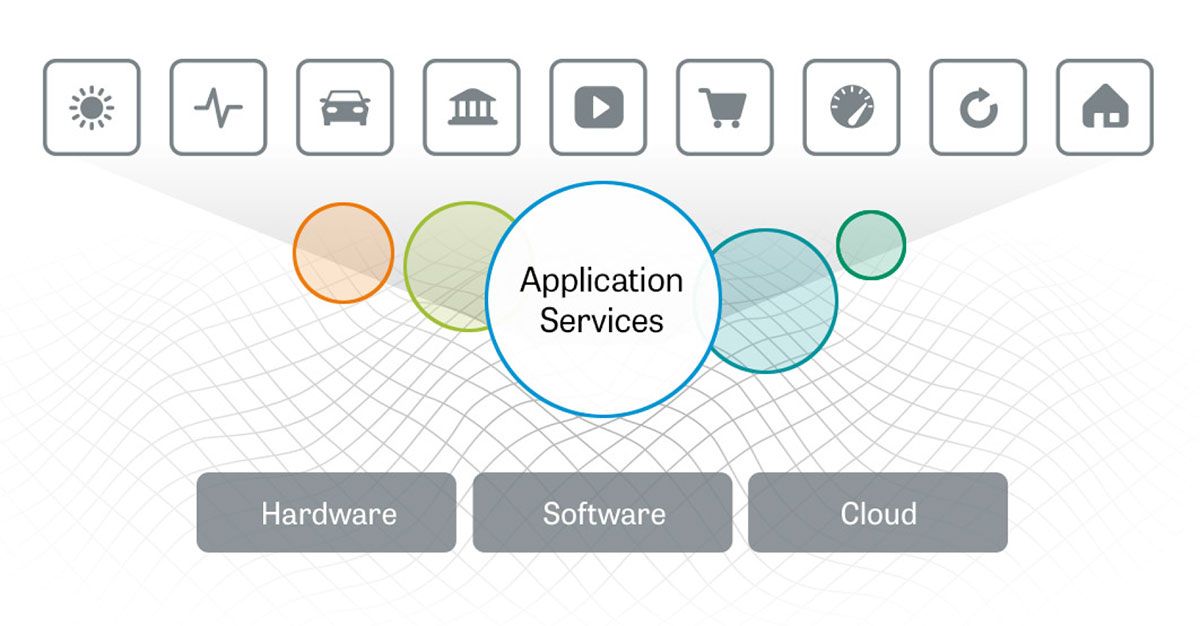
Las ediciones virtuales (VE) de F5 BIG-IP ofrecen una amplia gama de servicios inteligentes de aplicaciones y redes, desde aceleración, optimización y gestión inteligente del tráfico (tanto local como global) hasta DNS, acceso avanzado a aplicaciones y seguridad de red. Estos servicios pueden integrarse por completo en la pila de aplicaciones y configurarse automáticamente. Dado que F5 es líder del mercado en controladores de entrega de aplicaciones (ADC), tanto físicos como virtuales, es probable que estos servicios ya estén implementados en su centro de datos, y ahora también están disponibles a través de los principales proveedores de nube mediante el programa de licencias para la nube de F5.
Servicios de seguridad de F5
Las VE de BIG-IP ofrecen servicios de seguridad inteligentes e integrales de las capas 3 a 7 que protegen las aplicaciones en la nube sin sacrificar el control, la flexibilidad ni la visibilidad. Estos servicios complementan la oferta de cada proveedor de servicios en la nube y proporcionan una defensa exhaustiva frente a todo el espectro de vectores DDoS, amenazas de día cero, ataques multicapa contra aplicaciones web, robo de datos y filtraciones. El esfuerzo y la experiencia dedicados a ajustar y configurar las reglas y políticas del cortafuegos para cada aplicación pueden aprovecharse y reutilizarse en el entorno del proveedor de servicios en la nube.
Gracias a arquitecturas de gestión de identidades y accesos basadas en un conocimiento completo del contexto del usuario, el dispositivo, el entorno, la aplicación y la red, F5 permite la federación de identidades y el inicio de sesión único para acceder a las aplicaciones tanto en el centro de datos como en la nube, al tiempo que mantiene la seguridad de las aplicaciones y la integridad de los datos mediante un acceso seguro y diferenciado en función del contexto, protección frente a malware web y amenazas persistentes, e inspecciones exhaustivas de los dispositivos de punto final.
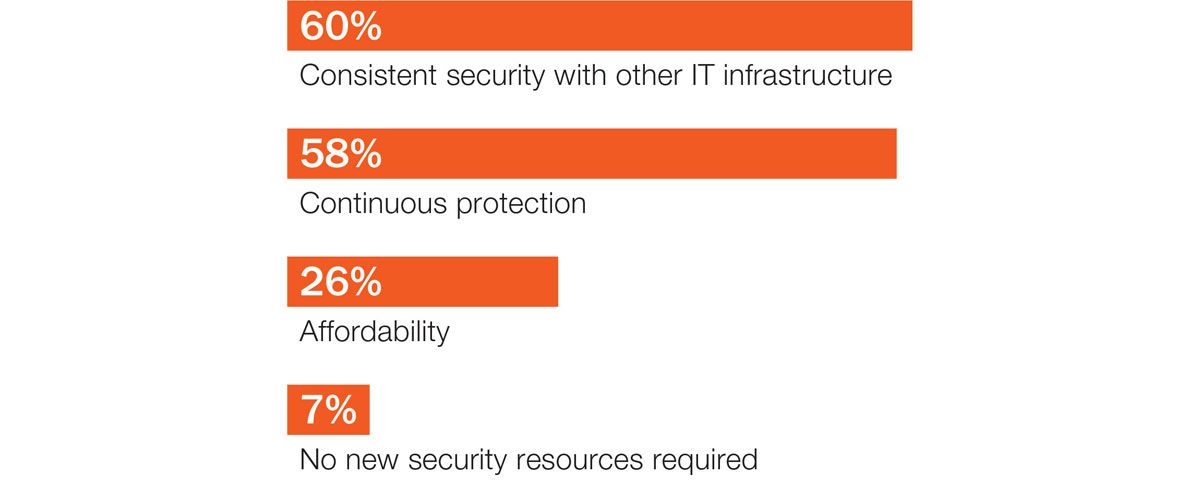
Una seguridad coherente en todas las infraestructuras de TI y una protección continua son los factores más importantes para proteger los entornos en la nube.
Disponibilidad y rendimiento
Los servicios avanzados de gestión del tráfico local de BIG-IP admiten el equilibrio de carga estático y dinámico para eliminar los puntos únicos de fallo, una amplia gama de protocolos además de HTTP/TCP (p. ej., HTTP2.0, SPDY y UDP) y un profundo conocimiento de las aplicaciones. Como proxy de aplicaciones completo, la plataforma BIG-IP permite la conmutación de contenido para la multiplexación, lo que mitiga la limitación del número de direcciones IP externas. También realiza un seguimiento de los niveles de rendimiento dinámicos de los servidores de un grupo y proporciona una supervisión exhaustiva del estado y una gestión del estado de las conexiones.
Los servicios de optimización de la entrega de aplicaciones de BIG-IP pueden acelerar el tiempo de respuesta de sus aplicaciones, minimizar la latencia y los retrasos, y reducir el número de intercambios de datos necesarios para completar las solicitudes web desde dispositivos móviles.
La plataforma BIG-IP, con servicios de DNS y equilibrio de carga global de servidores, dirige a los usuarios al centro de datos en la nube más cercano en función de la mejor experiencia de uso de la aplicación y de las políticas de recuperación ante desastres y conmutación por error, teniendo en cuenta la proximidad del usuario, la geolocalización, las condiciones de la red y la disponibilidad de la aplicación. La plataforma emplea diversos métodos de equilibrio de carga global y una supervisión inteligente específica para cada aplicación y usuario. F5 también ofrece protección contra ataques DDoS de DNS, bloquea el acceso a direcciones IP maliciosas y protege las respuestas mediante DNSSEC. Y lo mejor de todo es que las consultas DNS y las comprobaciones de estado no se facturan por uso, a diferencia de las prácticas de facturación de algunos proveedores de servicios en la nube, que pueden resultar muy costosas durante un ataque DDoS de DNS.
Escalabilidad en la nube con F5
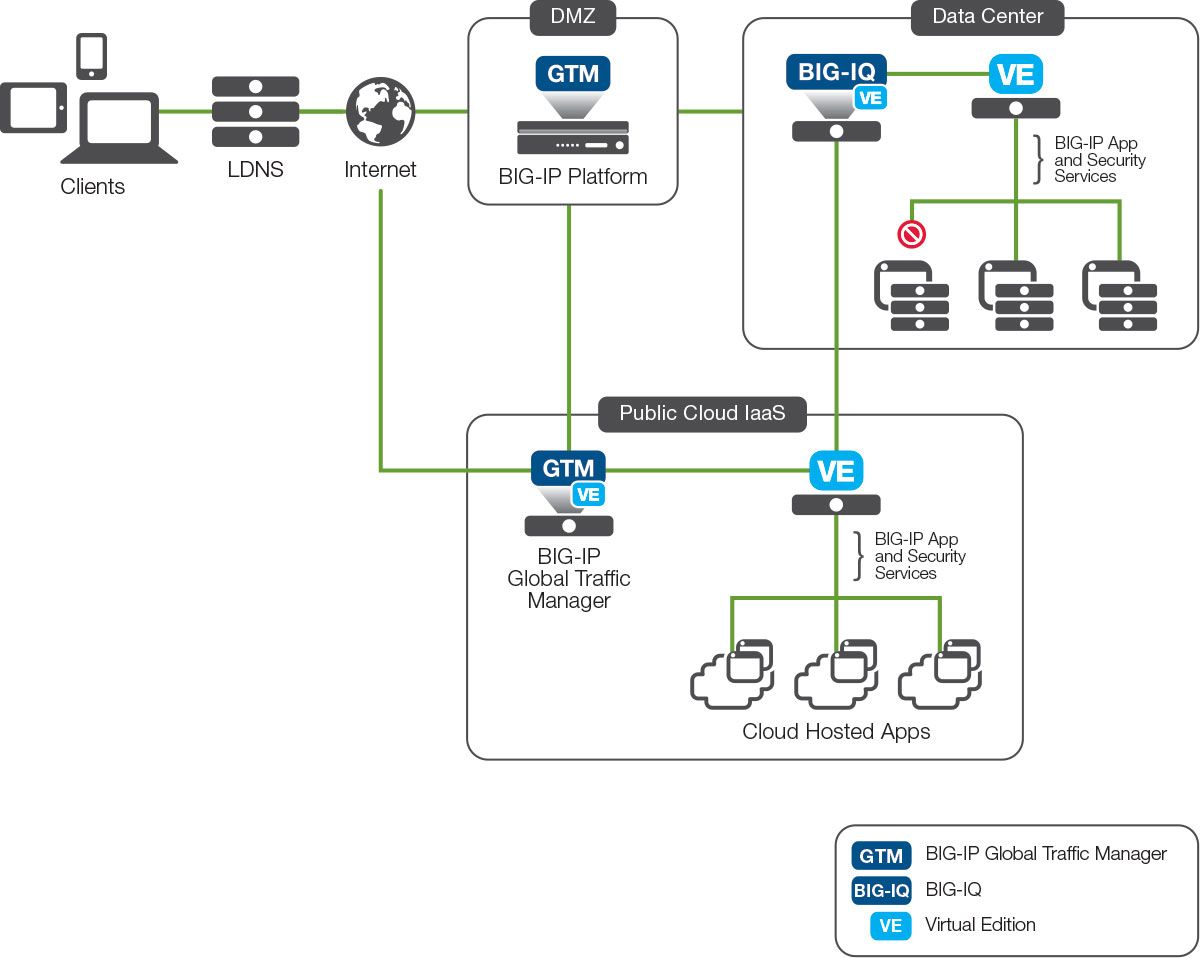
Las operaciones como la expansión a la nube permiten a una empresa escalar los recursos de sus aplicaciones bajo demanda y pagar temporalmente por los recursos utilizados durante estos picos ocasionales. Para expandirse eficazmente a la nube, se necesitan la gestión del tráfico local de BIG-IP, servicios de equilibrio de carga global de servidores y la orquestación de la nube de BIG-IQ, que proporcionan una serie de operaciones automáticas estrechamente coordinadas y transparentes para los usuarios finales:
- Cuando se alcance un umbral preestablecido, se aprovisionarán y desplegarán recursos en la nube.
- Los nuevos recursos del servidor de aplicaciones se añaden automáticamente al conjunto de recursos.
- Los usuarios son redirigidos a los recursos de la aplicación en la nube.
- Cuando las cargas de las aplicaciones caen por debajo del umbral preestablecido, se desaprovisionan los recursos de la infraestructura en la nube y todas las conexiones se redirigen de nuevo al centro de datos.
Visibilidad, control y políticas coherentes
Las plantillas F5 iApps® permiten a las empresas implementar en cuestión de minutos los servicios de entrega de aplicaciones necesarios para dar soporte a sus aplicaciones. Las plantillas iApps definen la configuración y las políticas de servicios como la gestión del tráfico, el cifrado, el cortafuegos y la optimización del rendimiento de cada aplicación. iApps y el análisis en línea proporcionan un control y una visibilidad completos de sus aplicaciones, lo que garantiza la coherencia y facilita la resolución de problemas.
Además, el lenguaje de scripting F5 iRules® —la interfaz de scripting de tráfico de F5— permite analizar, manipular y detectar mediante programación el tráfico de las aplicaciones, lo que facilita la personalización y una respuesta rápida ante amenazas de día cero, condiciones de red y requisitos empresariales. La portabilidad de iApps e iRules permite trasladar aplicaciones tanto dentro de un mismo proveedor de servicios en la nube como entre distintos proveedores.
Gestión, automatización y orquestación
La integración de las herramientas de gestión y la conectividad entre los entornos públicos y privados ofrece una experiencia fluida en ambos, al proporcionar una extensión transparente del entorno del centro de datos y evitar los silos de gestión.
La solución de F5 proporciona al proveedor de servicios en la nube funcionalidades integradas y automatizadas de entrega de aplicaciones, lo que reduce rápidamente los tiempos de aprovisionamiento e implementación de los servicios de red de aplicaciones. Esto se consigue mediante:
- Integración del centro de datos empresarial con herramientas de gestión de la nube de terceros.
- Automatización del aprovisionamiento de servicios de entrega de aplicaciones.
- Orquestación que agiliza los tiempos de despliegue.
- Extensibilidad y flexibilidad sin igual mediante la API REST.
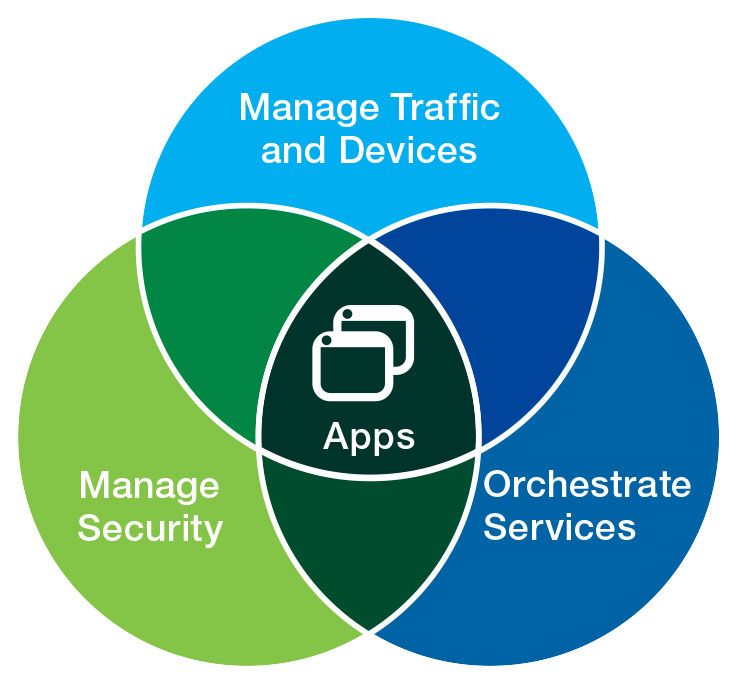
BIG-IQ® es la plataforma inteligente de gestión y orquestación de F5 y proporciona un marco abierto y programable para gestionar soluciones BIG-IP físicas y virtuales en nubes privadas y públicas. BIG-IQ ayuda a las organizaciones a implementar y gestionar servicios de aplicaciones y seguridad de forma rápida, coherente y repetible, independientemente de la infraestructura subyacente. Además, BIG-IQ se integra o interactúa con los principales motores de orquestación en la nube y proveedores de servicios en la nube mediante API REST y conectores de nube.
BIG-IQ proporciona gestión del ciclo de vida de iApps, lo que simplifica y automatiza el aprovisionamiento rápido de servicios de entrega de aplicaciones. La organización de TI puede definir un catálogo de servicios de entrega de aplicaciones disponibles, incluidas ofertas personalizadas o de varios niveles, entre las que los administradores y responsables de aplicaciones pueden seleccionar rápidamente las que necesiten.
Modelos de licencia flexibles
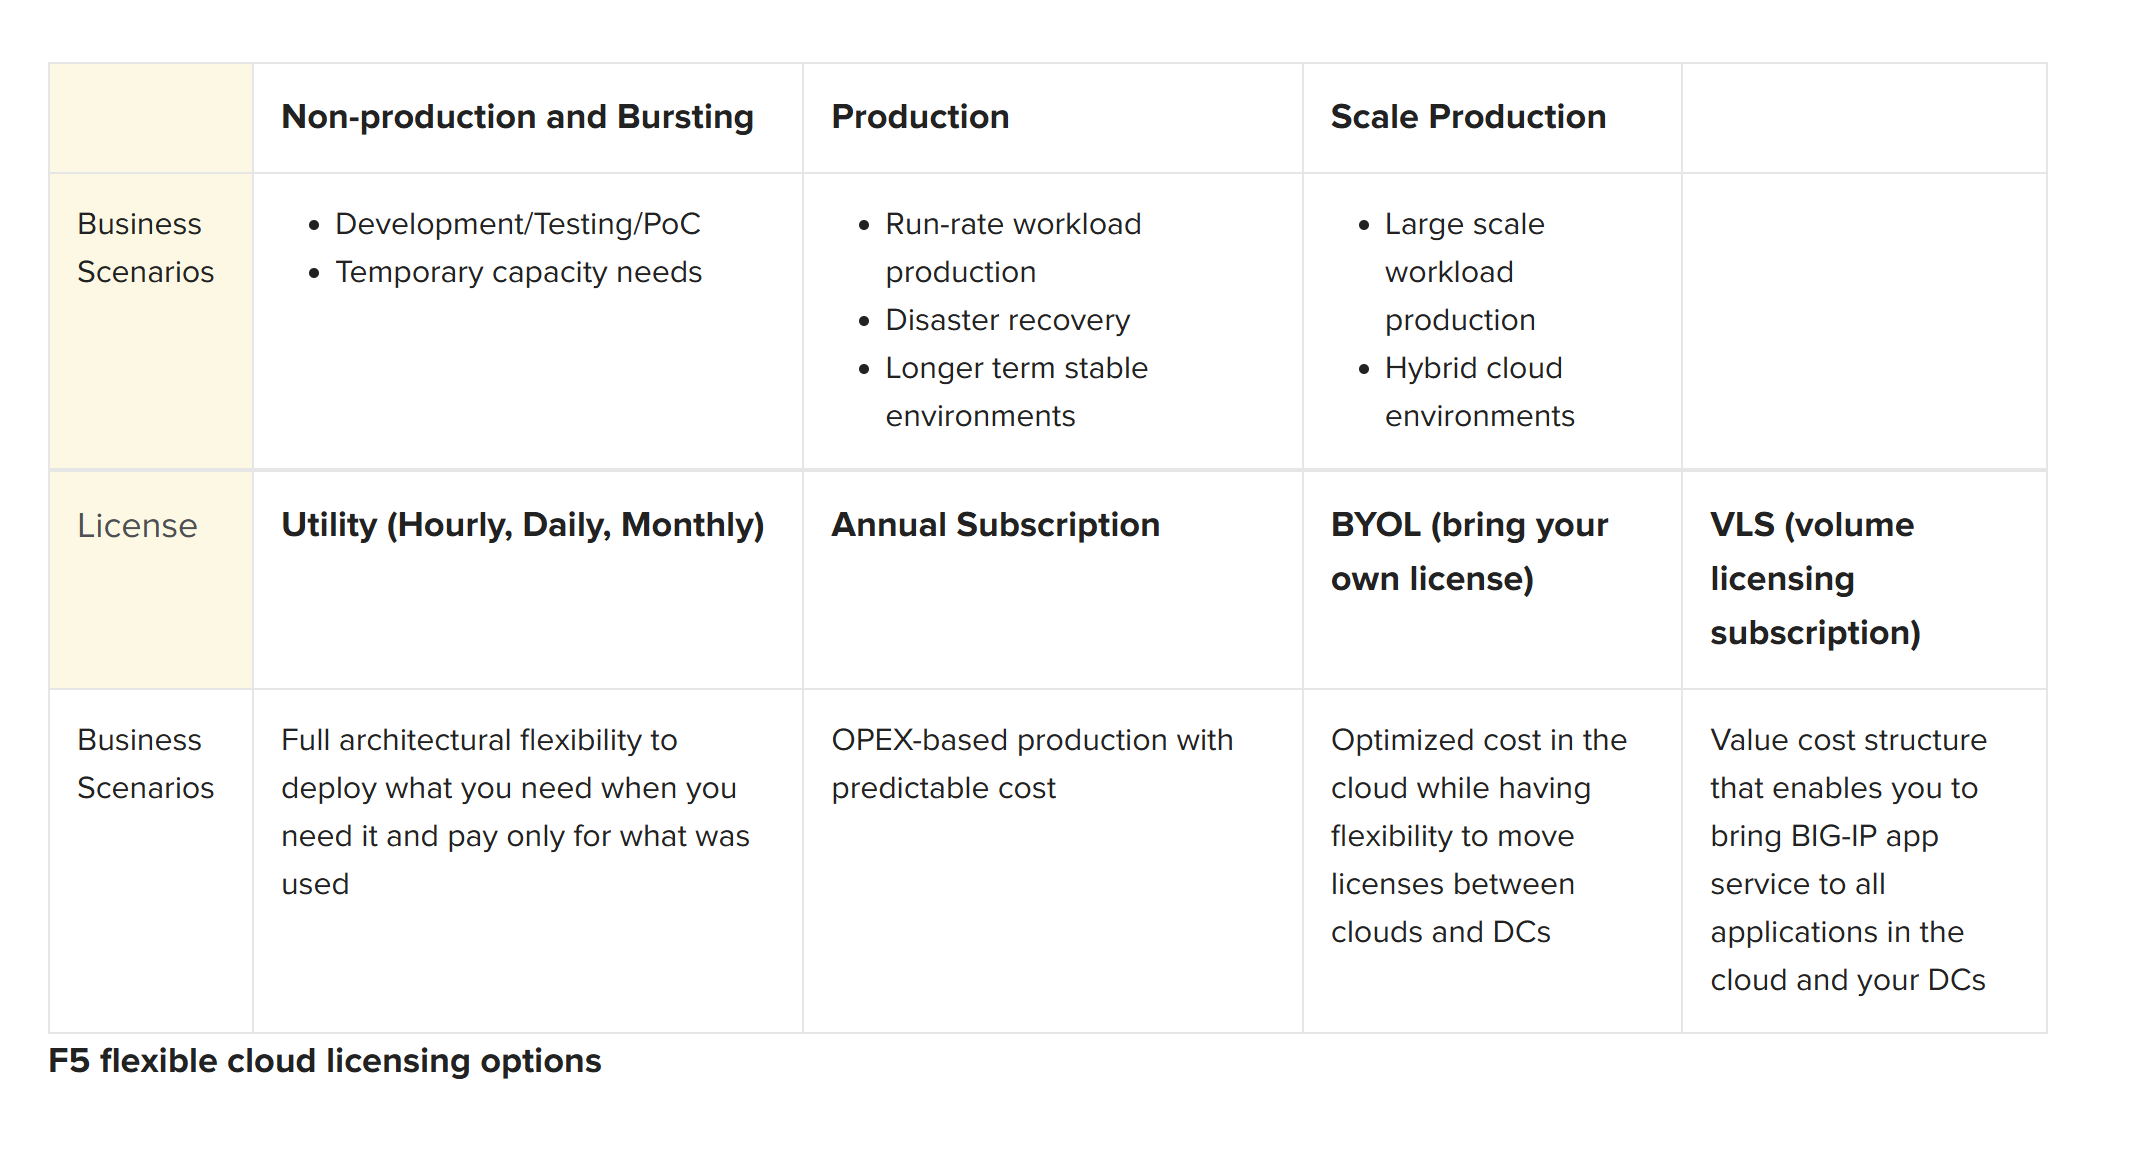
Las ediciones virtuales de BIG-IP están disponibles en paquetes Good-Better-Best con modelos de facturación por uso (por hora, día o mes), suscripción anual, licencia propia (BYOL) y suscripción de licencias por volumen. Para cargas de trabajo de preproducción destinadas a pruebas y desarrollo, o para casos de uso de ampliación temporal de capacidad en la nube y escalabilidad, F5 ofrece licencias por uso que proporcionan flexibilidad y acceso bajo demanda (pague solo por lo que utilice y después de utilizarlo).
Las suscripciones anuales son ideales para cargas de trabajo de producción con un tráfico estable. BYOL es ideal para entornos de nube híbrida en los que se desea trasladar las licencias de BIG-IP VE existentes desde los centros de datos privados directamente a la nube pública. La oferta VLS está diseñada para empresas que necesitan grandes volúmenes de servicios virtuales de aplicaciones y seguridad. VLS ofrece precios con descuento para suscripciones de 1 y 3 años, con soporte prémium y actualizaciones de software incluidos.
Conclusión
La adopción de servicios de nube pública ha crecido exponencialmente en los últimos años. Muchas empresas emergentes de TI e incluso algunas empresas consolidadas del sector de los medios han desplegado toda su infraestructura en proveedores de nube IaaS pública con un éxito considerable. A medida que las empresas elaboran planes para migrar a la nube más aplicaciones críticas, las ventajas demostradas de la entrega de aplicaciones mediante la plataforma BIG-IP pueden trasladarse fácilmente a las cargas de trabajo de aplicaciones en la nube. De este modo, se abordarán muchos de los retos y preocupaciones que tienen los clientes empresariales con respecto a la adopción de la nube pública, incluida la aplicación de una seguridad uniforme en todas las infraestructuras de aplicaciones.
La solución de migración a la nube de F5 aprovecha los servicios de aplicaciones BIG-IP y los productos BIG-IQ de F5 para ofrecer disponibilidad, rendimiento y seguridad esenciales para las aplicaciones, independientemente de su ubicación. Gracias a los modelos de licencia flexibles disponibles en los principales marketplaces de servicios en la nube, las empresas pueden planificar, preparar e implementar estos servicios en la nube pública. F5 permite a empresas y organizaciones trasladar con confianza sus cargas de trabajo a entornos de nube única y multinube, manteniendo al mismo tiempo la visibilidad, la seguridad y el control.
PUBLICADO EL 7 DE MAYO DE 2015