
Migración de cargas de trabajo de aplicaciones de nivel 1 a AWS con F5
Introducción
Es probable que las empresas que estén considerando migrar o desplegar cargas de trabajo de producción en la nube pública valoren Amazon Web Services (AWS) como su plataforma preferida. En la actualidad, AWS cuenta con más de un millón de clientes activos repartidos por 190 países, entre ellos 2.000 organismos públicos y 5.000 instituciones educativas.1 (https://www.f5.com/resources/white-papers/migrating-tier-1-application-workloads-to-aws-with-f5#footnote01) Según Gartner, AWS sigue siendo el líder indiscutible en cuota de mercado, tanto en términos de ingresos (47 %)2 como de porcentaje de cargas de trabajo de aplicaciones (41,5 %)2 desplegadas en infraestructuras como servicio (IaaS) de nube pública. Este documento analiza muchos de los factores que han frenado una adopción más amplia de la nube pública para las aplicaciones empresariales y explica cómo los servicios de entrega de aplicaciones de F5 desempeñan un papel fundamental a la hora de acelerar la adopción de AWS.
La necesidad de desplegar rápidamente infraestructuras y servicios
Para la mayoría de las empresas, las aplicaciones no son recursos estáticos con parámetros de rendimiento claramente definidos, sino que deben adaptarse con frecuencia a picos inesperados de demanda para evitar que la experiencia del usuario se vea afectada. Debido a la falta de flexibilidad de los servicios de TI internos y a la necesidad de invertir en activos fijos, las organizaciones de TI han respondido tradicionalmente a las fluctuaciones de la demanda aprovisionando infraestructura y recursos de aplicaciones para satisfacer la demanda máxima, en lugar de la demanda media. Sin embargo, adquirir e implementar nueva infraestructura, redes y los recursos de aplicaciones asociados es un proceso complejo y lento que requiere una inversión considerable en CapEx.
AWS resuelve parcialmente este reto al haber realizado ya las inversiones necesarias en infraestructura y activos de software, lo que permite a las empresas aprovechar las ventajas de una capacidad ilimitada sin sobredimensionar los recursos. Las ventajas de utilizar un proveedor de IaaS de nube pública como AWS son la agilidad que ofrece a las empresas para implementar rápidamente nuevas aplicaciones, la flexibilidad para asignar recursos bajo demanda y el ahorro que supone un modelo de OpEx frente a uno de CapEx.
Preocupaciones de las empresas sobre la migración de aplicaciones a la nube pública
No es de extrañar que la seguridad y el rendimiento de las aplicaciones, así como el control de su gestión, se encuentren entre las principales preocupaciones de los departamentos de TI a la hora de plantearse migrar aplicaciones a la nube. Aunque AWS ofrece numerosas herramientas y servicios nativos para abordar algunos de estos aspectos de la entrega de aplicaciones, sus capacidades y funcionalidades varían y podrían no satisfacer los requisitos de las aplicaciones.
Seguridad
Dado el panorama actual de amenazas, la mayoría de las organizaciones consideran que la seguridad es su principal preocupación en relación con las aplicaciones alojadas en la nube. Al trasladar cargas de trabajo a cualquier infraestructura de nube pública, es fundamental protegerlas frente a malware sofisticado y amenazas de seguridad combinadas de las capas 4 a 7, como ataques DDoS volumétricos combinados con ataques a la capa de aplicación (OWASP Top 10, secuencias de comandos entre sitios, inyección SQL, etc.). AWS utiliza un modelo de responsabilidad compartida en materia de seguridad, que se divide en dos ámbitos: la seguridad de la nube y la seguridad en la nube. La seguridad de la nube se refiere a la seguridad de la infraestructura IaaS subyacente (computación, almacenamiento, hardware físico, etc.), que es responsabilidad de AWS. La seguridad en la nube consiste en proteger todo lo que se encuentra por encima de la capa del hipervisor (sistema operativo, aplicaciones, datos, etc.), lo cual es responsabilidad del cliente.
También es necesario garantizar un acceso uniforme a las aplicaciones. ¿Cómo pueden las organizaciones asegurar que el acceso sea homogéneo para todos los usuarios, independientemente del dispositivo o la ubicación, y que, al mismo tiempo, cumpla las políticas internas? La fatiga de contraseñas puede poner en riesgo la seguridad si los usuarios tienen que memorizar varias combinaciones de nombre de usuario y contraseña, lo que puede reducir la eficiencia. Es probable que la mayoría de las empresas implementen cargas de trabajo en la nube pública además de las cargas de trabajo implementadas en sus propios centros de datos o entornos de nube privada. Por ello, es fundamental que estos usuarios puedan reproducir y aplicar prácticas y políticas de seguridad coherentes y contrastadas en todos sus entornos de nube híbrida.
Rendimiento
La experiencia de usuario y la productividad siguen siendo aspectos importantes, y ambas dependen del rendimiento de las aplicaciones en la nube. En algunos casos, el centro de datos del proveedor de servicios en la nube estará más alejado de los usuarios, lo que aumentará la latencia entre el usuario y la aplicación y afectará al rendimiento. Además, algunos de los métodos que suelen utilizarse para reducir la latencia, como el almacenamiento en caché, la compresión y las optimizaciones de TCP, no están disponibles en AWS.
Gestión avanzada del tráfico y visibilidad
La mayoría de las empresas necesitan una gestión avanzada del tráfico (más allá del balanceo de carga básico) en sus centros de datos para sus aplicaciones esenciales para el negocio. Aunque AWS ofrece servicios básicos de balanceo de carga mediante Elastic Load Balancing (ELB) y Application Load Balancer (ALB), las organizaciones deben plantearse qué compatibilidad con protocolos, además de HTTP/HTTPS y TCP, necesitan. ¿Serán suficientes las comprobaciones de estado básicas y los algoritmos de balanceo de carga? Los usuarios suelen necesitar manipular los datos de las aplicaciones, lo que requiere funciones completas de proxy de aplicaciones de capa 7, como la inspección y la reescritura de URL. Poder visualizar el tráfico entrante de los clientes con su contexto es fundamental para tomar decisiones detalladas sobre el direccionamiento del tráfico.
Cómo facilita F5 la adopción de AWS
Para abordar las cuestiones anteriores, se requieren servicios avanzados y programables de entrega y seguridad de aplicaciones, proporcionados a través de una plataforma unificada como la solución BIG-IP de F5. Esta plataforma garantiza la seguridad, el rendimiento y la disponibilidad de todas las aplicaciones, independientemente de su ubicación. También permite prestar y gestionar los servicios de aplicaciones y sus políticas asociadas de forma coherente en todos los entornos híbridos, tanto para las nuevas aplicaciones basadas en la nube como para las aplicaciones existentes.
F5 BIG-IP Virtual Editions (VE) son dispositivos virtuales BIG-IP que ofrecen el mismo conjunto coherente de servicios disponible en todo el hardware BIG-IP, incluidos servicios de aplicaciones y redes, desde la gestión inteligente del tráfico (tanto local como global), la aceleración y la optimización hasta DNS, el acceso avanzado a aplicaciones y la seguridad avanzada de las aplicaciones. Estos servicios pueden integrarse por completo como parte de la pila de aplicaciones y configurarse automáticamente. Como líder del mercado tanto en controladores de entrega de aplicaciones (ADC) físicos como virtuales, y dado que 48 de las empresas de la lista Fortune 50 confían actualmente en los servicios de aplicaciones de F5, es muy posible que una empresa determinada ya utilice F5 para prestar servicio a sus aplicaciones y protegerlas.
Servicios de seguridad de F5
Las VE de BIG-IP proporcionan servicios integrales de seguridad de las capas 4 a 7 que protegen las aplicaciones en la nube sin obligarle a renunciar al control, la flexibilidad ni la visibilidad. Estos servicios complementan la oferta de AWS y, mediante un sofisticado WAF (cortafuegos de aplicaciones web), permiten evitar ataques DDoS complejos, el web scraping, los ataques multicapa contra aplicaciones web, el robo de datos y las filtraciones. Gracias a la inteligencia y al análisis avanzado del comportamiento para reconocer patrones de tráfico anómalos, las soluciones de F5 pueden detectar y mitigar ataques automatizados de redes de bots. Al aprovechar la potencia de las secuencias de comandos de ruta de datos de F5 iRules®, las soluciones de F5 pueden responder rápidamente a la explotación de vulnerabilidades de las aplicaciones y a los ataques de día cero. Con F5, el esfuerzo y los conocimientos especializados invertidos en ajustar y configurar las reglas y políticas del cortafuegos para cada aplicación interna pueden aprovecharse y reutilizarse en las VE para aplicaciones alojadas en la nube.
Las arquitecturas de gestión de identidades y accesos de F5 se basan en un conocimiento contextual completo del usuario, el dispositivo, el entorno, la aplicación y la red. Esto significa que las soluciones de F5 permiten la federación de identidades y el inicio de sesión único para acceder a las aplicaciones tanto en el centro de datos como en la nube. Al mismo tiempo, garantizan la seguridad de las aplicaciones y la integridad de los datos mediante un acceso seguro basado en el contexto, protección frente al malware web y las amenazas persistentes, e inspecciones exhaustivas de los dispositivos de punto final.
Disponibilidad y rendimiento
Los servicios avanzados de gestión del tráfico local de BIG-IP admiten una amplia gama de protocolos, además de HTTP/TCP (por ejemplo, HTTP 2.0, SPDY y UDP), y ofrecen un profundo conocimiento de las aplicaciones. Gracias a su arquitectura de proxy completo, la plataforma BIG-IP proporciona una visibilidad total del tráfico de las aplicaciones, descifrando y volviendo a cifrar el tráfico SSL durante el proceso. También realiza un seguimiento dinámico de los niveles de rendimiento de los servidores de un grupo y ofrece una supervisión exhaustiva del estado y una gestión del estado de las conexiones. Los servicios de optimización de la entrega de aplicaciones de BIG-IP pueden acelerar el tiempo de respuesta de las aplicaciones, minimizar la latencia y los retrasos, y reducir el número de intercambios de datos necesarios para completar las solicitudes web desde dispositivos móviles.
Los servicios de BIG-IP DNS y de equilibrio de carga global de servidores dirigen a los usuarios al centro de datos en la nube más cercano que pueda ofrecer la mejor experiencia de usuario, recuperación ante desastres y políticas de conmutación por error. Para tomar las decisiones de enrutamiento, se tienen en cuenta la proximidad del usuario, la geolocalización, las condiciones de la red y la disponibilidad de las aplicaciones. La plataforma emplea diversos métodos de equilibrio de carga global y una supervisión inteligente específica para cada aplicación y usuario. F5 también ofrece protección contra ataques DDoS de DNS, bloquea el acceso a direcciones IP maliciosas y protege las respuestas mediante DNSSEC. Y lo mejor de todo es que las consultas DNS y las comprobaciones de estado no se facturan por uso, lo que evita el elevado coste de pagar tanto por las consultas legítimas como por las ilegítimas durante un ataque DDoS de DNS.
Escalabilidad para satisfacer los requisitos de rendimiento de las aplicaciones
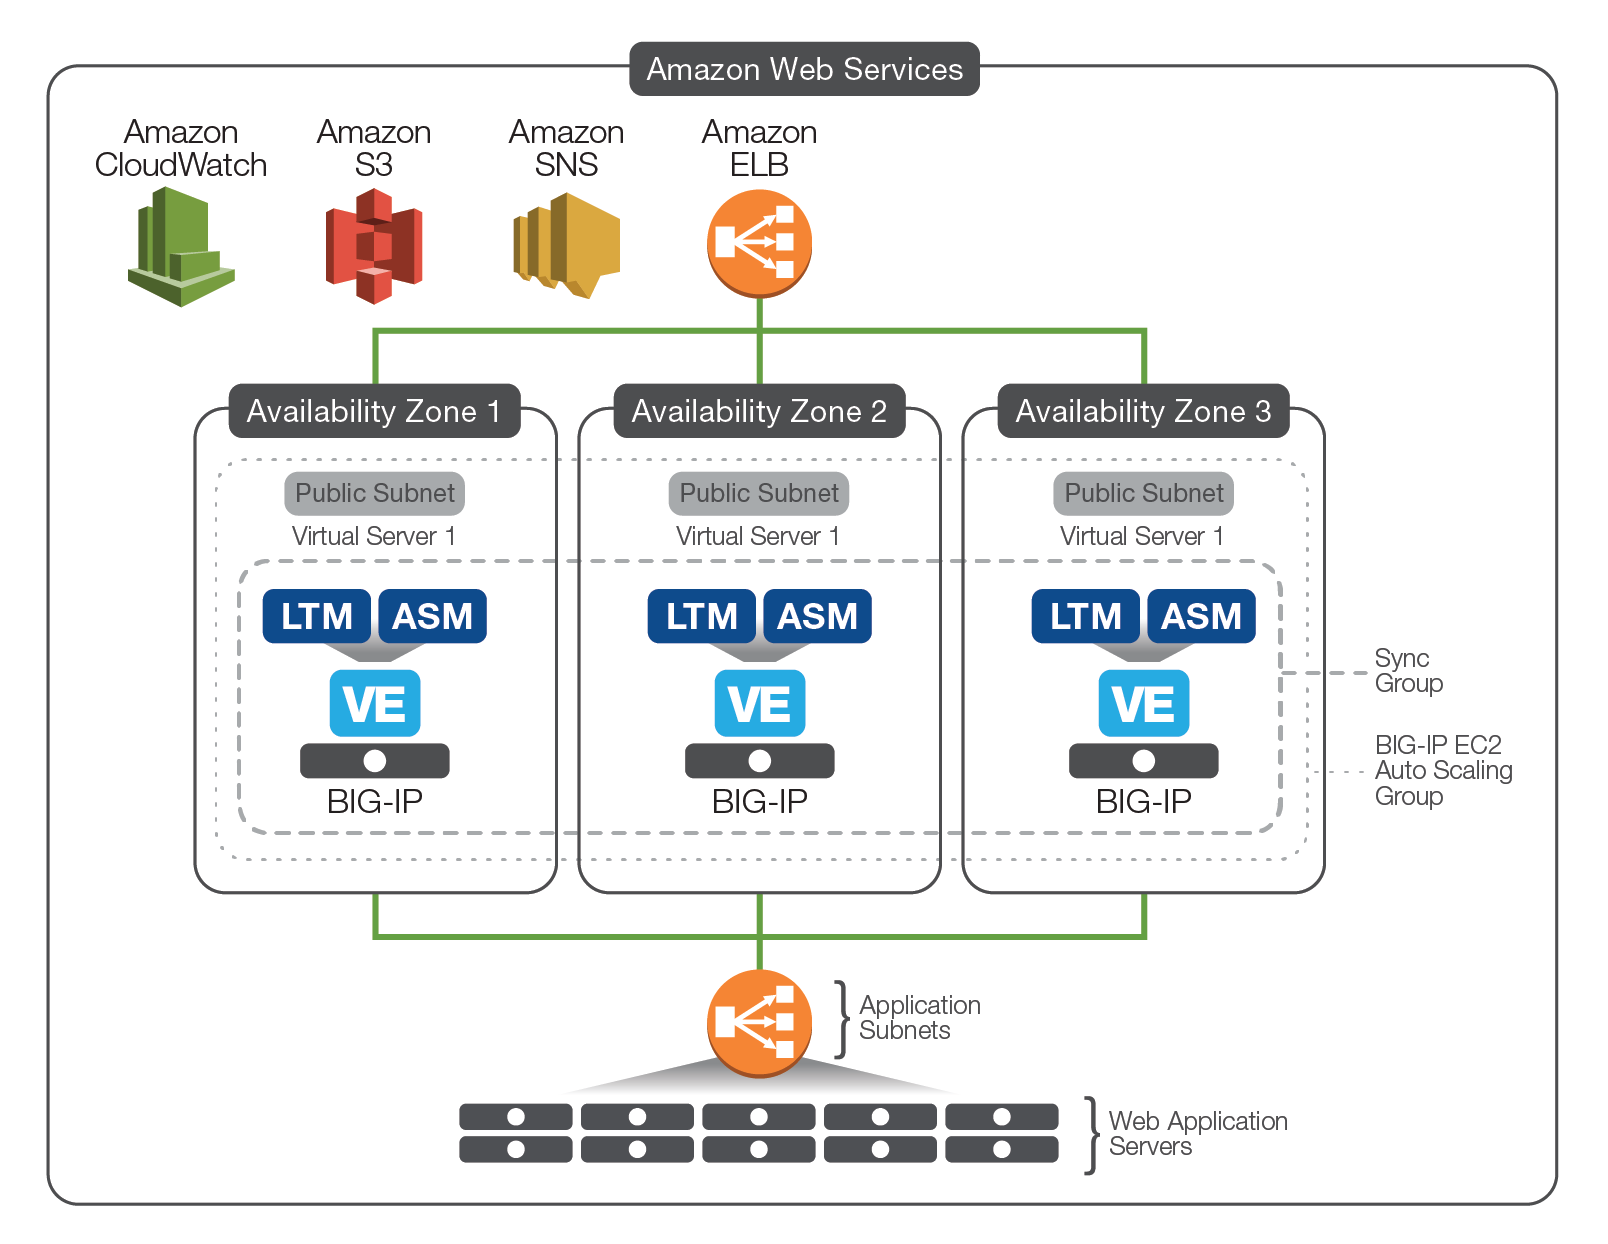
Una ventaja clave de trasladar las cargas de trabajo de las aplicaciones a plataformas de nube pública es la posibilidad de escalar una aplicación más allá de la capacidad base aprovisionada en el centro de datos. Con AWS Auto Scaling, las aplicaciones mantienen su disponibilidad mientras la capacidad de Amazon EC2 aumenta o disminuye automáticamente según unos umbrales predefinidos. Las soluciones BIG-IP se integran con AWS Auto Scaling para permitir el escalado dinámico de los servicios de aplicaciones y seguridad de BIG-IP. Además, dado que las VE de BIG-IP gestionan de forma nativa la incorporación o eliminación de miembros de los grupos, no se requiere una orquestación ni una gestión de la configuración fuera de banda. Además del escalado automático de BIG-IP LTM (véase la figura 1), F5 ha lanzado soluciones que permiten escalar automáticamente la seguridad de las aplicaciones, mediante el aprovisionamiento de BIG-IP LTM y BIG-IP ASM en la VE de BIG-IP.
Implementaciones simplificadas y automatizadas
Las plantillas de AWS CloudFormation (CFT) ofrecen un método basado en scripts para automatizar el despliegue de recursos de infraestructura (servidores, almacenamiento, redes y computación). Permiten desplegar de forma rápida y repetible la misma imagen y configuración de BIG-IP varias veces en AWS, lo que permite dedicar valiosas horas de trabajo a asuntos empresariales más urgentes. Dado que han sido diseñadas y sometidas a exhaustivas pruebas por ingenieros de F5, las CFT eliminan cualquier preocupación relacionada con el despliegue o la configuración de BIG-IP VE y garantizan que los dispositivos virtuales de F5 se aprovisionen con la confianza que aporta un experto de F5. Además, gracias a su perfecta integración con herramientas de automatización de terceros como Ansible, Chef y Puppet, estas CFT simplifican el proceso de automatización y orquestación de las instancias de BIG-IP VE. Todas las CFT de F5 son de código abierto y están disponibles gratuitamente a través de GitHub, lo que permite a otros entusiastas de F5 modificar las plantillas para adaptarlas mejor a requisitos empresariales específicos.
Además, F5 ha reforzado su integración con el marketplace de AWS al ofrecer una selección de sus CFT directamente a través de AWS Marketplace, lo que permite una implementación más rápida y sencilla. Por ejemplo, se pueden seleccionar en el marketplace diversas soluciones de escalado automático (escalado automático de BIG-IP LTM, escalado automático de WAF, etc.) para su implementación y ponerlas en funcionamiento en entornos de producción en menos de una hora. De este modo, los usuarios de F5 no tienen que configurar por sí mismos estas complejas soluciones, lo que les permite ahorrar días, si no semanas, de trabajo.
El sitio de la comunidad DevCentral™ ofrece ejemplos de configuración de recursos de VPC, como subredes, interfaces de red y tablas de enrutamiento, para implementaciones de VE de BIG-IP. Estos ejemplos también muestran cómo utilizar scripts de datos de usuario de CloudInit para implementar plantillas de iApps® de BIG-IP para aplicaciones empaquetadas específicas (Microsoft SharePoint, Exchange y otras) y aplicaciones personalizadas. Con una funcionalidad similar a la de las CFT de AWS, las iApps de F5 se crearon para ayudar a implementar rápidamente los servicios específicos que necesita cada aplicación. iApps también define la configuración y las políticas de servicios como la gestión del tráfico, el cifrado, el cortafuegos y la optimización del rendimiento para cada aplicación.
Implementaciones federadas públicas y privadas
Al integrar recursos de nube pública con un centro de datos privado existente, las organizaciones pueden trasladar las cargas de trabajo de las aplicaciones según calendarios priorizados y seguir aprovechando las inversiones existentes. Las VE de BIG-IP, las iApps de F5 y las CFT de AWS funcionan conjuntamente para crear una configuración de nube integrada que permite implementar recursos de aplicaciones adicionales de forma rápida y transparente. Entre las principales ventajas de esta configuración de nube federada se incluyen la redirección fluida de los usuarios de las aplicaciones, las tecnologías de geolocalización y aceleración, y las conexiones seguras mediante AWS Direct Connect. La experiencia del usuario no se ve afectada, independientemente de si los recursos de las aplicaciones se proporcionan desde un centro de datos privado o desde la nube pública. El uso transparente y continuo de recursos de nube privada y pública puede basarse en la demanda, en si un proyecto es nuevo o ya está en marcha, o en la ubicación específica del solicitante.
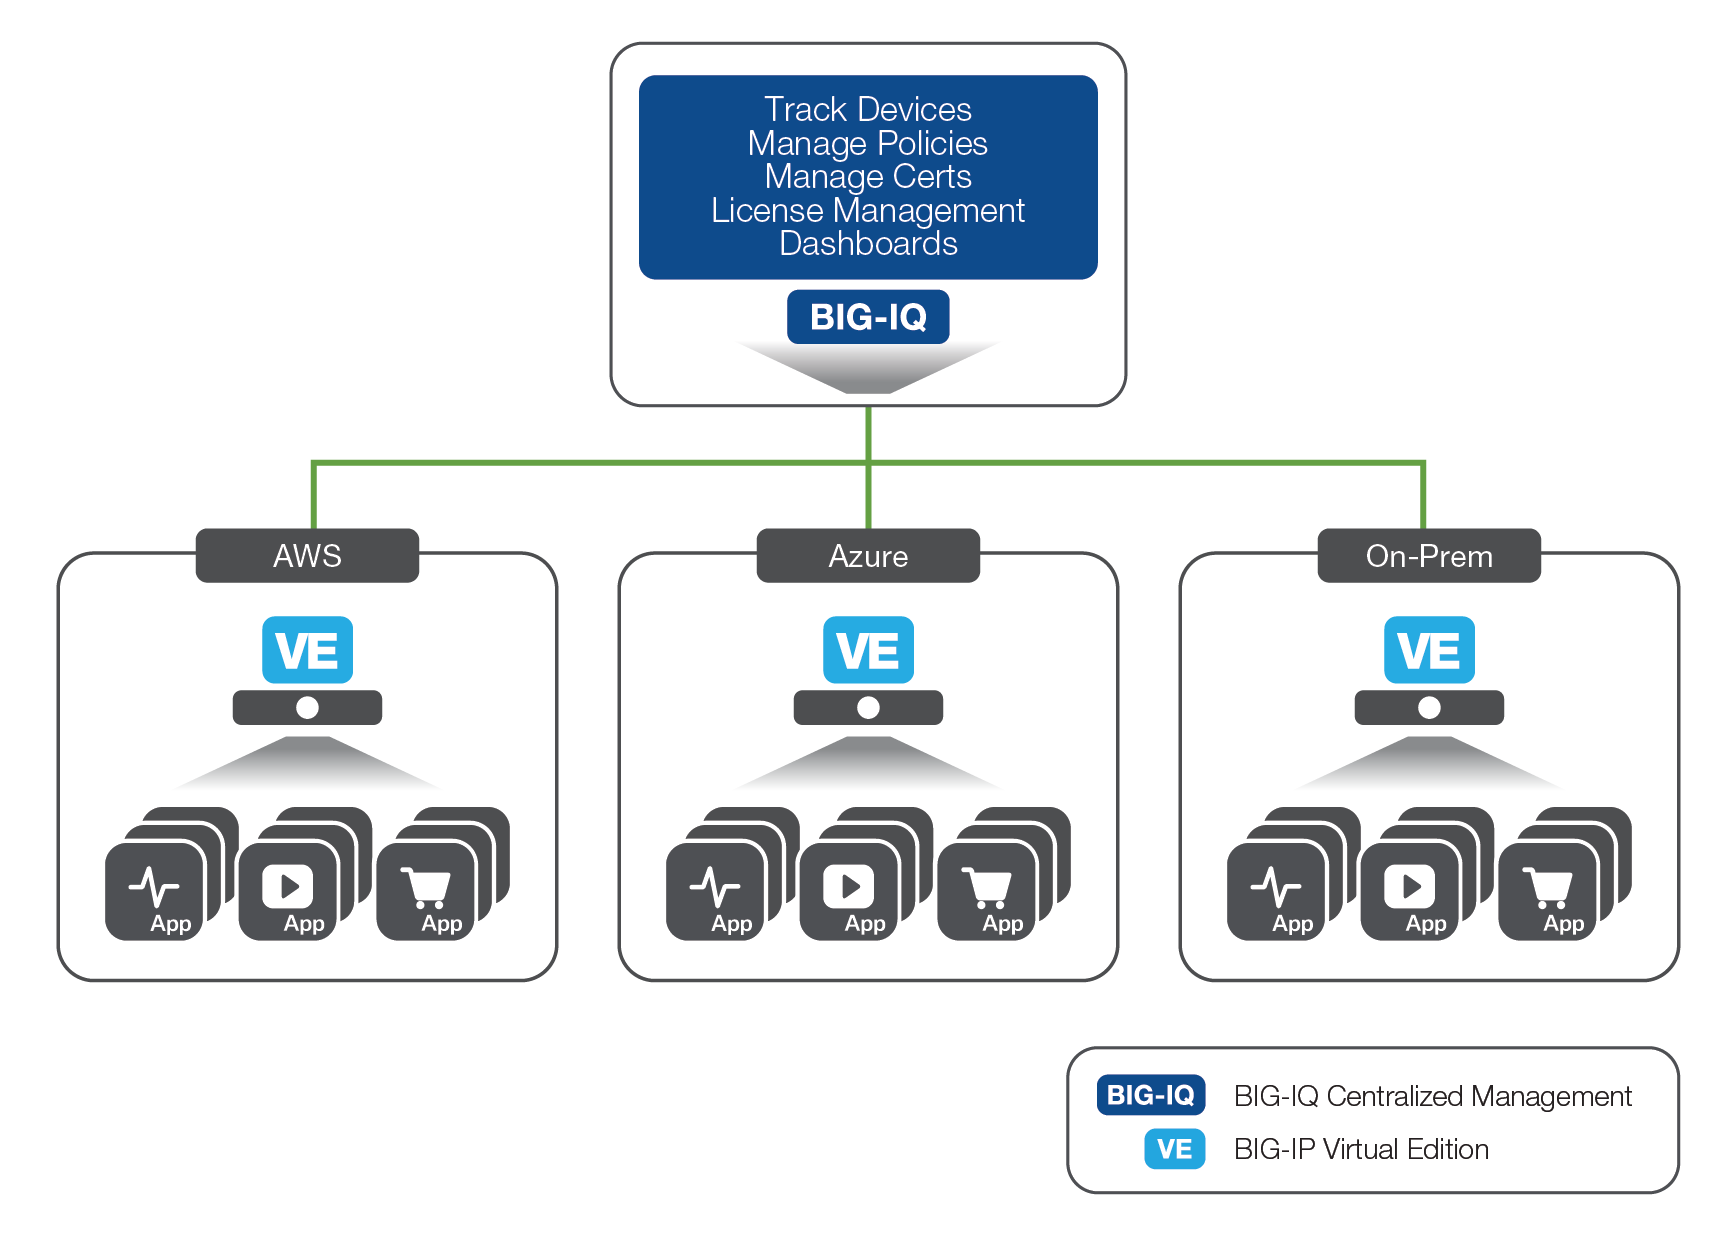
F5® BIG-IQ® Centralized Management proporciona un punto de control centralizado para los dispositivos físicos y virtuales de F5, tanto en la nube como en las instalaciones. BIG-IQ Centralized Management simplifica la gestión de aplicaciones, ayuda a garantizar el cumplimiento normativo y proporciona herramientas para gestionar los dispositivos y servicios de F5 de forma coherente y segura, independientemente de dónde se encuentren. BIG-IQ Centralized Management gestiona políticas, licencias, certificados SSL, imágenes y configuraciones para los dispositivos F5 y para los siguientes módulos de F5:
- BIG-IP® Local Traffic Manager™ (LTM)
- BIG-IP® Application Security Manager™ (ASM)
- BIG-IP® Advanced Firewall Manager™ (AFM)
- BIG-IP® Access Policy Manager® (APM)
- BIG-IP DNS (solo supervisión)
- Paneles de control para las soluciones WebSafe y MobileSafe de F5 Fraud Protection
BIG-IQ Centralized Management está disponible como dispositivo físico o virtual, o puede ejecutarse directamente desde AWS Marketplace.
Modelos de licencia flexibles
Las ediciones virtuales de BIG-IP están disponibles principalmente en paquetes Bueno-Mejor-Óptimo y en tres modelos de compra distintos:
- Facturación por consumo. Para cargas de trabajo de preproducción destinadas a pruebas y desarrollo, o para casos de uso temporales de ampliación de capacidad en la nube y escalabilidad, F5 ofrece licencias por horas que proporcionan flexibilidad y permiten un uso bajo demanda con pago posterior. Todas las ofertas de pago por consumo incluyen soporte prémium y actualizaciones de software.
- Licencia propia (BYOL). Esta opción es ideal para entornos de nube híbrida en los que las licencias de BIG-IP VE existentes se migran directamente desde un centro de datos privado a AWS.
- Suscripción anual. Además de las licencias VE perpetuas, F5 también ofrece licencias VE BYOL de suscripción anual. Se pueden utilizar en cualquier entorno de nube híbrida compatible, lo que proporciona una mayor portabilidad y flexibilidad. Las suscripciones anuales son ideales para cargas de trabajo de producción con un tráfico estable y están disponibles en AWS Marketplace.
- Acuerdo de licencia empresarial (ELA). Para entornos empresariales de mayor tamaño que buscan la máxima flexibilidad y agilidad, el ELA permite adquirir varias VE mediante acuerdos de 3 años, con soporte prémium y actualizaciones de software incluidos.
Además, BIG-IQ Centralized Management License Manager está disponible de forma gratuita para gestionar las licencias de los productos BIG-IP en todos los entornos híbridos.
Conclusión
La adopción de servicios de nube pública ha crecido exponencialmente en los últimos años, y AWS se ha mantenido como líder del mercado de estos servicios. Muchas empresas emergentes de TI, así como otras empresas más grandes y conocidas, han implementado toda su infraestructura en la nube de AWS con un éxito considerable. A medida que las empresas planifican la migración de aplicaciones a la nube, los servicios de seguridad y entrega de aplicaciones de F5 pueden trasladarse fácilmente a las cargas de trabajo de aplicaciones en la nube mediante ediciones virtuales de F5 BIG-IP. De este modo, se abordan muchas de las principales inquietudes de los clientes empresariales en relación con la seguridad, el rendimiento y el control en la nube pública. Gracias a los modelos de licencia flexibles disponibles para las soluciones BIG-IP en AWS Marketplace, las empresas pueden planificar, preparar e implementar aplicaciones en AWS con una exposición financiera mínima y empezar a beneficiarse de la agilidad y la eficiencia de la nube de AWS.
1 Aspectos esenciales de Amazon Cloud: 5 datos que debes conocer
2 Cuota de mercado de AWS frente a Azure y Google Cloud en 2017
PUBLICADO EL 16 DE OCTUBRE DE 2017