
Mitigación de amenazas cifradas y garantía de un cifrado seguro
Introducción
Prácticamente todas las organizaciones del mundo están avanzando hacia la transformación digital. Una transformación impulsada por la necesidad de recopilar y transmitir datos sensibles: datos de usuarios, clientes, pacientes y empresas. En definitiva, hoy en día nuestras vidas giran en torno a los datos. Mantenerlos privados y seguros es esencial.
Las aplicaciones son las puertas de acceso a los datos. Por eso, protegerlas, dondequiera que se encuentren, es fundamental tanto para la seguridad de una organización como para su negocio, independientemente del sector.
La seguridad y la privacidad de los datos sensibles son tan importantes que se están creando nuevas normas y reglamentos gubernamentales para garantizarlas dentro de las organizaciones. Estas normas se aplican independientemente de que la organización o los datos recopilados se encuentren o no dentro de las fronteras de la entidad reguladora.
El Reglamento General de Protección de Datos (RGPD) de la Unión Europea (UE) exige a las organizaciones que operan en la UE que garanticen que los datos personales se recopilen legalmente, con el consentimiento previo del interesado, y que estén protegidos. En Estados Unidos, la nueva Ley de Privacidad del Consumidor de California (CCPA) incorpora muchas de las medidas de protección del RGPD y otros estados la están evaluando como modelo para su legislación en materia de protección de la privacidad de los consumidores.
Estas normas y reglamentos están diseñados para fomentar la transparencia y ofrecer a los clientes un mayor control sobre sus datos personales y sobre cómo se gestionan una vez recopilados. Si una organización sufre una brecha de seguridad y se pierden o roban datos sensibles, o estos se utilizan indebidamente o se explotan, la organización afectada puede recibir una multa considerable.
El cifrado se considera, como mínimo, una práctica recomendada para proteger la información confidencial. De hecho, no proteger los datos mediante cifrado se considera una negligencia. Sin embargo, el cifrado tiene dos caras.
Cifrado: las ventajas
Hay varias formas de garantizar la seguridad y la privacidad de los datos, pero la mejor es el cifrado.
Hoy en día, la mayor parte del tráfico está cifrado. Casi todos los sitios web utilizan cifrado. El rápido crecimiento y la adopción continua de aplicaciones de productividad en línea como Microsoft Office 365 y Google G Suite, aplicaciones basadas en la nube, aplicaciones de software como servicio (SaaS) y redes sociales han contribuido al crecimiento sostenido del tráfico cifrado.
Cifrar los datos es una excelente forma de garantizar y preservar su privacidad e integridad.
Cifrado: las desventajas
Sin embargo, el cifrado tiene un inconveniente peligroso: los atacantes se han dado cuenta de que el tráfico cifrado es una vía excelente para distribuir malware y otras cargas maliciosas a usuarios desprevenidos y sus organizaciones, así como para extraer datos robados de usuarios y organizaciones.
Como mínimo, para protegerse frente a las amenazas ocultas en el tráfico cifrado, las organizaciones deben tener visibilidad tanto del tráfico cifrado entrante como del saliente. La visibilidad y la inspección del tráfico cifrado entrante reducen los puntos ciegos de seguridad. También mitigan el riesgo del malware oculto en el tráfico cifrado y de las vulnerabilidades que provocan filtraciones de datos confidenciales.
La visibilidad del tráfico saliente cifrado también es importante, ya que dicho tráfico puede ocultar la exfiltración de datos robados. Asimismo, puede ocultar las comunicaciones iniciadas por malware ya arraigado en una red o un entorno de nube con servidores de mando y control (CnC), que pueden desencadenar ataques o intentar descargar y ampliar el software malicioso existente para convertirlo en un ataque multinivel y multihilo.
Los atacantes también pueden descargar malware adicional y desplazarse lateralmente dentro de una organización, o incluso ir más allá de la organización original para atacar a sus clientes o su cadena de suministro, infectando más dispositivos y servidores y robando más información y datos.
Por qué la visibilidad SSL no es suficiente
Sin embargo, la visibilidad SSL es solo el principio. Las organizaciones necesitan un mayor control tanto del tráfico cifrado como del descifrado, pero sin sacrificar las capacidades de su solución de seguridad.
Muchas organizaciones realizan importantes inversiones en sus soluciones de seguridad y seleccionan funcionalidades de alto valor para llevar a cabo tareas específicas, como detonar malware, ejecutar análisis en entornos aislados (sandboxing) y bloquear aplicaciones y sitios web, por citar solo algunas. Aunque las soluciones de seguridad pueden incluir funciones nativas de descifrado, el cifrado y el descifrado no constituyen su finalidad ni su ámbito de especialización principales.
Sin una solución específica diseñada para realizar el descifrado a gran escala, la visibilidad SSL exige que la mayoría de las empresas enruten el tráfico cifrado a través de una cadena integral de servicios de seguridad. En esencia, debe pasar por una cadena estática de procesos repetitivos y redundantes de descifrado, inspección y recifrado en toda la pila de seguridad.
Este proceso no solo es ineficiente, sino que también consume tiempo y recursos valiosos. Además, puede aumentar la latencia y afectar a la experiencia del usuario. Asimismo, cada uno de los dispositivos de seguridad conectados en cadena deberá escalar de manera uniforme para poder gestionar la capacidad total del tráfico cifrado, lo que puede provocar fácilmente una sobresuscripción. Y eso se traduce en un aumento de los costes de los servicios de seguridad.
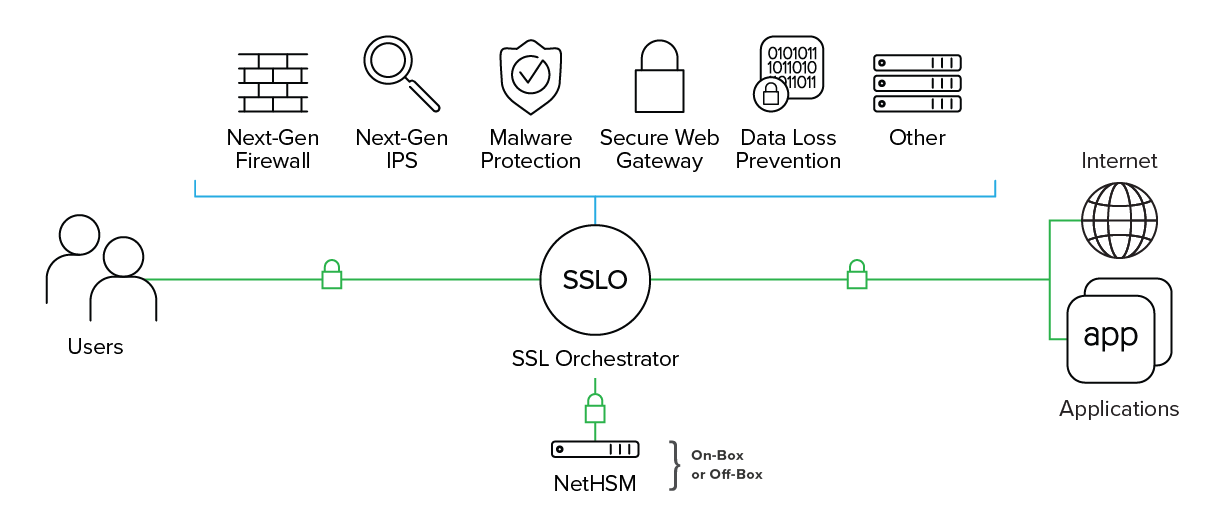
Cómo puede ayudar F5 SSL Orchestrator
F5 SSL Orchestrator garantiza que el tráfico cifrado se descifre, sea inspeccionado por los controles de seguridad adecuados y, a continuación, se vuelva a cifrar, lo que proporciona visibilidad del tráfico cifrado y reduce el riesgo de amenazas ocultas.
Además de mejorar la infraestructura SSL/TLS, SSL Orchestrator maximiza la eficacia de las inversiones en seguridad existentes. Encadena dinámicamente los servicios de seguridad y dirige el tráfico descifrado mediante políticas, aplicando inteligencia contextual al tráfico cifrado.
SSL Orchestrator gestiona y distribuye de forma centralizada las tecnologías de cifrado más recientes en toda la infraestructura de seguridad. Centraliza la gestión de certificados y claves, al tiempo que proporciona una gestión y un control sólidos de los algoritmos de cifrado.
También ofrece una plataforma única para la inspección unificada de los protocolos de cifrado de última generación. SSL Orchestrator garantiza que las soluciones de seguridad funcionen con la máxima eficiencia y puedan escalar con alta disponibilidad gracias a las capacidades de equilibrio de carga y escalado de F5. Además, supervisa de forma independiente el estado de cada servicio de seguridad.
Como punto central para todo lo relacionado con el cifrado, SSL Orchestrator debe garantizar que su entorno, ya sea físico o virtual, cumpla las normas gubernamentales y del sector más estrictas y rigurosas en materia de seguridad y privacidad.
Protección de claves y parámetros de seguridad
Un aspecto clave para proporcionar visibilidad SSL es disponer de una infraestructura sólida de gestión de claves (PKI). La gestión y la protección de las claves, así como su uso adecuado, suelen estar sujetas a requisitos normativos, como el Estándar Federal de Procesamiento de la Información 140.2 (FIPS 140-2), los Criterios Comunes, las normas de la Organización Internacional de Normalización (ISO) y otras certificaciones regionales o específicas del sector.
FIPS 140-2, pese a ser una norma del Instituto Nacional de Estándares y Tecnología (NIST) de EE. UU., está presente y se aplica en numerosos mercados altamente regulados de todo el mundo, y proporciona directrices para el uso de la criptografía y la validación de implementaciones.
Existen varios niveles de FIPS 140-2 que se corresponden con las normativas, los riesgos y la sensibilidad de los datos. En las implementaciones de visibilidad SSL, suele exigirse el nivel 3 de FIPS 140-2 para proteger la clave de firma mediante un dispositivo físico resistente a manipulaciones, denominado módulo de seguridad de hardware (HSM). Un HSM incluye la puesta a cero de claves, comprobaciones de integridad durante el arranque y controles para impedir la extracción no autorizada de claves. Los HSM no solo ofrecen una mayor seguridad de las claves, sino que también pueden ayudar a simplificar la gestión de certificados y reducir los costes de cumplimiento normativo.
F5 ofrece la gama más amplia de plataformas compatibles con FIPS, incluidas varias opciones de HSM, tanto integradas en el dispositivo como mediante el estándar de criptografía de clave pública n.º 11 (PKCS #11) para HSM de red. En función de la licencia y el modelo de SSL Orchestrator seleccionados, hay disponibles varios niveles de FIPS 140-2, así como distintas opciones de precio para garantizar que cualquier organización, independientemente de su tamaño, pueda cumplir las políticas.
Entonces, ¿por qué SSL Orchestrator?
F5 SSL Orchestrator ofrece una visibilidad integral e inigualable del tráfico cifrado, lo que permite mitigar los riesgos asociados al malware y otras amenazas maliciosas ocultas en el tráfico cifrado entrante. SSL Orchestrator también impide la exfiltración de datos robados, las comunicaciones de mando y control (CnC), así como la descarga de malware adicional y cargas maliciosas en el tráfico cifrado saliente.
Además, SSL Orchestrator, gracias a su función centralizada de descifrado y recifrado, sus cadenas de servicios dinámicas y su enrutamiento inteligente del tráfico, permite que las funciones de seguridad de alto valor operen a gran escala, descargando de forma segura las tareas de descifrado y cifrado que requieren un uso intensivo de la CPU. Esto facilita la optimización de las inversiones en seguridad.
Estas acciones no solo eliminan los puntos ciegos de seguridad y las amenazas ocultas, sino que también permiten que las soluciones de seguridad existentes desempeñen de forma óptima sus funciones principales: ofrecer protección frente a amenazas, evitar fugas de datos, ejecutar análisis en entornos aislados (sandboxing) y prestar otros servicios de seguridad relevantes.
SSL Orchestrator ofrece varias opciones de licencia diseñadas para pequeñas y medianas empresas (pymes), empresas modernas y entornos en la nube. Con diversas opciones de plataforma, incluidas las ediciones virtuales (VE), así como dispositivos de gama media y alta, F5 ofrece soluciones para adaptarse a los cambios en el tráfico cifrado y en los algoritmos de cifrado y protocolos, incluido TLS 1.3, los futuros dispositivos IoT y, con el tiempo, los esquemas criptográficos poscuánticos.
PUBLICADO EL 1 DE JULIO DE 2019