
¿Qué es el DNS?
Introducción
El sistema de nombres de dominio es un sistema de nomenclatura jerárquico y distribuido para ordenadores, servicios o cualquier otro recurso conectado a Internet o a una red privada. Cuando necesitas que tu navegador localice un servicio informático o dispositivo y se conecte a él, el DNS trabaja en segundo plano para traducir un nombre de dominio fácil de recordar a la dirección numérica del Protocolo de Internet (IP) de ese recurso. Podría decirse que el DNS es la guía telefónica de Internet: se creó para que las personas pudieran identificar fácilmente por su nombre todos los dispositivos y servicios conectados a Internet.
La terminología del DNS
Nombres de dominio
Un nombre de dominio es un nombre fácil de recordar asociado a un recurso de Internet. Por ejemplo, www.f5.com es un nombre de dominio y la URL está asociada a los servidores propiedad de F5.
La subdivisión de un dominio se conoce como subdominio. Por ejemplo, support.f5.com es el subdominio de soporte de F5.com. Un subdominio es cualquier elemento situado a la izquierda del nombre de dominio y seguido de un punto.
Consulta de DNS
La búsqueda de DNS es un proceso mediante el cual un cliente (como un navegador web) consulta a un servidor DNS sobre un dominio concreto. A continuación, el servidor DNS responde con una dirección IP que dirige al cliente al destino deseado.
Espacio de nombres de dominio
El espacio de nombres de dominio define la estructura general de nombres de Internet. Se trata de una estructura jerárquica en forma de árbol, con un nombre de dominio raíz en la parte superior. A partir de ese dominio raíz se ramifican dominios principales como .com, .net, .org y otros.
Zonas
Un árbol de espacios de nombres se subdivide en zonas. Este define los recursos disponibles en un dominio específico.
Servidores de nombres
Los servidores de nombres almacenan información sobre una zona. Hay dos tipos de servidores de nombres: primarios y secundarios. Los datos de cada zona se almacenan tanto en servidores de nombres primarios como secundarios.
Resolutores DNS
Un solucionador de DNS es el componente cliente del DNS. Se encarga de iniciar y secuenciar las consultas que, en última instancia, permiten traducir un nombre de dominio en una dirección IP.
¿Cómo funciona el DNS?
En pocas palabras, un servidor DNS traduce el nombre de dominio que un usuario introduce en un navegador (como www.f5.com) a una dirección IP (104.219.105.148). Esto permite que el dispositivo encuentre el recurso que busca en Internet; en este caso, la página de inicio de F5.
Veamos este proceso con más detalle:
Supongamos que un usuario escribe el nombre de dominio www.f5.com en un navegador. Como el navegador no sabe dónde se encuentra www.F5.com, envía una solicitud al servidor DNS local (LDNS) para preguntarle si dispone del registro del sitio web. Si el LDNS no tiene ningún registro de ese sitio en concreto, inicia una búsqueda recursiva en los dominios de Internet para averiguar quién es el propietario de www.F5.com.
En primer lugar, el LDNS se dirige a uno de los servidores raíz, que lo redirige al servidor DNS de .com. A continuación, el servidor de .com determina quién es el propietario de www.F5.com y se lo comunica al LDNS mediante un registro de servidor de nombres (NS) para F5.com.
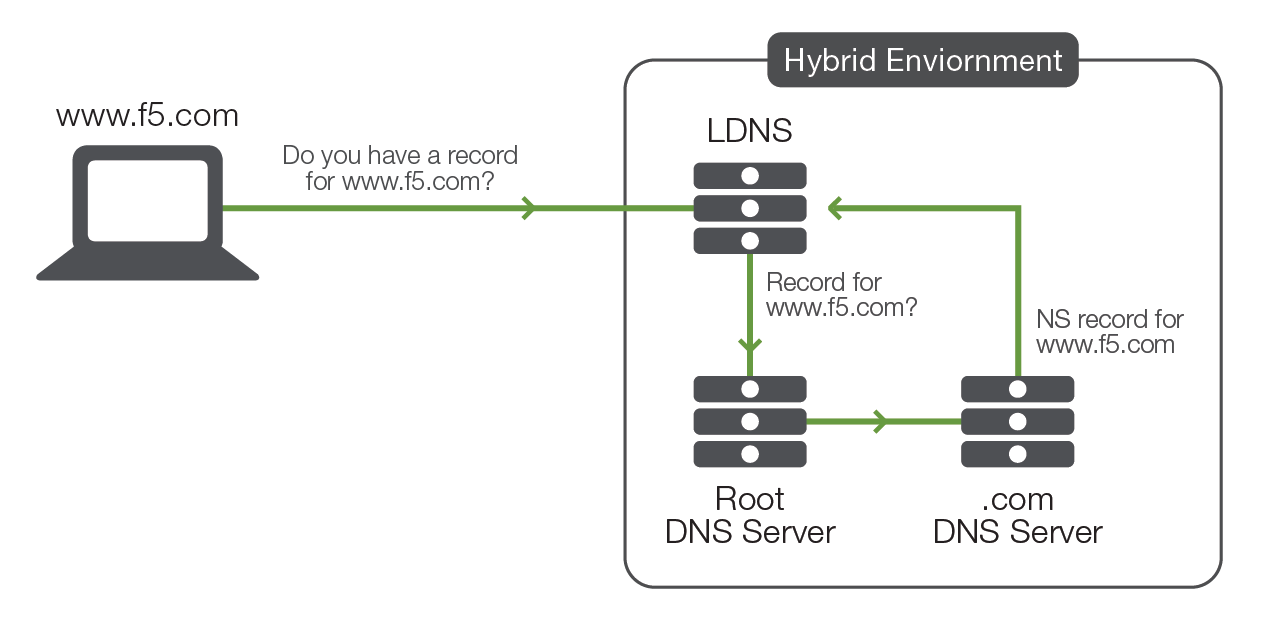
A continuación, el LDNS consulta el registro NS del servidor DNS de F5.com. El servidor DNS de f5.com busca el nombre www.F5.com. Si lo encuentra, devuelve un registro de dirección (A) al LDNS. Este registro A contiene el nombre solicitado, la dirección IP asignada a dicho nombre en el LDNS y el tiempo de vida (o TTL) del nombre. El TTL indica al LDNS durante cuánto tiempo debe conservar el registro A antes de volver a consultar al servidor DNS de F5.com.
Cuando el LDNS recibe el registro A, almacena en caché la información de la dirección IP durante el tiempo especificado en el TTL. Si cualquier otro cliente necesita la misma información, el LDNS responderá a la consulta desde su propia caché de nombres antes de enviarla. Como puede conservar la información localmente, no necesita seguir consultando al servidor DNS de f5.com, lo que agiliza las futuras conexiones a ese recurso.
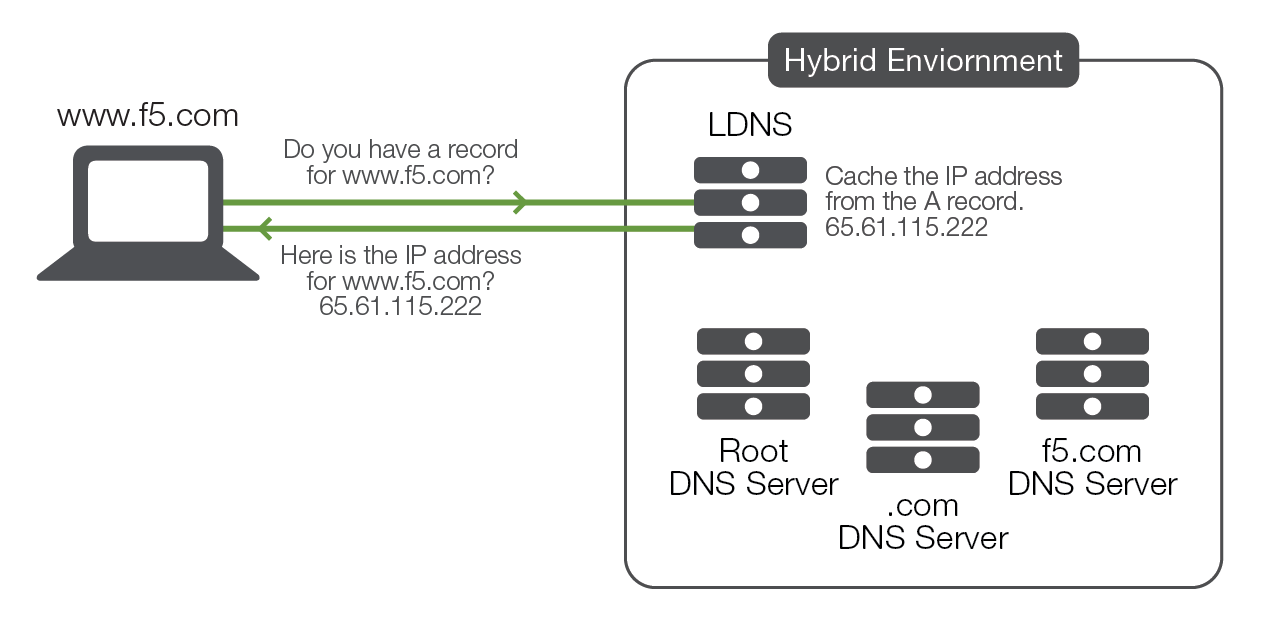
A continuación, el navegador utiliza la dirección IP para abrir una conexión con www.F5.com :80 y envía una solicitud GET /…, lo que hace que el servidor web devuelva la página web solicitada.
Ahora bien, en la práctica, el DNS es mucho más complejo de lo que muestra el ejemplo anterior, pero debería servirle para hacerse una idea bastante aproximada de cómo funciona.
Registros DNS y sus tipos más comunes
Los registros DNS son archivos de asignación que indican al servidor DNS qué dirección IP está asociada a cada nombre de dominio. También indican al servidor DNS cómo gestionar esas solicitudes. Existen varios tipos de registros DNS, pero todos los registros DNS de un dominio específico se encuentran en lo que se denomina una zona DNS. Puede imaginarse la zona DNS como un contenedor que permite a Internet buscar la dirección IP de un único dominio concreto.
Los tipos de registros DNS más comunes son los siguientes:
Registros A y AAAA
Los registros de dirección o registros A (también conocidos como registros de host) son los registros principales del DNS. Estos registros vinculan un dominio a una dirección IP. Un registro AAAA es igual que un registro A, pero, en lugar de devolver una dirección IPv4 de 32 bits, devuelve una dirección IPv6 de 128 bits.
Registro NS
Los registros de servidores de nombres (NS) determinan qué servidores comunican la información DNS de un dominio. Por lo general, su dominio tendrá registros de servidores de nombres primario y secundario.
Registro MX
Los registros de intercambio de correo dirigen los mensajes de correo electrónico a los servidores de un dominio concreto. Se pueden definir varios registros MX para un dominio, cada uno con una prioridad diferente. El número más bajo corresponde a la prioridad más alta. Si el correo no se puede entregar mediante el registro de mayor prioridad, se utiliza el registro con la siguiente prioridad, y así sucesivamente.
Registro TXT
Los registros de texto o TXT pueden contener texto arbitrario, pero también pueden utilizarse para definir texto legible por máquinas.
Registro CNAME
Los registros de nombre canónico o CNAME vinculan un nombre de alias con otro nombre de dominio canónico. Por ejemplo, alias.example.com podría apuntar a example.com.
Importancia y limitaciones del DNS
El DNS es una de las principales tecnologías que hacen posible Internet. También es un componente esencial de la infraestructura de red. Dado que es fundamental disponer de una infraestructura DNS disponible, inteligente, segura y escalable, el DNS no se limita a proporcionar contenidos y aplicaciones: gestiona una arquitectura distribuida y redundante que garantiza una alta disponibilidad y tiempos de respuesta óptimos para los usuarios. Si el DNS falla, la mayoría de las aplicaciones web dejarán de funcionar correctamente. Esto no solo convierte al DNS en un elemento crítico, sino también en un objetivo prioritario para los ataques. Si no dispone de una infraestructura DNS adecuada, los clientes no podrán acceder a sus aplicaciones o contenidos, lo que podría llevarlos a buscar otras alternativas.
Sin embargo, los servicios DNS estándar presentan ciertas limitaciones. En primer lugar, aunque el DNS permite acceder a su aplicación, sitio web o contenido, no comprueba si está en funcionamiento ni siquiera si existe.
Además, el DNS no tiene capacidad real para distribuir la carga. Seguirá utilizando todas las direcciones IP, aunque la aplicación asociada a una de ellas esté sobrecargada o no esté disponible.
DNS tampoco contempla el concepto de aplicación con estado: no puede garantizar que un usuario vuelva a la misma dirección IP. Por ejemplo, si accede a un centro de datos concreto y crea un carrito de la compra que se mantiene en dicho centro, no hay garantía de que la próxima vez que resuelva el nombre obtenga la misma dirección IP.
Por último, los servidores DNS estándar solo pueden responder a un número limitado de consultas DNS por segundo, lo que los hace vulnerables a ataques distribuidos de denegación de servicio (DDoS).
Problemas de seguridad
El DNS es la columna vertebral de Internet, pero también es uno de los puntos más vulnerables de su red, lo que lo convierte en un objetivo de gran valor. Los ataques DDoS pueden saturar sus servidores DNS hasta provocar su secuestro o caída, lo que puede hacer que las solicitudes se redirijan a un servidor malicioso. Para evitarlo, debe integrarse en la red una arquitectura segura, distribuida y de alto rendimiento. Las empresas también deben añadir más servidores DNS durante los picos de tráfico DNS y los ataques DDoS.
Aunque los servidores DNS y los servicios en la nube pueden gestionar distintas cantidades de solicitudes por segundo, con costes que aumentan a medida que crece el número de consultas, esta solución suele requerir intervención manual cuando es necesario realizar cambios. Además, dado que siguen apareciendo nuevas vulnerabilidades, los servidores DNS tradicionales requieren tareas frecuentes de mantenimiento y aplicación de parches, lo que incrementa aún más los costes.
El papel de los controladores de entrega de aplicaciones en la infraestructura DNS
Ahora que hemos establecido que el DNS es vulnerable a ataques graves, veamos cómo los controladores de entrega de aplicaciones (ADC) ayudan a proteger la infraestructura DNS. Los ADC pueden equilibrar la carga entre varios servidores DNS y almacenar en caché las respuestas, lo que aporta escalabilidad y permite que los servidores DNS gestionen grandes volúmenes de tráfico y ataques masivos. Esta funcionalidad permite a los clientes implementar varios servidores DNS simultáneamente para maximizar la disponibilidad de las aplicaciones, aumentar la velocidad y mejorar el rendimiento. Los ADC también detectan rápidamente los ataques DDoS y desvían esas conexiones de los servidores, o bien las rechazan por completo. Además, son compatibles con DNSSEC y permiten a las organizaciones defenderse de amenazas como el envenenamiento de caché y los ataques de intermediario. Gracias a todo ello, los ADC reducen el coste total de propiedad para los clientes al disminuir la necesidad de aprovisionar servidores DNS adicionales como respaldo en caso de sobrecarga o ataque.
En resumen, un ADC de alto rendimiento no solo puede proteger los servidores DNS frente a diversos ataques, sino que también puede aportar escalabilidad, mejorar el rendimiento y reducir el coste total de propiedad, al tiempo que permite a los servidores DNS gestionar grandes volúmenes de tráfico.
El futuro
Con el crecimiento de las aplicaciones móviles y de tecnologías más recientes, como los dispositivos del Internet de las cosas (IoT), el DNS también está creciendo. Además, tanto el número de aplicaciones como el volumen de tráfico que accede a ellas aumentan rápidamente. En los últimos 5 años, el volumen de consultas DNS se ha duplicado para las direcciones .com y otras extensiones. En 2016 se añadieron a Internet más de 10 millones de nombres de dominio y, a medida que se implementan cada vez más soluciones en la nube, móviles y de IoT, se espera que el DNS crezca a un ritmo aún mayor. Algunos estudios recientes sobre el tráfico mundial de Internet indican que el número de usuarios de Internet alcanzará los 4.100 millones a finales de 2020. Dado que los servidores DNS son esenciales para Internet, sin un DNS que funcione correctamente, Internet sería prácticamente inútil.
Al igual que el IoT, la popularidad de los servicios en la nube ha aumentado enormemente en los últimos años. Por ello, es más importante que nunca tener en cuenta la infraestructura DNS, así como las ventajas y amenazas asociadas a ella. Por un lado, el DNS autoritativo basado en la nube ofrece un mejor rendimiento, alta disponibilidad, seguridad y escalabilidad. Por otro, también es vulnerable a amenazas como los ataques contra la infraestructura DNS y los ataques DDoS.
Estas amenazas pueden interrumpir considerablemente el acceso a sitios web, aplicaciones, servicios en la nube y otros recursos. Planificar y gestionar eficazmente su infraestructura de TI es absolutamente esencial para mantener a raya estos ataques y seguir ofreciendo a sus empleados y clientes acceso a los recursos que necesitan, cuando y donde los necesiten.
PUBLICADO EL 5 DE OCTUBRE DE 2017