
Guía de soluciones de BIG-IP Cloud Edition
Introducción
F5® BIG-IP® Cloud Edition™ se creó para ayudar a los equipos de operaciones de red y de aplicaciones a colaborar de forma más eficaz en la entrega rápida de aplicaciones seguras y con el soporte adecuado. BIG-IP Cloud Edition simplifica y centraliza las principales funciones de gestión de dispositivos y servicios de aplicaciones, como la configuración, la concesión de licencias, las actualizaciones, el análisis y el escalado. Los equipos de operaciones pueden definir fácilmente un catálogo de autoservicio de servicios de aplicaciones al que los desarrolladores pueden acceder bajo demanda mediante un panel de control o una llamada a la API. Estos servicios se definen, actualizan e implementan para cada aplicación, a diferencia del modelo tradicional consolidado, en el que un único controlador de entrega de aplicaciones (ADC) admite varias aplicaciones.
Además de aportar un nuevo nivel de flexibilidad arquitectónica a los servicios de seguridad y entrega de aplicaciones de nivel empresarial, BIG-IP Cloud Edition también ofrece varias modalidades de compra. Diseñado para proporcionar una flexibilidad financiera acorde con la flexibilidad del servicio, BIG-IP Cloud Edition está disponible con opciones de licencia por suscripción, por consumo y empresarial, además de la opción tradicional de compra de una licencia perpetua.
La arquitectura de BIG-IP Cloud Edition
BIG-IP Cloud Edition se ha diseñado y probado específicamente para que las organizaciones puedan crear una solución de prestación de servicios de aplicaciones que ofrezca implementación y escalado de autoservicio, lo que permite a los equipos de aplicaciones proporcionar disponibilidad y seguridad de nivel empresarial para sus aplicaciones. Este enfoque permite a los responsables de las aplicaciones colaborar mejor con los equipos de NetOps, DevOps y SecOps dentro de un marco ágil para mejorar significativamente el rendimiento, la disponibilidad y la seguridad de todas las aplicaciones.
BIG-IP Cloud Edition consta de dos componentes de infraestructura:
1) ediciones virtuales (VE) BIG-IP Per-App con licencias especiales, cada una dedicada a una única aplicación y
2) F5 BIG-IQ® Centralized Management, que proporciona servicios de gestión, visibilidad y licencias para todas las instancias, independientemente de dónde se encuentren. La solución de escalado automático funciona en Amazon Web Services (AWS), Microsoft Azure o nubes privadas basadas en VMware vCenter.
Componentes lógicos
BIG-IP Cloud Edition se basa en varios componentes lógicos clave:
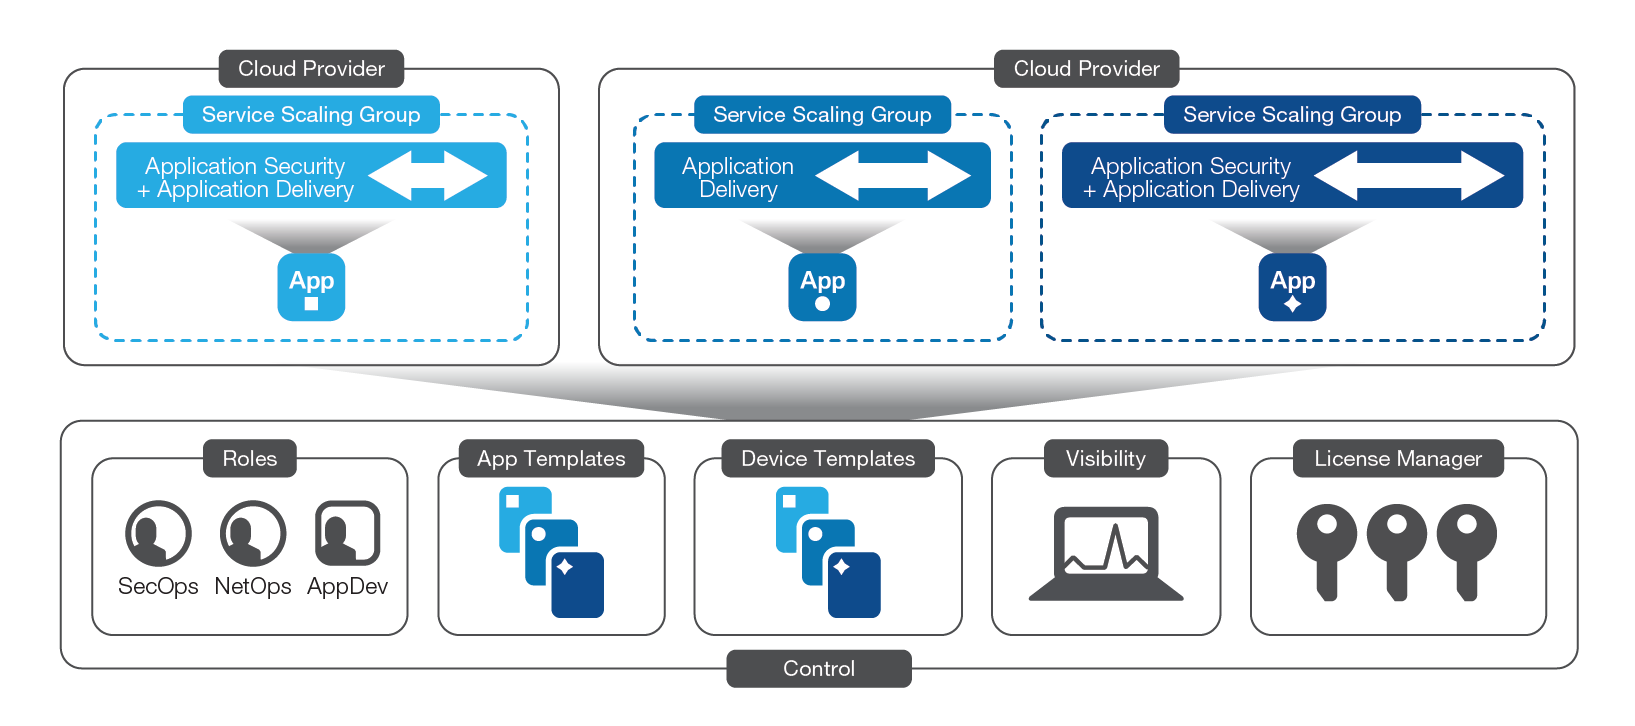
Proveedores de servicios en la nube
BIG-IP Cloud Edition permite implementar y escalar automáticamente instancias de BIG-IP en las siguientes plataformas en la nube:
- Amazon Web Services (AWS)
- Microsoft Azure
- Nubes privadas basadas en VMware vCenter
Está previsto añadir compatibilidad con otras plataformas de nube privada y pública en futuras versiones.
Catálogo de servicios
BIG-IP Cloud Edition permite a los desarrolladores acceder a un catálogo de autoservicio bajo demanda de servicios de aplicaciones y elegir una plantilla de implementación de servicios de aplicaciones.
Plantillas de aplicaciones
Las plantillas de aplicaciones definen los servicios de entrega y seguridad de aplicaciones que se implementarán para una aplicación, incluidos todos los objetos de BIG-IP, como servidores virtuales, perfiles, monitores, certificados SSL, políticas de seguridad, etc. Además, las plantillas de aplicaciones definen la supervisión y las alertas de dicha aplicación. Por lo general, estas plantillas las define un experto en servicios de aplicaciones (como el administrador de red o de seguridad), que configura valores predeterminados inteligentes y pone a disposición del propietario de la aplicación un conjunto limitado de opciones de configuración. Esta simplificación elimina la dependencia de las operaciones de red y seguridad, así como la necesidad de contar con conocimientos especializados y profundos sobre redes, al tiempo que garantiza un uso coherente de las plantillas y políticas aprobadas durante el desarrollo y la implementación de aplicaciones. Esto agiliza la implementación de aplicaciones, ya que sus propietarios utilizan un panel fácil de consultar o una única llamada a la API para implementar y gestionar sus aplicaciones. Además, BIG-IQ Centralized Management 6.0 incluye un conjunto de plantillas predefinidas para configuraciones habituales de aplicaciones. Las plantillas de aplicaciones pueden proporcionarse mediante pares de alta disponibilidad de BIG-IP en configuraciones sin escalado automático o mediante grupos de escalado de servicios.
Grupos de escalado de servicios
Además de utilizar plantillas de aplicaciones, los equipos de aplicaciones pueden aprovechar las funciones de escalado automático mediante la creación de un grupo de escalado de servicios. Cuando los servicios de aplicaciones se implementan a partir de una plantilla de aplicación y se selecciona un grupo de escalado de servicios como destino, BIG-IP Cloud Edition gestiona la disponibilidad y el escalado elástico de los recursos para prestar los servicios, así como el ciclo de vida y el proceso de actualización de los dispositivos BIG-IP que los prestan. Los grupos de escalado de servicios incluyen definiciones de políticas que establecen el número mínimo y máximo de dispositivos de un grupo y los desencadenantes que se utilizarán para escalar los recursos.
También es posible utilizar plantillas de aplicaciones del catálogo de servicios para implementar servicios en clústeres F5 ScaleN® tradicionales (aunque sin las ventajas del escalado y la gestión del ciclo de vida).
Plantillas de dispositivos
Las plantillas de dispositivos definen todas las características de la infraestructura (zona horaria, DNS, nombre de host, cuentas, NTP, licencias, redes, etc.) necesarias para implementar un dispositivo BIG-IP. Las organizaciones pueden utilizar plantillas de dispositivos para crear grupos de escalado de servicios mediante la implementación de varios dispositivos nuevos con estas plantillas. Las plantillas de dispositivos también son el método principal para interactuar con los dispositivos BIG-IP; si es necesario realizar un cambio en un dispositivo de BIG-IP Cloud Edition (por ejemplo, debido a una actualización de versión), se modifica la plantilla del dispositivo y los cambios se propagan al grupo de escalado de servicios. Las plantillas de dispositivos contienen toda la información necesaria para crear una instancia de una edición virtual de BIG-IP, incluidas las licencias, el aprovisionamiento, las redes y otras necesidades básicas del dispositivo.
La gestión de dispositivos es diferente en BIG-IP Cloud Edition.
En la mayoría de los casos, los dispositivos que proporcionan servicios de entrega y seguridad de aplicaciones en BIG-IP Cloud Edition son inmutables; los cambios no se realizan directamente en las configuraciones de los dispositivos, sino en la plantilla de estos. A continuación, BIG-IP Cloud Edition implementa estos cambios en un grupo de escalado de servicios mediante el despliegue de nuevos dispositivos, la redirección del tráfico hacia ellos y, posteriormente, la eliminación de los dispositivos antiguos. Este proceso, denominado en ocasiones «BIG-IP Per-App VE and nuke», es radicalmente distinto de la forma en que se gestiona una implementación tradicional multiinquilino de BIG-IP.
Ventajas de los servicios por aplicación:
- Aísla las cargas de trabajo
- Dimensionar adecuadamente los entornos virtuales
- Abandone las actualizaciones tradicionales in situ
- Aprovisionar y configurar automáticamente nuevas instancias
Gestión de licencias
Con BIG-IP Cloud Edition, la concesión, actualización y revocación de licencias para instancias virtuales se gestionan automáticamente mediante el sistema de gestión de licencias de BIG-IQ. Este sistema automático permite agrupar las licencias en un fondo común e implementarlas cuando y donde sean necesarias. Cuando un dispositivo deja de ser necesario, su licencia se devuelve al fondo común para que pueda utilizarla otra instancia. Aunque los modos de licencia, las funcionalidades y el rendimiento pueden variar entre implementaciones, BIG-IQ gestiona las licencias de forma transparente, por lo que no es necesario realizar una engorrosa activación manual de licencias al implementar nuevas instancias de BIG-IP.
Visibilidad de las aplicaciones
Para proporcionar desencadenadores de eventos de escalado y una visión detallada del rendimiento de las aplicaciones y la infraestructura, BIG-IQ recopila y visualiza análisis a nivel de aplicación que resultan útiles tanto para los administradores de seguridad y redes como para los propietarios de las aplicaciones. Esta visibilidad ayuda a los propietarios de las aplicaciones a diagnosticar por sí mismos los problemas de rendimiento para determinar si el origen de los retrasos se encuentra en su aplicación o en la red.
Roles
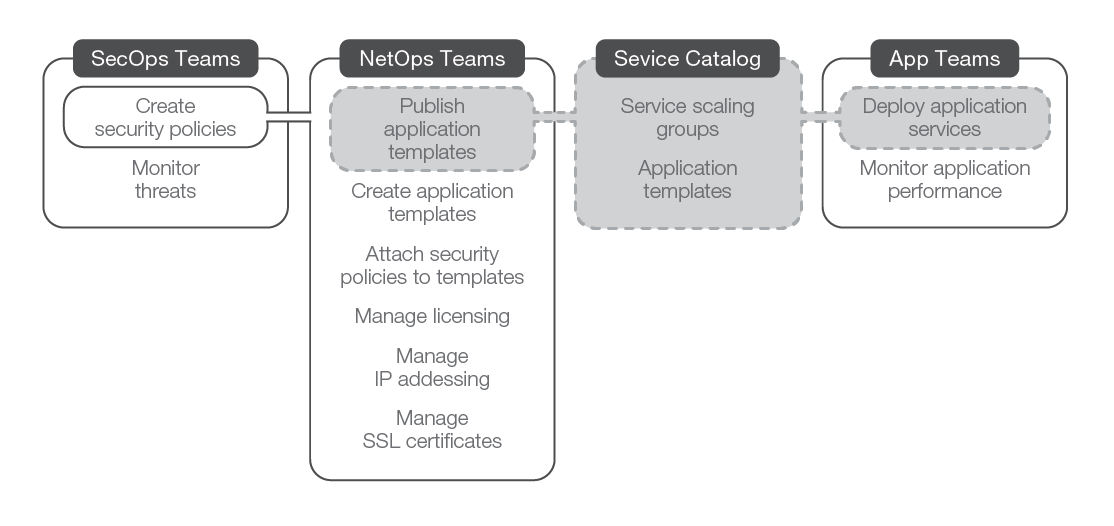
BIG-IP Cloud Edition está diseñado para facilitar la separación lógica de funciones. Los propietarios de las aplicaciones pueden desplegarlas mediante autoservicio en grupos de escalado de servicios gestionados por los propietarios de la infraestructura. Los equipos de NetOps y SecOps pueden gestionar las plantillas y las políticas de seguridad que utilizan los propietarios de las aplicaciones. Algunas plantillas pueden estar disponibles para determinados propietarios de aplicaciones y no para otros, y las estadísticas y los paneles de cada aplicación pueden restringirse a sus propietarios. Mediante una gestión pormenorizada de las funciones, BIG-IP Cloud Edition permite a los equipos de aplicaciones prestar soporte a sus aplicaciones, al tiempo que los equipos de operaciones mantienen el control de la red.
Componentes de infraestructura
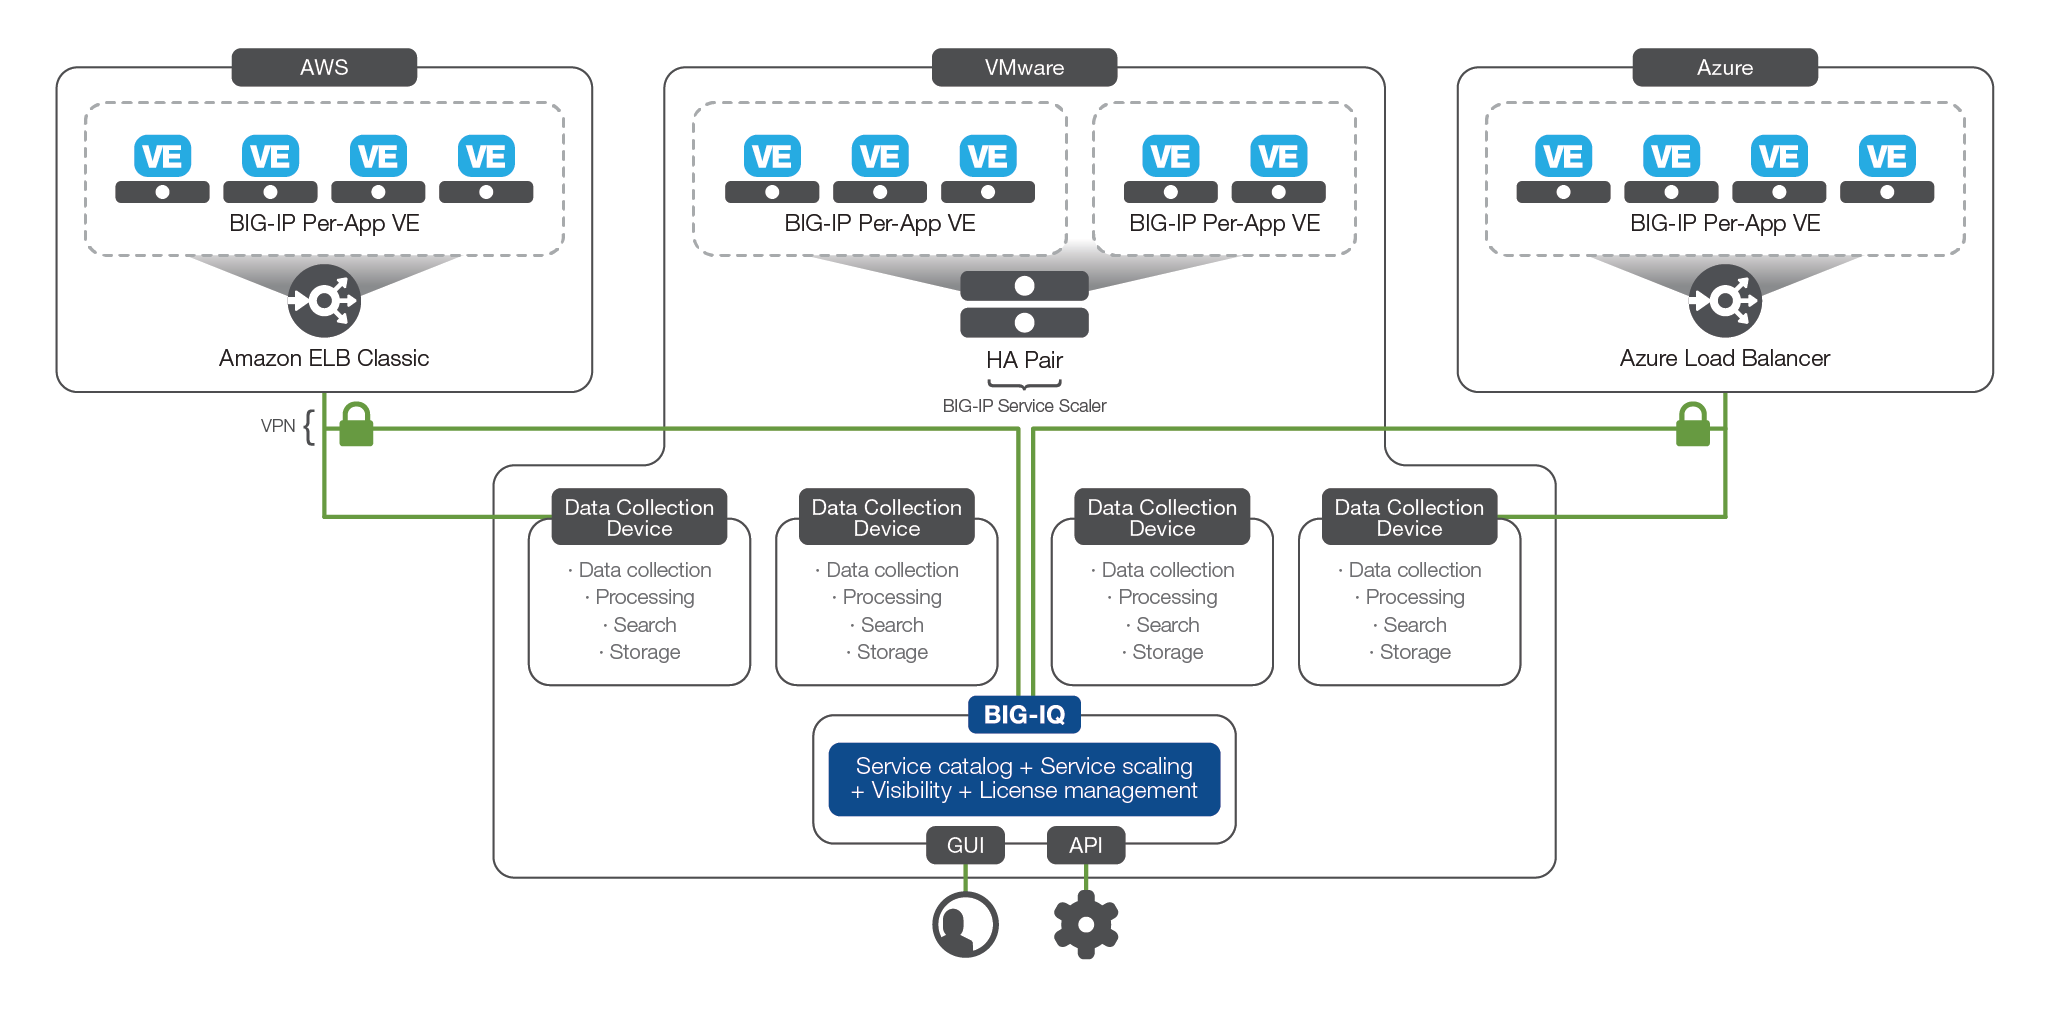
BIG-IP Cloud Edition se compone de varios componentes de infraestructura diferentes que funcionan conjuntamente para ofrecer la solución.
BIG-IP Per-App VE
Uso de BIG-IP Per-App VE fuera de BIG-IP Cloud Edition. Las instancias de BIG-IP Per-App VE pueden adquirirse fuera de BIG-IP Cloud Edition. BIG-IP Per-App está disponible como paquete de licencias e incluye un componente gratuito de gestión de licencias BIG-IQ.
Una VE por aplicación de BIG-IP es una instancia de BIG-IP con una licencia especial que se ha diseñado para proporcionar servicios dedicados a una única aplicación. Todas las funcionalidades del software BIG-IP están habilitadas, pero su capacidad está dimensionada adecuadamente para utilizarla como dispositivo dedicado.
Cada BIG-IP Per-App VE incluye:
- Dirección IP virtual única
- Tres servidores virtuales (una combinación de una dirección virtual y un puerto de escucha)
- Rendimiento de 25 Mbps o 200 Mbps
Hay dos opciones de módulos de software disponibles en las VE por aplicación de BIG-IP:
BIG-IP Local Traffic Manager
El software F5 BIG-IP Local Traffic Manager™ (LTM) ofrece una gestión del tráfico de aplicaciones líder en el sector, que incluye balanceo de carga avanzado, control de velocidad, enrutamiento de contenido, gestión de SSL y control total del tráfico de la capa de aplicación en ambas direcciones.
F5 Advanced WAF
F5 Advanced WAF ofrece todas las funciones de un cortafuegos de aplicaciones web (WAF) tradicional, además de una protección mejorada mediante la mitigación de ataques DDoS de capa 7, la detección avanzada de bots y la gestión de la seguridad de las API. Advanced WAF incluye un conjunto de funciones de gestión del tráfico de BIG-IP LTM para gestionar eficazmente el tráfico dirigido a los servidores de aplicaciones posteriores. La implementación de las políticas de Advanced WAF se gestiona como parte del componente de plantilla de la aplicación.
Requisitos de la máquina virtual
Las VE por aplicación de BIG-IP se benefician de la optimización de la plataforma en cuanto al tamaño de las imágenes y los discos que se ha llevado a cabo en las versiones recientes de BIG-IP. En las implementaciones tradicionales de BIG-IP, las versiones del software BIG-IP se actualizaban «in situ» descargando una nueva imagen de software en un dispositivo en funcionamiento y siguiendo después un procedimiento de actualización. Con BIG-IP Cloud Edition, los dispositivos que proporcionan servicios de entrega y seguridad de aplicaciones son, en su mayoría, inmutables, por lo que los cambios no se realizan directamente en las configuraciones de los dispositivos, sino que se implementan mediante las plantillas de dispositivos y aplicaciones. A continuación, las versiones antiguas se retiran mediante una actualización gradual. Por tanto, no se necesita espacio de almacenamiento adicional para varias versiones del software BIG-IP y se puede reducir el tamaño de la imagen de disco.
- En las implementaciones de VMware, las VE por aplicación de BIG-IP están disponibles en imágenes no actualizables que ocupan menos espacio de almacenamiento. Para obtener información detallada sobre las especificaciones de las máquinas virtuales en VMware, consulte la Guía de configuración de Virtual Edition para ESXi.
- Para el uso en producción en AWS, F5 recomienda los tipos de instancia M3 o M4, con un mínimo de dos núcleos virtuales y 4 GB de memoria para las implementaciones de BIG-IP LTM, y 8 GB para Advanced WAF.
- Para el uso en producción en Microsoft Azure, F5 recomienda los tipos de imagen Standard B2s y B2ms, con un mínimo de dos núcleos virtuales y 4 GB de memoria para implementaciones de BIG-IP LTM y 8 GB para Advanced WAF.
Escalado y gestión de instancias BIG-IP Per-App en un grupo de escalado de servicios
Escaladores de servicios VMware–BIG-IP
En VMware, el tráfico de cada aplicación dirigido a las VE por aplicación de BIG-IP se escala mediante un clúster especializado de BIG-IP que utiliza el reenvío de direcciones MAC, lo que conserva las direcciones IP de origen del cliente y de destino. Esto puede ser importante para algunas de las funciones de capa 7 que ofrecen las VE por aplicación de BIG-IP y también garantiza una recopilación de datos precisa para los servicios de visibilidad que ofrece BIG-IQ.
Los escaladores de servicios BIG-IP realizan un equilibrio de carga básico entre las VE por aplicación de BIG-IP y no tienen ningún límite de licencia en cuanto al rendimiento (aunque, obviamente, los recursos de hardware virtual limitarán el rendimiento máximo). Opcionalmente, el escalador de servicios puede habilitarse con funciones de cortafuegos que ofrecen ACL de red y capacidades de mitigación de ataques DoS de capa 4. Actualmente, los escaladores de servicios no pueden realizar funciones de SSL ni de capa 7.
Los escaladores de servicios BIG-IP requieren las siguientes especificaciones de máquina virtual:
------------
Mínimo
Máximo
vCPU
21
4
Memoria
4 GB
16 GB2
Espacio en disco
40 GB3
82 GB
Tarjetas de interfaz de red
4
10
------------
Los escaladores de servicios BIG-IP pueden pertenecer a más de un grupo de escalado de servicios y compartirse entre varias aplicaciones (mientras que las VE por aplicación de BIG-IP están, como su nombre indica, dedicadas a una única aplicación).
La instalación y configuración de escaladores de servicios en un grupo de escalado de servicios se describen en BIG-IQ Centralized Management: Implementaciones de tráfico local y red.
AWS ELB Classic
En AWS, los servicios se escalan mediante instancias de Elastic Load Balancing (ELB) Classic. ELB Classic proporciona equilibrio de carga L4 básico y disponibilidad entre las VE por aplicación de BIG-IP, y cada instancia lógica de ELB está dedicada a un único grupo de escalado de servicios. Por tanto, cada aplicación requiere una configuración de ELB específica. El servicio de AWS gestiona el escalado de las instancias de ELB para satisfacer la demanda.
La configuración de instancias de AWS ELB en un grupo de escalado de servicios se explica en BIG-IQ Centralized Management: Gestión de aplicaciones en una nube de AWS con escalado automático.
Equilibrador de carga de Azure
En Azure, los servicios se escalan mediante instancias de Azure Load Balancer. Load Balancer proporciona equilibrio de carga básico de nivel 4 y disponibilidad entre las VE por aplicación de BIG-IP, y cada instancia lógica de Load Balancer está dedicada a un único grupo de escalado de servicios. Por tanto, cada aplicación requiere una configuración específica de Load Balancer. El servicio de Azure gestiona el escalado de las instancias de Load Balancer para satisfacer la demanda.
La configuración de instancias de Azure Load Balancer en un grupo de escalado de servicios se explica en BIG-IQ Centralized Management: Gestión de aplicaciones en una nube de Azure con escalado automático.
BIG-IQ
BIG-IQ puede gestionar más elementos además de las VE por aplicación de BIG-IP.
BIG-IQ puede detectar y gestionar instancias de BIG-IP de todas las versiones de software compatibles, independientemente de la plataforma o la ubicación. La plataforma puede gestionar dispositivos, visualizar estadísticas e implementar configuraciones de servicios de aplicaciones basadas en plantillas en instancias de BIG-IP físicas, virtuales y desplegadas en la nube. BIG-IQ puede incluso ofrecer escalado automático para las VE de BIG-IP tradicionales compatibles (no por aplicación) en plataformas compatibles (actualmente AWS, Azure y VMware).
BIG-IQ proporciona una gestión centralizada de todos los componentes que conforman BIG-IP Cloud Edition. Todas las actividades y los informes se gestionan mediante BIG-IQ, y no se requiere acceso administrativo a las VE por aplicación de BIG-IP.
BIG-IQ:
- Crea nuevos grupos de escalado de servicios
- Dentro del grupo de escalado de servicios, se hace referencia a las plantillas de dispositivos para gestionar el ciclo de vida de las VE BIG-IP Per-App. Las plantillas de dispositivos incluyen toda la información necesaria para poner en marcha una VE BIG-IP Per-App sin necesidad de intervención humana.
- Proporciona análisis exhaustivos a nivel de aplicación para que los propietarios de las aplicaciones puedan solucionar sus propios problemas.
- Proporciona métricas de rendimiento y capacidad a nivel de dispositivo para la resolución de problemas y la planificación.
- Ofrece acceso basado en roles, lo que permite a los propietarios de aplicaciones implementar servicios F5 de las capas 4 a 7 para una aplicación mediante plantillas de aplicaciones predefinidas del catálogo de servicios, en régimen de autoservicio.
F5 recomienda el siguiente hardware virtual para BIG-IQ en una implementación de BIG-IP Cloud Edition.
------------
Mínimo
Máximo
vCPU
4
8
Memoria
4 GB
16 GB
Espacio en disco
95 GB
500 GB
Tarjetas de interfaz de red
2
10
------------
La instalación y configuración de BIG-IQ se describen en la Guía de planificación e implementación de una implementación de F5 BIG-IQ Centralized Management.
Comunicación de BIG-IQ con la gestión de la infraestructura virtual
BIG-IQ puede iniciar, conceder licencias, aprovisionar y configurar instancias VE por aplicación de BIG-IP bajo demanda, como parte de un grupo de escalado de servicios o en un entorno de escalado horizontal. Para ello, se requiere acceso autenticado al entorno de infraestructura virtual.
En VMware
En VMware, se requiere lo siguiente: credenciales para acceder a vCenter, un nombre de host de vCenter, un certificado SSL para establecer una comunicación segura y otra información sobre el entorno ESX, como hosts/clústeres, almacenes de datos, conmutadores virtuales (distribuidos) (vSwitches) y grupos de recursos.
En AWS
En AWS, se requiere lo siguiente: una clave de acceso de usuario de Identity and Access Management (IAM) y su secreto asociado para realizar llamadas a la API, así como ELB para proporcionar una distribución de tráfico de primer nivel. Siga las prácticas recomendadas de AWS para crear y gestionar las claves.
El usuario de IAM debe tener asociada la política de acceso de administrador y disponer de permisos para crear grupos de escalado automático, buckets de Amazon Simple Storage Service (S3), instancias y perfiles de instancia de IAM. Para obtener más información sobre los permisos y la configuración general de AWS, consulte https://aws.amazon.com/documentation.
Alta disponibilidad y copia de seguridad de BIG-IQ
Dado que BIG-IP Cloud Edition canaliza prácticamente todas las actividades del plano de control a través de la capa de gestión de BIG-IQ —BIG-IQ se encarga de la supervisión en tiempo real y de los eventos de escalado horizontal y reducción, además de gestionar la asignación y revocación de licencias—, se convierte en una parte fundamental del sistema de entrega y, por tanto, suele implementarse en una configuración redundante de alta disponibilidad.
Por lo tanto, la planificación debe incluir un par BIG-IQ activo-en espera, con la licencia adecuada para el número de instancias BIG-IP gestionadas.
La configuración de BIG-IQ para alta disponibilidad se aborda en la Guía de planificación e implementación de una implementación de F5 BIG-IQ Centralized Management.
Dispositivos de recopilación de datos de BIG-IQ
Los dispositivos de recopilación de datos de BIG-IQ se encargan de recopilar, almacenar y procesar los datos de tráfico y rendimiento de las VE por aplicación de BIG-IP. Una vez que las VE por aplicación de BIG-IP envían la telemetría de rendimiento y tráfico a los dispositivos de recopilación de datos para que la procesen y almacenen, BIG-IQ consulta dichos dispositivos para proporcionar visibilidad e informes. Los dispositivos de recopilación de datos se organizan en clústeres que trabajan conjuntamente y replican los datos almacenados con fines de redundancia.
F5 recomienda el siguiente hardware virtual para los dispositivos de recopilación de datos utilizados en BIG-IP Cloud Edition:
------------
vCPU
8
Memoria
32
Espacio en disco
500 GB
Tarjetas de interfaz de red
2
------------
Nota sobre los subsistemas de disco: Los dispositivos de recopilación de datos de BIG-IQ almacenan, procesan y analizan los datos recopilados de las VE por aplicación de BIG-IP para generar informes y paneles para el sistema BIG-IQ. Esta carga de trabajo hace un uso intensivo de las operaciones de E/S de disco, por lo que el almacenamiento subyacente debe dimensionarse teniendo en cuenta tanto la capacidad como el rendimiento. Para implementaciones a gran escala de VE por aplicación de BIG-IP o para tareas exhaustivas de registro y análisis, deben utilizarse subsistemas de almacenamiento de alto rendimiento. Las operaciones de búsqueda e indexación de capturas generarán operaciones de E/S tanto aleatorias como secuenciales, a menudo con una alta concurrencia de tareas.
Para obtener más información, consulte la Guía de dimensionamiento de dispositivos de recopilación de datos de BIG-IQ Centralized Management.
Redes y conectividad
VPN para dispositivos de recopilación de datos con implementaciones en la nube pública
Cuando se crean nuevas VE por aplicación de BIG-IP, se les asigna la dirección self-IP de los dispositivos de recopilación de datos a los que deben volver a conectarse. Se trata de una configuración fija (a partir de BIG-IQ 6.0). Se requieren conexiones en ambas direcciones entre los dispositivos de recopilación de datos y la VE por aplicación de BIG-IP. En muchos entornos, pero especialmente cuando las VE por aplicación de BIG-IP se encuentran en AWS o Azure y BIG-IQ y los dispositivos de recopilación de datos están en las instalaciones del cliente, será necesaria una conexión VPN para enrutar correctamente el tráfico en ambas direcciones, ya que los dispositivos de recopilación de datos suelen tener una dirección IP no enrutable conforme a RFC 1918. BIG-IP Cloud Edition requiere intervalos de direcciones IP únicos en Amazon Virtual Private Cloud (Amazon VPC) o Azure Virtual Network (Azure VNet), lo que significa que no pueden tener espacios de direcciones solapados en Amazon VPC.
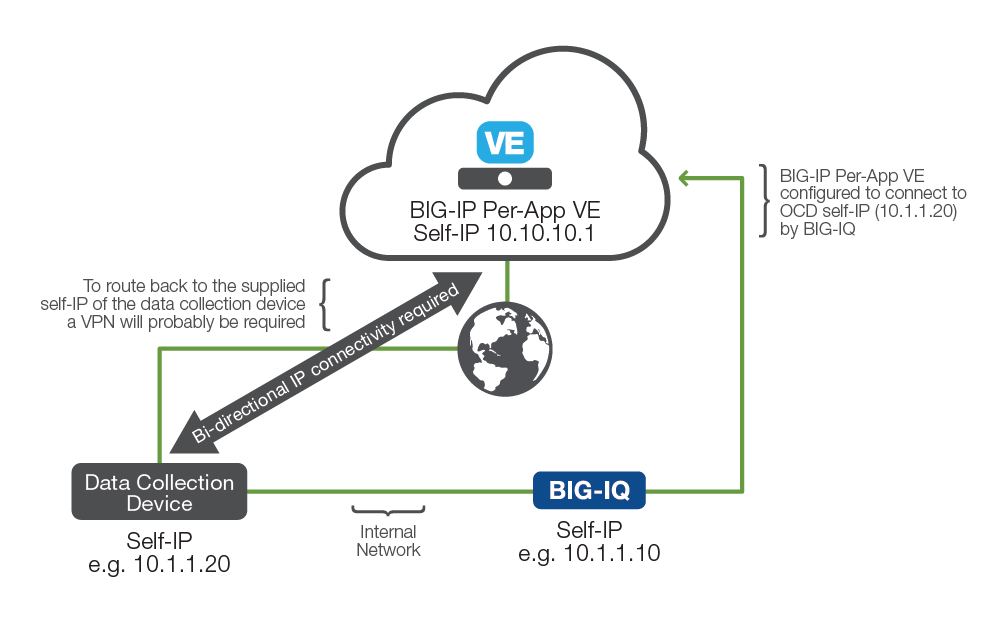
Hay varias formas de configurar una VPN u otra conexión privada con AWS, incluidos servicios como AWS Direct Connect o servicios de conectividad multinube como Equinix Cloud Exchange. También es posible establecer un túnel IPsec desde dispositivos BIG-IP locales hasta puertas de enlace de VPN de AWS.
Conectividad: puertos y protocolos
Para obtener información detallada sobre la conectividad de puertos y protocolos entre los componentes de BIG-IP Cloud Edition, consulte la documentación de BIG-IQ 6.0.
Además, BIG-IQ necesita acceso a los endpoints de la API de AWS de la región seleccionada a través del puerto 443 o al servidor vCenter a través del puerto 443.
Autenticación y seguridad
Autenticación de usuarios de BIG-IQ
BIG-IQ ofrece tanto gestión integrada de cuentas de usuario como integración con protocolos externos habituales, como TACACS, RADIUS y LDAP.
Dimensionamiento y planificación de la capacidad de red y conectividad
¿Cuántas VE por aplicación de BIG-IP se necesitarán?
Hay dos límites críticos para las instancias de BIG-IP Per-App VE:
- Objetos
- Rendimiento
A diferencia de una implementación más tradicional, las VE por aplicación de BIG-IP suelen implementarse en una configuración totalmente activa, en la que el dispositivo de gestión del tráfico de primer nivel se encarga de la alta disponibilidad y el escalado. Por lo general, esto se traduce en un mayor rendimiento real por cada instancia de VE aprovisionada que en un par de alta disponibilidad (HA) activo-en espera más centrado en el hardware, donde es necesario mantener capacidad de reserva para la conmutación por error, incluso en una configuración activo-activo. Las VE por aplicación de BIG-IP están disponibles con licencias de rendimiento de 25 Mbps y 200 Mbps, y están diseñadas para escalar horizontalmente mediante grupos de escalado de servicios.
El primer paso consiste en realizar una estimación inicial del rendimiento necesario para cada aplicación cuyo tráfico se vaya a gestionar. A continuación, decida si resulta más adecuada la licencia de 25 Mbps o la de 200 Mbps. Para aplicaciones que requieran un mayor rendimiento, la licencia de 200 Mbps es la opción adecuada, ya que permite reducir el número total de dispositivos. Para requisitos menores o más específicos, la licencia de 25 Mbps resulta más apropiada. Si es importante maximizar el uso de los recursos, la licencia de 200 Mbps permitirá aprovechar de forma más eficiente el hardware subyacente para un nivel de rendimiento determinado.
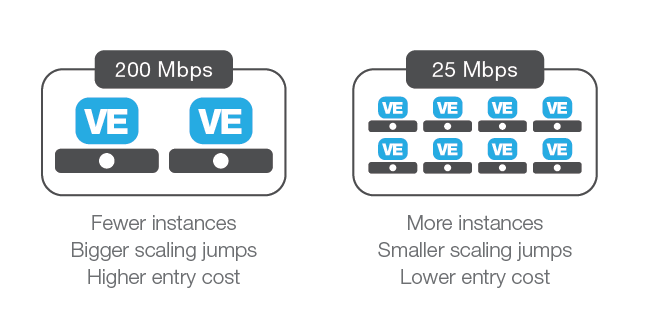
Es posible combinar distintos tipos de licencia dentro de un mismo entorno, pero cada aplicación específica solo utilizará un tipo de licencia.
Para cada aplicación, determine:
- Rendimiento total necesario
- Crecimiento previsto
- Volatilidad
Al considerar la volatilidad, hay varias variables que deben tenerse en cuenta. En primer lugar, los desencadenantes de los eventos de escalado se basan en el rendimiento, los umbrales de CPU y/o la memoria del dispositivo con mayor carga de un grupo de escalado de servicios, calculados como promedio durante cinco minutos. Dado que una nueva instancia de BIG-IP Per-App VE tardará un breve periodo de tiempo en activarse tras el arranque, se recomienda aprovisionar el requisito básico con capacidad para aproximadamente 20 minutos del crecimiento máximo previsto. De este modo, los servicios pueden adaptarse a la demanda y, al mismo tiempo, conservar cierta capacidad para gestionar los picos previstos.
Aunque el dimensionamiento puede ser complejo, con BIG-IP Cloud Edition las instancias de cada aplicación pueden adaptarse a la demanda, por lo que no es necesario buscar la perfección ni aprovisionar una capacidad de reserva excesiva.
Dimensionamiento de las instancias del escalador de servicios BIG-IP
La capacidad de escalado de servicios se implementa de forma diferente según el entorno.
En AWS, el escalado horizontal se gestiona mediante el equilibrador de carga AWS ELB Classic, que es fácil de usar.
En VMware, las funciones de escalado del servicio, protección contra ataques DDoS de capa 4 y cortafuegos las proporcionan unas VE BIG-IP especiales. Estas VE están configuradas para distribuir el tráfico entre las VE BIG-IP por aplicación, así como para proporcionar control de acceso en la capa de red y mitigación de ataques DDoS.
Las instancias de escalado automático están diseñadas para ofrecer un alto rendimiento, tener una baja complejidad y poder compartirse entre varias aplicaciones.
API e integraciones
BIG-IQ ofrece una API REST que permite implementar mediante programación servicios de aplicaciones desde el catálogo de servicios. Para obtener más información sobre la API REST, consulte la documentación de BIG-IQ.
Conclusión
BIG-IP Cloud Edition ofrece la potencia, la seguridad y la flexibilidad de los servicios de aplicaciones de F5 de nuevas formas. Entre ellas se incluyen una nueva plataforma por aplicación que puede ampliar o reducir su capacidad bajo demanda, así como funciones de autoservicio. Los equipos de seguridad pueden crear políticas de seguridad de aplicaciones y de mitigación de ataques DDoS, mientras que los equipos de redes pueden asociarlas a plantillas de aplicaciones y añadirlas al catálogo de servicios para usuarios específicos. Los equipos de aplicaciones pueden elegir entre un catálogo de servicios predefinido e implementar servicios en un grupo de escalado de servicios que se adaptará a los requisitos de sus aplicaciones.
El resultado final es una solución sumamente flexible y escalable que ofrece servicios de aplicaciones F5 de nivel empresarial —con la flexibilidad de las instancias dedicadas— y reduce de forma cuantificable la carga operativa. Este enfoque permite que los equipos adecuados realicen las tareas que les corresponden: ahora, los responsables de las aplicaciones pueden colaborar mejor con los equipos de operaciones de red, desarrollo y seguridad dentro de un marco ágil para mejorar significativamente el rendimiento, la disponibilidad y la seguridad de todas las aplicaciones.
1 Se requieren cuatro vCPU para disponer de funcionalidades adicionales de firewall.
2 Este valor puede ser superior, ya que no existe un límite fijo.
3 82 GB para las funciones de firewall.
PUBLICADO EL 30 DE MAYO DE 2018