
Cree una arquitectura multiinquilino segura con F5 VELOS
Introducción
Las empresas se están centrando en contener los costes de sus centros de datos corporativos y, al mismo tiempo, atender la creciente demanda de entrega de contenidos. A medida que estas organizaciones tratan de maximizar el grado de utilización de su infraestructura existente, garantizar la seguridad de los datos y el cumplimiento normativo se ha convertido en una prioridad absoluta. Dado que muchas organizaciones tienen cargas de trabajo distribuidas entre instalaciones locales, centros de colocación y entornos multicloud, necesitan una estrategia de seguridad de datos coherente en todos sus despliegues. La nueva arquitectura moderna de F5 permite a las organizaciones acelerar sus planes de transformación digital mediante el despliegue modular del software de F5 tanto en nubes privadas como públicas, sin renunciar a las capacidades de aceleración de hardware existentes. La infraestructura de F5 basada en microservicios admite la entrega de aplicaciones y la funcionalidad multiinquilino, con una seguridad integral que aísla a los distintos inquilinos; todo ello constituye un pilar fundamental de la visión Adaptive Apps de F5 .
Los problemas de seguridad de los datos afectan a uno de cada tres proveedores de servicios. Ante el aumento de las filtraciones de datos y de las multas por incumplimientos normativos, los proveedores de servicios gestionados quieren garantizar a sus clientes que el tráfico de su red no pueda ser visto ni manipulado por otros clientes alojados en el mismo dispositivo físico.
La arquitectura moderna de F5 combina las características de alto rendimiento que requieren los directores de sistemas de información (CIO) con la sólida postura de alta seguridad que exigen los directores de seguridad (de la información) (CSO/CISO).
Componente
Definición
CMP
Multiprocesamiento en clúster de F5®TM (CMP), una arquitectura distribuida para escalar CPU, núcleos y blades
VELOS
Solución de controlador de entrega de aplicaciones (ADC) de última generación, basada en una arquitectura a escala de nube y que permite ejecutar aplicaciones de gestión del tráfico en un sistema basado en chasis, tanto en instalaciones propias como en entornos de coubicación.
Dispositivo
Una plataforma de hardware no modular con un número fijo de puertos y núcleos de CPU en la que también se pueden implementar instancias de inquilinos
F5OS
F5OS es el nuevo software de la capa de plataforma introducido con VELOS. F5OS utiliza una arquitectura de microservicios cuya complejidad se oculta al administrador. La capa de plataforma incluye la configuración básica del sistema, la gestión de licencias del chasis, las funciones de red y la configuración de las particiones del chasis.
Partición del chasis
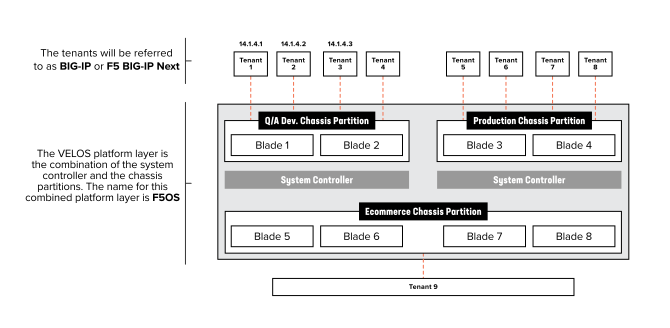
Una partición de chasis es una agrupación de blades dentro de un chasis VELOS. Se trata de un concepto nuevo que no está disponible en VIPRION. Permite separar y aislar por completo un grupo de blades dentro del chasis. Los tenants se crean dentro de las particiones de chasis y también proporcionan aislamiento. Las particiones de chasis no guardan relación alguna con las particiones administrativas de TMOS.
Inquilino
Las generaciones anteriores de plataformas BIG-IP, como VIPRION, admitían la virtualización y la tenencia múltiple mediante F5® Virtual Clustered MultiprocessingTM (vCMP). VELOS también admite la virtualización y la tenencia múltiple, pero sin utilizar vCMP. VELOS emplea un enfoque más moderno basado en microservicios e incorpora la tenencia múltiple de forma predeterminada. Al igual que con vCMP, se pueden aprovisionar tenants individuales, cada uno de los cuales ejecuta una versión de software distinta.
SuperVIP/Servidor físico
SuperVIP hace referencia a un tipo de configuración bare metal en VIPRION en la que la incorporación de más blades aumenta la capacidad de procesamiento. La tecnología CMP se utiliza para distribuir la carga entrante entre todos los procesadores disponibles. VELOS es multiinquilino de forma predeterminada y permite abordar un caso de uso similar mediante la configuración de un único inquilino de gran tamaño que puede ampliarse dinámicamente (al igual que VIPRION) cuando se añaden blades adicionales.
La arquitectura moderna de F5
Los sistemas de generaciones anteriores, como VIPRION, ofrecían soluciones de virtualización mediante la tecnología vCMP. vCMP constaba de dos componentes que proporcionaban capacidad multiinquilino: la capa de host de vCMP y la capa de invitado de vCMP. La funcionalidad de host de vCMP era, en esencia, un hipervisor personalizado que permitía a las plataformas F5 ejecutar instancias virtuales de BIG-IP, denominadas invitados.
VELOS proporciona un modelo similar a vCMP desde el punto de vista de la configuración y la implementación, pero utiliza una tecnología diferente. VELOS emplea los términos «inquilinos» o «tenencia» para describir las capacidades de virtualización dentro del chasis. La capa de plataforma F5OS de VELOS no es un hipervisor, sino una auténtica capa de microservicios con un entorno de Kubernetes subyacente para la gestión. F5OS implementa la tenencia múltiple mediante la tecnología KubeVirt, que permite ejecutar instancias de BIG-IP como máquinas virtuales (VM) sobre la capa de microservicios. Esto permite a los clientes migrar instancias existentes de BIG-IP, o invitados, a inquilinos de VELOS sin cambiar la forma en que los gestionan.
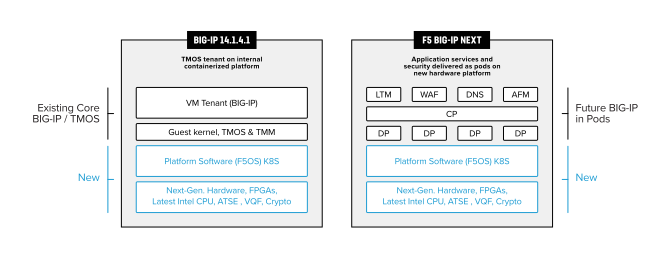
La arquitectura VELOS también es compatible con la próxima generación de software BIG-IP: BIG-IP Next. En lugar de ejecutar instancias de BIG-IP como máquinas virtuales sobre un entorno en contenedores, BIG-IP Next se ejecuta como un conjunto de contenedores dentro del entorno de contenedores nativo. Los tenants compatibles en un chasis VELOS pueden ser BIG-IP con TMOS y BIG-IP Next en contenedores sobre F5OS, lo que permite realizar pruebas y migraciones de versión sin interrupciones en la misma plataforma.
La configuración de un tenant en VELOS es prácticamente idéntica al aprovisionamiento de un guest de vCMP. El administrador asigna un nombre al tenant, selecciona la versión de software que ejecutará y le asigna recursos de vCPU y memoria. Los tenants de VELOS utilizan recursos dedicados de CPU y memoria, al igual que los guests de vCMP.
Particionamiento del chasis
VELOS ofrece una capa adicional de aislamiento mediante una función de particionamiento del chasis que permite a los administradores agrupar y aislar los blades entre sí. Cada blade puede constituir su propia partición aislada del chasis o agruparse con otros blades para formar particiones de chasis más grandes, hasta alcanzar el número máximo de blades que admite el chasis. El particionamiento del chasis proporciona una capa adicional de aislamiento que incluye la red física. Con vCMP, todos los invitados podían acceder a la red física en la capa del host, aunque dicho acceso podía restringirse mediante la pertenencia a una VLAN. Con la arquitectura multiinquilino y las particiones de chasis de VELOS, los inquilinos de una partición de chasis solo tienen acceso a la red física de la partición de chasis en la que están alojados. No pueden acceder a la red de otras particiones de chasis. Siguen estando sujetos a las restricciones de las VLAN, al igual que con vCMP, pero la partición del chasis crea una separación adicional en las capas inferiores. VELOS aísla aún más las particiones de chasis al separar el acceso administrativo, de modo que cada partición de chasis gestiona su propio acceso de usuarios y su autenticación.
Rol de administrador del chasis
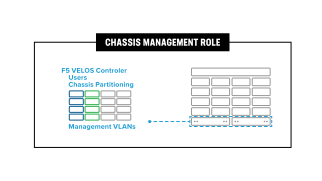
Los administradores del chasis pueden acceder a las interfaces de gestión fuera de banda de los controladores del sistema. También pueden configurar las particiones del chasis y asignar privilegios de usuario para acceder a ellas.
Rol de administrador de particiones del chasis
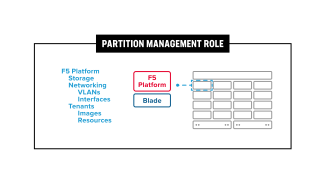
Los administradores de particiones del chasis configuran la infraestructura de red en banda para los blades de la partición, lo que incluye interfaces, grupos de agregación de enlaces y VLAN. También pueden implementar y gestionar los ciclos de vida de los tenants dentro de la partición del chasis que tengan asignada. Un administrador de particiones del chasis no tendrá acceso a otras particiones del chasis del sistema, lo que proporciona un aislamiento seguro no solo en la capa de tenants, sino también en las capas de red inferiores.
Rol de administrador del tenant
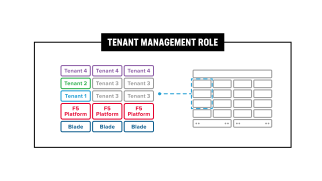
Los administradores de tenants son responsables de configurar los servicios del tenant. Los gestores de tenants tienen acceso a todas las funciones de gestión que ofrece un tenant de BIG-IP. Esto es similar al acceso a un guest de vCMP. Es independiente del acceso a la capa inferior de la plataforma y se controla desde la instancia de TMOS (o tenant).
“Una auténtica capa de microservicios con un framework de Kubernetes subyacente para su gestión.”
Seguridad y escalado de aplicaciones con una arquitectura moderna
La arquitectura moderna basada en microservicios ayudará a las organizaciones que quieran transformar digitalmente sus centros de datos. El objetivo de la transformación digital y la modernización de los centros de datos es poder innovar y reaccionar con rapidez. A medida que más proveedores de servicios y operadores de centros de datos empresariales despliegan cargas de trabajo en entornos locales, de coubicación y multinube para satisfacer las crecientes necesidades de entrega de aplicaciones, mejorar los índices de utilización y la seguridad de los datos cobra cada vez más importancia. La arquitectura basada en microservicios de F5 permite a las empresas optimizar el uso del CapEx y, al mismo tiempo, garantizar el cumplimiento de las normas de seguridad de los datos.
Los mayores problemas a los que se enfrentan las empresas son la lentitud de los despliegues, las limitaciones para ampliar la capacidad y las brechas de seguridad de los datos. Se sigue invirtiendo de forma constante en tecnologías de automatización y supervisión remota para reducir los errores humanos.
Para los proveedores de servicios, estar preparados para el 5G y mejorar el rendimiento de los abonados y de la red son prioridades fundamentales. Además, necesitarán poder ampliar los recursos para hacer frente al aumento de la carga, tanto ahora como durante la migración de 3G o 4G LTE al Edge 5G, garantizando al mismo tiempo el aislamiento de las aplicaciones y los recursos.
F5 desarrolló el sistema de chasis VELOS para ayudar a las empresas a mejorar el rendimiento de las aplicaciones, la tolerancia a fallos y las capacidades de gestión de API.
F5OS, junto con la plataforma VELOS, ofrece un mejor aprovechamiento de los recursos, capacidades de automatización y seguridad de defensa en profundidad. Para optimizar el uso de los recursos, VELOS admite varios clústeres de tenants en un único dispositivo. La nueva metodología de particionamiento del chasis, junto con la asignación granular de recursos, proporciona un modelo operativo más sencillo. La arquitectura basada en API ayuda a los clientes a automatizar la implementación de sus sistemas BIG-IP, lo que facilita la gestión de aplicaciones y las tareas de automatización. VELOS admite varias capas de seguridad de las aplicaciones para limitar el alcance de posibles vulnerabilidades. VELOS también admite una combinación de mecanismos físicos y de software de seguridad de defensa en profundidad para proteger los procesos, garantizar un control de acceso seguro y aislar las redes.
Los proveedores de servicios gestionados también han constatado que la seguridad de los tenants permite a sus clientes finales gestionar de forma independiente los segmentos aislados de sus propios servicios. Por ejemplo, un cliente final puede ejecutar F5 Advanced Web Application FirewallTM (WAF) o BIG-IP® Advanced Firewall ManagerTM (AFM) desde otra instancia de tenant que se ejecute en la misma partición para proteger su aplicación, mientras que otro cliente puede ejecutar F5 BIG-IP Access Policy Manager (APM) para proporcionar control de acceso y autenticación a sus servicios de red.
“La plataforma VELOS ofrece un mejor aprovechamiento de los recursos, capacidad de automatización y seguridad de defensa en profundidad.”
Seguridad del sistema VELOS
La seguridad está integrada en todos los aspectos de VELOS. Durante el diseño y el desarrollo de VELOS, los equipos de desarrollo de productos y seguridad de F5 examinaron todas las superficies de ataque y realizaron un modelado de amenazas sobre ellas, lo que constituye la evaluación de seguridad más exhaustiva de la historia de F5.
Seguridad de la plataforma
El particionamiento del chasis es una de las soluciones multiinquilino que ofrece F5. El particionamiento del chasis permite a los clientes crear particiones a nivel de cada blade y agrupar los blades para ofrecer una única entidad gestionada. Cada partición del chasis cuenta con su propia pila de gestión y conectividad de red de datos, lo que permite aislar a los inquilinos alojados en cada una de estas particiones.
La capa de plataforma F5OS proporciona aislamiento entre las aplicaciones que se ejecutan dentro de la partición del chasis y el hardware subyacente mediante el uso de perfiles de restricciones de contexto de seguridad (SCC) y el modo de computación segura (seccomp). Además, la configuración predeterminada de Security-Enhanced Linux (SELinux) restringe el acceso de los servicios de los tenants a los recursos del host. La autenticación y la gestión de usuarios restringen el acceso a las aplicaciones mediante la creación de roles independientes de administrador del chasis, administrador de la partición y administrador del tenant. La capa de host, basada en un sistema de archivos de solo lectura, impide además que los tenants puedan salir de su entorno aislado.
Módulo de plataforma segura
Trusted Platform Module (TPM) (ISO/IEC 11889) es un estándar internacional para procesadores criptográficos seguros, es decir, microcontroladores dedicados diseñados para proteger el hardware mediante claves criptográficas integradas. F5 implementa la cadena de custodia y la atestación de TPM mediante el chipset TPM 2.0, Linux Trusted Boot (tboot) y la tecnología Intel TXT. El chip TPM realiza determinadas mediciones cada vez que se inicia el sistema. Estas mediciones incluyen el cálculo de hashes de la mayor parte del código del BIOS, la configuración del BIOS, la configuración de TPM, tboot, el disco RAM inicial de Linux (initrd) y el kernel de Linux (la versión inicial de VELOS solo valida el BIOS), de modo que no se puedan generar fácilmente versiones alternativas de los módulos medidos y que los hashes den lugar a mediciones idénticas. Puede usar estas mediciones para compararlas con valores válidos conocidos.
Tanto los controladores del sistema como todas las tarjetas (BX110) disponen de un chipset TPM 2.0. En la versión inicial de VELOS, la atestación local se realiza automáticamente durante el arranque y puede consultarse en la interfaz de línea de comandos (CLI). En el futuro, F5 añadirá la atestación remota y la atestación del kernel de Linux y de initrd.
Modo dispositivo
Los administradores pueden reforzar aún más la seguridad del sistema VELOS habilitando el modo dispositivo. El modo dispositivo es un modelo de seguridad diseñado específicamente para cumplir los requisitos de seguridad de los organismos federales y del sector financiero. Este modo elimina el acceso al shell del sistema subyacente, lo que dificulta considerablemente la ejecución de scripts. También se elimina el acceso a la cuenta raíz del sistema subyacente para obligar a todos los usuarios a pasar por el sistema de autenticación. En VELOS, el modo dispositivo puede habilitarse tanto en la capa de plataforma F5OS como en cada tenant aprovisionado. Un administrador puede habilitarlo en el nivel del controlador del sistema, en cada partición del chasis y en cada tenant. Este modo se controla mediante opciones de configuración en cada nivel, en lugar de mediante una licencia, como ocurre en algunos entornos VIPRION.
A modo de resumen, las características de seguridad más destacadas de la plataforma son:
- Separación y aislamiento dentro del chasis mediante particiones del chasis
- Aislamiento de particiones del chasis, restringiendo el acceso a un grupo específico de usuarios
- Seguridad de hardware mediante el módulo de plataforma segura (TPM)
- Modo dispositivo, que impide la ejecución de scripts y la explotación de vulnerabilidades con privilegios de root
- Verificación de firmas, que permite únicamente imágenes de software firmadas por F5
Estas funciones protegen la capa de la plataforma frente a vectores de amenazas externas. Los propios tenants cuentan con sus propios subsistemas de seguridad.
Seguridad en un entorno multiinquilino
Con la funcionalidad multiinquilino, garantizar el aislamiento entre inquilinos se convierte en una prioridad. Tanto los proveedores de servicios como los clientes empresariales que alojan varios inquilinos en un mismo dispositivo necesitan aislar los recursos pertenecientes a distintos inquilinos. F5 garantiza la seguridad entre inquilinos mediante varias capas de configuraciones de seguridad.
Solo se pueden implementar servicios de tenant de confianza de F5, como BIG-IP Local Traffic ManagerTM (LTM), BIG-IP DNS (GTM) y BIG-IP Advanced WAF, lo que minimiza la superficie de ataque. La verificación de la firma permite autorizar la descarga y la instalación de la imagen de servicios de F5. Si la verificación de la firma falla, se interrumpe la instalación del software, lo que elimina el riesgo de que una actividad maliciosa intente configurar incorrectamente los recursos.
El aislamiento entre los tenants y los recursos de la capa de host, como los procesos, la red y el sistema de archivos, se consigue mediante diversos mecanismos de seguridad, como los perfiles SCC y el modo seccomp. Los tenants disponen de identificadores únicos para aislar el tráfico. El direccionamiento de los tenants, las configuraciones de las tablas IP y el aislamiento de los dominios de difusión actúan conjuntamente para garantizar el aislamiento entre tenants.
Cada tenant ofrece un sistema de control de acceso basado en roles (RBAC) para controlar el acceso de los usuarios a claves, aplicaciones, políticas de seguridad, registros de auditoría, reglas de firewall y otros recursos. Esto permite asignar tenants específicos a distintos clientes finales o unidades de negocio, cuyas credenciales también permanecen separadas. Cuando los tenants se implementan de este modo, una cuenta de usuario comprometida queda aislada en un único tenant específico. Cada tenant ejecuta una instancia del sistema operativo TMOS sobre un entorno en contenedores, lo que le confiere una mayor seguridad que al guest de vCMP. Entre los aspectos clave se incluyen:
- La verificación de firmas solo permite imágenes de software firmadas por F5
- Las interfaces MACVLAN encapsulan el tráfico de los tenants entre blades, lo que restringe la visibilidad del tráfico entre distintos tenants de una misma blade
- Acceso diferenciado para el administrador de particiones y el administrador de inquilinos mediante una capa de plataforma que aísla a los inquilinos
- Seguridad de contenedores con Seccomp
- Aplicación de políticas de SELinux a todos los servicios de aplicaciones
Estos controles de seguridad se combinan para proporcionar varias capas de seguridad a los inquilinos.
Seguridad y aislamiento de la red
Aislamiento de la capa de plataforma
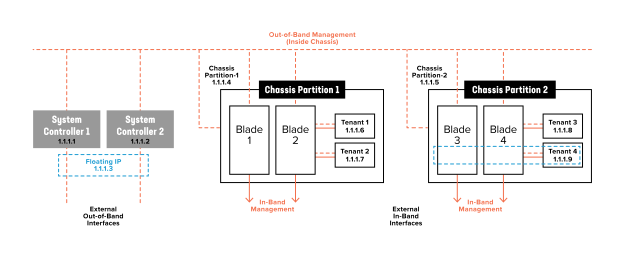
La nueva capa de plataforma F5OS está completamente aislada de las redes de tráfico en banda y de las VLAN. Este aislamiento es intencionado, de modo que solo se pueda acceder a ella a través de la red de gestión fuera de banda. De hecho, no hay direcciones IP en banda asignadas ni a los controladores del sistema ni a las particiones del chasis; únicamente los tenants tendrán direcciones IP de gestión en banda y acceso.
Esto permite a los clientes utilizar una red de gestión fuera de banda segura y protegida, con un acceso estrictamente restringido. El siguiente diagrama muestra cómo el acceso de gestión fuera de banda entra en el chasis a través de los controladores del sistema, que proporcionan conectividad a las particiones del chasis y a los tenants. A continuación, esa red fuera de banda se extiende dentro del chasis con fines de gestión. Tenga en cuenta que todo el direccionamiento en banda se encuentra en los propios tenants y no en la capa de plataforma F5OS.
Aislamiento de particiones del chasis
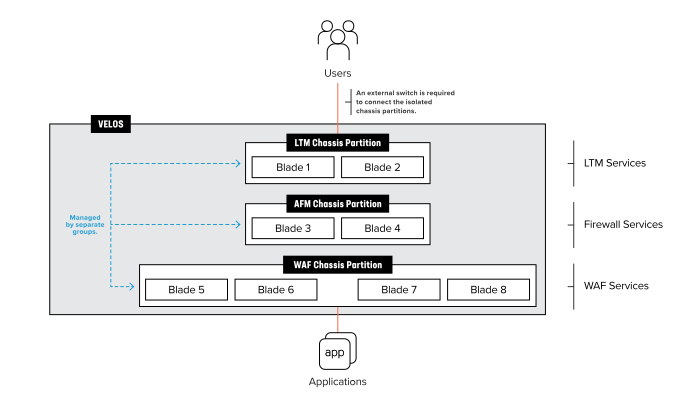
Cada partición del chasis es una entidad única que cuenta con su propio conjunto de usuarios (locales/remotos) y su propio sistema de autenticación. Se gestiona mediante una dirección IP fuera de banda dedicada, con acceso propio a la CLI, la GUI y la API. Una partición del chasis puede asignarse a un grupo específico, cuyos miembros solo podrán acceder a su partición. No podrán acceder a otras particiones del chasis del sistema. Este es un nivel de aislamiento que VIPRION no ofrecía. A continuación se muestran algunos ejemplos. Puede configurar el encadenamiento de servicios entre distintas particiones del chasis, pero están tan aisladas dentro de este que deberá proporcionar conectividad externa para enlazarlas.
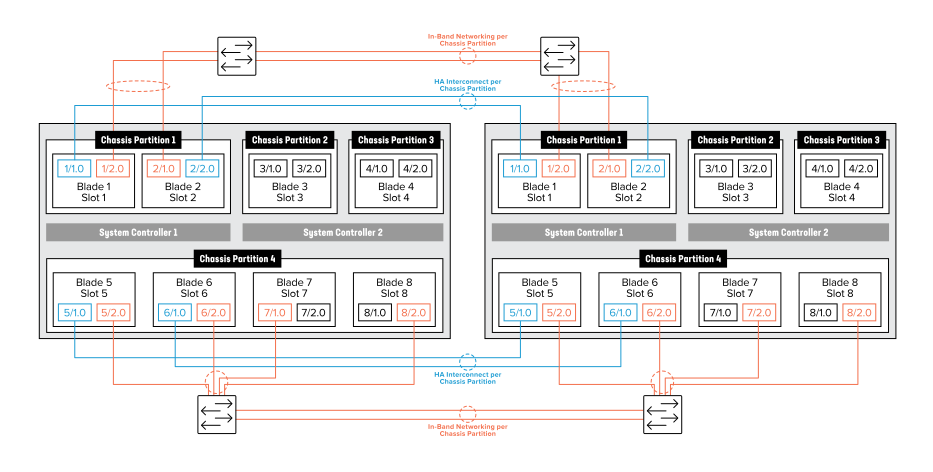
Además de que el acceso de administración está completamente aislado y es exclusivo, la red en banda se configura y queda totalmente contenida dentro de la partición del chasis. Cada partición del chasis tendrá su propio conjunto de componentes de red, como grupos de puertos, VLAN, grupos de agregación de enlaces (LAG) e interfaces. Esto significa que no se puede acceder a la red de una partición del chasis ni visualizarla desde otra partición del chasis.
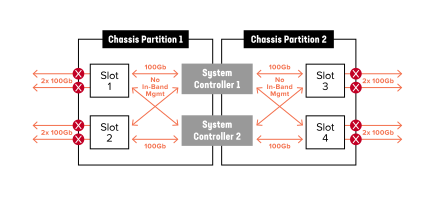
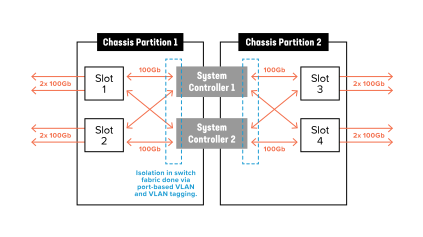
El aislamiento a nivel de red también se aplica mediante las estructuras de conmutación centralizadas ubicadas en los dos controladores del sistema. En el sistema VELOS, cada blade dispone de varias conexiones a las estructuras de conmutación centralizadas para proporcionar redundancia y un mayor ancho de banda. Cada blade BX110 cuenta con 2 conexiones de backplane de 100 Gb (una a cada controlador del sistema), agrupadas en un LAG. Esta topología cableada en estrella proporciona conexiones de backplane rápidas y fiables entre todos los blades, además de permitir un aislamiento completo en la capa de red.
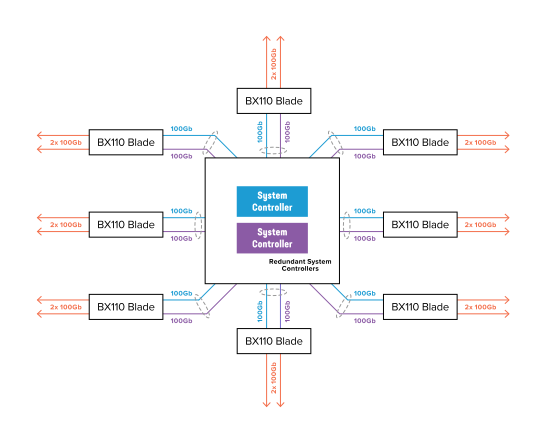
Cuando se crean particiones de chasis, el administrador asigna uno o varios servidores blade, que quedan aislados del resto de servidores blade del chasis. Las estructuras de conmutación centralizadas se configuran automáticamente con VLAN basadas en puertos y etiquetado de VLAN para garantizar el aislamiento entre las particiones del chasis. El siguiente diagrama muestra gráficamente cómo se aplica este aislamiento.
Network security y aislamiento
Para ilustrar hasta qué punto están aisladas las particiones de chasis, el siguiente diagrama muestra dos chasis VELOS, cada uno con varias particiones de chasis. Dado que no se comparten recursos de red en banda, cada partición de chasis debe disponer de su propia conectividad con las redes en banda y de interconexiones de alta disponibilidad entre ambos chasis. No es posible acceder a interfaces, VLAN ni LAG entre particiones de chasis.
“F5 examinó y realizó un modelado de amenazas de todas las superficies de ataque: la evaluación de seguridad más exhaustiva de la historia de F5.”
Conclusión
A medida que las organizaciones adopten estrategias de despliegue de aplicaciones basadas en microservicios para optimizar el uso de los recursos y lograr una automatización y una orquestación integrales, deberán evaluar cómo compatibilizar dichas estrategias con los requisitos de multitenencia y cómo mantener una seguridad total. La arquitectura moderna de F5 ofrece una solución única, de alto rendimiento y basada en microservicios que satisface las necesidades tanto de seguridad como de multitenencia.
------------------
Grupo de seguridad
Funciones de seguridad de VELOS
Seguridad de la capa de plataforma
- Separación y aislamiento dentro del chasis mediante particiones del chasis
- Seguridad de hardware mediante el módulo de plataforma segura (TPM)
- El modo appliance impide la ejecución de scripts y la explotación de vulnerabilidades de root
- El modo predeterminado de SELinux restringe el acceso de los servicios del tenant a los recursos del host
- La capa de host se ejecuta como una máquina virtual dentro de un contenedor, lo que impide que los tenants escapen a la capa de host
Seguridad de los inquilinos
- Verificación de firmas, que permite únicamente imágenes de software firmadas por F5
- Las interfaces MACVLAN encapsulan el tráfico de los tenants entre blades, lo que restringe la visibilidad del tráfico entre distintos tenants de una misma blade
- Acceso diferenciado para el administrador de particiones y el administrador de tenants mediante una capa de plataforma que aísla los tenants
- Seguridad de contenedores con Seccomp
- Aplicación de políticas de SELinux a todos los servicios de aplicaciones
Network security y aislamiento
- La capa de plataforma está aislada del tráfico en banda y solo es accesible a través de la red de gestión fuera de banda
- La partición del chasis dispone de un sistema de autenticación basado en usuarios y se gestiona mediante una dirección IP dedicada fuera de banda
- Las particiones del chasis están aisladas y disponen de su propia conectividad de red con las redes en banda
------------------
F5 comprende la importancia de la seguridad en un entorno basado en microservicios. Las exhaustivas evaluaciones de modelos de amenazas realizadas por F5 sobre la plataforma y la conectividad de red han dado lugar a un modelo de seguridad basado en una estrategia de defensa en profundidad y una postura de seguridad proactiva. VELOS combina el aislamiento de la capa de plataforma, la partición del chasis y metodologías de tejido de conmutación centralizado para ofrecer aislamiento entre aplicaciones en un entorno multiinquilino.
PUBLICADO EL 25 DE ABRIL DE 2024