Criptoagilidad para estar preparados ante la computación cuántica
F5 le ofrece una plataforma única para adoptar, sustituir y gestionar de forma centralizada algoritmos de criptografía poscuántica (PQC) a medida que evolucionan los estándares del NIST, para que pueda estar preparado hoy mismo frente a la computación cuántica, dondequiera que se ejecuten sus aplicaciones y API.
Por qué la agilidad criptográfica es importante ahora
Los estándares criptográficos siguen evolucionando
Los algoritmos estandarizados por el NIST ya están aquí, y habrá más próximamente. Sin una forma sencilla de adoptar nuevos cifrados a medida que se aprueban definitivamente, las organizaciones corren el riesgo de quedar atrapadas en soluciones que convierten cada actualización en un proyecto costoso.
La criptografía está profundamente integrada en todas partes
El cifrado está presente en sus aplicaciones, API e infraestructura. La criptografía poscuántica (PQC) no consiste en una sustitución puntual; cada transición conlleva nuevos costes, riesgos y la posibilidad de interrupciones del servicio. La agilidad criptográfica permite actualizar los endpoints distribuidos de forma rápida, coherente y a gran escala.
La interoperabilidad es un reto
Los sistemas clásicos y los resistentes a la computación cuántica deberán coexistir durante años. La criptografía híbrida permite mantener su compatibilidad, pero conservar la visibilidad y el control en entornos mixtos, sin alterar lo que ya funciona, supone un importante reto operativo.
Adopte los estándares actuales y adáptese a los del futuro
Adopte ahora la criptografía poscuántica estandarizada por el NIST
F5 admite algoritmos poscuánticos aprobados por el NIST tanto para el cifrado del lado del cliente como del servidor, por lo que puede implementar hoy mismo una protección resistente a la computación cuántica para todas las aplicaciones y API.
Adáptese a medida que evolucionan los estándares
F5 simplifica la transición a la criptografía poscuántica (PQC) mediante la compatibilidad con criptografía híbrida, que combina algoritmos clásicos (p. ej., RSA y ECC) con algoritmos resistentes a la computación cuántica (p. ej., ML-KEM). Al actuar como intermediario mediante una solución de proxy completo, F5 permite establecer conexiones resistentes a la computación cuántica y aplicar un cifrado robusto, incluso cuando otros dispositivos de su infraestructura aún no han adoptado los estándares de PQC. Esto le ofrece flexibilidad para equilibrar la seguridad y la compatibilidad en función de lo que admitan sus clientes y servidores. A medida que evolucionen los estándares, podrá adoptar sin complicaciones los nuevos cifrados que surjan del proceso de estandarización del NIST, sin necesidad de realizar cambios drásticos en la arquitectura.
F5 simplifica la transición a la criptografía poscuántica (PQC) mediante cifrados híbridos
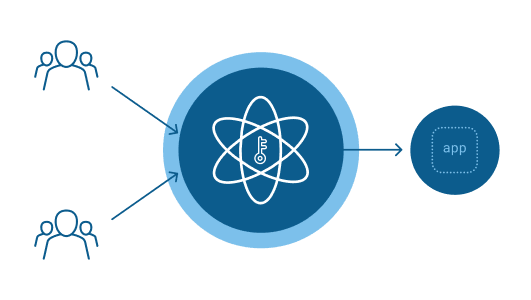
Durante años, las organizaciones han confiado en las soluciones criptográficas de F5, líderes del sector, para proteger sus aplicaciones con los algoritmos de cifrado más recientes. F5 Application Delivery and Security Platform simplifica la transición a la criptografía poscuántica (PQC) mediante la compatibilidad con cifrados híbridos que combinan algoritmos criptográficos clásicos (por ejemplo, RSA y ECC) con algoritmos resistentes a la computación cuántica (por ejemplo, ML-KEM). Como solución de proxy completo, F5 ADSP permite:
- Compatibilidad flexible - Compatibilidad entre privacidad, seguridad y criptografía en función de los cifrados compatibles con clientes y servidores
- Compatibilidad fluida con cifrados híbridos - Compatibilidad híbrida para garantizar una comunicación segura en toda la red
- Negociaciones resistentes a la computación cuántica - El cifrado robusto se mantiene incluso cuando otros dispositivos de su infraestructura aún no han adoptado los estándares de criptografía poscuántica
Centralice y controle su transición a la criptografía poscuántica con F5 ADSP
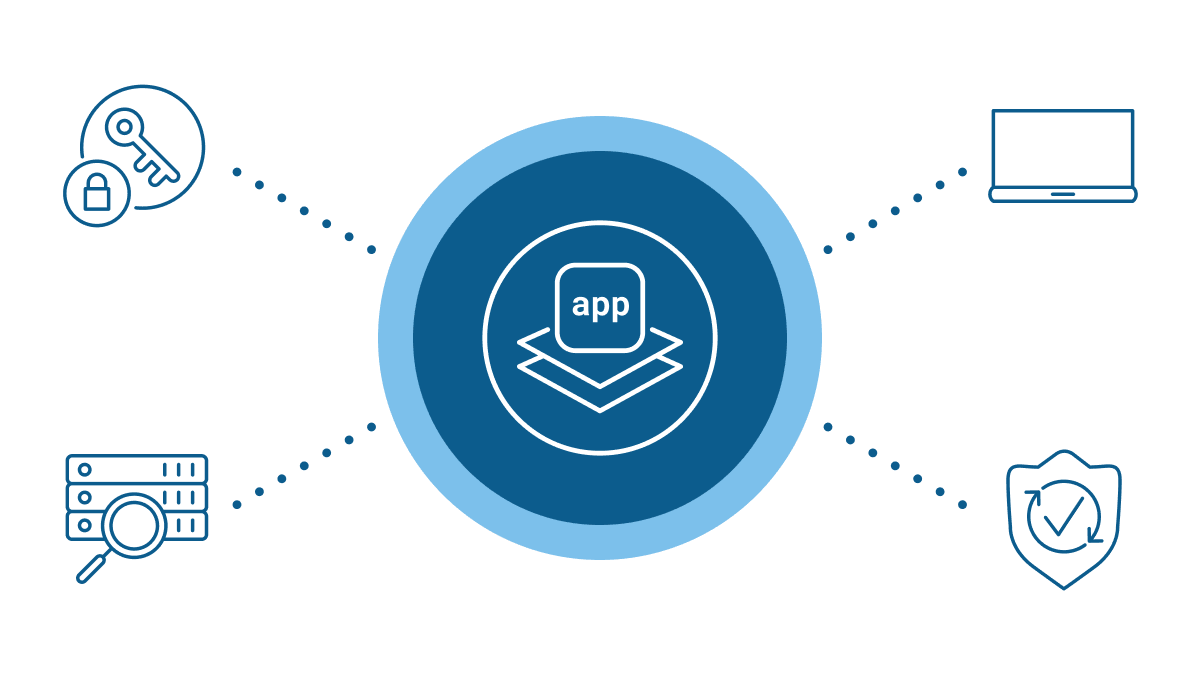
F5 simplifica las operaciones de seguridad mediante una plataforma unificada para la inspección del tráfico, la gestión de protocolos criptográficos y la compatibilidad tanto con el cifrado clásico como con el resistente a la computación cuántica. Centralice la gestión del cifrado en toda su infraestructura de seguridad, obtenga una visibilidad completa del tráfico cifrado —incluso cuando se aplique criptografía híbrida durante la transición— e implemente agilidad criptográfica para mitigar el impacto en el rendimiento. El resultado es una preparación sólida y proactiva para la criptografía poscuántica (PQC), sin costosas reestructuraciones de la arquitectura ni tiempos de inactividad.
Productos
F5 BIG-IP
Ofrece compatibilidad con los cifrados de criptografía poscuántica (PQC) ML-KEM, lo que permite utilizar criptografía híbrida y agilidad criptográfica para adoptar nuevos estándares a medida que evolucionan sin sacrificar el rendimiento.
NGINX Plus
Permite implementar seguridad resistente a la computación cuántica para API y microservicios mediante la biblioteca del proveedor Open Quantum Safe (oqs-provider) para OpenSSL 3.x, compatible con todos los algoritmos poscuánticos del proyecto OQS para una adopción rápida y flexible.
F5 BIG-IP SSL Orchestrator
Centraliza la gestión criptográfica y la inspección del tráfico, descifrando y volviendo a cifrar los datos en tránsito, al tiempo que admite algoritmos de criptografía poscuántica (PQC), lo que facilita la adopción y gestión de un cifrado resistente a la computación cuántica en todo el entorno.
Preguntas frecuentes
La agilidad criptográfica es la capacidad de adoptar, sustituir y gestionar algoritmos criptográficos sin tener que rediseñar la arquitectura de las aplicaciones. Los estándares son uno de los factores que la impulsan: los algoritmos estandarizados por el NIST aún están madurando y habrá más en el futuro. Pero la agilidad criptográfica también permite responder a los cambios en las exigencias normativas, las amenazas de seguridad emergentes y la evolución de los requisitos empresariales. En lugar de tratar cada cambio como un proyecto costoso y disruptivo, la agilidad lo convierte en una operación rutinaria.
Sí. F5 admite criptografía híbrida que combina algoritmos clásicos con algoritmos resistentes a la computación cuántica, lo que permite la interoperabilidad entre sistemas clásicos y sistemas seguros frente a amenazas cuánticas. Al actuar como proxy completo, F5 permite establecer conexiones resistentes a la computación cuántica y utilizar un cifrado robusto incluso cuando otros dispositivos de su infraestructura aún no han adoptado la criptografía poscuántica (PQC), para que pueda realizar la transición sin tener que rediseñar la arquitectura ni sufrir tiempos de inactividad.
F5 BIG-IP SSL Orchestrator centraliza la gestión de protocolos criptográficos y la inspección del tráfico, mientras que BIG-IP y NGINX Plus amplían la criptografía poscuántica (PQC) estandarizada por el NIST a todas sus aplicaciones y API. En conjunto, le ofrecen un control centralizado y una visibilidad completa del tráfico cifrado, incluso cuando se aplica criptografía híbrida durante la transición.