Depuis que nous avons annoncé le mois dernier notre accord en vue de l’acquisition de NGINX, l’idée qui a trouvé le plus d’écho dans mes échanges avec les clients et les partenaires est qu’ensemble, F5 et NGINX pourraient combler le fossé entre les applications et l’infrastructure, ainsi qu’entre les développeurs et les équipes d’exploitation.
Ce fossé sépare les applications modernes et open source, développées dans et pour le cloud, des applications traditionnelles et stratégiques, qui sont souvent les dernières à quitter le centre de données de l’entreprise. Il ne cesse de se creuser entre les équipes NetOps, qui doivent concilier les coûts et le contrôle de l’infrastructure, et les équipes DevOps, qui développent des applications en privilégiant la rapidité et l’évolutivité. Il se manifeste également lorsque les entreprises utilisent, au sein de différentes équipes, des services applicatifs disparates provenant de plusieurs fournisseurs. Il en résulte une infrastructure applicative non protégée, difficile à gérer et instable.
Mais qu’elles soient traditionnelles ou modernes, qu’elles relèvent du NetOps ou du DevOps, de l’open source ou de solutions d’entreprise, ces organisations comptent toujours sur le fonctionnement harmonieux de leurs applications. Au-delà de leurs différences, les deux parties s’accordent à dire que toutes les applications doivent être :
- Protégées contre les attaques avancées
- Géré pour une mise à l’échelle dans des environnements vastes et complexes
- Fiable en production, à grande échelle
Pourtant, cela s’est avéré presque impossible, car personne ne s’est proposé de fournir aux clients des services de niveau entreprise pour toutes les applications, traditionnelles comme modernes, quels que soient leur lieu de développement ou leur environnement de déploiement.
Jusqu’à présent.
L’association de F5 et de NGINX constitue une solution puissante capable de combler ce fossé. Nous sommes convaincus que chaque organisation peut bénéficier de l’agilité et de la flexibilité offertes par les technologies modernes, sans faire de compromis sur les principes fondamentaux éprouvés que sont la sécurité, la facilité de gestion et la fiabilité.
Pour approfondir ce thème consistant à « combler le fossé », j’ai demandé à l’équipe de la F5 Newsroom de publier quelques articles de blog supplémentaires qui exploreront ce sujet plus en détail. Les liens seront ajoutés ci-dessous au fur et à mesure de leur publication :
- Combler les fossés grâce à l’open source par Lori MacVittie
- Combler le fossé entre DevOps et NetOps par Robert Haynes
- Combler le fossé : architectures traditionnelles et modernes par Lori MacVittie
- Combler le fossé : évolutivité et fiabilité par Lori MacVittie
- Combler le fossé : flexibilité et sécurité par Robert Haynes
À propos de l’auteur
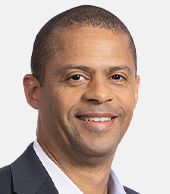
François Locoh-Donou est président du conseil d’administration, président et directeur général de F5. Il a rejoint F5 en avril 2017 en qualité de président, directeur général et administrateur. Il a été nommé président du conseil d’administration en mars 2026. Depuis son arrivée à la tête de F5 en avril 2017, il a piloté la transformation de l’entreprise, qui est passée du statut de fabricant de matériel réseau à celui de leader privilégiant les logiciels et le SaaS dans les domaines de la mise à disposition et de la sécurité des applications hybrides et multicloud. Il a également joué un rôle déterminant dans la transformation culturelle de l’entreprise en une organisation hautement performante, plaçant l’humain au premier plan et portée par la mission de F5 : bâtir un monde numérique meilleur. Avant de rejoindre F5, Locoh-Donou a occupé le poste de directeur des opérations chez Ciena, un fournisseur mondial de solutions réseau pour le secteur des télécommunications. Il y a également exercé des fonctions de direction au sein des équipes Produits, Ventes et Marketing. Il a par ailleurs occupé des postes dans la recherche et le développement chez Photonetics, une entreprise française d’optoélectronique. Ayant grandi au Togo et en France, Locoh-Donou est titulaire de diplômes d’ingénieur de l’École Centrale de Marseille et de Télécom ParisTech, ainsi que d’un MBA de la Stanford Graduate School of Business. Il est cofondateur et président de Cajou Espoir, une entreprise de transformation de noix de cajou qui emploie plusieurs centaines de personnes, principalement des femmes, dans les zones rurales du Togo. Locoh-Donou siège également au conseil d’administration de Capital One, l’une des marques les plus reconnues du secteur bancaire, présente aux États-Unis, au Royaume-Uni et au Canada.
Autres articles de François Locoh-DonouArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.