La production n’est pas conçue pour échouer.
Les architectures traditionnelles de réseau et de services applicatifs sont conçues pour rester fiables même en cas de défaillance. La redondance et le basculement sont des fonctions essentielles de l’infrastructure qui s’interpose entre les clients et l’actif le plus précieux d’une organisation : ses applications.
Un véritable basculement ne peut pas être assuré par le simple lancement d’un nouveau conteneur. Cette approche ne fonctionne que pour les applications modernes conçues sans état. Or, cette caractéristique est rare dans les applications traditionnelles et n’est même pas systématique dans les applications modernes. Une capacité de mise à l’échelle et une fiabilité de niveau entreprise sont indispensables pour garantir la disponibilité des applications qui constituent encore l’essentiel du portefeuille applicatif des entreprises : les applications traditionnelles.
Cela ne signifie toutefois pas qu’il faille ignorer le nombre croissant d’applications modernes. Toute nouvelle architecture applicative commence par quelques projets seulement, puis connaît une croissance fulgurante à mesure que les organisations apprennent à développer, déployer et exploiter les systèmes et solutions nécessaires pour faire évoluer et sécuriser ces nouvelles applications. Le nombre d’applications entièrement nouvelles développées à l’aide d’architectures modernes reste faible au sein des entreprises, mais il augmente rapidement. Cette croissance est indispensable pour que les organisations puissent suivre le rythme de l’économie numérique.
Une architecture au rythme des applications
Plus de une organisation sur cinq compte désormais cinquante (50) demandes importantes d’applications ou plus dans son carnet de commandesPlus de 61 % en ont plus de dix (10) en attente. Les approches de développement traditionnelles ne parviennent pas à suivre le rythme. De plus en plus d’applications reposant sur des architectures modernes verront le jour à mesure que les organisations se tourneront vers les méthodes agiles et les microservices pour accélérer leur livraison.
Ce faisant, elles auront besoin d’un moyen de combler le fossé entre le modèle d’évolutivité et de fiabilité des architectures modernes et les exigences élevées en la matière indispensables aux déploiements à l’échelle de l’entreprise.
Ces architectures modernes intègrent souvent NGINX. On pourrait même dire que la plupart des nouvelles architectures modernes s’appuient sur NGINX pour remplir un ou plusieurs rôles.
NGINX figure parmi les douze principaux composants applicatifs exécutés dans des conteneurs. NGINX arrive également en tête (tout en haut du classement, à vrai dire) des fournisseurs de solutions d’entrée pour conteneurs les plus utilisés. Dans pratiquement toutes les enquêtes et tous les rapports fondés sur des données concernant le cloud, les conteneurs et les microservices, NGINX figure parmi les composants en cours d’exécution.
NGINX répond avant tout aux besoins d’évolutivité des architectures modernes. Il renforce la fiabilité des applications modernes : en cas de défaillance d’une instance applicative, NGINX la détecte et redirige les requêtes suivantes vers d’autres instances. Il pallie ainsi les défaillances inhérentes à la conception des environnements conteneurisés. Il répond également aux exigences de disponibilité des applications que la plupart des équipes DevOps et des développeurs doivent respecter.
Mais cela ne permet pas nécessairement de faire évoluer toute une architecture d’entreprise ni d’en garantir la fiabilité. Le même système « conçu pour tolérer les défaillances », si efficace pour les applications modernes, n’est pas aussi adapté aux applications traditionnelles et à l’infrastructure des services applicatifs. Cette différence repose essentiellement sur l’opposition entre un modèle « sans état » et un modèle « avec état ». Les applications modernes cherchent à être sans état, car c’est ce qui permet à l’architecture de fonctionner. Les applications traditionnelles — tout comme le réseau lui-même — conservent un état. Une défaillance interrompt les transactions et les sessions en cours, et compromet la disponibilité.
Fiabilité moderne
Le rayon d’impact d’une défaillance en production touchant une infrastructure partagée (ce qui est le cas de la plupart d’entre elles) est important. Très important. Les réseaux et les services applicatifs chargés d’assurer la mise à disposition et la sécurité de centaines d’applications ne sont pas conçus pour tomber en panne, mais pour être fiables.
Pour répondre aux exigences de mise à l’échelle et de fiabilité des entreprises, F5 propose BIG-IP. Conçu pour être fiable et capable d’évoluer afin de faire face aussi bien à la demande qu’aux attaques massives, BIG-IP permet à plus de 25 000 entreprises de fournir des applications. Il répond aux exigences de disponibilité du réseau et des applications que les équipes NetOps sont chargées de respecter.
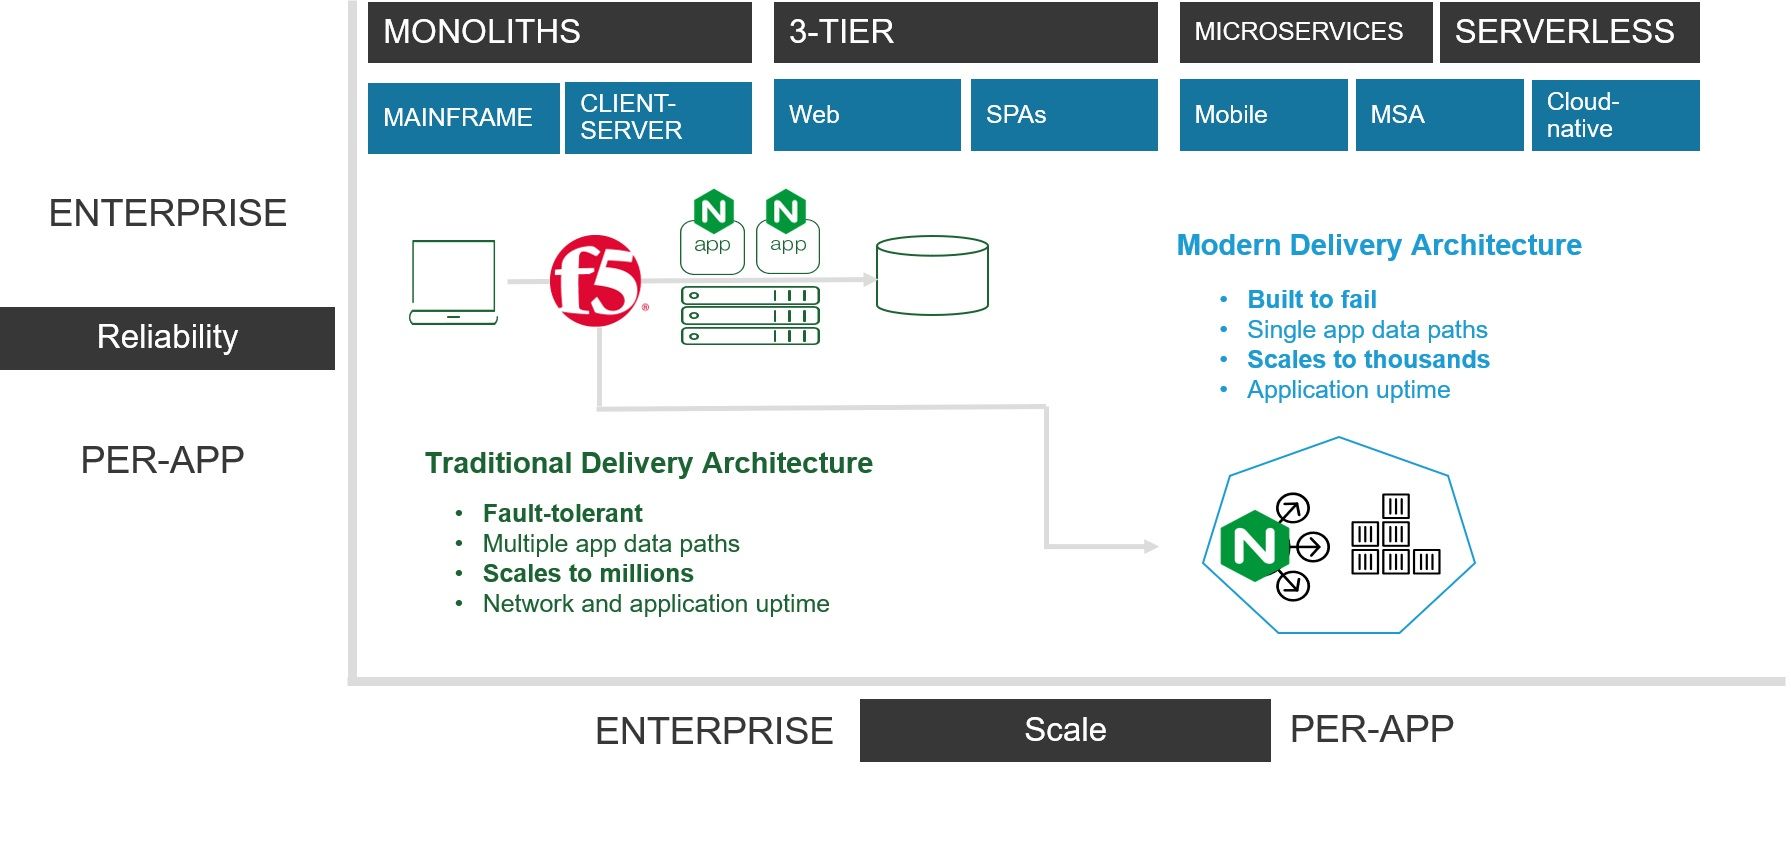
En réunissant les deux, nous serons en mesure de répondre aux exigences de « fiabilité », quelle que soit la définition retenue. Qu’il s’agisse de la fiabilité de petits déploiements pilotés par des développeurs pour faire évoluer des applications modernes, ou de déploiements à grande échelle pour faire évoluer aussi bien des services applicatifs que des applications traditionnelles, un portefeuille combiné permettra aux clients d’utiliser l’outil adapté à chaque application.
Pour en savoir plus sur les avantages du rapprochement entre F5 et NGINX, consultez l’article du PDG de F5 qui présente la série d’articles de blog « Bridging the Divide ».
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.