Nous sommes en pleine mutation des architectures applicatives. Selon Cisco (Global Cloud Index : 2016-2021), 85 % des nouvelles instances de charges de travail applicatives reposent sur des conteneurs. Cela signifie qu’elles sont conçues et développées à l’aide d’architectures applicatives modernes qui s’appuient largement sur les principes de l’API-first et des microservices. Cette architecture diffère sensiblement de l’architecture web traditionnelle à trois niveaux, qui domine le paysage applicatif depuis que l’Internet s’est imposé comme un moyen fiable de faire des affaires.
Pour autant, les applications traditionnelles ne sont pas près de disparaître. Des études ont montré que les applications traditionnelles (héritées) ont une durée de vie supérieure à celle de nombreuses carrières, pouvant atteindre 20 ans. En effet, une étude de BMC a révélé que plus de 51 % des personnes interrogées stockaient plus de la moitié de leurs données sur un ordinateur central. Les personnes interrogées ont également signalé une augmentation du volume des transactions (59 %), du volume des données (55 %) et du rythme d’évolution des applications (45 %).
Ces architectures se distinguent par de nombreuses caractéristiques, notamment les choix technologiques.
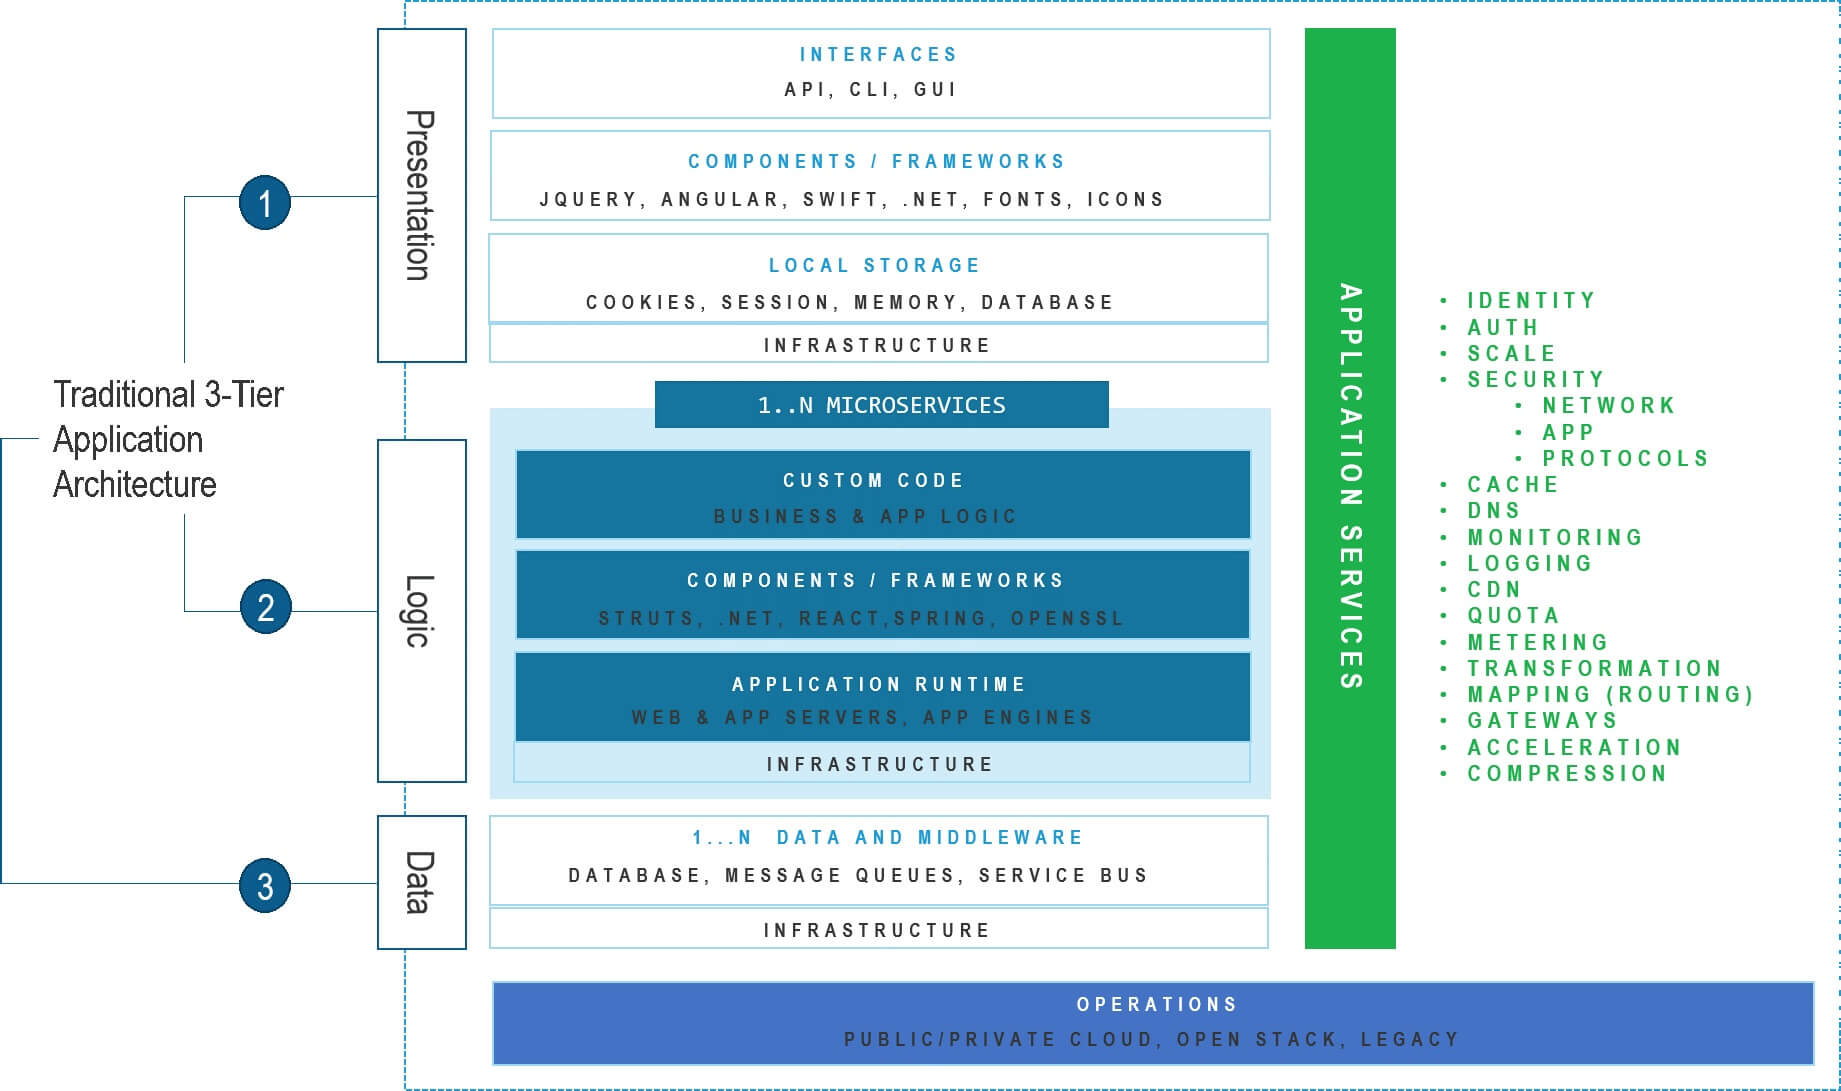
Les applications traditionnelles s’appuient sur des serveurs web, des serveurs d’applications et des bases de données relationnelles. Les conteneurs, les moteurs d’applications et les bases de données NoSQL sont les solutions privilégiées pour le développement moderne. Les applications traditionnelles sont principalement hébergées sur site et tirent parti de ressources partagées. Les applications modernes sont hébergées dans le cloud et nécessitent des ressources qui leur sont exclusivement dédiées.
Les architectures utilisées pour fournir les services dont dépendent toutes les applications afin de renforcer la sécurité, de garantir la disponibilité et d’améliorer les performances présentent également des différences. Pour être clair, cette fracture ne tient pas vraiment à l’utilisation des services applicatifs, mais à l’efficacité des plateformes qui les fournissent.
Capacité et connexions
Selon notre État des services applicatifs 2019, l’efficacité est le principal résultat attendu de la transformation numérique. 70 % des organisations ont privilégié l’optimisation informatique (l’efficacité) par rapport à des avantages plus à la mode, tels que l’avantage concurrentiel (46 %) et les nouvelles opportunités commerciales (45 %). Dans l’enquête State of the CIO 2019, 40 % des personnes interrogées ont déclaré que l’amélioration de l’efficacité opérationnelle serait la principale initiative stimulant les investissements informatiques cette année.
L’efficacité est importante. Le problème est que le fossé entre les architectures traditionnelles et modernes s’accompagne d’une divergence dans notre manière de définir l’efficacité.
Les architectures de fourniture traditionnelles mesurent l’efficacité à partir de valeurs transactionnelles telles que le coût par connexion. Les systèmes ont été conçus sur le principe d’une infrastructure et de ressources partagées, nécessitant des plateformes hautement fiables et évolutives pour fournir des services applicatifs. Une seule plateforme de fourniture d’applications sert de passerelle à plus de 130 applications différentes en moyenne. Son efficacité repose sur le coût par connexion (capacité) et, de manière générale, plus celui-ci est faible, mieux c’est. La complexité est acceptable tant qu’une capacité élevée est atteinte.
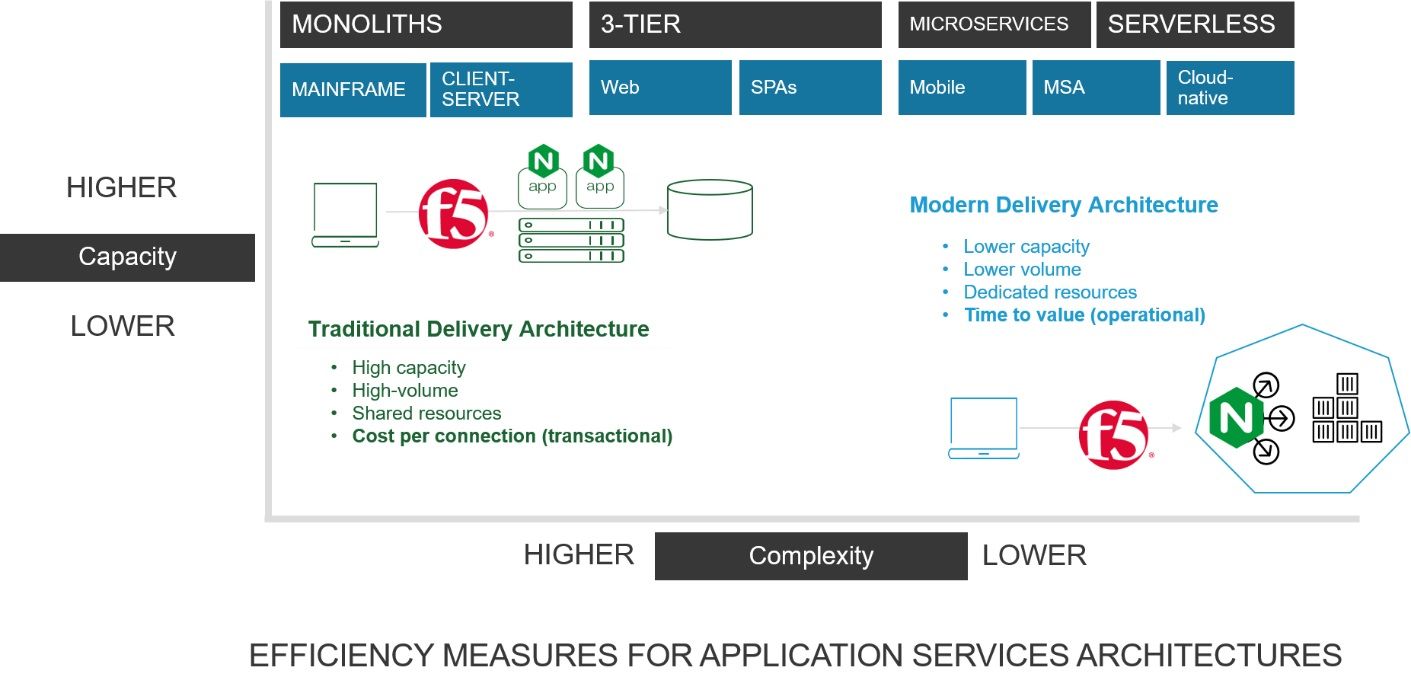
L’approche actuelle des applications, fondée sur le cloud natif et les conteneurs, entraîne une multiplication des « applications » qui nécessitent le même niveau de sécurité et d’évolutivité que leurs prédécesseurs monolithiques. On n’attend plus d’une seule application qu’elle puisse prendre en charge des millions de connexions. Ces millions de connexions sont plutôt répartis entre des centaines, voire des milliers, d’applications de plus petite taille. Les services applicatifs n’ont pas besoin de prendre en charge des millions de connexions, car les « applications » ne s’adaptent plus verticalement, mais horizontalement. Chacune ne gère qu’une petite partie de l’ensemble des connexions. Les services applicatifs qui répartissent ces connexions n’ont donc pas non plus besoin d’une capacité aussi élevée.
Rapidité, simplicité et sécurité
L’efficacité se mesure plutôt à l’aune de la simplicité et de la rapidité. Des changements rapides et fréquents doivent être apportés pour répondre aux besoins croissants de l’économie numérique. Pas moins de 62 % des personnes interrogées dans le rapport 2017 de SDxCentral sur l’orchestration des conteneurs et du cloud déploient des conteneurs afin d’accélérer leur lancement et leur arrêt. Près de la moitié (47 %) les déploient spécifiquement pour en faciliter la gestion. Les services applicatifs doivent donc être faciles et rapides à obtenir, à déployer et à exploiter au sein des architectures modernes. C’est pourquoi l’open source domine la chaîne d’outils CI/CD et fait de NGINX un outil particulièrement attrayant pour une grande partie des communautés de développeurs et DevOps.
Les plateformes de mise à disposition modernes ne sont pas très efficaces dans les architectures traditionnelles, tandis que les plateformes de mise à disposition traditionnelles ne le sont pas davantage dans les architectures modernes. Cela est particulièrement évident dans le domaine de la sécurité des applications. Celle-ci vise principalement à empêcher les attaques externes (publiques) d’atteindre les applications, les serveurs et les sources de données. Pour être efficace — et efficiente —, la sécurité des applications doit les bloquer aussi près que possible de leur source. Lorsqu’une attaque ou une charge utile malveillante est détectée par une application, il est généralement déjà trop tard. Des ressources ont été consommées. Le logiciel malveillant a été transmis. Le code malveillant s’est déjà implanté.
Sur le plan architectural, cela signifie généralement que la sécurité des applications est déployée de la manière la plus efficace dans une architecture traditionnelle (nord-sud) afin d’empêcher le trafic malveillant d’atteindre les applications exécutées dans l’un ou l’autre type d’environnement, qu’il soit moderne ou traditionnel.
Combler le fossé
En bref, cela résume le fossé architectural actuel que nous chercherons à combler grâce à l’acquisition de NGINX. Les clients ont besoin de pouvoir choisir entre des architectures de mise à disposition traditionnelles et modernes afin de répondre à leurs propres impératifs d’efficacité. Nous estimons que ces deux approches sont nécessaires pour leur permettre de combler le fossé entre les architectures traditionnelles (N-S) et modernes (E-W).
Aujourd’hui, ces deux architectures sont pertinentes et indispensables pour permettre aux entreprises de proposer des services numériques plus rapidement et plus fréquemment et, surtout, de la manière la plus efficace possible afin de prendre en charge leur actif le plus précieux : un portefeuille d’applications multigénérationnel. Nous pensons que le moment est venu de combler ce fossé en réunissant le meilleur des architectures de mise à disposition traditionnelles et modernes.
Pour en savoir plus sur les avantages du rapprochement entre F5 et NGINX, consultez l’article du PDG de F5 qui présente la série d’articles de blog « Bridging the Divide ».
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.