
Vue d’ensemble
Les attaques malveillantes gagnent en ampleur et en complexité, menaçant de submerger et de compromettre les ressources internes des entreprises du monde entier. Souvent, elles combinent un trafic à haut volume avec des techniques d’attaque furtives, lentes et ciblant les applications, mises en œuvre au moyen de botnets automatisés ou d’outils pilotés par des humains.
Alors que la fréquence de ces attaques et le coût des interruptions ne cessent d’augmenter, il est désormais essentiel de mettre en place une défense globale et multicouche pour les atténuer. Partout dans le monde, les entreprises ont besoin de solutions avancées d’atténuation dans le cloud, dotées des ressources techniques, de l’infrastructure et des outils de défense sophistiqués nécessaires pour remporter ce combat en constante évolution.
Les attaques DDoS continuent de s’intensifier
L’article « Tendances des attaques DDoS en 2020 » de F5 Labs montre clairement que les capacités nécessaires pour lancer des attaques volumétriques par déni de service distribué (DDoS) à grande échelle continuent d’évoluer à un rythme sans précédent. Au fil des ans, F5 Silverline a constaté une augmentation constante de l’ampleur des attaques DDoS, avec plusieurs records atteignant près de 500 gigabits par seconde (Gbit/s). Depuis le début de l’année 2020, la fréquence des attaques de grande ampleur a augmenté. Et en juin 2021, un nouveau record a été établi avec l’atténuation d’une attaque de 840 Gbit/s.
En 2021, selon les données recueillies par F5 Silverline, les acteurs malveillants ont exploité en moyenne 2,7 vecteurs d’attaque par attaque DDoS. Les principaux vecteurs d’attaque DDoS sont notamment les suivants :
- Inondation TCP/SYN
- Réflexion DNS par UDP
- Inondation UDP
- Fragmentation IP/UDP
- Réflexion CHARgen
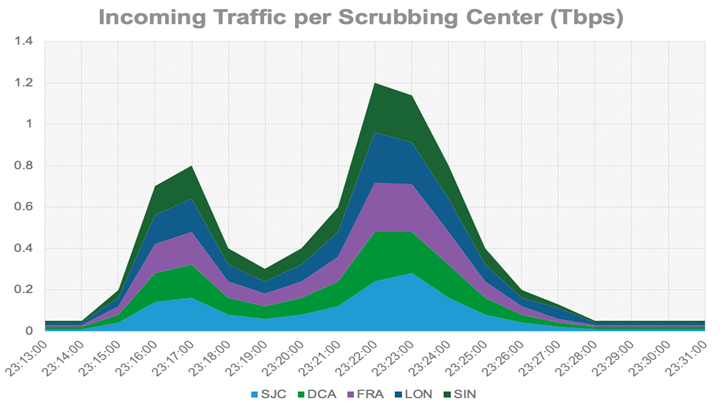
Compte tenu de la facilité croissante avec laquelle il est possible de lancer des attaques DDoS multivecteurs à grande échelle, le record de juin 2021 n’a pas tenu longtemps. En juillet 2021, F5 Silverline a réussi à atténuer plusieurs attaques. Au total, ces attaques ont atteint un pic d’environ 1,2 térabit par seconde (Tbit/s). La plus importante de ces attaques DDoS a culminé à environ 1,15 Tbit/s, comme l’illustre le graphique ci-dessous :
Protection DDoS en temps réel
Les attaques DDoS actuelles atteignent rapidement des volumes imprévus et surviennent sans avertissement. Par conséquent, une réponse rapide, une communication efficace et une visibilité détaillée pour les clients, avec un minimum de faux positifs, sont essentielles pour atténuer ces incidents.
Cette attaque record de 1,15 Tbit/s a principalement pris la forme d’un flood UDP visant à produire un impact volumétrique, tout en ciblant simultanément chaque adresse IP du sous-réseau de classe C /24 du client. L’équipe du centre des opérations de sécurité de F5 Silverline est immédiatement intervenue après le déclenchement d’alertes par le système propriétaire de gestion du trafic, les collecteurs et les mécanismes de détection par hôte de destination (DST) de F5 Silverline. Ces notifications et alertes ont été transmises presque en temps réel au centre des opérations de sécurité de F5 Silverline, opérationnel 24 h/24 et 7 j/7.
Lors de cette attaque spécifique, le trafic malveillant est passé de 0 à 800 Gbit/s en moins d’une minute, touchant simultanément environ 250 cibles. Après avoir rapidement établi la communication avec le client, qui a confirmé ne pas attendre de trafic UDP sur certains hôtes/ports, le centre des opérations de sécurité F5 Silverline a principalement appliqué des contre-mesures consistant à bloquer le protocole UDP et les plages de ports associées.
La réponse aux incidents de F5 Silverline repose sur les procédures de gestion des incidents en temps réel (RTIP) propres à chaque client. F5 Silverline ajuste et optimise en permanence la posture de défense des actifs critiques de ses clients. Cela inclut à la fois les couches de défense applicative (DDoS L7, WAF, IPI) et d’infrastructure (DDoS volumétrique L3/L4).
Après avoir neutralisé cette attaque avec succès, F5 Silverline a appliqué des contre-mesures supplémentaires plus en amont au sein de son réseau IP Anycast mondialement distribué, à l’aide de BGP Flowspec.
“F5 Silverline ajuste et optimise en permanence la posture de défense de ses clients afin de protéger leurs actifs critiques.”
L’importance des relations avec les opérateurs
F5 Silverline fait appel à au moins cinq opérateurs de niveau 1 au sein de son cloud d’atténuation des attaques DDoS distribué à l’échelle mondiale afin de garantir l’évolutivité, la redondance, les performances et la sécurité.
F5 Silverline tire sa force de ses relations avec les opérateurs, associées à l’expertise de son centre des opérations de sécurité, qui s’appuie sur un ensemble intégré d’outils propriétaires de F5 et de solutions de pointe pour l’atténuation des attaques DDoS. Ensemble, ces atouts offrent la capacité et les mécanismes nécessaires pour contrer les attaques DDoS les plus massives et les plus sophistiquées jamais observées sur Internet.
Conclusion : la meilleure attaque, c’est une défense solide
Alors que les attaques DDoS ne cessent de gagner en ampleur et en complexité, les organisations du monde entier ont besoin de plusieurs couches de protection pour les arrêter avant qu’elles n’atteignent le réseau de l’entreprise. F5 Silverline Managed Security Services détecte et atténue même les attaques DDoS volumétriques les plus importantes, en déployant des services de sécurité pour chaque application, où qu’elle se trouve, sans investissement initial dans l’infrastructure informatique ni dans le support.
En savoir plus
Récits d’attaques réelles : la plus grande attaque DDoS de l’histoire de Silverline
À propos de l’auteur
Articles de blog associés

F5 Silverline : nos centres de données sont aussi les vôtres
Les clients comptent sur les services de sécurité managés F5 Silverline pour protéger leurs actifs numériques. Afin de leur fournir un service hautement fiable à l’échelle mondiale, nous hébergeons notre infrastructure dans les sites les plus fiables et les mieux connectés au monde. Et lorsque F5 a besoin de sites fiables et parfaitement connectés, nous faisons appel à Equinix, l’un des principaux fournisseurs d’infrastructures numériques.
F5 ajoute des fonctionnalités de lutte contre les bots et de prévention de la fraude basées sur l’IA à ses populaires services managés F5 Silverline
Grâce à cette nouvelle offre, les entreprises bénéficient de la visibilité ainsi que des capacités de détection et d’atténuation dont elles ont besoin pour réduire considérablement la fraude, diminuer les coûts d’hébergement cloud, de bande passante et de calcul, améliorer l’expérience utilisateur et optimiser leur activité en s’appuyant sur le trafic généré par de véritables utilisateurs.
Solutions sécurisées de mise à disposition d’applications avec la protection DDoS F5 BIG-IP
Découvrez des stratégies robustes de protection contre les attaques DDoS grâce aux solutions BIG-IP de F5. Protégez vos applications à l’aide de mesures de sécurité avancées tout en assurant une diffusion fluide.