À mesure que les organisations migrent et étendent leurs applications vers des infrastructures cloud natives, elles s’exposent à des risques. Selon le rapport State of Application Strategy de F5, 88 % des organisations continuent de gérer à la fois des applications modernes et des applications héritées. En réalité, de nombreuses entreprises disposent d’un catalogue d’applications couvrant plusieurs générations d’architectures. Pour sécuriser ces applications héritées et modernes dans des environnements hybrides et multicloud, les organisations déploient et ajustent en permanence de nombreux contrôles de sécurité. Comme la sécurité des applications dépend de celle de l’infrastructure sur laquelle elles s’exécutent, elle doit être étendue à l’ensemble de la pile architecturale, des applications et des API jusqu’à l’infrastructure cloud native sous-jacente.
Les contrôles de sécurité traditionnels ne sont pas conçus pour protéger des architectures dynamiques et fortement distribuées. Les organisations ne disposent pas de la visibilité ni du contrôle nécessaires pour détecter les différentes menaces de sécurité susceptibles de découler d’une même campagne d’attaque coordonnée. Les entreprises comptent sur leurs fournisseurs d’infrastructures cloud pour combler cette lacune, mais ceux-ci proposent des modèles de responsabilité, des niveaux de sécurité et des outils cloud natifs différents. En outre, la migration des applications vers le cloud n’élimine pas les risques et ne réduit pas nécessairement la complexité. En réalité, la surface d’attaque d’un environnement hétérogène couvrant le centre de données et plusieurs fournisseurs cloud est très susceptible de s’étendre, car les infrastructures cloud natives manquent souvent d’observabilité et de sécurité, ce qui crée d’importants angles morts et offre aux attaquants des possibilités susceptibles d’entraîner des interruptions de service, des pannes et des incidents de sécurité en raison de niveaux de sécurité incohérents.
À mesure que les entreprises innovent, les cyberattaquants innovent eux aussi
Inévitablement, l’exploitation des vulnérabilités se poursuivra à mesure que les acteurs malveillants feront évoluer leurs arsenaux et leurs stratégies d’attaque. La vaste surface d’attaque ne peut pas être entièrement sécurisée à l’aide d’un seul outil, pas même d’un pare-feu d’applications web (WAF). La complexité des chaînes d’approvisionnement logicielles, la prolifération des logiciels open source et l’automatisation via les pipelines CI/CD engendreront des risques imprévus, rendant la détection précoce et la remédiation essentielles pour protéger efficacement les applications web et les API.
Par exemple, la tristement célèbre vulnérabilité log4j2 peut être exploitée de diverses manières, ce qui rend sa correction difficile, en particulier lorsque l’exposition potentielle concerne des composants répartis sur plusieurs clouds. Pour accélérer la correction, il est nécessaire de disposer d’indicateurs de vulnérabilité et d’assurer l’intégration entre la porte d’entrée (les applications), les fenêtres (les API) et les fondations (l’infrastructure) de l’environnement numérique. Étendre la protection des applications web et des API (WAAP) aux infrastructures et aux charges de travail cloud natives permet de contenir les menaces en détectant en temps réel les composants vulnérables et les comportements potentiellement malveillants, tout en fournissant des informations essentielles aux dispositifs de sécurité tels qu’un WAF, dont les règles peuvent alors être mises à jour afin de protéger les services applicatifs critiques. La vulnérabilité log4j2 constitue un avertissement pour les responsables de la sécurité quant aux risques liés à une complexité devenue ingérable et aux attaques dévastatrices encore à venir. Elle offre toutefois aussi aux organisations l’occasion de réévaluer leur posture de sécurité et d’adopter une stratégie globale intégrant une protection robuste de l’infrastructure.
Sécuriser l’ensemble de votre écosystème numérique
Pour exploiter et sécuriser efficacement les applications au fil de leur modernisation, il est indispensable de disposer d’une observabilité complète sur l’ensemble de l’architecture, de plus en plus décentralisée et distribuée, afin d’obtenir une vue d’ensemble des menaces, tant au niveau des applications que de l’infrastructure.
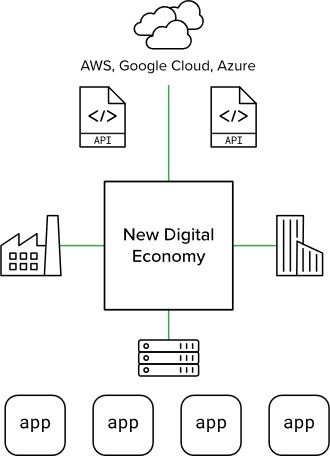
À mesure que les organisations adoptent des ensembles d’outils provenant de différents fournisseurs de services cloud et mettent en place des architectures multicloud afin d’assurer la redondance, l’observabilité s’imposera comme un défi majeur, susceptible de compromettre les efforts de gouvernance visant à maintenir une posture de sécurité cohérente. Les modèles de sécurité du cloud varient, et ce manque de cohérence accroît les risques en élargissant la surface d’attaque — une vulnérabilité que les attaquants connaissent et exploitent.
F5 assure une protection complète de tous les composants architecturaux dont dépendent les applications et les API, en offrant la résilience et l’agilité nécessaires pour permettre aux entreprises de moderniser leurs applications et de tirer parti de l’efficacité des infrastructures cloud natives, tout en protégeant de manière proactive les services critiques sur lesquels repose leur activité dans la nouvelle économie numérique.
Sécuriser l’ensemble de l’écosystème numérique
Nous avons récemment lancé F5 Distributed Cloud App Infrastructure Protection (AIP), un service de protection des charges de travail cloud qui fournit une télémétrie complète et une détection des intrusions hautement efficace pour les charges de travail cloud natives, et qui s’exécute sur la plateforme F5 Distributed Cloud (F5 XC) afin d’améliorer la détection et la neutralisation de campagnes d’attaque toujours plus complexes. F5 XC AIP associe télémétrie, règles et apprentissage automatique pour détecter les menaces en temps réel dans l’ensemble de la pile d’infrastructure.
Une solution complète qui sécurise les applications, les API et l’infrastructure sous-jacente présente plusieurs avantages :
- Visibilité accrue – Observabilité multicloud grâce à une analyse approfondie des données de télémétrie issues des charges de travail cloud, où qu’elles soient déployées.
- Détection efficace – Protection en temps réel avec analyse rétrospective de milliards de points de données collectés chaque jour, ainsi que du contexte et des workflows permettant d’accélérer la remédiation.
- Protection automatisée – Un cycle rationalisé allant de l’analyse à la mise en œuvre des politiques de protection, qui neutralise les menaces, quel que soit leur point de départ ou leur mode de propagation.
- Intégration à l’écosystème – Interopérabilité avec les outils de sécurité existants, les SIEM et les plateformes des fournisseurs de services cloud afin de partager des informations exploitables et un contexte détaillé.
F5 est ravi de proposer à ses clients une protection de l’infrastructure applicative afin de les aider à poursuivre la modernisation de leurs applications tout en gérant efficacement les risques. Associée à la solution WAAP, elle leur offre une approche de détection en profondeur qui contribue à neutraliser les menaces de sécurité pesant sur les applications, les API et l’infrastructure cloud native sur laquelle elles s’exécutent.
Pour en savoir plus, rendez-vous sur : www.f5.com/solutions/protect-app-infrastructure
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.