La rédaction – Cet article fait partie d’une série en 10 volets :
- Réduisez la complexité avec Kubernetes prêt pour la production
- Comment améliorer la résilience dans Kubernetes grâce à une gestion avancée du trafic
- Comment améliorer la visibilité dans Kubernetes
- Six façons de sécuriser Kubernetes à l’aide d’outils de gestion du trafic
- Guide pour choisir un contrôleur Ingress, partie 1 : identifiez vos besoins
- Guide pour choisir un contrôleur Ingress, partie 2 : risques et pérennité
- Guide pour choisir un contrôleur Ingress, partie 3 : open source, par défaut ou commercial
- Guide pour choisir un contrôleur Ingress, partie 4 : les options du contrôleur Ingress NGINX (cet article)
- Comment choisir un maillage de services
- Tests de performance des contrôleurs Ingress NGINX dans un environnement cloud Kubernetes dynamique
Vous pouvez également télécharger l’ensemble des articles de blog sous forme d’un eBook gratuit – Faire passer Kubernetes des tests à la production.
Selon l’enquête 2020 de la Cloud Native Computing Foundation (CNCF), NGINX est le plan de données le plus utilisé dans les contrôleurs Ingress pour Kubernetes – mais saviez-vous qu’il existe plusieurs « NGINX Ingress Controller » ?
Une version précédente de cet article de blog, publiée en 2018 sous le titre Mais quel contrôleur Ingress NGINX pour Kubernetes suis-je en train d’utiliser ?, faisait suite à une conversation avec un membre de la communauté sur l’existence de deux contrôleurs Ingress populaires utilisant NGINX.
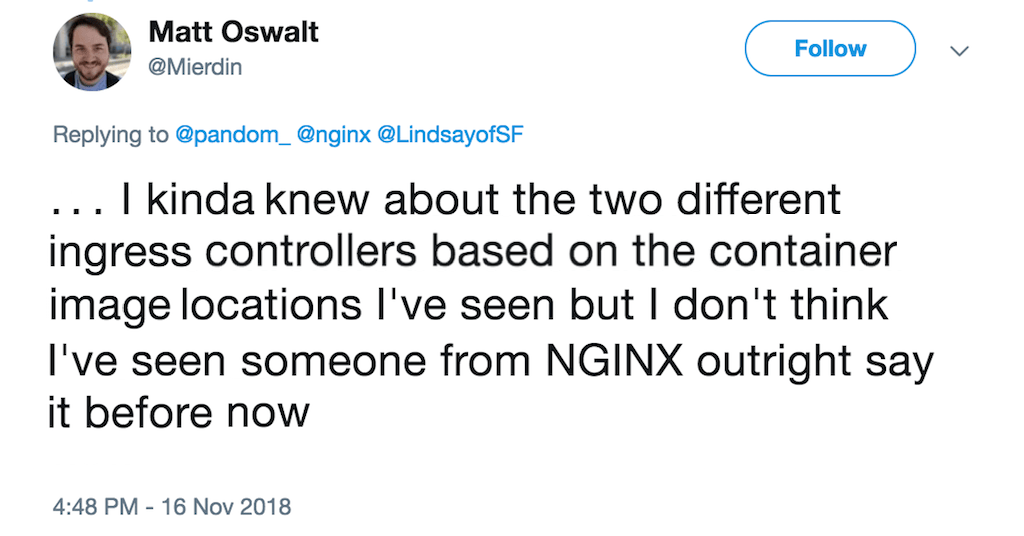
On comprend facilement pourquoi il y a eu (et pourquoi il y a encore) une certaine confusion. Les deux contrôleurs Ingress sont :
- Appelés « NGINX Ingress Controller »
- Open source
- Hébergés sur GitHub avec des noms de dépôts très similaires
- Le résultat de projets lancés à peu près au même moment
Et bien sûr, leur principal point commun est qu’ils remplissent la même fonction.
NGINX vs contrôleur Ingress de la communauté Kubernetes
Par souci de clarté, nous distinguons les deux versions comme suit :
- Version communautaire – Disponible dans le dépôt kubernetes/ingress-nginx sur GitHub, le contrôleur Ingress communautaire repose sur NGINX Open Source. Sa documentation est disponible sur Kubernetes.io. Il est maintenu par la communauté Kubernetes.
- Version NGINX – Disponible dans le dépôt nginxinc/kubernetes-ingress sur GitHub, NGINX Ingress Controller est développé et maintenu par F5 NGINX. Sa documentation est disponible sur docs.nginx.com. Il est proposé en deux éditions :
- Basé sur NGINX Open Source (option gratuite et open source)
- Basé sur NGINX Plus (option commerciale)
Il existe également plusieurs autres contrôleurs Ingress basés sur NGINX, comme Kong, mais heureusement, leurs noms sont faciles à distinguer. Si vous ne savez pas exactement quel contrôleur Ingress NGINX vous utilisez, vérifiez l’image du conteneur du contrôleur Ingress en cours d’exécution, puis comparez le nom de l’image Docker avec les dépôts répertoriés ci-dessus.
Objectifs et priorités du contrôleur Ingress NGINX
L’une des principales différences entre NGINX Ingress Controller et le contrôleur Ingress communautaire (ainsi que les autres contrôleurs Ingress basés sur NGINX Open Source) réside dans leurs modèles de développement et de déploiement, qui reposent eux-mêmes sur des objectifs et des priorités distincts.
- Philosophie de développement – Notre priorité absolue pour tous les projets et produits NGINX est de fournir un outil rapide et léger, offrant stabilité et cohérence sur le long terme. Nous mettons tout en œuvre pour éviter les changements de comportement d’une version à l’autre, en particulier ceux qui compromettent la rétrocompatibilité. Nous vous promettons des mises à niveau sans mauvaises surprises. Nous tenons également à la liberté de choix : toutes nos solutions peuvent donc être déployées sur n’importe quelle plateforme, notamment sur des serveurs physiques, dans des conteneurs, sur des machines virtuelles et dans des clouds publics, privés ou hybrides.
- Base de code intégrée – NGINX Ingress Controller utilise une instance 100 % pure de NGINX Open Source ou de NGINX Plus pour l’équilibrage de charge, avec une configuration conforme aux bonnes pratiques reposant uniquement sur les fonctionnalités natives de NGINX. Il ne s’appuie sur aucun module tiers ni code Lua n’ayant pas fait l’objet de nos tests d’interopérabilité. Nous n’assemblons pas notre contrôleur Ingress à partir d’une multitude de dépôts tiers ; nous développons et maintenons nous-mêmes l’équilibreur de charge (NGINX et NGINX Plus) ainsi que le logiciel du contrôleur Ingress (une application Go). Nous sommes les seuls responsables de l’ensemble des composants de notre contrôleur Ingress.
- Gestion avancée du trafic – L’une des limites de la ressource Ingress standard de Kubernetes est qu’il faut recourir à des mécanismes auxiliaires, comme les annotations, les ConfigMaps et les modèles personnalisés, pour y intégrer des fonctionnalités avancées. Les ressources Ingress de NGINX offrent un style de configuration natif, à typage sûr et avec indentation, qui simplifie la mise en œuvre des fonctionnalités d’équilibrage de charge Ingress, notamment TCP/UDP, le coupe-circuit, les tests A/B, les déploiements bleu-vert, la manipulation des en-têtes, l’authentification TLS mutuelle (mTLS) et le pare-feu applicatif web (WAF).
- Une disponibilité constante pour la production – Chaque version est conçue et maintenue selon des normes de production permettant d’en assurer le support. Vous bénéficiez de cette même exigence de qualité professionnelle, que vous utilisiez l’édition basée sur NGINX Open Source ou celle basée sur NGINX Plus. Les utilisateurs de NGINX Open Source peuvent obtenir des réponses à leurs questions sur GitHub auprès de notre équipe d’ingénierie, tandis que les abonnés NGINX Plus bénéficient d’une assistance de premier ordre. Dans les deux cas, c’est comme si vous aviez un développeur NGINX dans votre équipe DevOps !
NGINX Open Source ou NGINX Plus : pourquoi passer à notre édition commerciale ?
Profitons-en pour passer en revue quelques-uns des principaux avantages du contrôleur NGINX Ingress basé sur NGINX Plus. Comme nous l’avons expliqué dans Comment choisir un contrôleur Ingress Kubernetes, partie 3 : open source, par défaut ou commercial, il existe des différences importantes entre les contrôleurs Ingress open source et commerciaux. Si vous prévoyez des déploiements Kubernetes à grande échelle et des applications complexes en production, vous constaterez que notre contrôleur Ingress commercial vous fait gagner du temps et de l’argent dans plusieurs domaines clés.
Sécurité et conformité
L’une des principales raisons pour lesquelles de nombreuses organisations ne parviennent pas à déployer des applications Kubernetes en production est la difficulté à garantir leur sécurité et leur conformité. Le contrôleur NGINX Ingress Controller basé sur NGINX Plus permet de répondre à cinq cas d’usage essentiels pour protéger vos applications et vos clients.
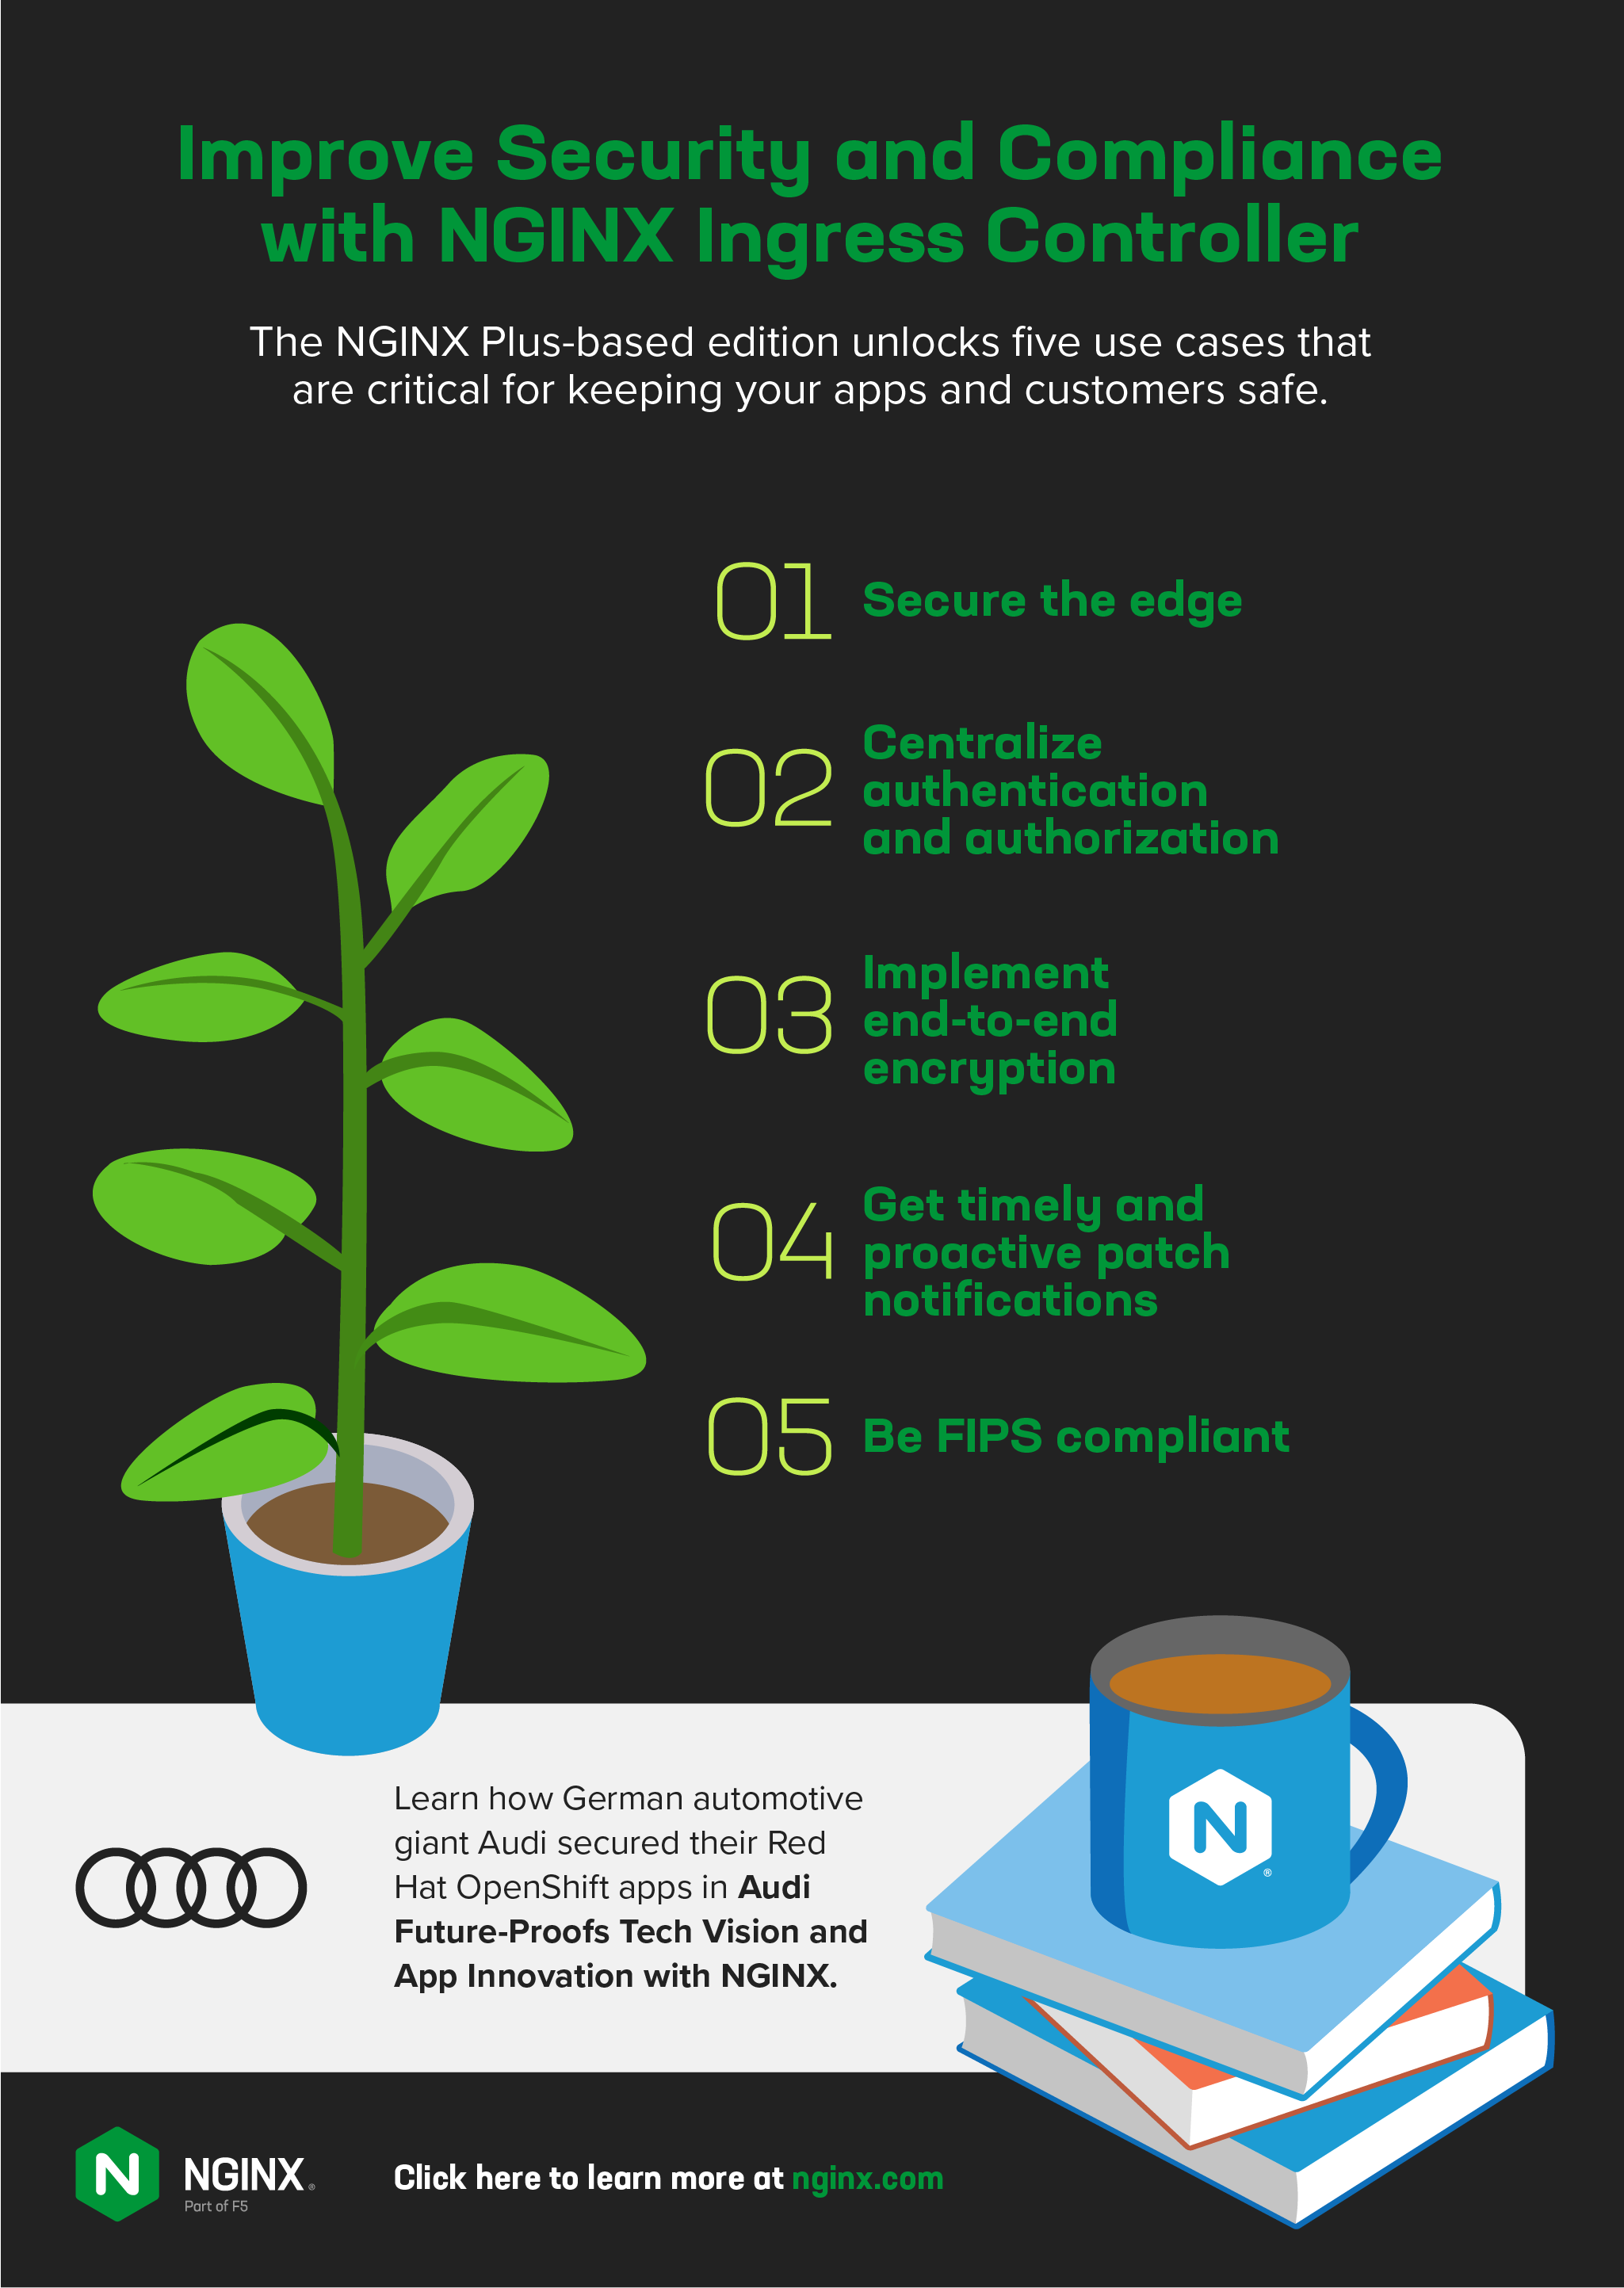
- Sécuriser la périphérie – Dans un déploiement Kubernetes bien conçu, le contrôleur Ingress est le seul point d’entrée du trafic du plan de données à destination des services exécutés au sein de Kubernetes, ce qui en fait un emplacement idéal pour un pare-feu d’applications web (WAF). NGINX App Protect s’intègre à NGINX Ingress Controller<.htmla> pour protéger vos applications Kubernetes contre les dix principales vulnérabilités recensées par l’OWASP et de nombreuses autres vulnérabilités, garantit la conformité à la norme PCI DSS et offre des performances supérieures à celles de ModSecurity.
- Centralisez l’authentification et les autorisations – Vous pouvez mettre en place une couche d’authentification et d’authentification unique (SSO) au point d’entrée à l’aide d’OpenID Connect (OIDC), qui repose sur le framework OAuth 2.0, et de l’authentification par jeton JSON Web Token (JWT).
- Mettre en œuvre le chiffrement de bout en bout – Lorsque vous devez sécuriser le trafic entre les services, vous vous tournerez probablement vers un maillage de services. Toujours gratuit, NGINX Service Mesh s’intègre parfaitement à NGINX Ingress Controller et vous permet de contrôler efficacement le trafic mTLS entrant et sortant, avec une latence inférieure à celle des autres maillages.
- Recevez des notifications de correctifs de manière proactive et en temps utile – Lorsque des CVE sont signalées, les abonnés en sont informés de manière proactive et reçoivent rapidement des correctifs. Ils peuvent les appliquer immédiatement pour réduire le risque d’exploitation, plutôt que de devoir guetter les mises à jour sur GitHub ou attendre des semaines, voire des mois, qu’un correctif soit publié.
- Respectez les exigences FIPS – Vous pouvez activer le mode FIPS pour garantir que les clients communiquant avec NGINX Plus utilisent un algorithme de chiffrement robuste dont l’implémentation est fiable.
Découvrez comment le géant allemand de l’automobile Audi a sécurisé ses applications Red Hat OpenShift dans l’article Audi pérennise sa vision technologique et l’innovation applicative avec NGINX.
Performances et résilience des applications
La disponibilité et la rapidité des applications sont souvent des indicateurs clés de performance (KPI) pour les développeurs et les équipes d’exploitation des plateformes. NGINX Ingress Controller, basé sur NGINX Plus, ouvre la voie à cinq cas d’usage qui vous aident à concrétiser les promesses de Kubernetes.
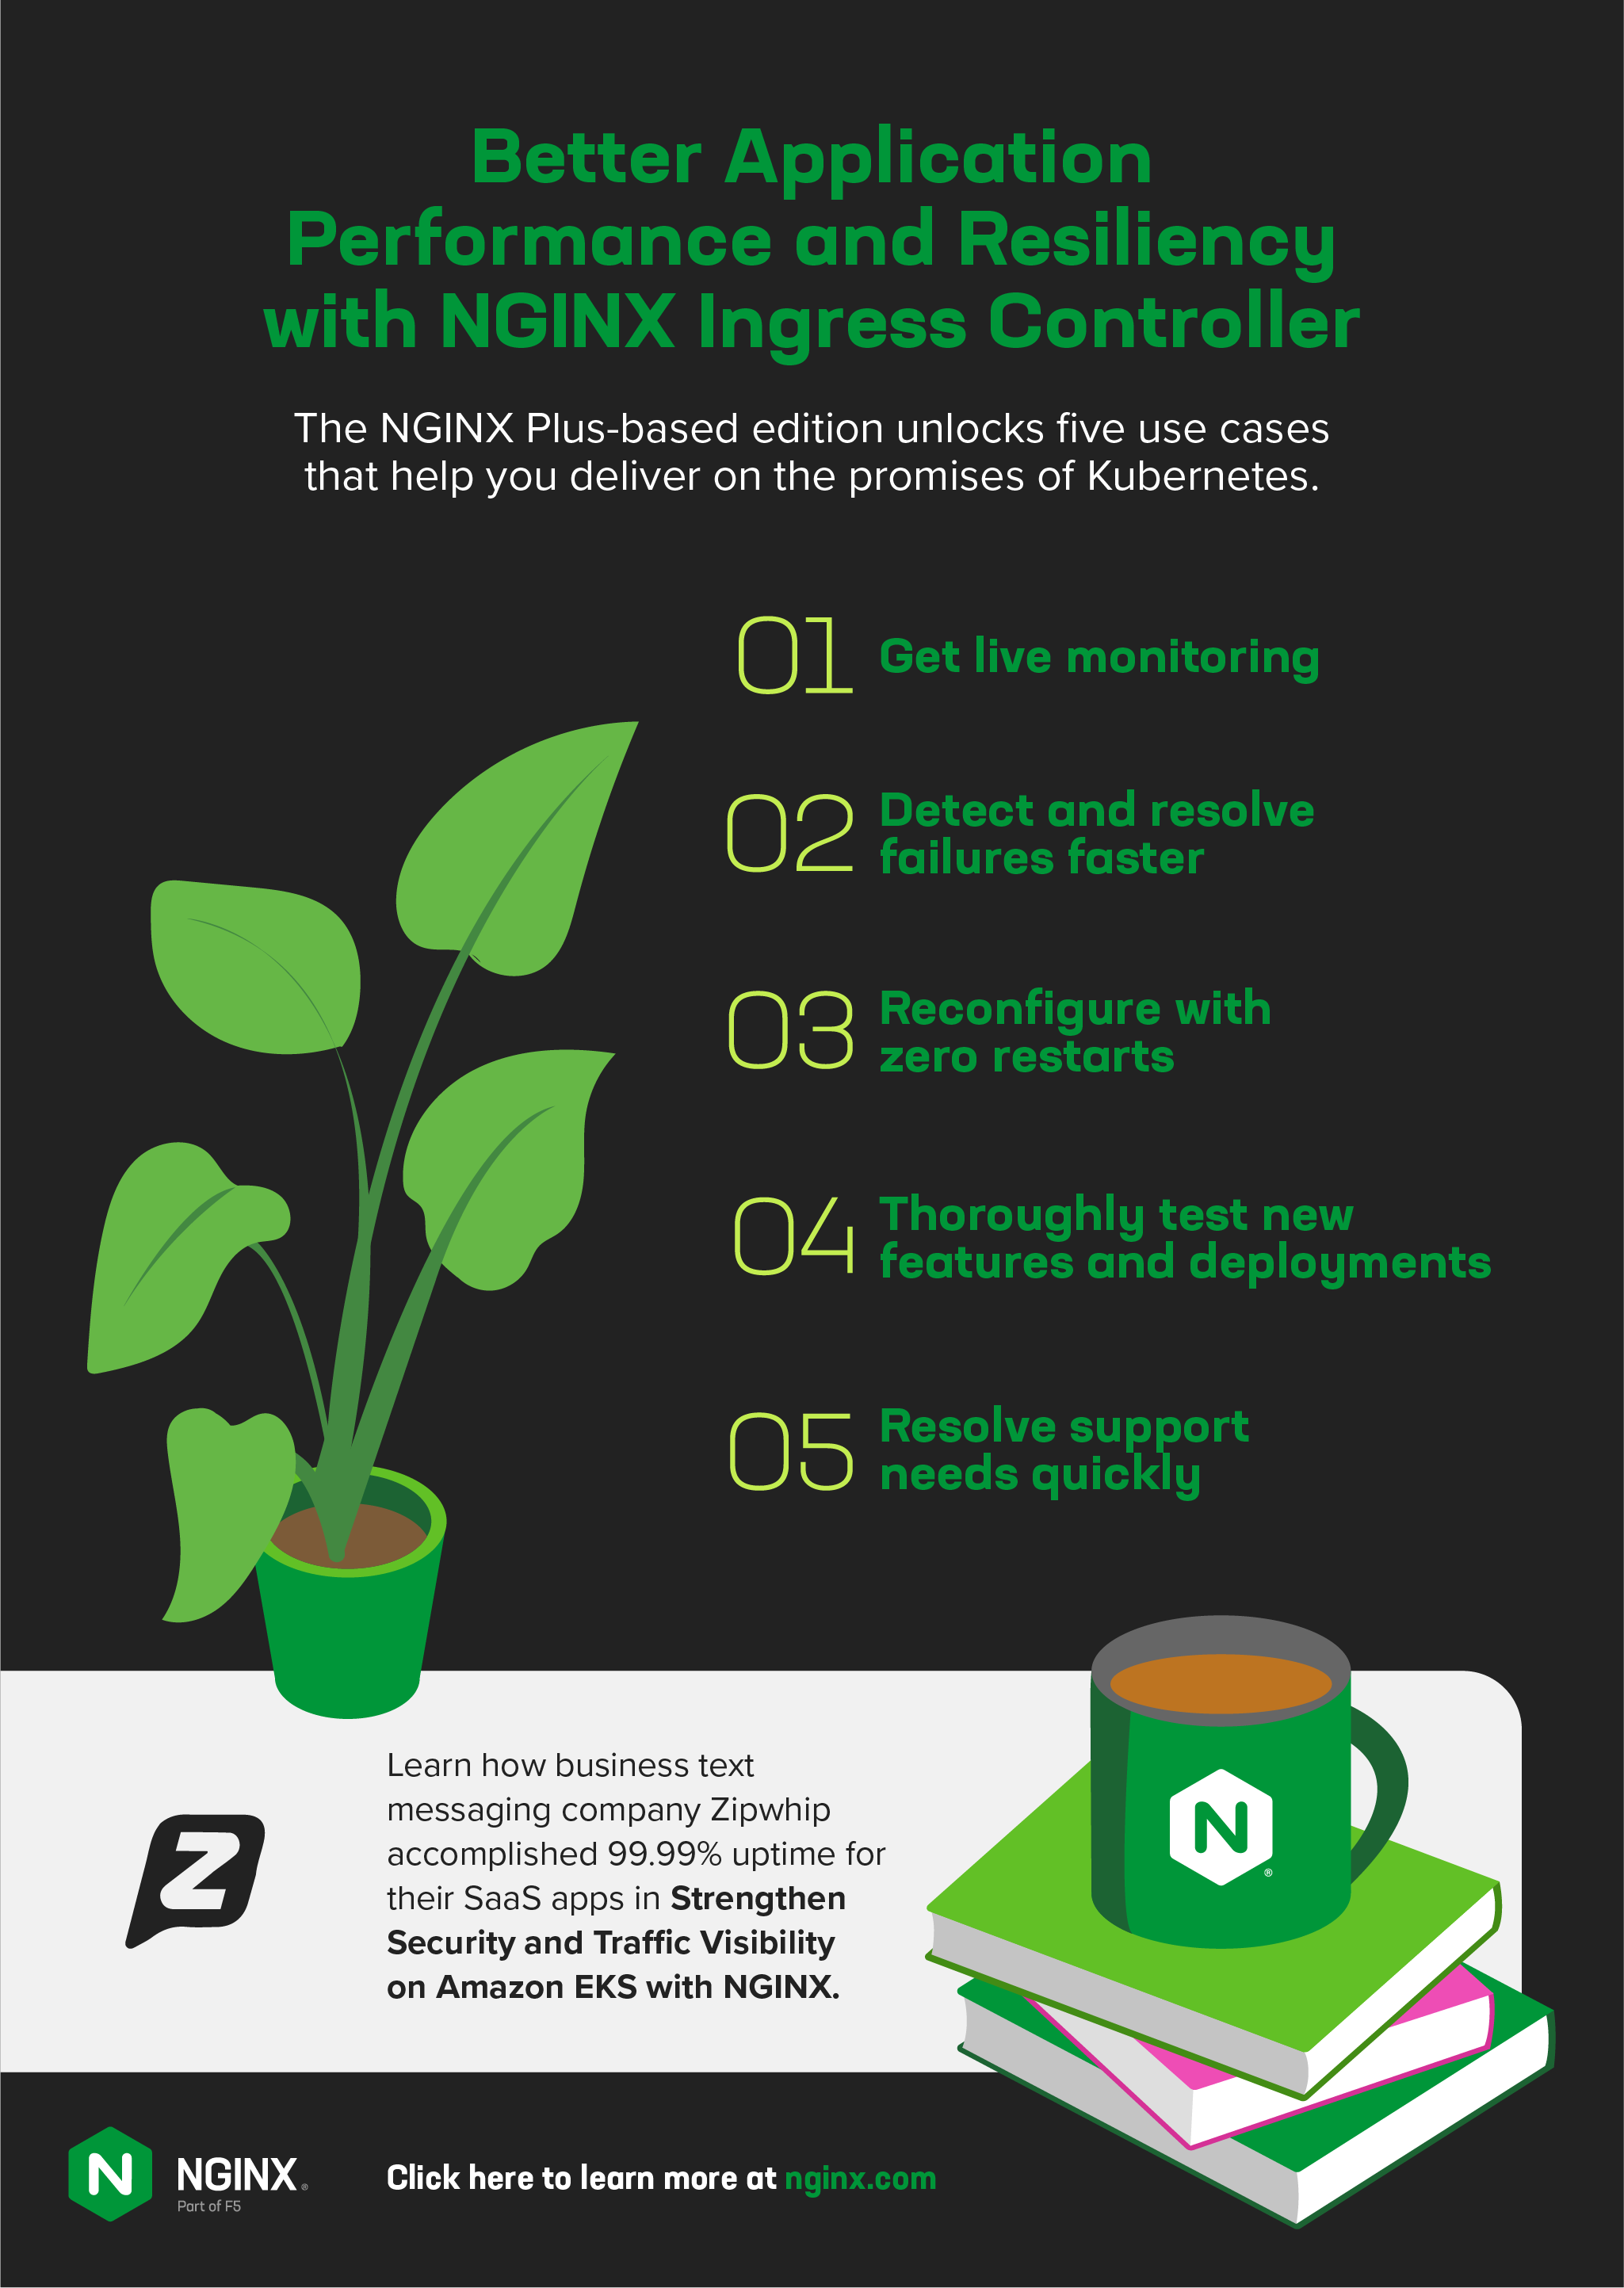
- Bénéficiez d’une surveillance en temps réel – Le tableau de bord NGINX Plus affiche des centaines d’indicateurs clés de charge et de performance pour vous permettre d’identifier rapidement la cause des ralentissements (voire des pannes !) de vos applications.
- Détectez et résolvez les défaillances plus rapidement – Mettez en place un disjoncteur avec des contrôles d’état actifs pour surveiller de manière proactive l’état de vos serveurs en amont TCP et UDP.
- Reconfigurez sans redémarrage – Une reconfiguration plus rapide et sans interruption vous permet de fournir des applications aux performances et à la consommation de ressources constantes, avec une latence inférieure à celle des solutions open source.
- Testez minutieusement les nouvelles fonctionnalités et les nouveaux déploiements – Simplifiez les tests A/B et les déploiements bleu-vert en utilisant le magasin clé-valeur pour modifier les pourcentages sans avoir à recharger la configuration.
- Obtenez rapidement l’assistance dont vous avez besoin – Une assistance commerciale et confidentielle est essentielle pour les entreprises qui ne peuvent pas attendre que la communauté réponde à leurs questions ou qui ne peuvent pas risquer d’exposer des données sensibles. L’assistance NGINX se décline en plusieurs niveaux pour répondre à vos besoins et vous accompagne dans l’installation, le déploiement, le débogage et la correction des erreurs. Vous pouvez même obtenir de l’aide lorsque quelque chose ne semble tout simplement pas fonctionner comme prévu.
Découvrez comment Zipwhip, une entreprise spécialisée dans la messagerie texte professionnelle, a atteint un taux de disponibilité de 99,99 % pour ses applications SaaS dans Renforcer la sécurité et la visibilité du trafic sur Amazon EKS avec NGINX.
Étape suivante : essayez NGINX Ingress Controller
Si vous avez décidé qu’un contrôleur Ingress open source est le bon choix pour vos applications, vous pouvez démarrer rapidement en consultant notre dépôt GitHub.
Pour les déploiements de production à grande échelle, nous vous invitons à essayer notre contrôleur Ingress commercial basé sur NGINX Plus. Il est disponible dans le cadre d’un essai gratuit de 30 jours qui inclut NGINX App Protect.
À propos de l’auteur
Articles de blog associés
Tendances actuelles des technologies cloud natives, de l’ingénierie de plateforme et de l’IA
Découvrez les principaux enseignements tirés des réponses à l’enquête annuelle F5 NGINX sur les dernières tendances en matière de technologies cloud natives, de sécurité, d’ingénierie de plateforme et d’IA.

Quels contrôleurs Ingress NGINX sont affectés par les vulnérabilités CVE-2022-4886, CVE-2023-5043 et CVE-2023-5044 ?
Lorsque de nouvelles CVE sont signalées, il est facile de ne plus savoir si elles concernent un outil de contrôleur Ingress NGINX particulier, car il existe plusieurs projets. Cet article présente les CVE et explique comment distinguer les différents projets de contrôleurs Ingress afin de dissiper toute confusion.
Votre API est-elle en temps réel ? Testez sa latence avec l’outil rtapi de NGINX
Votre API répond-elle aux requêtes en moins de 30 ms ? Si ce n’est pas le cas, il ne s’agit pas d’une API en temps réel offrant la faible latence exigée par la grande majorité des organisations. Mesurez la latence de votre API avec l’outil rtapi de NGINX et découvrez comment NGINX peut l’aider à offrir une réactivité en temps réel.
Un testeur d’expressions régulières pour NGINX et NGINX Plus
Le testeur d’expressions régulières (regex) pour NGINX et NGINX Plus vous évite de tâtonner en vous indiquant si une expression régulière utilisée dans un bloc location ou map correspond aux valeurs comme prévu. Il génère la configuration appropriée et affiche les valeurs des groupes de capture.
Caches partagés avec les clusters de cache NGINX Plus, partie 1
Optimisez la capacité de votre cache web en le répartissant entre plusieurs serveurs de cache web NGINX ou NGINX Plus. Découvrez comment procéder dans cet article.
Introduction aux microservices
Les microservices suscitent actuellement beaucoup d’intérêt. Cet article de blog est le premier d’une série de sept consacrée à la conception, au développement et au déploiement de microservices.