Notre nouveau rapport de recherche F5 Labs, « État 2026 de la cryptographie post-quantique sur le Web », présente deux facettes des progrès accomplis par les organisations pour se préparer à l’informatique quantique, capable de mettre en échec la cryptographie à clé publique traditionnelle.
D’un côté, l’étude montre que plus de la moitié des 1 million de sites web les plus consultés (54 %) prennent désormais en charge les échanges de clés post-quantiques (PQC). Mais cette statistique est trompeuse. L’analyse des modalités et des lieux d’hébergement des sites web révèle qu’une grande partie de ces progrès est due aux CDN en périphérie et aux hyperscalers (principalement Cloudflare), qui ont activé par défaut des suites cryptographiques hybrides post-quantiques pour leurs clients. Si l’on exclut cette préparation passive assurée par des tiers, le niveau de préparation à la cryptographie post-quantique change radicalement.
Les secteurs les moins préparés sont ceux qui ont le plus à perdre
Tous secteurs confondus, si l’on exclut des données les sites hébergés par Cloudflare, seuls 22 % des sites web sont prêts, grâce aux efforts de migration entrepris de manière autonome. Pas moins de 10,5 % ont accumulé une dette technique telle qu’ils ne peuvent même pas prendre en charge TLS 1.3, une exigence pour les algorithmes de chiffrement hybrides et post-quantiques (PQC), pourtant couramment utilisée depuis maintenant huit ans.
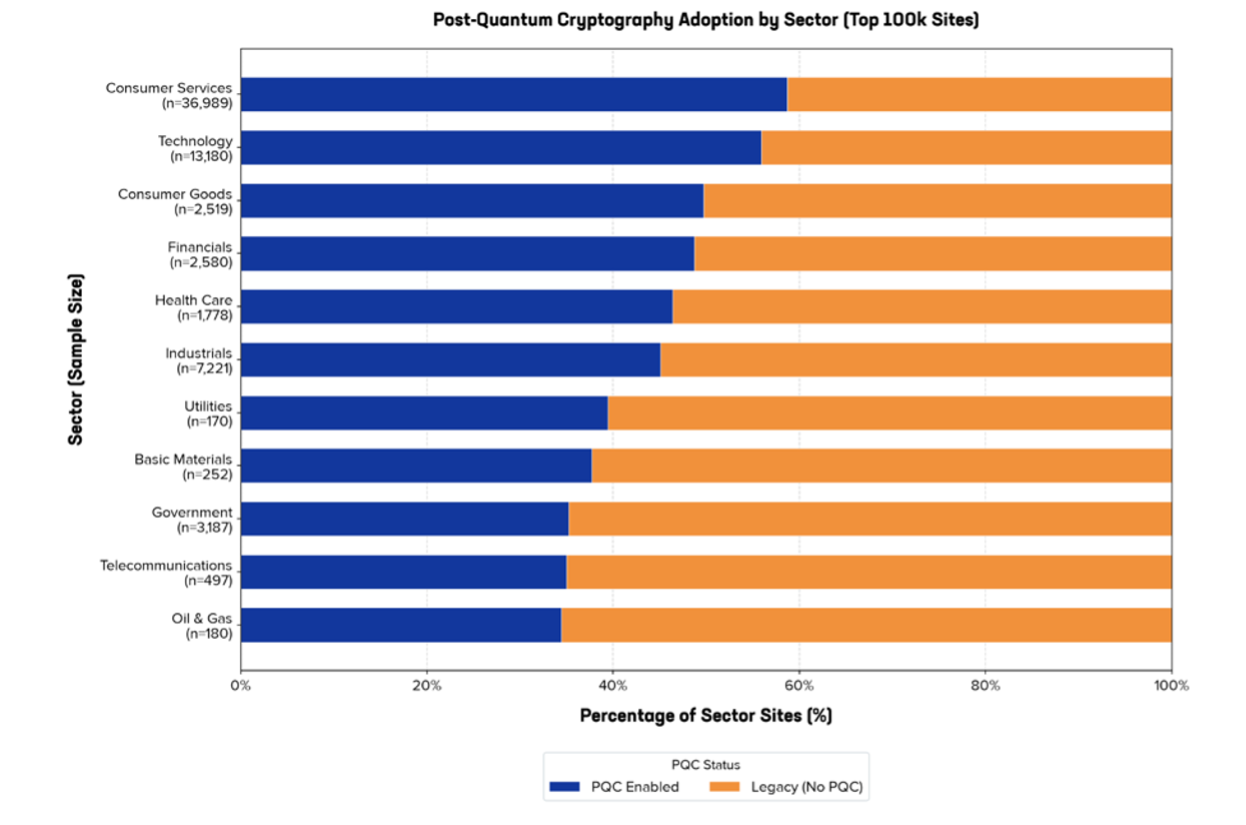
Et même en tenant compte de l’impact de l’atténuation passive assurée par les CDN, les secteurs les moins bien préparés comprennent les services aux collectivités, l’énergie, les télécommunications et les organismes publics. C’est problématique, car chacun d’eux traite fréquemment des informations sensibles et à longue durée de vie, ce qui les expose fortement aux attaques de type « collecter maintenant, déchiffrer plus tard ». Le jour Q — la date théorique à laquelle l’informatique quantique aura suffisamment évolué pour casser la cryptographie classique — est peut-être encore éloigné de deux ans ou plus, mais les attaquants stockent dès aujourd’hui des données volées en prévision de cette échéance.
Tout cela signifie que la migration planifiée vers la cryptographie post-quantique (PQC) des sites web publics ne progresse pas assez rapidement. Le niveau de préparation de bout en bout à la PQC nécessaire pour protéger les infrastructures critiques, le trafic est-ouest et d’autres actifs accuse probablement un retard encore plus important. Plusieurs secteurs à la traîne sont les plus exposés, mais aucun n’est épargné. Bien que les sites web destinés au grand public et ceux du secteur technologique soient en tête, aucun secteur ne dépasse un taux d’adoption de 59 %.
Les disparités cachent des nuances
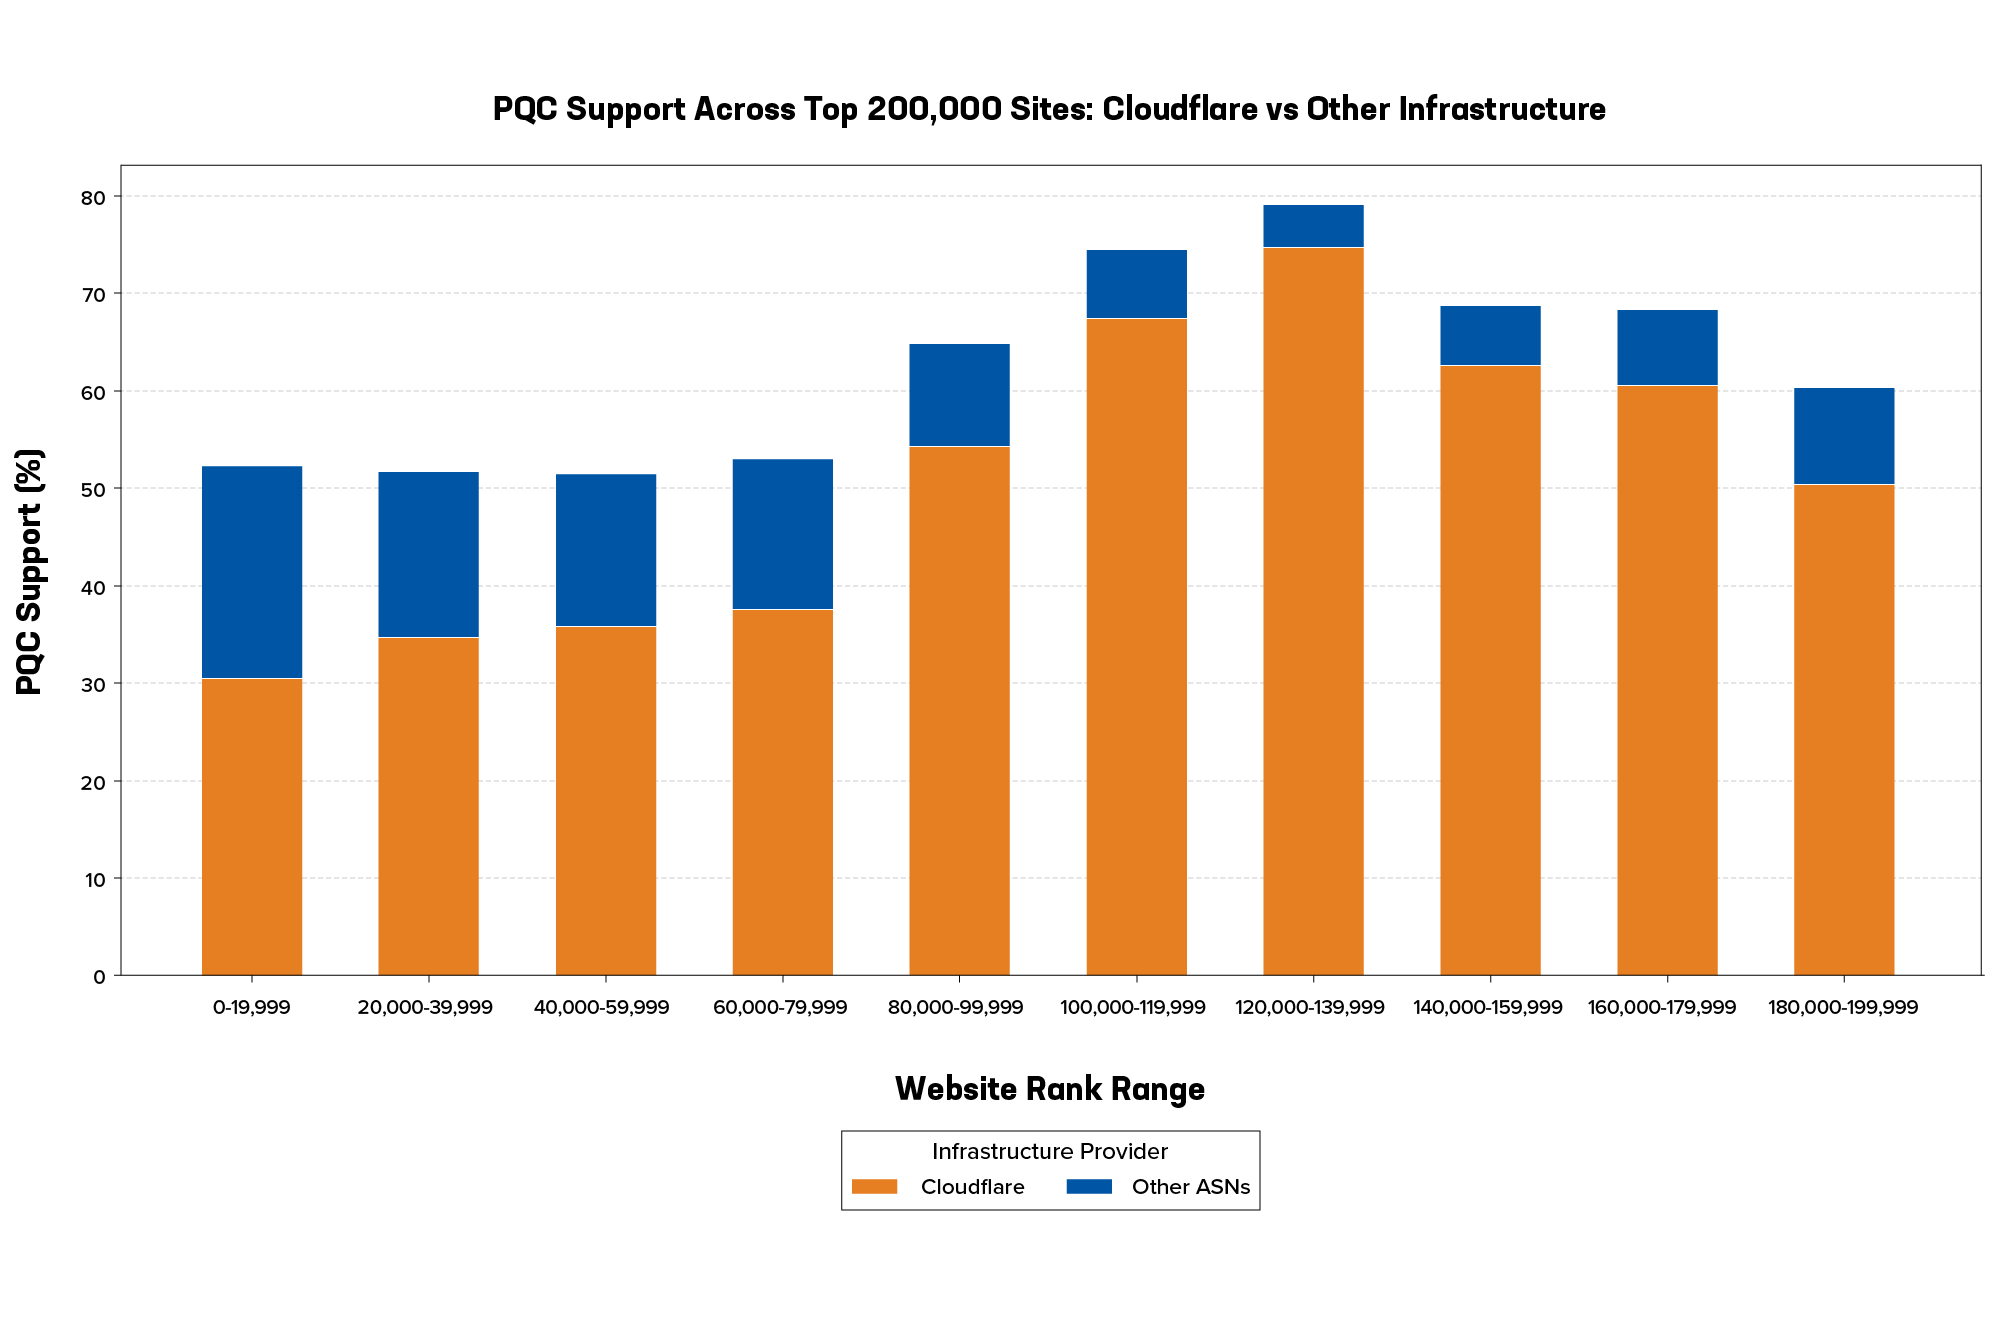
En outre, les écarts entre le niveau de préparation des plus grandes entreprises et celui des petites et moyennes entreprises sont à nuancer considérablement. L’adoption de la cryptographie post-quantique (PQC) et des chiffrements hybrides n’atteint pas son maximum parmi les grandes entreprises qui exploitent les sites web les plus populaires au monde, mais dans des catégories plus intermédiaires (entre la 80 000e et la 200 000e place), où les petites et moyennes entreprises s’appuient par défaut sur leurs fournisseurs de services cloud et de CDN pour assurer leur sécurité. À première vue, ces petites organisations semblent, dans leur ensemble, mieux protégées que les géants, avec un niveau de préparation à la PQC proche de 80 %, voire égal à ce chiffre.
Le problème, lorsqu’on s’en remet à la prise en charge de la cryptographie post-quantique (PQC) par des tiers, est le risque de complaisance. Ces entreprises de taille moyenne ignorent peut-être totalement quels algorithmes de chiffrement leur CDN utilise et n’ont que peu, voire pas du tout, leur mot à dire dans cette décision. Plus important encore, la plupart ne s’attaquent probablement pas avec beaucoup d’empressement aux risques qui pèsent sur le reste de leur infrastructure, des serveurs d’origine aux écosystèmes d’API.
Surmonter les obstacles au progrès
Dans le même temps, les domaines les plus précieux et les plus visibles au monde affichent un taux d’adoption nettement plus faible de la cryptographie post-quantique (PQC) ou des algorithmes de chiffrement hybrides. Pourquoi ?
Tout d’abord, les entreprises propriétaires de ces domaines exploitent généralement des environnements et des configurations complexes. Nombre d’entre elles sont confrontées à une lourde dette technique liée à des technologies opérationnelles (OT) obsolètes ou à des applications métier historiques essentielles.
Les serveurs web hérités entrent également en ligne de compte. En effet, certains marchés émergents affichent des niveaux étonnamment élevés de préparation à la cryptographie post-quantique (PQC), car ils ont largement contourné les architectures plus traditionnelles pour passer directement à des stratégies modernes axées sur le cloud. À l’inverse, le secteur des télécommunications accuse généralement un retard en raison de ses investissements considérables dans des réseaux privés, spécialisés et auto-hébergés.
Deuxièmement, même les organisations qui ne sont pas confrontées à ces difficultés doivent parfois surmonter toute une série d’autres obstacles. Les gouvernements, en particulier, sont généralement aux prises avec de longs cycles budgétaires et d’approvisionnement, même si toute organisation peut être confrontée aux implications financières et architecturales de l’évolution de la cryptographie. Les exigences réglementaires et celles liées à la souveraineté des données constituent également des obstacles.
Certains éléments indiquent, par exemple, que les grandes économies industrielles de l’Union européenne accusent un retard plus important que prévu par rapport à l’Amérique du Nord. Cela s’explique en partie par leurs exigences en matière de souveraineté des données, qui privilégient les centres de données autohébergés sur site ou les fournisseurs régionaux, réduisant ainsi l’effet des CDN dans ces zones géographiques et excluant la possibilité d’une prise en charge par défaut de la cryptographie post-quantique (PQC) en périphérie du réseau. Certains pays de l’UE attendent peut-être également des orientations à l’échelle européenne de la part de l’Agence de l’Union européenne pour la cybersécurité (ENISA), tout en examinant les recommandations très précises de quelques agences nationales de cybersécurité.
Maintenez l’agilité cryptographique dans l’ensemble de votre environnement
Les recommandations spécifiques privilégiant un seul algorithme de chiffrement sont effectivement sujettes à caution, car aucun algorithme de chiffrement post-quantique ne permettra d’éliminer durablement les risques. L’agilité cryptographique sera essentielle, et le manque de flexibilité freine déjà certaines organisations.
L’un des symptômes est l’utilisation de certificats dont la durée de validité est excessivement longue. Nos recherches ont révélé que près d’un site web majeur sur cinq (19 %) utilise encore des certificats dont la durée de validité dépasse 90 jours. Les organisations qui n’ont pas encore automatisé le renouvellement des certificats à courte durée de validité auront beaucoup de mal à changer rapidement d’algorithme de chiffrement, comme l’exigera la transition post-quantique.
Elles devront faire preuve d’une plus grande agilité, non seulement pour se défendre contre les menaces persistantes liées à la cryptographie post-quantique et gérer la réduction progressive de la durée de validité des certificats, mais aussi pour protéger leurs parcs informatiques contre la cryptanalyse assistée par l’IA visant à casser les algorithmes de chiffrement classiques.
N’oubliez pas d’étendre votre préparation au-delà des sites web
Bien que toute avancée soit la bienvenue, il est important de noter que nos recherches ont porté exclusivement sur les sites web. Si la périphérie publique a permis aux organisations d’améliorer considérablement la sécurisation des données en transit, la plupart d’entre elles commencent à peine à s’attaquer à d’autres menaces liées à la cryptographie post-quantique (PQC), tout aussi cruciales.
Ces menaces comprennent des risques manifestes pour les infrastructures, les réseaux internes et le trafic. Elles impliquent également de se préparer aux effets que les longs algorithmes de chiffrement post-quantiques (PQC) peuvent avoir, notamment en matière de latence et d’exploitation, sur les protocoles d’authentification, les maillages de services internes, les appareils IoT et OT, ainsi que les charges utiles mTLS de Kubernetes.
Prenez les mesures qui ne peuvent pas attendre
Que le jour Q arrive plus tôt que prévu ou plus tard, l’événement lui-même importe peu à bien des égards. Les exigences réglementaires et les précautions dictées par le bon sens imposent aux organisations de toutes tailles de commencer à prendre des mesures pour mieux se protéger. Voici quelques pistes à mettre en œuvre sans attendre :
- Recensez tous les points de contact cryptographiques au sein de votre organisation afin d’établir une nomenclature cryptographique (CBOM). Vous devez savoir quels éléments seront affectés pour pouvoir remédier aux risques.
- Adoptez TLS 1.3 si votre organisation ne l’a pas encore fait. Son utilisation est obligatoire pour déployer des suites cryptographiques hybrides.
- Prenez toutes les mesures nécessaires pour réduire la durée de validité des certificats et automatiser leur renouvellement, alors que la durée de validité standard passe progressivement de plusieurs mois à quelques jours seulement.
- Comprenez ce que les CDN, les hyperscalers et les fournisseurs de services cloud peuvent faire pour vous — et ce qu’ils ne peuvent pas faire. Ne vous reposez pas uniquement sur les paramètres de sécurité par défaut de tiers. Identifiez les algorithmes de chiffrement qu’ils utilisent et suivez leurs évolutions à mesure que vous améliorez le niveau de préparation de l’ensemble de votre CBOM.
- Échangez avec tous vos fournisseurs de technologies pour savoir où et comment la préparation à la cryptographie post-quantique (PQC) est intégrée à leurs solutions, et comment tirer parti de leur expertise.
- Formez-vous, ou formez une équipe dédiée à la cryptographie post-quantique (PQC) au sein de votre organisation, afin de faciliter la prise de décisions qui renforceront votre agilité cryptographique globale à l’avenir.
Pour en savoir plus, consultez notre page consacrée aux « solutions PQC ». N’oubliez pas non plus de consulter le rapport complet de F5 Labs, « État des lieux de la PQC sur le Web en 2026 ».
À propos de l’auteur
Articles de blog associés

Les progrès en matière de cryptographie post-quantique masquent un manque de préparation plus général
Un nouveau rapport 2026 de F5 Labs sur l’état de préparation à la cryptographie post-quantique (PQC) du million de sites web les plus consultés fait état de progrès, mais aussi d’un manque préoccupant de mesures d’atténuation proactives.

Stratégies de sécurité pour l’IA multimodèle : deux mesures à prendre dès maintenant
Les mesures clés que les entreprises peuvent prendre dès aujourd’hui pour améliorer la visibilité sur l’IA multimodèle et renforcer la cybersécurité face à la croissance fulgurante de l’IA agentique.

Comment les RSSI peuvent mesurer les risques de sécurité liés à l’IA
Découvrez comment CASI, ARS et les renseignements sur les menaces de F5 Labs aident les RSSI à mesurer les risques de sécurité liés à l’IA tout au long de son cycle de vie.

Inférence : l’élément le plus important de l’IA dont vous faites semblant d’ignorer l’existence
Faire évoluer l’IA à grande échelle implique de faire évoluer l’inférence. Découvrez pourquoi les serveurs d’inférence sont essentiels pour gérer les performances, la télémétrie et la sécurité des charges de travail d’IA en production.

Que pensent les équipes SecOps de l’IA ? Partie 2 : Protection des données
F5 a mené une analyse approfondie des opinions exprimées par les professionnels de la sécurité sur Reddit au sujet de l’IA.
Que pensent les équipes SecOps de l’IA ?
F5 a mené une analyse approfondie des opinions exprimées par les professionnels de la sécurité sur Reddit concernant l’IA.