Les professionnels de la sécurité doivent composer avec deux types de rapidité. Le premier concerne les performances et la nécessité de trouver un équilibre entre répondre rapidement aux requêtes et protéger les utilisateurs ainsi que les actifs de l’entreprise contre toute exploitation malveillante. Il s’agit avant tout d’une question de gestion des risques. Comme nous l’avons constaté l’année dernière dans le cadre de notre étude annuelle, une majorité relative d’organisations sont en effet disposées à sacrifier la sécurité en échange d’une amélioration donnée des performances.
Mais il existe un autre type de rapidité qui pose problème aux professionnels de la sécurité, ainsi qu’aux entreprises qu’ils accompagnent : la rapidité avec laquelle ils peuvent faire face aux menaces émergentes. Par exemple, l’exploitation de vulnérabilités zero-day ou encore les attaques DDoS ciblant les réseaux, les applications et les API, qui surgissent de nulle part.
D’autres études menées dans le secteur nous apprennent qu’en matière de correction des vulnérabilités, il existe un délai important entre leur découverte et leur résolution, qui expose les entreprises aux attaques. Nous savons également que le déploiement des politiques appropriées pour contrer les attaques DDoS sur les systèmes et services concernés peut lui aussi prendre du temps, ce qui, dans le monde de l’entreprise numérique, entraîne des coûts bien réels.
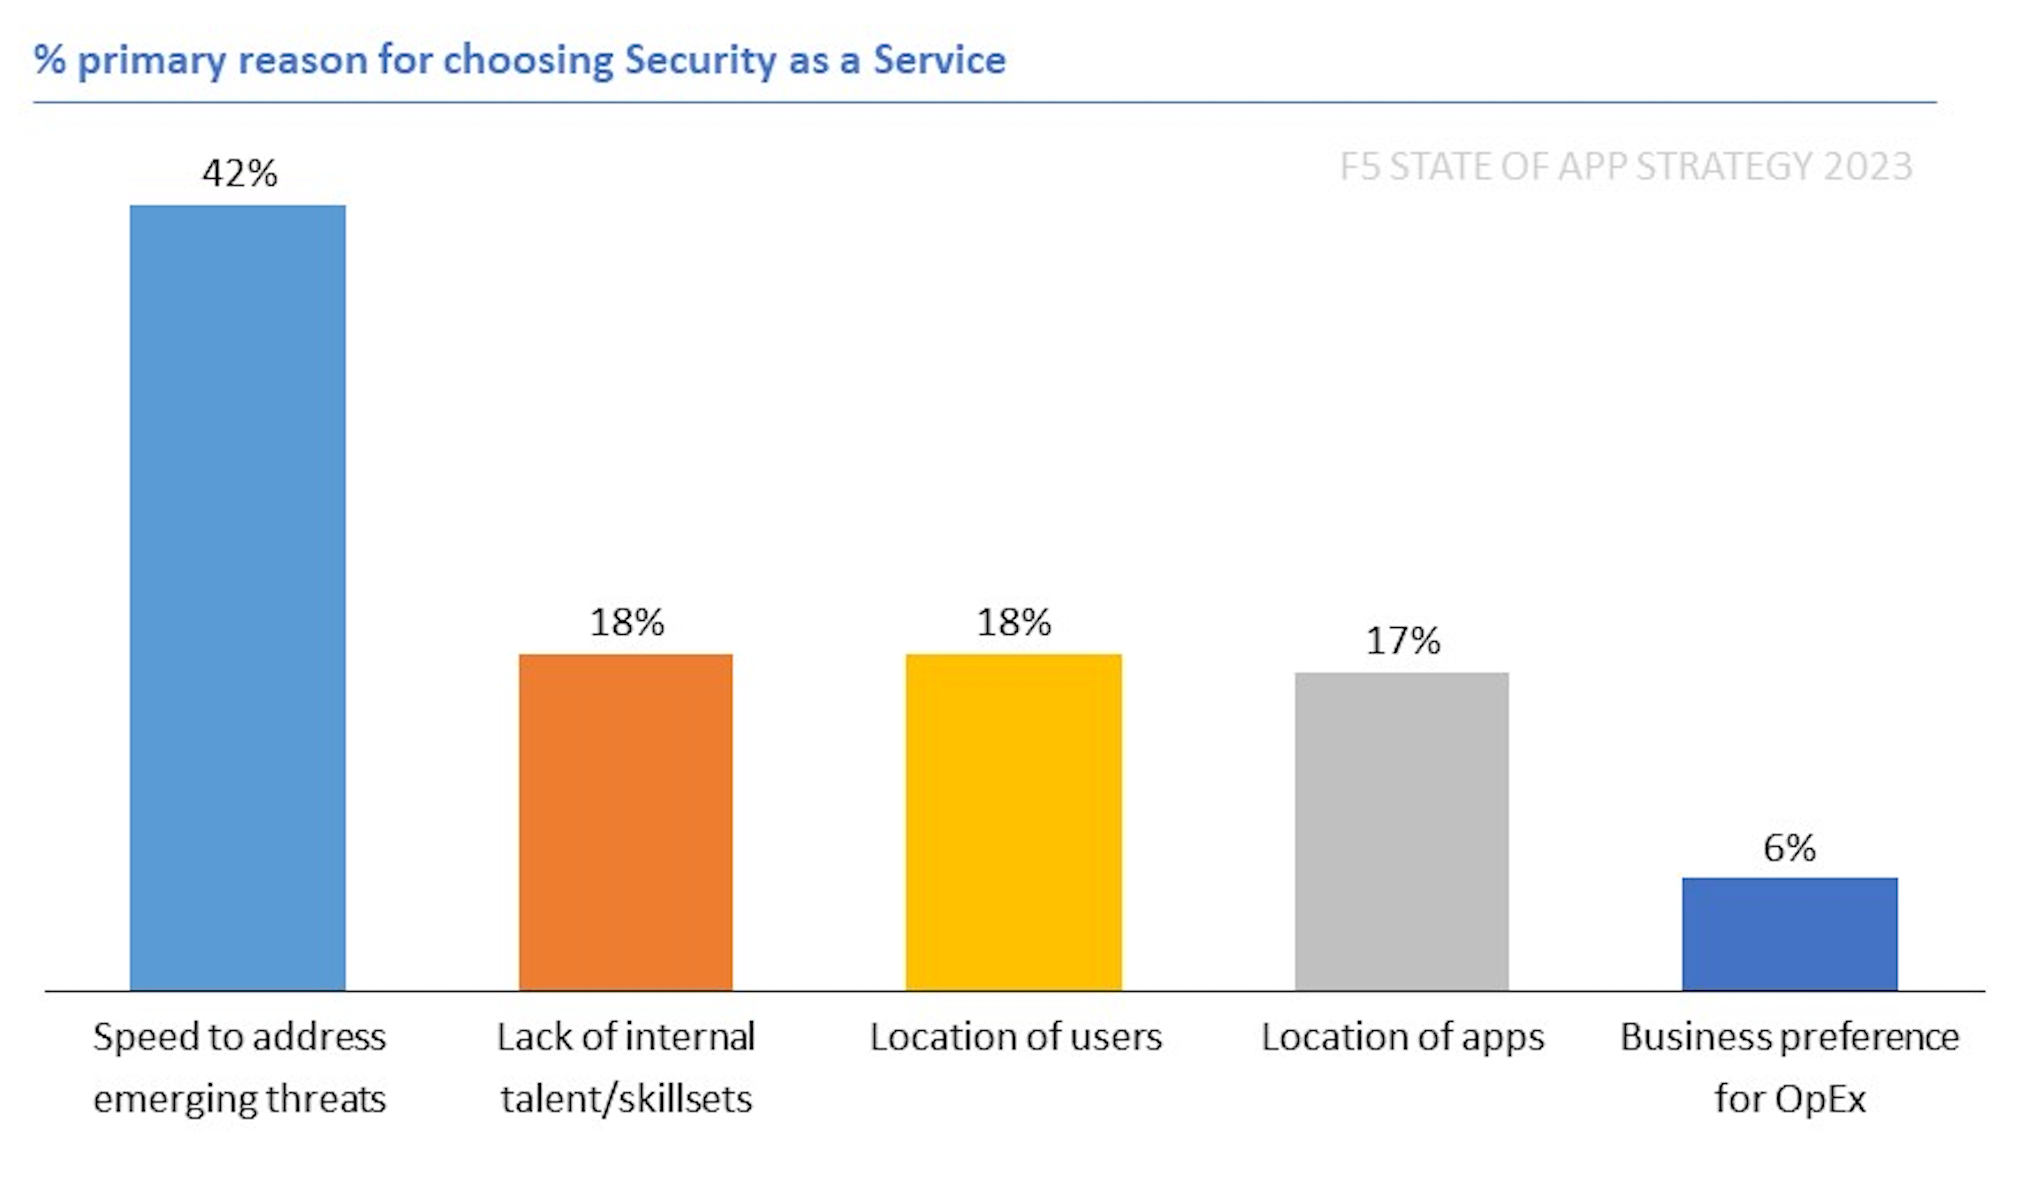
Il n’a donc pas été vraiment surprenant de constater, lorsque nous avons interrogé les participants à notre enquête « État de la stratégie applicative 2023 », les raisons pour lesquelles ils adoptent la sécurité en tant que service (SECaaS).
La réponse a été, à une écrasante majorité, « la rapidité ».
Ce besoin de rapidité influe sur les décisions concernant l’emplacement où déployer les charges de travail. Pour la première fois depuis que nous menons cette étude, il y a neuf ans, nous avons constaté que les services de sécurité étaient légèrement plus souvent déployés hors site (36 %) que sur site (35 %). Aucune autre catégorie de services de mise à disposition d’applications ne s’approche d’un tel équilibre. Mais la sécurité ? Elle est de plus en plus souvent déployée dans le cloud public et proposée sous forme de service.
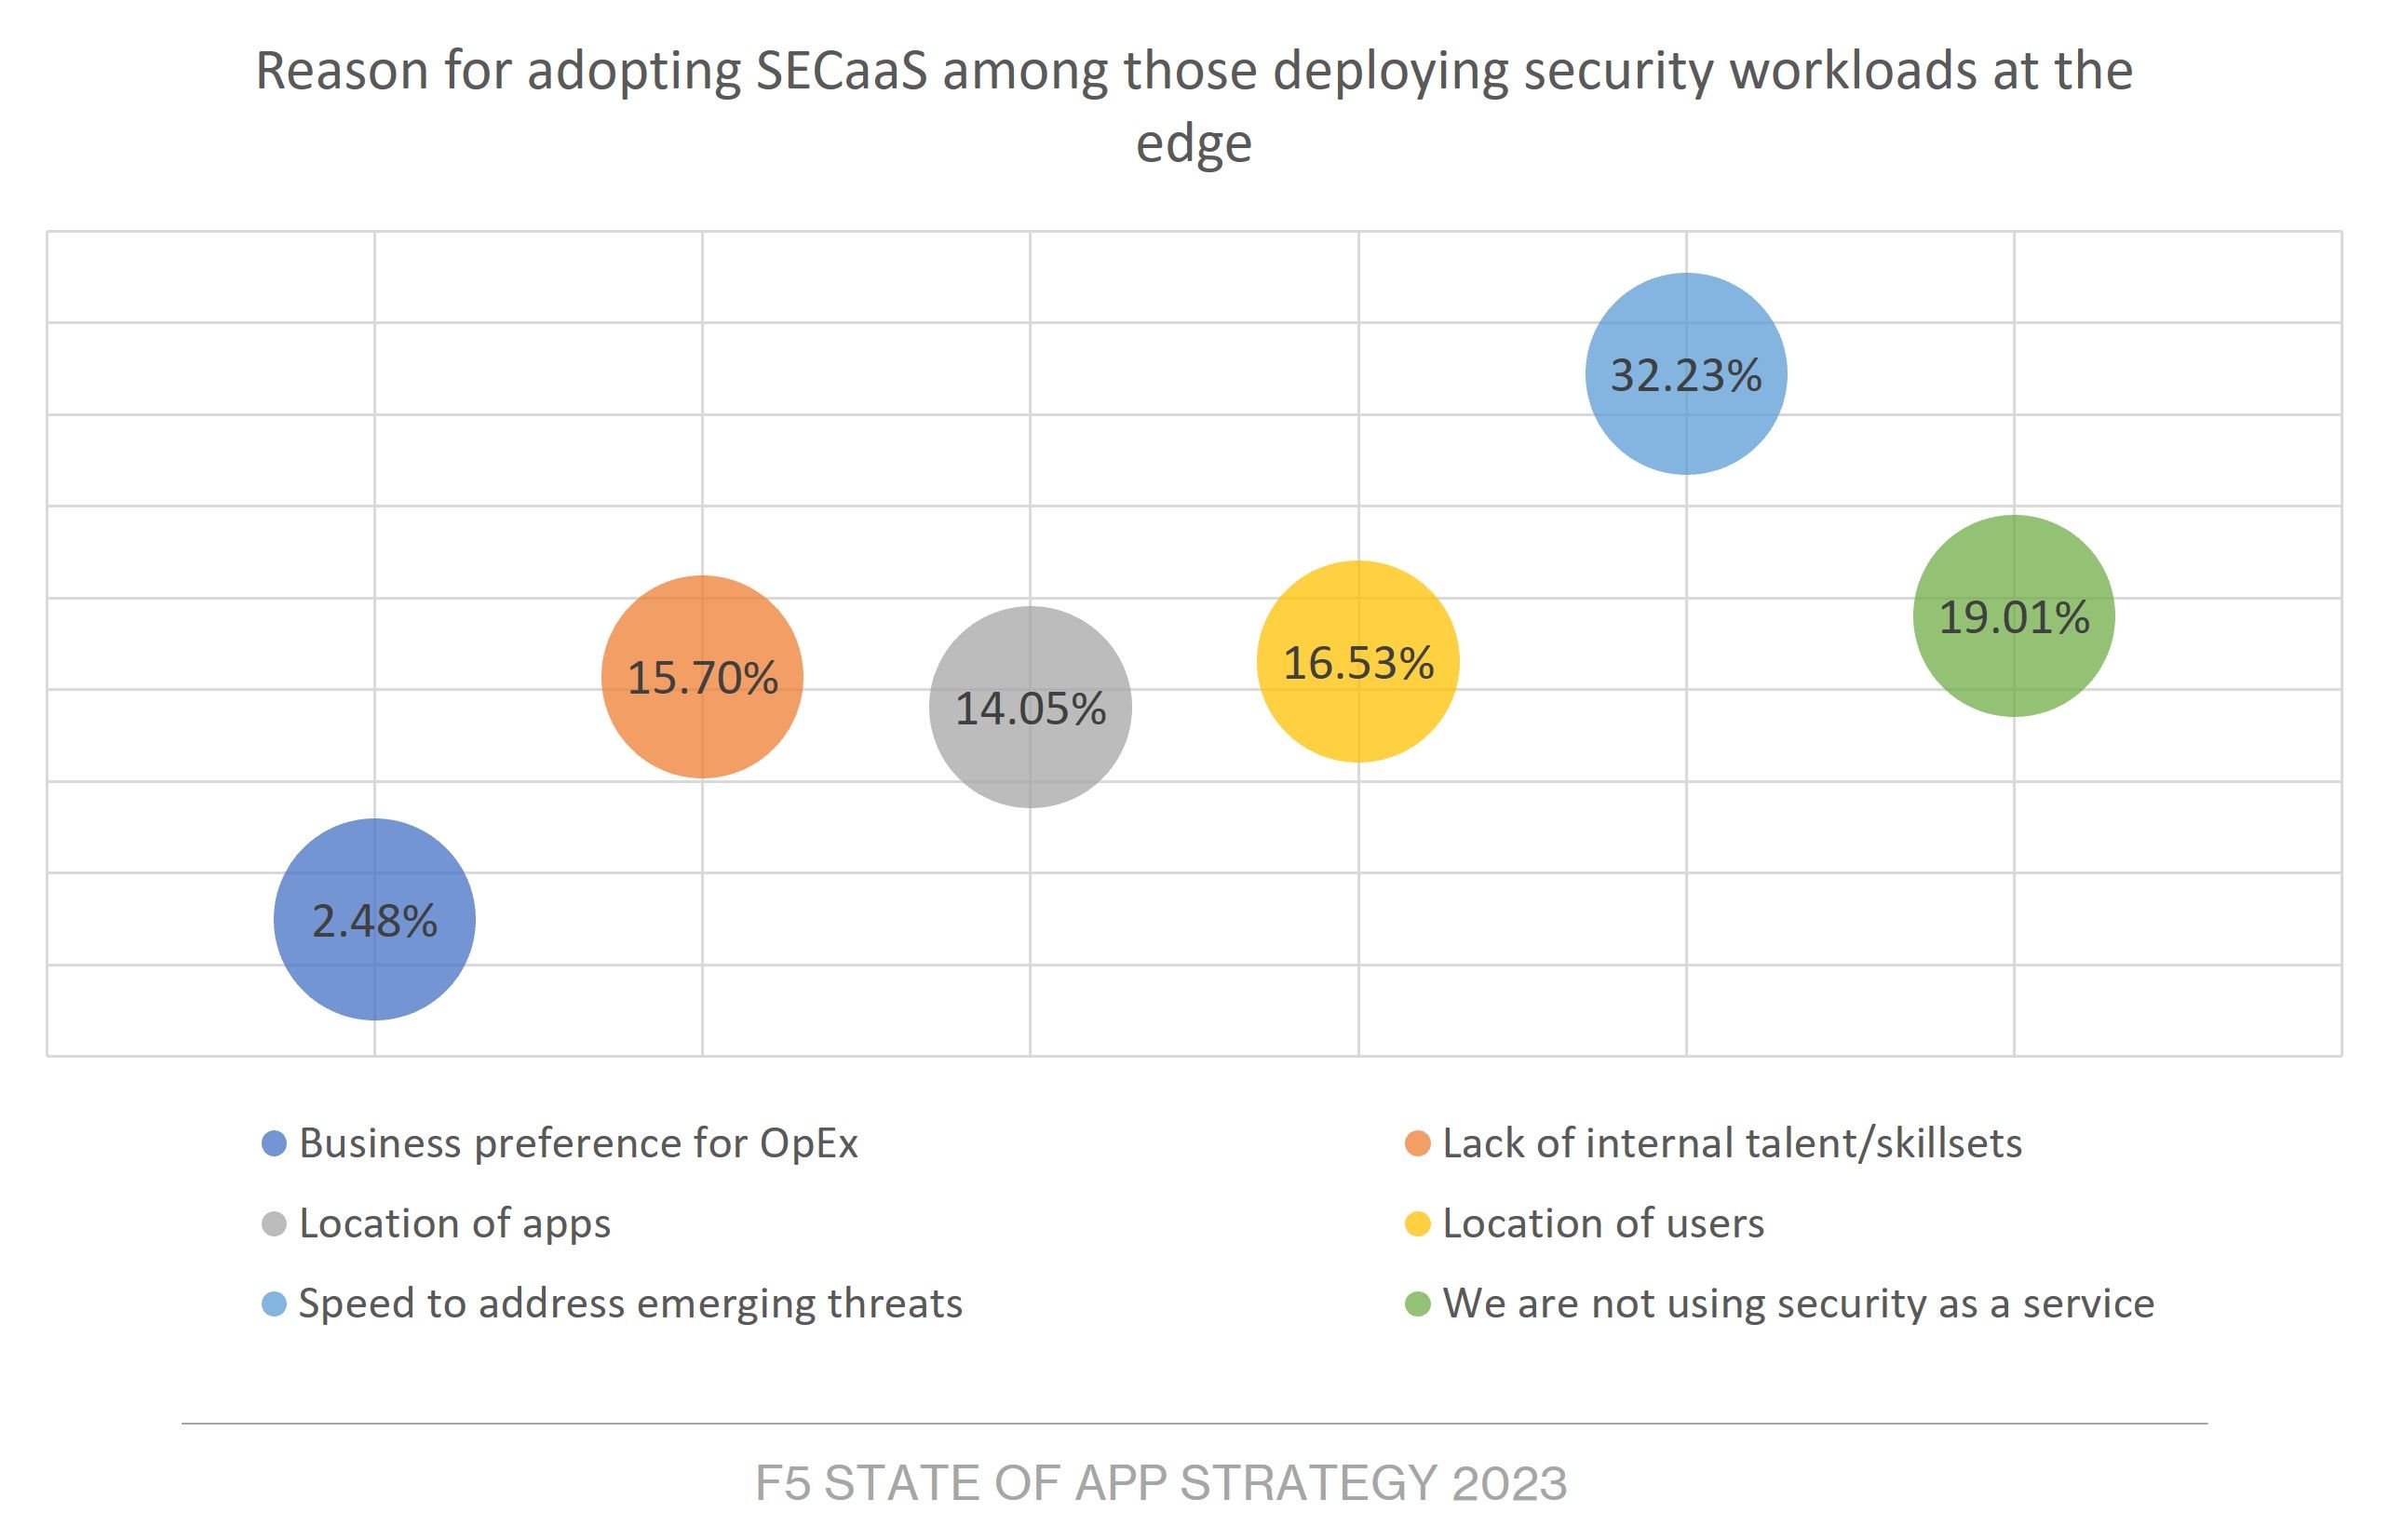
Et lorsque nous avons examiné les types de charges de travail que les répondants prévoyaient de déployer en périphérie, il n’est sans doute pas surprenant de constater que ceux qui envisageaient d’y déployer des services de sécurité ont cité la « rapidité de réponse aux menaces émergentes » comme principale raison d’adopter la sécurité en tant que service (SECaaS).
À présent, rien de tout cela ne devrait être surprenant. L’un des avantages opérationnels de l’adoption du SECaaS, qu’il soit traditionnel ou déployé en périphérie, réside dans la rapidité avec laquelle les fournisseurs peuvent faire face aux menaces émergentes. Mais cela améliore également les performances. Rapprocher les services de sécurité de l’utilisateur — y compris des acteurs malveillants qui se font passer pour des utilisateurs — permet de détecter et de neutraliser les menaces plus tôt, les empêchant ainsi de submerger les applications, API et services ciblés.
Et comme le savent les lecteurs, le deuxième axiome opérationnel stipule que « lorsque la charge augmente, les performances diminuent ». Ainsi, si un service ou un système situé sur le chemin critique — entre l’utilisateur et l’application/API — se retrouve soudainement submergé par une attaque, sa charge augmente lorsqu’il tente d’y faire face. Lorsque la charge augmente… les performances diminuent.
En déportant en périphérie la responsabilité de détecter et de neutraliser les attaques, les entreprises bénéficient concrètement d’un double gain de « rapidité » : une réduction du temps de réponse face aux nouvelles attaques et une amélioration des performances en temps réel des applications et des API.
Il est également vrai que toutes les fonctions de sécurité ne se prêtent pas forcément à un déploiement « en tant que service » ou en périphérie. Mais pour des protections telles que la lutte contre les attaques DDoS et la WAAP, les approches « en tant que service » et en périphérie constituent indéniablement de bonnes options pour optimiser les deux types de rapidité : opérationnelle et d’exécution. C’est notamment pour cette raison qu’il est de plus en plus important que la conception d’un service numérique intègre à la fois les enjeux de mise à disposition des applications et ceux de sécurité dès la phase de conception.
L’une des façons dont les organisations s’y prennent consiste à adopter une approche de la sécurité fondée sur une plateforme. Je ne vais pas dévoiler ici les conclusions de notre étude sur ce sujet, mais vous pouvez les découvrir dans notre Rapport 2023 sur l’état de la stratégie applicative.
Soyez prudents.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.