Alors que les organisations accélèrent leur transition vers le numérique, les DSI prennent les commandes et font tourner le moteur technologique à plein régime afin de les propulser dans la deuxième phase de leur transformation numérique. Comme toujours, les performances constituent un obstacle majeur à l’exploitation des avantages des stratégies multicloud et à l’extension résolue des activités jusqu’à la périphérie.
J’ai récemment perdu environ une heure de ma vie à parcourir des fils de discussion comparant la fréquence d’interrogation des souris de jeu à celle d’une manette de console. J’ai appris que, même si ma manette Xbox est capable de traiter 24 MIPS, elle n’interroge les entrées qu’à une fréquence de 125 Hz. Cela signifie qu’elle signale au jeu tout changement environ une fois toutes les 8 millisecondes. À l’inverse, une souris de jeu interroge les entrées à une fréquence de 1 000 Hz. Elle signale les mouvements une fois par milliseconde.
Vous pensez peut-être que c’est insignifiant. Mais dans le jeu vidéo moderne — surtout en compétition — chaque milliseconde compte. Et si vous jouez à la manette face à quelqu’un qui utilise une souris, la différence entre une et huit millisecondes est une éternité. Au passage, j’ai aussi découvert qu’il était possible d’overclocker une manette afin que sa fréquence d’interrogation soit comparable à celle d’une souris lorsqu’on l’utilise pour jouer sur PC. Les joueurs à la manette auront beaucoup plus de mal à combler cet écart de performances.
Les performances comptent, et pas seulement dans le domaine du jeu vidéo. Notre analyse des réponses à l’enquête « State of Application Strategy 2022 » a révélé qu’elles influencent tous les aspects, des décisions en matière de sécurité aux stratégies de répartition des charges de travail. Les performances restent la priorité absolue.
Le dilemme entre performance et sécurité
C’est peut-être le secret le moins bien gardé de l’ère numérique : les organisations désactivent bel et bien des contrôles de sécurité au profit des performances.
Bien entendu, il y a eu — et il y a encore — des situations où les services de sécurité sont submergés lors d’une attaque et désactivés afin d’éviter une interruption de service. Mais cela reste aujourd’hui assez rare, car la maîtrise des stratégies de mise à l’échelle distribuée permet, dans la plupart des cas, de gérer efficacement ce type de scénario sans renoncer aux contrôles de sécurité. La véritable question n’est donc pas « désactiveriez-vous la sécurité pour améliorer les performances ? », mais plutôt « quel gain de performances vous inciterait à désactiver les contrôles de sécurité ? »
C’est exactement la question que nous avons posée.
Comme nous étions « dans le secret », nous nous attendions à ce qu’il y ait un point de bascule à partir duquel la majorité des personnes interrogées désactiveraient effectivement les contrôles de sécurité. Mais nous ne pensions pas qu’une amélioration aussi minime des performances suffirait.
Plus des trois quarts des répondants — 76 % — désactiveraient les contrôles de sécurité en échange d’une amélioration des performances. Environ deux tiers d’entre eux le feraient pour un gain de performances compris entre 1 % et 50 %. Les autres exigeraient une amélioration plus substantielle — supérieure à 51 % — avant de renoncer aux contrôles de sécurité.
Lorsque nous avons approfondi l’analyse en examinant les réponses des cadres dirigeants de l’informatique et de l’entreprise — ceux qui sont en mesure de prendre ces décisions —, les résultats se sont révélés encore plus surprenants. Près de 60 % des responsables informatiques comme des dirigeants d’entreprise désactiveraient les contrôles de sécurité pour un gain de performances compris entre 1 % et 50 %. Seul un décideur sur cinq (20 %) ne se laisserait pas convaincre de désactiver la sécurité en échange de meilleures performances.
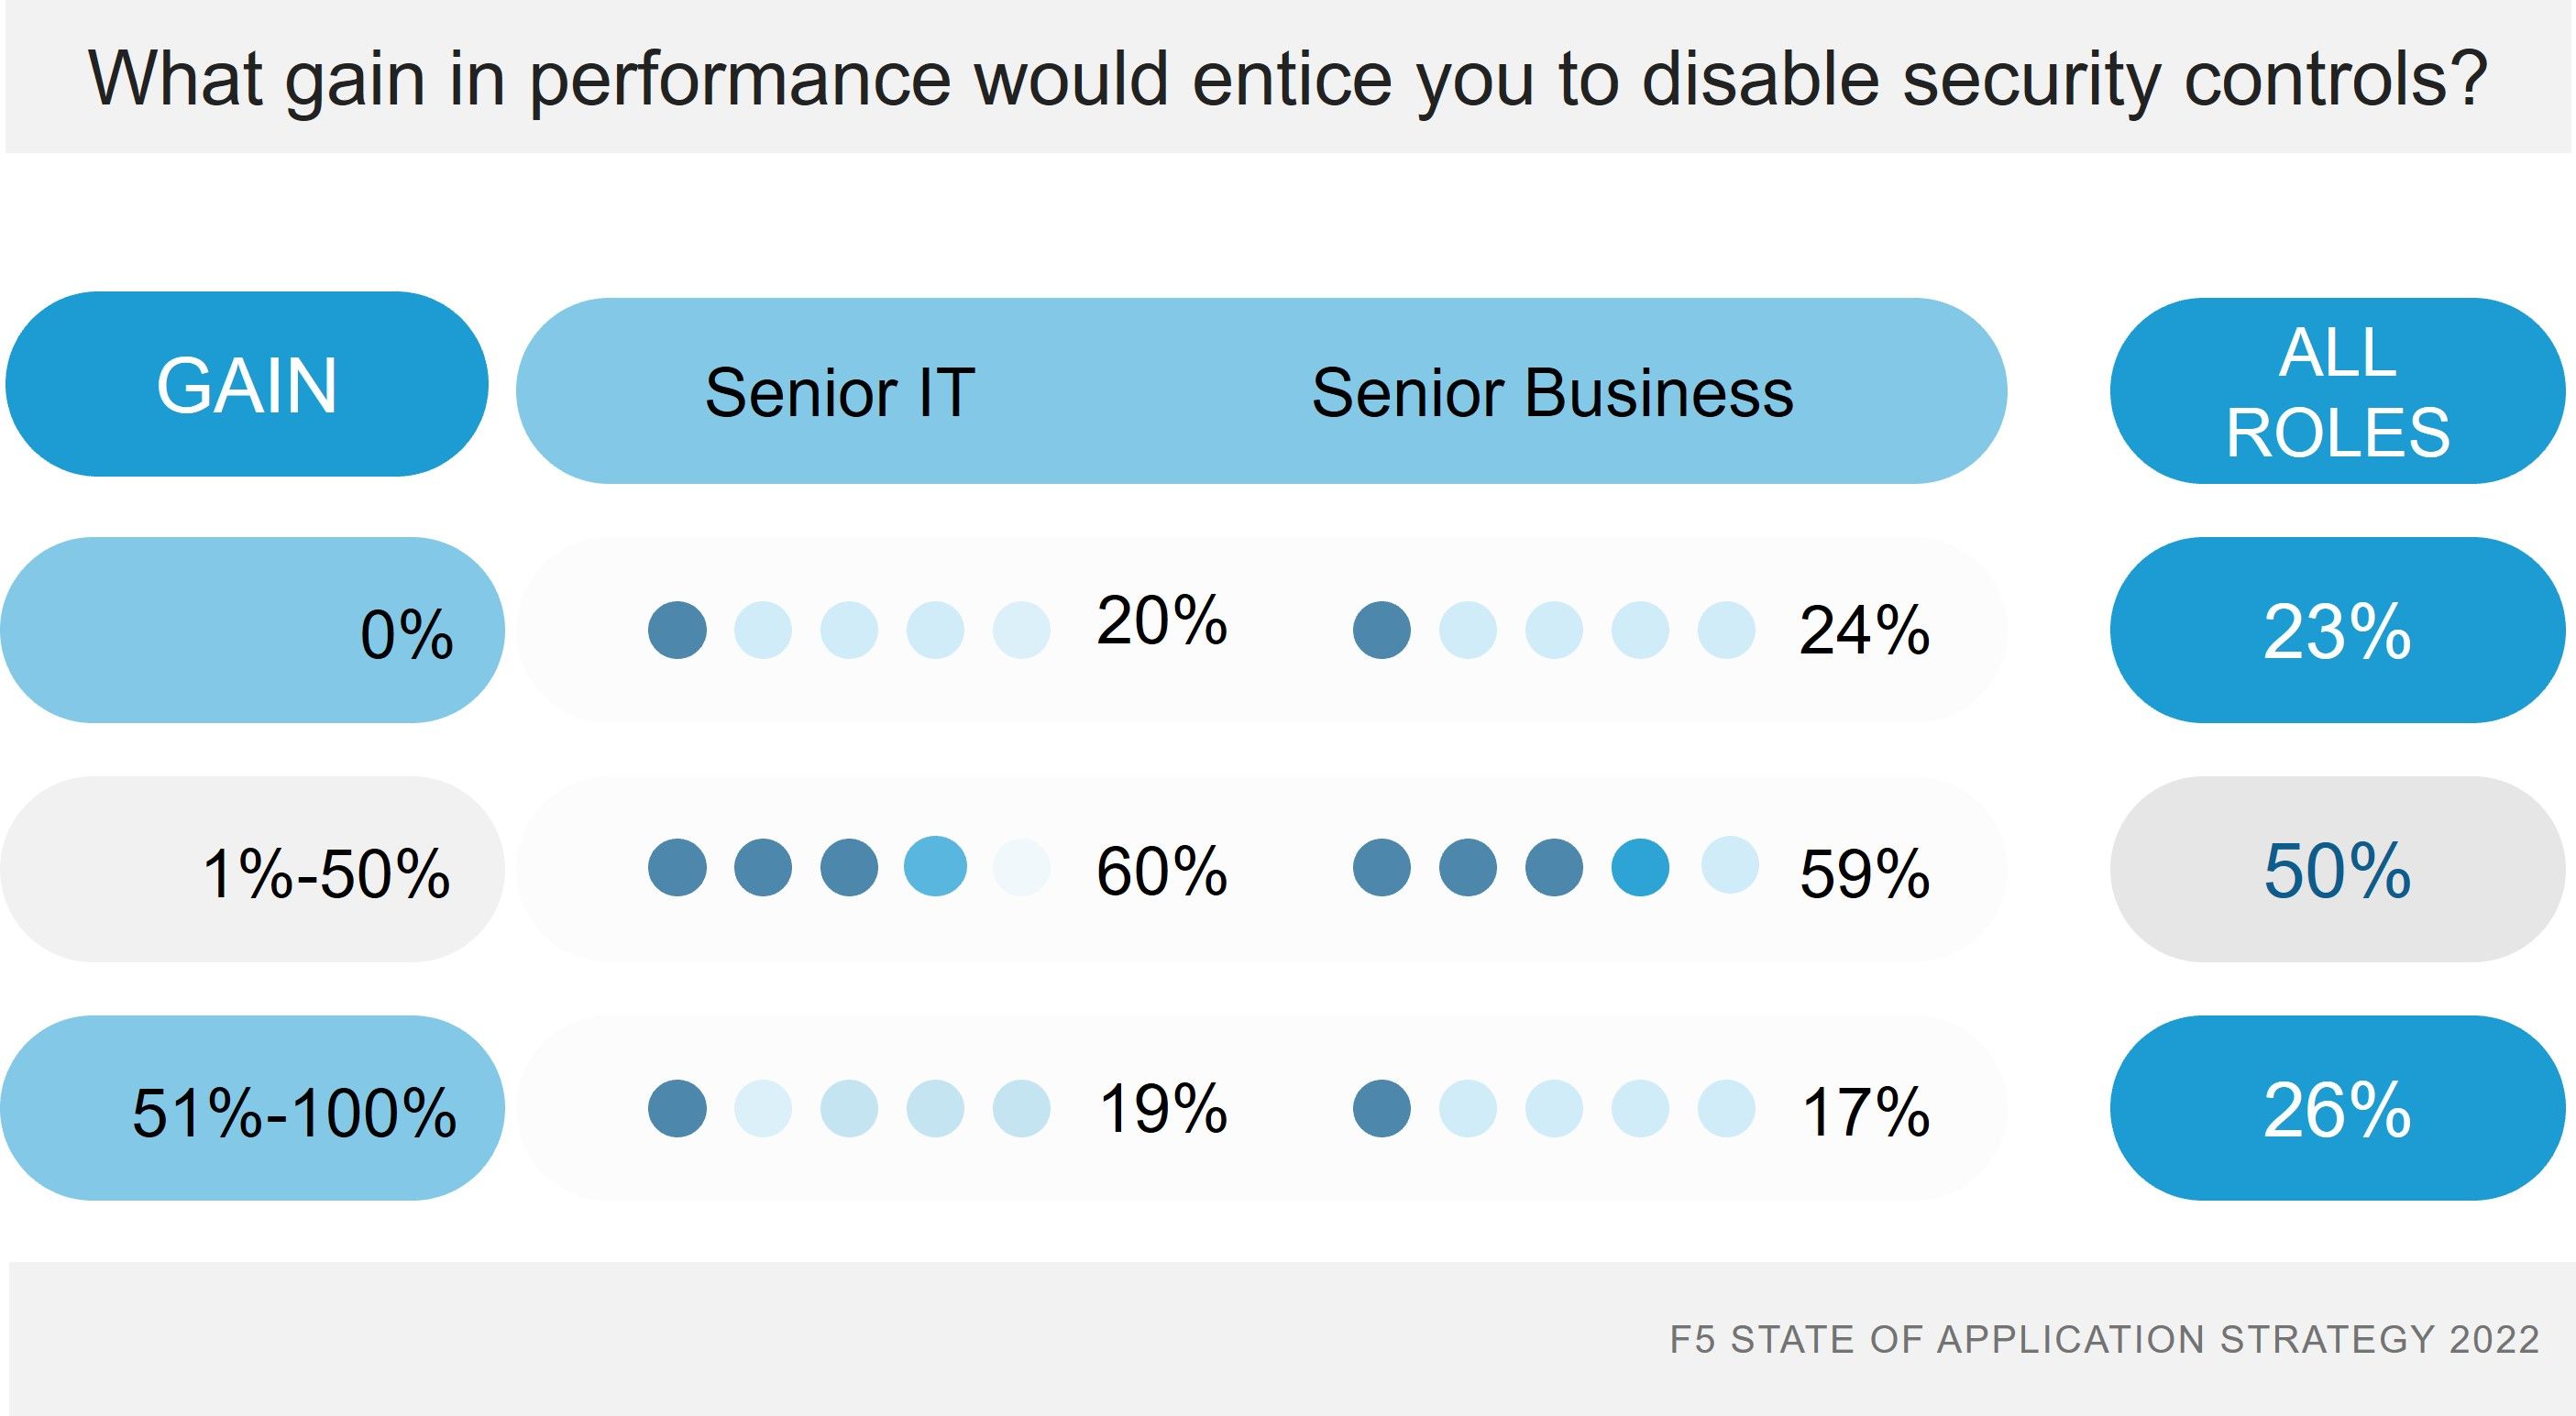
Cela ne doit pas nécessairement être perçu comme terrifiant. Cette attitude témoigne plutôt d’une vision plus mature de la sécurité, où l’accent n’est plus mis sur un état permanent de défense et de neutralisation, mais sur la gestion des risques. La sécurité adaptative permettra notamment de trouver un équilibre entre sécurité et performances, et nous constatons déjà une préférence croissante pour des méthodes de sécurité plus adaptatives au détriment des méthodes traditionnelles.
Le dilemme entre performances et cloud
La sécurité n’est pas le seul domaine où nous constatons des conflits avec les performances. L’un des principaux défis liés à l’exploitation d’un environnement multicloud a toujours été, et reste encore aujourd’hui, de garantir des performances homogènes entre les différents environnements cloud. Considéré comme un défi majeur par 40 % des personnes interrogées, cet enjeu est devancé de peu par la migration des applications entre les clouds (41 %), l’application de politiques de sécurité cohérentes (44 %) et le manque de visibilité sur les performances et la sécurité, qui suscite la frustration de 45 % des répondants.
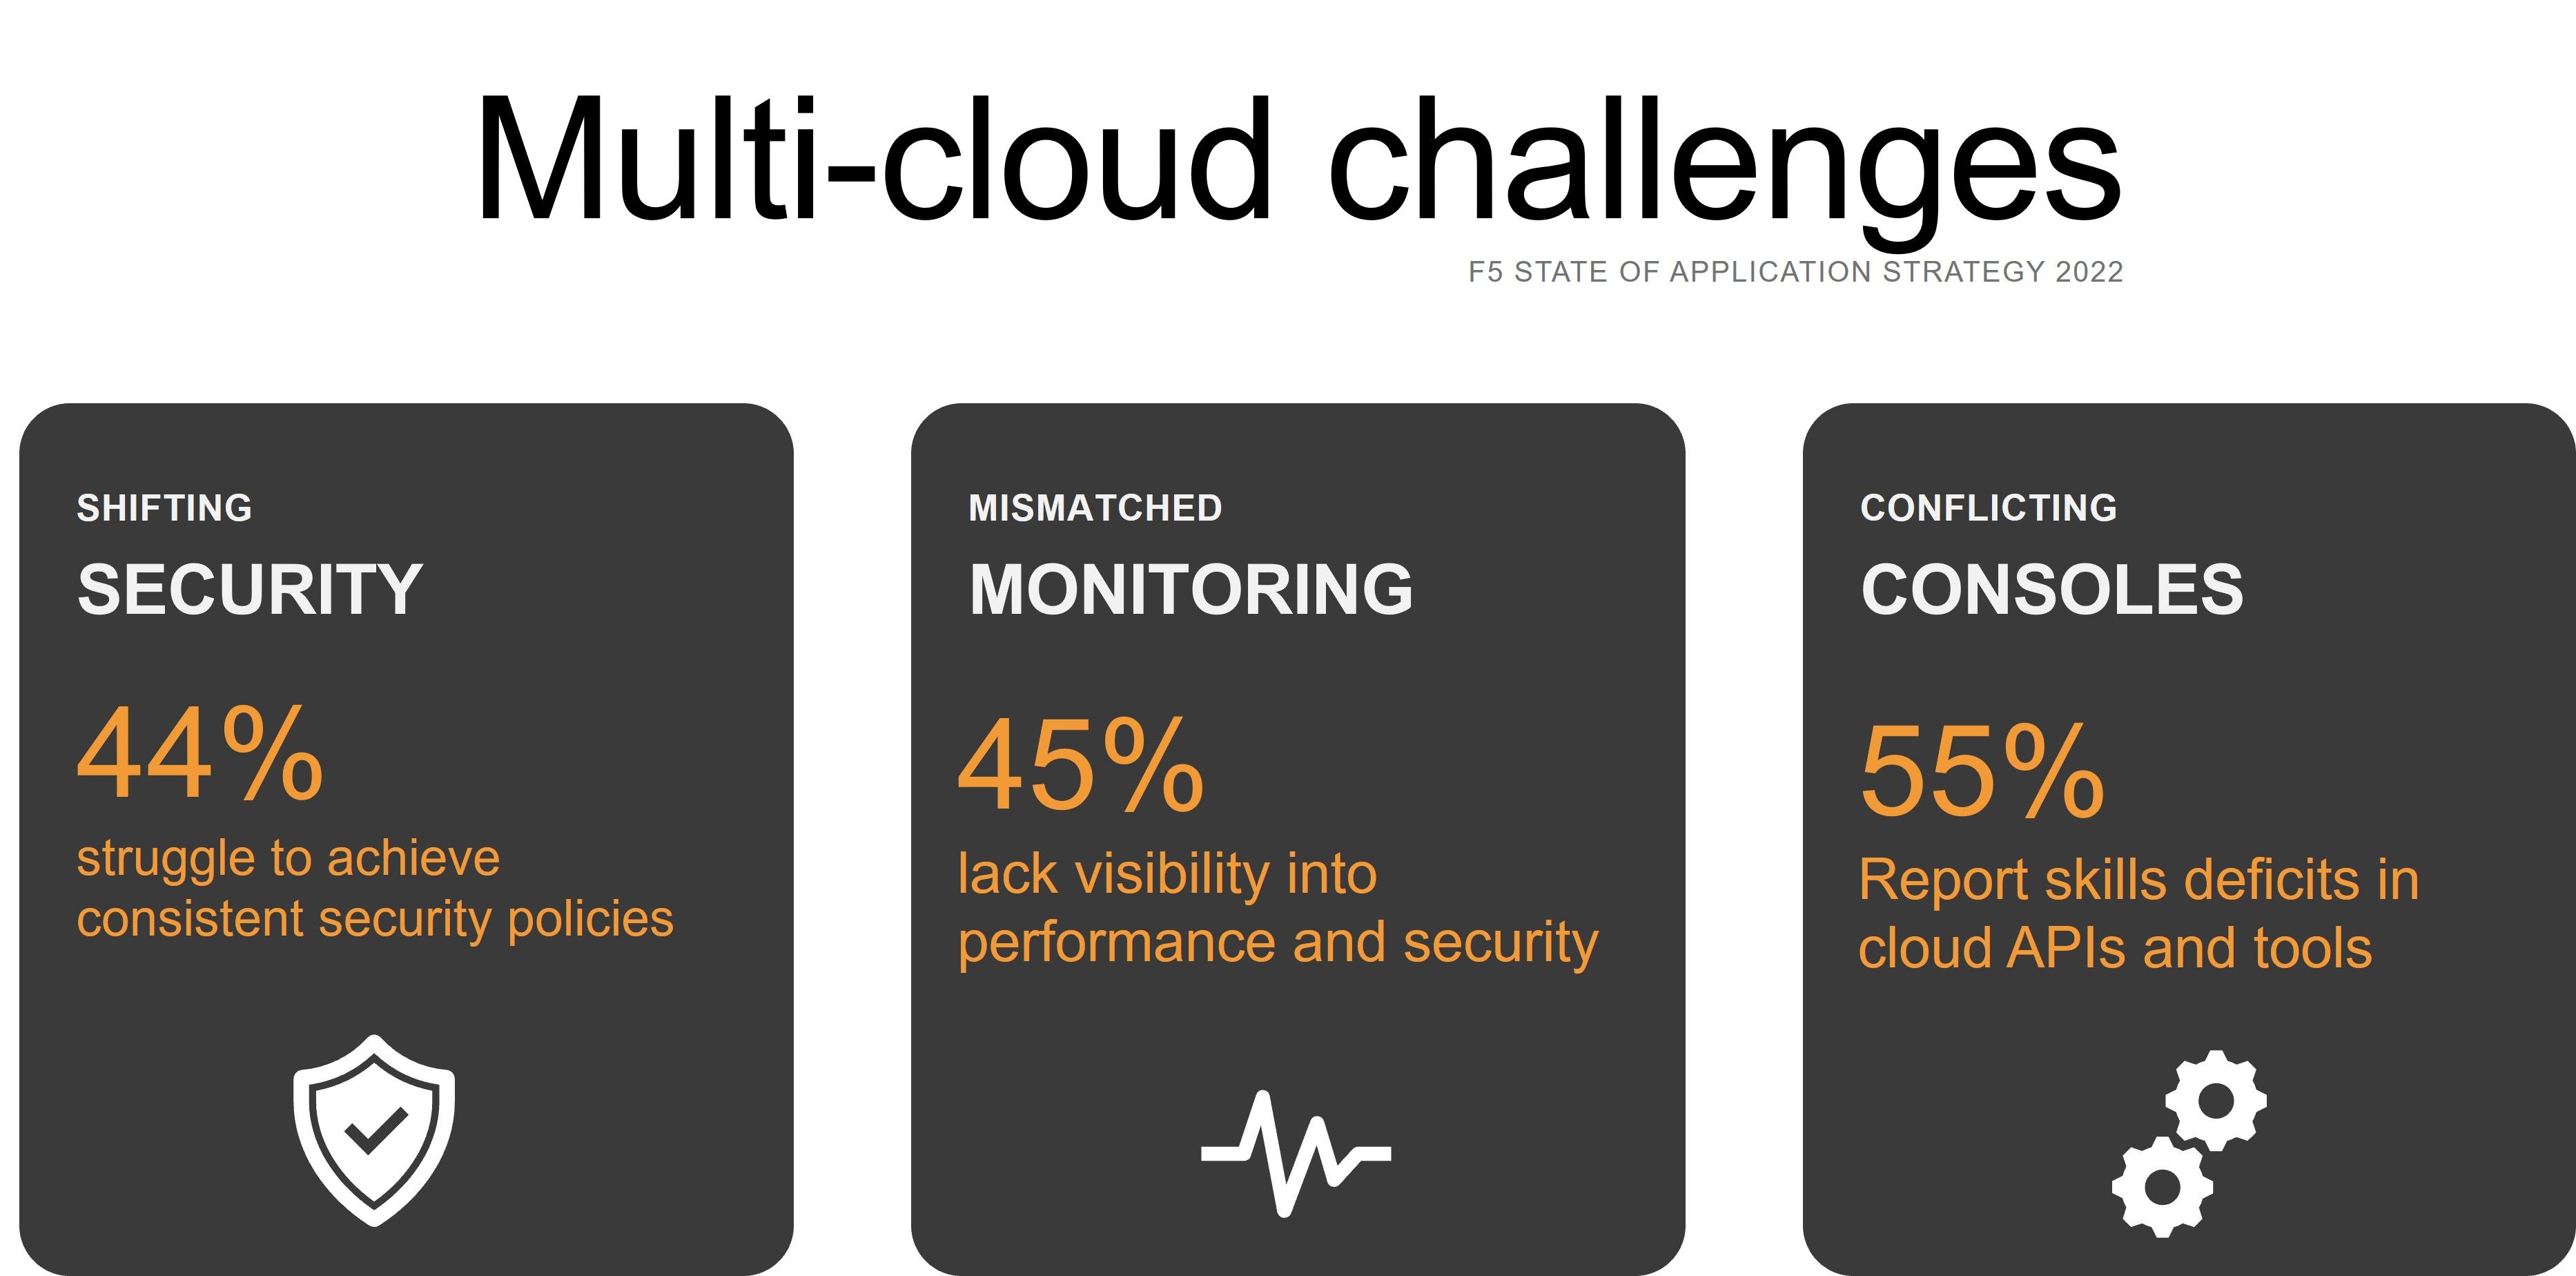
Nous sommes bien conscients que le manque de visibilité sur les environnements multicloud contribue probablement aux difficultés à garantir des performances constantes. Après tout, si vous ne pouvez pas les mesurer, vous ne pouvez pas non plus les optimiser, et encore moins offrir une expérience numérique homogène aux clients et aux collaborateurs. Et quelle est l’une des trois principales informations qui font défaut aux personnes interrogées ? Vous l’avez deviné : la cause première des dégradations de performances.
Ainsi, vous ne serez pas surpris d’apprendre que « l’analyse visant à identifier les causes profondes » et « l’analyse visant à améliorer l’expérience client » sont aujourd’hui les deux principaux moteurs des projets d’analyse de données. Les méthodes de surveillance traditionnelles ne permettent pas de répondre aux besoins des entreprises modernes ni à leur dépendance aux signaux numériques, indispensables au fonctionnement en temps réel et à une réaction rapide face aux changements de conditions dans les environnements centraux et cloud.
Si vous ne pouvez pas le mesurer, vous ne pouvez pas en avoir connaissance, et si vous n’en avez pas connaissance, vous ne pouvez pas le résoudre. Le dilemme entre performances et cloud tient principalement au cloisonnement des états et des signaux : une situation dans laquelle une multitude de solutions et de services de surveillance stockent les données de santé numérique dans des silos et empêchent les organisations de tirer parti d’une stratégie plus globale en matière de données et d’observabilité.
Malheureusement, une stratégie en matière de données et d’observabilité ne représente que la moitié de la solution. L’autre moitié consiste à pouvoir agir rapidement, voire de manière proactive, pour résoudre une situation. Or, cette capacité est elle aussi mise à mal par la nature hétérogène des services et solutions qui répondent aux enjeux de performance, de sécurité et de mise à l’échelle : les technologies de sécurité et de mise à disposition des applications. Face à la multitude de solutions et de services répartis entre les infrastructures centrales et le cloud, il n’existe aucun moyen simple et unique de boucler la boucle entre la détection d’un problème et sa résolution rapide. Des outils de surveillance disparates et des consoles incompatibles continuent d’entraver la fourniture des performances constantes nécessaires à des expériences numériques exceptionnelles.
Le lien entre performance et edge
La capacité à offrir des expériences numériques exceptionnelles est présentée comme l’un des principaux avantages de l’edge computing. L’année dernière, nous avions constaté que les principaux cas d’usage envisagés en périphérie étaient effectivement liés aux performances. Il n’est donc pas surprenant que les mêmes résultats se retrouvent cette année. Seuls 10 % des répondants ont indiqué ne prévoir aucun déploiement en périphérie. Pour les autres, les performances constituent un facteur déterminant.
Plus de quatre personnes sur dix (42 %) prévoient de tirer parti de l’edge computing pour améliorer les performances des applications. Plus d’un tiers (35 %) ont besoin de l’edge pour assurer le traitement des données en temps réel avec une latence inférieure à 20 millisecondes.
Cependant, ne nous contentant pas de cas d’usage généraux, nous avons examiné plus en détail les charges de travail spécifiques dont le déploiement en périphérie est prévu.
Les résultats ne nous ont pas déçus : ils témoignent non seulement d’une volonté d’améliorer les performances, mais aussi d’une disposition à déployer des charges de travail applicatives en périphérie.
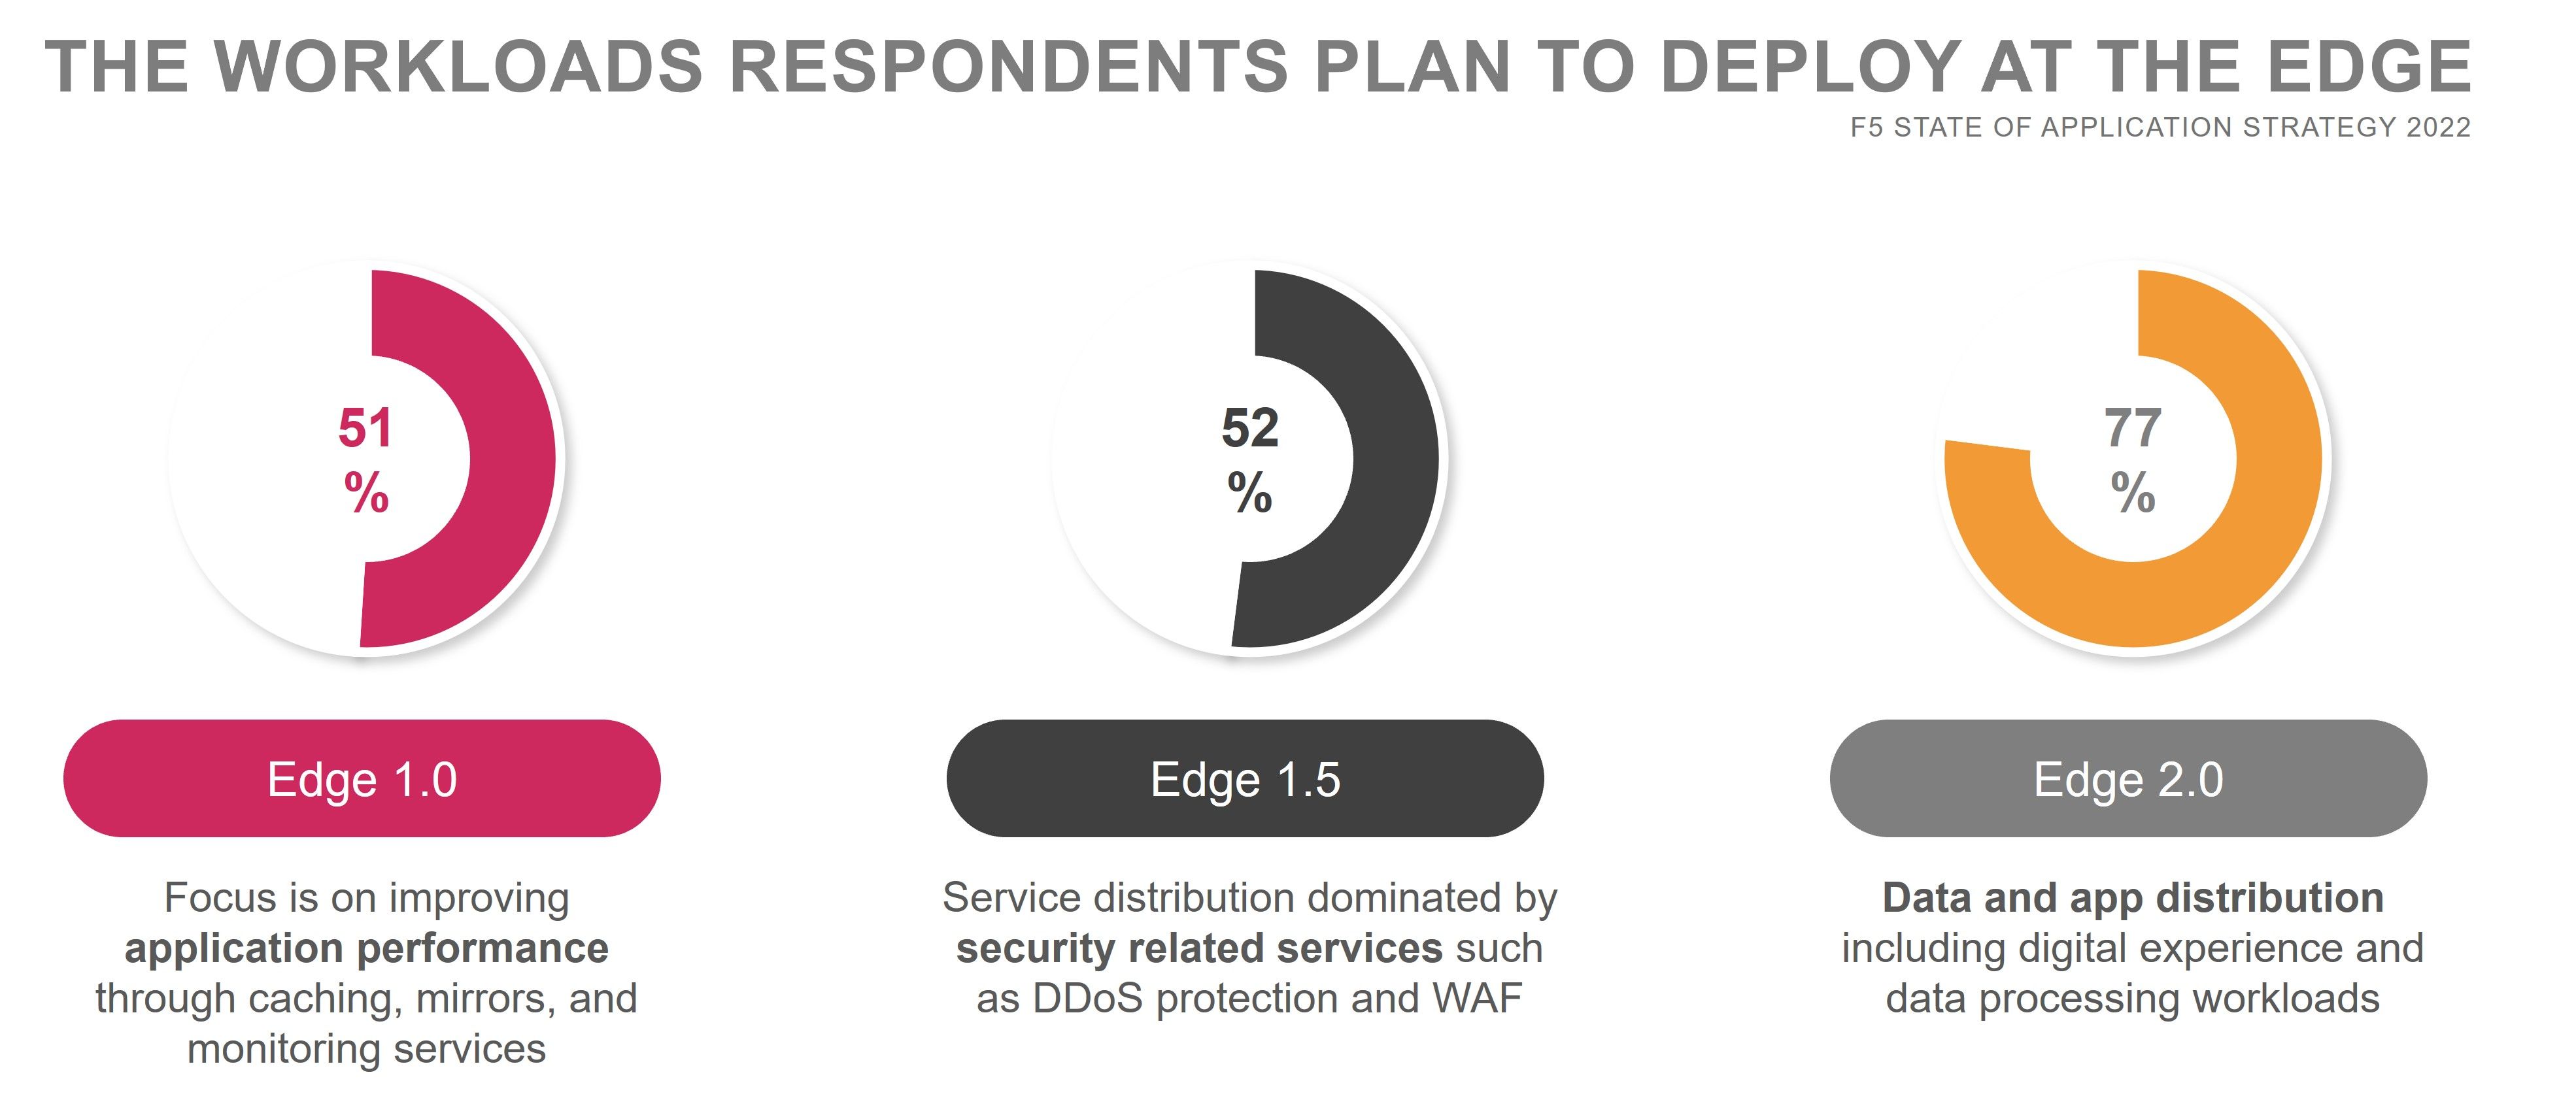
Plus de la moitié (51 %) des charges de travail prévues en périphérie sont liées aux performances des applications et comprennent des services de périphérie traditionnels tels que la mise en cache, la réplication et la supervision. Mais fait plus intéressant encore, plus de trois entreprises sur quatre (77 %) prévoient de déployer en périphérie des charges de travail liées aux données et à l’expérience numérique. Cette perception de l’edge témoigne d’une compréhension de plus en plus mature de son évolution, qui fait passer ses capacités de la distribution de contenu (1.0) à celle de services (1.5), puis de charges de travail (2.0), presque exclusivement dans le but d’améliorer l’expérience des collaborateurs et des clients.
La performance reste reine
Les mois que nous consacrons à l’analyse des résultats de notre étude annuelle sont passionnants, parfois surprenants et toujours fascinants. La performance est aujourd’hui au cœur de presque tous les aspects de l’informatique et de l’activité des entreprises. Elle oriente les décisions de déploiement et influe sur la manière dont les organisations opèrent dans leurs environnements centraux, cloud et edge.
La performance reste reine et, à en juger par le comportement et les attentes de mon plus jeune fils, un enfant du numérique, elle conservera son trône pendant encore de nombreuses années.
Pour en savoir plus, téléchargez votre propre exemplaire de notre rapport 2022 sur l’état des stratégies applicatives.
Consultez les articles de blog associés pour approfondir certains sujets :
État de la stratégie applicative 2022 : analyse de 8 années de tendances ›
État de la stratégie applicative 2022 : la sécurité se recentre sur l’identité ›
État de la stratégie applicative 2022 : la complexité du multicloud persiste ›
État de la stratégie applicative 2022 : il est temps de moderniser les opérations ›
État de la stratégie applicative 2022 : l’avenir de l’entreprise repose sur l’adaptabilité ›
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.