Dans l’économie numérique actuelle, toutes les menaces ne sont pas évidentes. Certaines se présentent sous des dehors légitimes : scripts automatisés imitant les utilisateurs, bots suivant la logique métier et agents d’IA se fondant parfaitement dans les schémas de trafic habituels. Ces acteurs n’exploitent pas le code, mais les présupposés. Leur arme n’est ni un logiciel malveillant ni des paquets malformés : c’est leur intention.
Les responsables de la sécurité et de la gestion des risques (SRM) sont désormais confrontés à une nouvelle réalité : l’intention est la nouvelle charge utile. Un trafic autonome qui semble inoffensif en apparence peut être conçu pour causer d’importants préjudices à l’entreprise, tout en contournant avec une facilité déconcertante les défenses traditionnelles telles que les pare-feu d’applications web (WAF), les dispositifs d’atténuation des attaques par déni de service distribué (DDoS) et les passerelles API.
L’illusion de la sécurité : pourquoi les défenses traditionnelles ne suffisent plus
Les WAF et les solutions d’atténuation des attaques DDoS constituent depuis longtemps les piliers de la sécurité des applications. Pourtant, ces outils n’ont jamais été conçus pour détecter les subtilités comportementales. Ils répondent à des questions telles que « Que contient cette requête ? », et non « Qui en est à l’origine ? » ou « Pourquoi cette personne agit-elle ainsi ? »
Les limites des WAF
La plupart des WAF reposent sur deux modèles de sécurité. Le modèle de sécurité négatif (liste de blocage) bloque les requêtes correspondant à des signatures d’attaque connues, tandis que le modèle de sécurité positif (liste d’autorisation) n’autorise que les requêtes conformes à un format prédéfini. Les WAF modernes tentent de contrer les attaques automatisées grâce à des fonctionnalités de protection contre les bots, telles que la limitation du débit en fonction de l’adresse IP, le filtrage géographique et des ensembles de règles gérés ciblant les bots malveillants connus.
Cependant, les bots malveillants sophistiqués d’aujourd’hui contournent systématiquement ces défenses. Ils génèrent un trafic qui semble légitime au niveau des couches protocolaire et applicative, profitant du fait que le WAF se concentre sur le contenu des charges utiles plutôt que sur l’intention de l’utilisateur. Par exemple, un bot qui accapare des stocks se contente d’utiliser la fonction « ajouter au panier » comme prévu, un bot de bourrage d’identifiants ne fait que soumettre un formulaire de connexion et un bot d’extraction de données se contente de demander des pages web. Ces actions ne correspondent pas aux signatures des WAF conçues pour détecter les attaques au niveau du code, telles que les attaques XSS ou l’injection de commandes. Les WAF ne disposent donc d’aucun fondement architectural leur permettant de les bloquer.
Au cœur de cette faiblesse se trouve « l’aveuglement au contexte ». Les WAF recherchent des schémas malveillants, sans tenir compte de ce qui se cache derrière la requête. Ils ne peuvent pas déterminer « Qui envoie cette requête ? » ni « Comment l’application est-elle utilisée ? ». Un bot peut utiliser un navigateur sans interface graphique, provenir d’un proxy résidentiel connu pour des abus et ne pas reproduire les mouvements de souris propres aux humains — autant d’éléments indétectables par un WAF.
Les bots n’opèrent pas nécessairement à l’échelle d’une attaque DDoS
Les services de protection contre les attaques DDoS luttent contre une autre catégorie de menaces : les attaques à fort volume visant à saturer l’infrastructure. Bien que ces services puissent bloquer les attaques à grande échelle ciblant la couche applicative, telles que les inondations HTTP, leur détection repose sur l’analyse du volume, du débit et de la source du trafic.
Les bots avancés sont conçus pour contourner ces défenses volumétriques. Contrairement aux attaques DDoS classiques, ils envoient des requêtes syntaxiquement parfaites et individuellement inoffensives, mais qui, collectivement, peuvent épuiser les ressources critiques de l’application. En limitant soigneusement la fréquence de leurs requêtes pour rester sous les seuils de détection et en utilisant des milliers d’adresses IP uniques (souvent par l’intermédiaire de proxys résidentiels), ils échappent aux mécanismes traditionnels de blocage fondés sur les adresses IP.
Les bots avancés d’aujourd’hui sont plus sophistiqués et persistants que jamais. Ils représentent une nouvelle catégorie de menaces automatisées, furtives, adaptatives et motivées par des intérêts économiques. En opérant juste en dessous des seuils de détection, ils échappent à la plupart des défenses traditionnelles.
Les outils traditionnels ne sont tout simplement pas capables de détecter les signaux comportementaux et contextuels qui révèlent une automatisation malveillante. Ils sont efficaces contre les menaces connues, mais peinent à contrer des adversaires qui se comportent exactement comme de vrais utilisateurs.
Les menaces fondées sur l’intention en action
Le trafic autonome n’est plus un simple bruit de fond : c’est une arme stratégique. Ces bots et agents d’IA sont conçus pour imiter le comportement humain, ce qui les rend difficiles à détecter et encore plus difficiles à arrêter. Leurs cibles ne sont pas toujours techniques : elles sont souvent économiques :
- Bourrage d’identifiants et prise de contrôle de comptes: des bots persistants injectent à grande échelle des identifiants volés dans les formulaires de connexion. Chaque requête semble légitime, mais l’intention est malveillante, ce qui entraîne des fraudes, des vols de données et une perte de clientèle.
- Accaparement des stocks et revente spéculative: les bots réservent ou achètent instantanément des articles très demandés, créant une pénurie artificielle et frustrant les véritables clients. Cela entraîne une perte de chiffre d’affaires, nuit à l’image de marque et favorise la manipulation du marché.
- Extraction de données web à des fins de manipulation concurrentielle: Les concurrents déploient des bots pour collecter les prix et les données de stock, ce qui leur permet de proposer en temps réel des prix inférieurs. L’essor de l’IA générative a entraîné une explosion de l’extraction de données, désormais utilisée pour alimenter les grands modèles de langage, créant ainsi une menace persistante pour la propriété intellectuelle numérique.
Il ne s’agit pas d’attaques par force brute, mais de frappes ciblées contre la logique métier, menées par des bots qui savent se fondre dans la masse.
Pourquoi l’intention constitue la surface d’attaque
Les tendances 2025 de Gartner en matière de cybersécurité renforcent cette évolution. Les responsables SRM sont invités à aller au-delà du périmètre de sécurité et à adopter des stratégies fondées sur l’analyse des intentions et des comportements :
- 68 % des violations de données sont dues à des actions humaines, mais les bots simulent désormais ces actions.
- D’ici 2026, les organisations qui associent l’IA générative à des programmes de sécurité tenant compte des comportements constateront une baisse de 40 % des incidents imputables aux employés.
- 85 % des violations liées à l’identité résultent d’identités de machines compromises, souvent exploitées par des bots.
L’intention est le nouveau périmètre de sécurité. Le trafic autonome est la nouvelle menace interne.
Une défense multicouche à l’ère de l’autonomie
Pour contrer les menaces fondées sur l’intention, les responsables SRM doivent mettre en œuvre une stratégie de défense multicouche qui ne se limite pas à l’inspection du trafic, mais analyse également les comportements, le contexte et les objectifs. Chaque couche joue un rôle distinct dans l’identification et l’atténuation des différents risques :
- Atténuation des attaques DDoS : Absorbe les attaques volumétriques et celles basées sur les protocoles visant à saturer l’infrastructure.
- Pare-feu d’application web (WAF) : Bloque les exploits connus et impose une structure aux requêtes au niveau de la couche applicative.
- Sécurité des API : Protège les interactions de machine à machine grâce à la validation des schémas, à la limitation du débit et à l’établissement de profils comportementaux de référence — une protection cruciale alors que les bots ciblent de plus en plus les API.
- Gestion des bots : analyse les comportements, détecte les intentions et bloque les automatisations qui imitent des utilisateurs légitimes ou une logique métier.
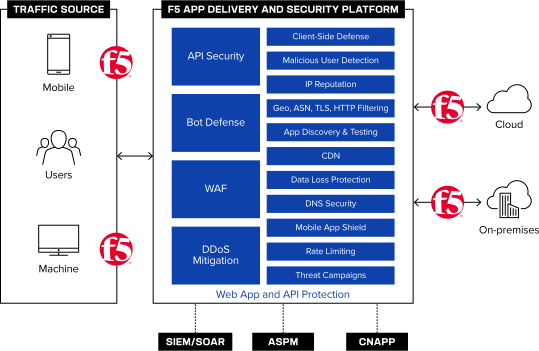
Il ne s’agit pas de redondance, mais de spécialisation. Chaque couche est optimisée pour une catégorie de menace différente. C’est la dernière couche — la gestion des bots — qui analyse les intentions, démasque l’automatisation et protège la logique métier contre les abus.
Passer de stratégies réactives à des stratégies guidées par l’intention
Le paysage des menaces numériques a profondément évolué. S’appuyer uniquement sur un pare-feu d’applications web et une solution d’atténuation des attaques DDoS ne suffit plus à protéger les applications web et mobiles. Si ces technologies restent essentielles pour se défendre contre les vulnérabilités connues et les attaques volumétriques, elles ne peuvent pas enrayer la prolifération de bots persistants avancés qui exploitent abusivement la logique métier et imitent méticuleusement le comportement humain.
La protection des applications modernes exige un troisième pilier de sécurité spécialisé, axé sur la détermination de l’intention des utilisateurs. Grâce à une approche multicouche, les organisations peuvent abandonner les défenses périmétriques réactives au profit de stratégies proactives fondées sur l’intention, afin de faire face efficacement à l’Internet actuel dominé par les bots.
Planifiez une consultation avec un spécialiste F5 de la gestion des bots pour en savoir plus.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.