À l’approche de la RSA Conference 2023 (venez rencontrer F5 sur le stand N-5435), le moment semble bien choisi pour souligner la nécessité d’accroître la diversité des genres dans le domaine de la cybersécurité. Dans cette série intitulée « Vers l’égalité des genres », je mets en lumière les femmes et les personnes issues d’identités de genre sous-représentées qui travaillent dans la cybersécurité chez F5 : leur parcours, leur expérience dans un secteur dominé par les hommes et les conseils qu’elles souhaitent transmettre.
Pour mon deuxième entretien, j’ai rencontré Erin Verna, responsable principale du marketing produit chez F5, spécialisée dans le contrôle d’accès et les autorisations.
Erin travaille dans le domaine de la sécurité des applications depuis près de huit ans et dans le secteur des technologies depuis plus de 15 ans. En dehors du travail, elle parcourt les sentiers de montagne avec sa chienne Stella. Sa passion pour la musique l’a amenée à jouer au fil des ans dans des orchestres symphoniques locaux, tandis que son goût pour la découverte de nouveaux pays la pousse à voyager, avec toujours au cœur de chaque séjour une aventure en plein air, de superbes œuvres de street art ou une délicieuse cuisine.
Rachael : Tous les membres de ma famille et tous mes amis savaient dès le départ quelle voie professionnelle ils voulaient suivre, mais moi, c’était tout le contraire. Comment avez-vous commencé votre carrière dans la cybersécurité ? Qu’est-ce qui vous a attirée dans ce domaine ?
Erin : Je suis arrivée dans la tech un peu par hasard, à vrai dire. Mais après avoir travaillé quelque temps dans ce domaine, j’ai délibérément choisi de me consacrer à la cybersécurité. C’est un univers absolument passionnant. J’ai étudié le journalisme à l’université dans l’espoir de pouvoir toujours découvrir de nouveaux sujets intéressants et écrire à leur propos. Après l’obtention de mon diplôme, j’ai reçu ma première offre d’emploi d’une petite entreprise de logiciels pour un poste de rédactrice. Au fil des opportunités professionnelles, j’en suis venue à écrire sur le cloud computing, avant de me spécialiser dans les messages et le positionnement liés à la sécurité au sein de grandes entreprises technologiques. La sécurisation des applications représente des enjeux considérables, et c’est formidable de faire partie d’un secteur où l’on peut contribuer à améliorer concrètement la vie des gens. De plus, la communauté de la sécurité constitue en elle-même un groupe de personnes fascinant.
Rachael : C’est tellement vrai, et à bien des égards. La CISA a récemment annoncé un partenariat avec Women in CyberSecurity afin de réduire les inégalités entre les femmes et les hommes dans le domaine de la cybersécurité. Elle s’est fixé pour objectif que, d’ici sept ans, les femmes et les minorités sous-représentées constituent 50 % des effectifs du secteur. Comment avez-vous vécu le fait d’être une femme dans le domaine de la cybersécurité ?
Erin : Je mentirais si je disais qu’il n’y a pas eu de difficultés. Aujourd’hui, par rapport à mes débuts il y a plus de dix ans, je constate de nombreuses améliorations. Je vois davantage de femmes occuper des postes de direction. L’accent est également davantage mis sur la diversité et l’inclusion. Je dirais que nous nous efforçons d’aller dans la bonne direction en matière d’équité. Mais bien sûr, il reste encore des progrès à faire. J’ai récemment lu un article de The Register intitulé Où sont les femmes dans la cybersécurité ? Du côté obscur, selon une étude. Il présentait une étude selon laquelle au moins 30 %, et probablement davantage, des utilisateurs de forums de cybercriminels sont des femmes, ce qui laisse entendre que le monde des hackers malveillants serait plus « méritocratique », comme l’indique l’article.
Rachael : C’est fascinant, et cela apporte assurément un éclairage différent sur les femmes et la sécurité. Pourquoi pensez-vous qu’il soit si essentiel pour le secteur de favoriser la diversité ?
Erin: L’une des choses que j’apprécie le plus dans le secteur de la tech, c’est que l’innovation repose sur des profils de tous horizons. Certains ont une formation d’ingénieur, tandis que d’autres, comme moi, viennent du monde de l’écriture. D’autres encore ont peut-être servi dans l’armée avant de travailler dans la sécurité. Les voies qui mènent à la cybersécurité sont nombreuses. Cette diversité d’expériences de vie est extrêmement précieuse.
Nous avons besoin de cette diversité de points de vue, car les technologies ont des répercussions considérables sur les utilisateurs et sur l’ensemble de notre communauté. Nous ne pouvons pas nous limiter à un seul cadre de référence. Comment résoudre efficacement des problèmes ou améliorer la situation de populations vastes et diverses si les solutions ne sont pas élaborées à partir de perspectives tout aussi diverses ?
Rachael : C’est très bien dit. Cela donne une vision très claire de la situation. Tout le monde y gagne lorsque nous diversifions le secteur de la cybersécurité. Si l’on considère l’évolution de la sécurité, quelles tendances en matière de cybersécurité auront un impact à grande échelle ?
Erin : Récemment, j’ai eu une conversation très intéressante avec deux leaders d’opinion de F5 au sujet de l’avenir du modèle Zero Trust. Sur le marché, les discussions autour du Zero Trust portent très souvent sur « l’accès ». Et les entreprises s’attachent tout particulièrement à empêcher les acteurs malveillants de « pénétrer » dans le réseau. Pourtant, le Zero Trust va bien au-delà de l’accès. C’est ce qu’illustre le principe de « compromission présumée » du Zero Trust. Un modèle de sécurité Zero Trust part du principe qu’une compromission est inévitable ou qu’elle s’est probablement déjà produite. Ce principe est essentiel, car, quoi que nous fassions pour empêcher les acteurs malveillants de « pénétrer » dans le réseau, ils finissent malgré tout par y parvenir. Encore une fois, l’accès est absolument essentiel, mais il ne constitue pas à lui seul toute la portée du Zero Trust. Les modèles de sécurité Zero Trust doivent donc être conçus en tenant compte du principe de « compromission présumée ». Dans le cas contraire, le risque de conséquences négatives est bien plus élevé, et celles-ci peuvent être plus graves.
Il sera également intéressant d’observer les défis de sécurité que l’IA engendrera. Tout le monde parle beaucoup de ChatGPT, qui aura certainement une incidence sur la manière dont les cybercriminels élaborent leurs attaques, mais aussi sur la façon dont nous les détectons et y répondons. Ce sera un domaine passionnant à suivre de près.
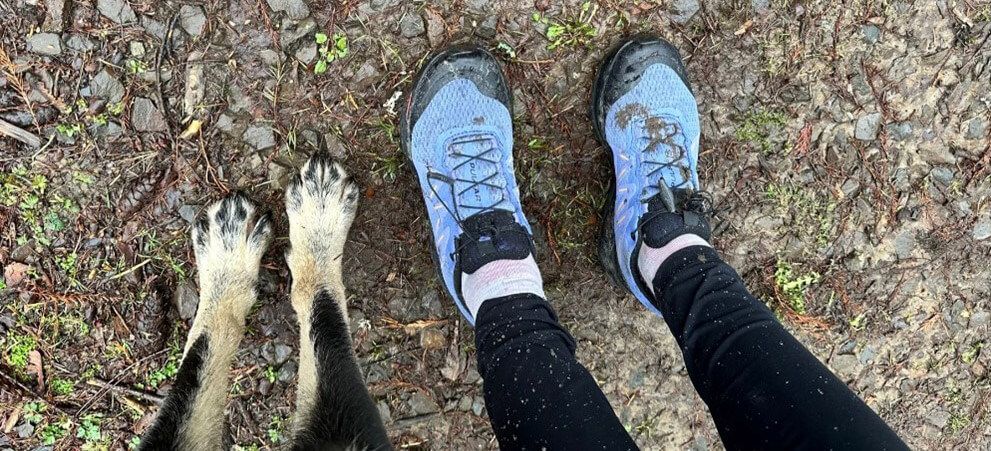
Erin faisant du trail avec Stella, sa compagne d’aventure
Rachael : En tant que femme travaillant moi-même dans la cybersécurité, je pense qu’il est important d’avoir des modèles, surtout lorsqu’ils sont représentatifs. Quelles femmes influentes admirez-vous ?
Erin : J’admire celles qui sont animées par le désir de découvrir, comme Amelia Earhart et Marie Curie. Toni Morrison est une autre femme que j’admire. Parmi ses citations célèbres, il en est une que j’ai toujours beaucoup aimée : « Lorsque vous accédez à des postes de confiance et de pouvoir, rêvez un peu avant de réfléchir. » Je la partage parce qu’elle me semble particulièrement pertinente dans le cadre de notre sujet. Elle exprime l’idée qu’il ne faut pas se fixer de limites, mais plutôt viser haut, car nous sommes capables d’atteindre nos objectifs. Jacinda Ardern, ancienne Première ministre de Nouvelle-Zélande, en est selon moi un excellent exemple. Je la trouve inspirante et pionnière. J’apprécie tout particulièrement la façon dont elle encourage les gens à devenir des leaders tout en restant fidèles à eux-mêmes. Elle incarne également très bien la possibilité de concilier une carrière réussie et une vie de famille.
Rachael : Des modèles si audacieux, tous inspirants à leur manière. Comment la communauté peut-elle mieux soutenir les femmes et les autres groupes sous-représentés dans le domaine de la cybersécurité ?
Erin : Nous avons tous un rôle à jouer pour éliminer les inégalités. Cela peut être aussi simple que de soutenir une collègue dont la parole est systématiquement coupée en réunion. Cela peut aussi aller jusqu’à défendre l’égalité salariale, participer aux programmes de diversité et d’inclusion d’une organisation ou soutenir des associations à but non lucratif comme Women Who Code. Je dirais également à mes collègues féminines de ne pas rester en retrait. Entourez-vous de personnes qui vous soutiennent, mais défendez toujours vos propres intérêts. J’ai moi-même dû apprendre, au fil du temps, à mieux me faire entendre : cela ne m’est pas toujours venu naturellement. Mais c’est en forgeant qu’on devient forgeron et, grâce à une prise de conscience générale croissante des inégalités auxquelles les gens sont confrontés, nous avons bien davantage de possibilités de faire évoluer les choses dans le bon sens.
Autres questions-réponses de cette série d’articles
En savoir plus
Découvrez pourquoi le contrôle des accès est essentiel dans le monde numérique d’aujourd’hui
Consultez le dernier rapport de F5 sur la diversité et l’inclusion
Découvrez les métiers de la cybersécurité chez F5
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.