Le mois d’octobre marque le 20e anniversaire du Mois de la sensibilisation à la cybersécurité. À l’occasion de cette campagne annuelle, vous trouverez très probablement des informations qui vous aideront à adopter les bons réflexes en matière de cybersécurité. Mais le Mois de la sensibilisation à la cybersécurité ne se limite pas à apprendre comment contrer les menaces les plus récentes. Il s’agit aussi de savoir comment protéger votre avenir, et cela commence par la prise de conscience d’une réalité alarmante : les inégalités entre les femmes et les hommes dans le domaine de la cybersécurité.
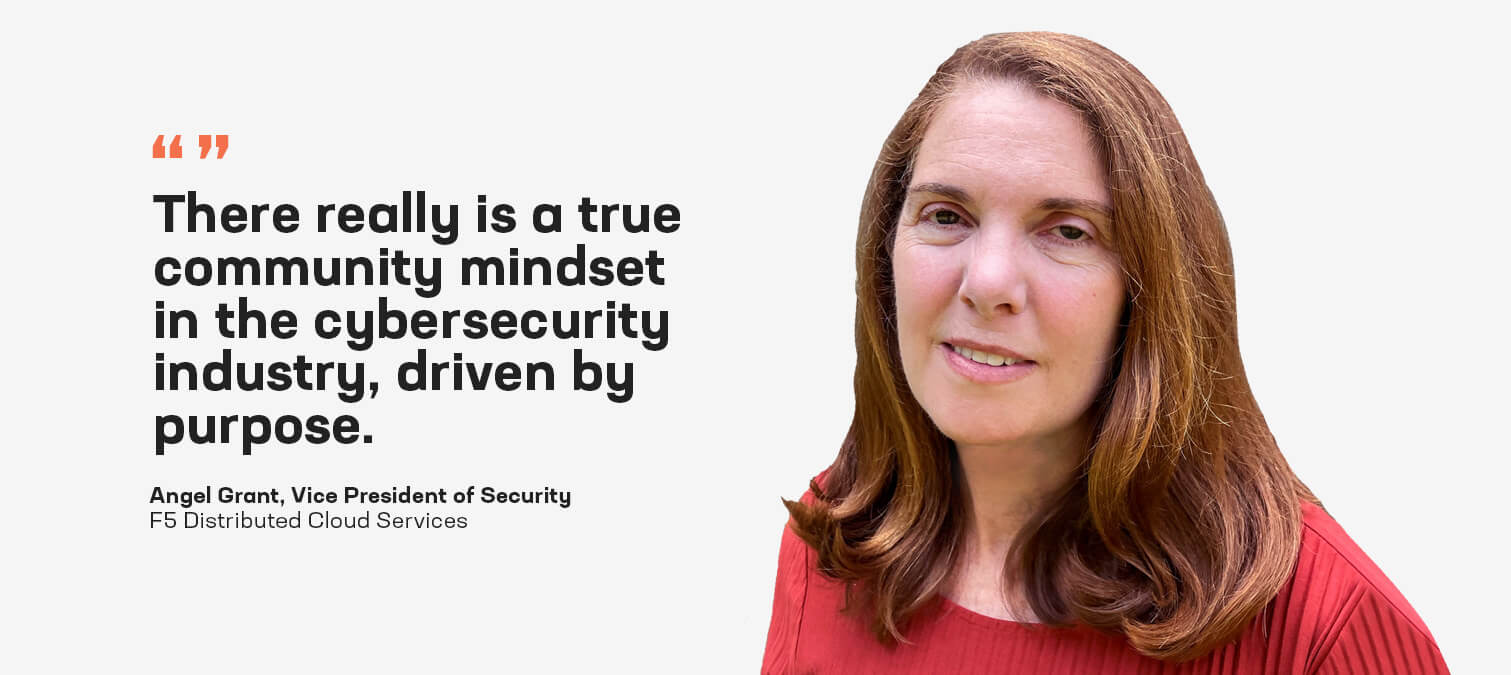
Dans le cinquième volet de « A Journey to Gender Equity », une série d’articles du blog de F5 consacrée à la promotion de la diversité des genres dans le domaine de la cybersécurité, j’ai le plaisir de vous présenter un entretien avec Angel Grant, vice-présidente de la sécurité pour F5 Distributed Cloud Services. Les réflexions d’Angel mettent en lumière les moyens de faire tomber les barrières et d’ouvrir la voie à un avenir numérique plus sûr pour toutes et tous.
Angel possède plus de 20 ans d’expérience dans les secteurs de la cybersécurité, du commerce électronique et des services financiers. Elle a contribué à de nombreuses initiatives et normes du secteur en siégeant aux conseils consultatifs du FS-ISAC et du PCI Council, au groupe de travail de la Réserve fédérale sur la sécurisation des paiements, ainsi qu’aux comités consultatifs de Nacha consacrés à l’innovation en matière de paiements, aux risques, à la réglementation et à la sécurité. Lorsqu’elle ne développe pas et ne promeut pas des solutions de cybersécurité visant à rendre notre monde numérique plus sûr, Angel profite du grand air et vit par procuration au rythme des activités de ses enfants.
Rachael : Vous évoluez dans le domaine de la cybersécurité depuis vingt ans. Quel parcours vous a menée jusqu’ici ?
Angel : Je n’avais pas prévu de faire carrière dans la cybersécurité. J’ai commencé ma carrière dans plusieurs établissements financiers, où j’ai occupé différents postes, avant de rejoindre une start-up en tant que chef de produit pour l’une des premières applications de paiement en ligne du secteur. À l’époque, je me rendais dans des établissements financiers pour leur présenter cette formidable nouveauté qu’étaient les services bancaires et les paiements en ligne. La plupart me disaient que nous étions fous et que personne n’effectuerait jamais ses opérations bancaires en ligne. De toute évidence, les paiements en ligne ont connu un véritable essor, mais la cybercriminalité aussi. J’ai donc commencé à intégrer différentes solutions de sécurité à mon application de paiement, dont celle de RSA Security. Lorsque RSA m’a contacté pour me proposer un poste, je n’arrêtais pas de me demander : Pourquoi voudraient-ils m’embaucher ? Je ne suis pas un « expert en cryptographie » qui reste dans une pièce sombre, vêtu d’un sweat à capuche noir, en proclamant que cette année sera celle de la PKI !
J’ai toutefois compris que je faisais complètement fausse route lorsque le responsable de mon recrutement m’a expliqué que l’un des principaux manques du secteur de la cybersécurité était la présence de personnes capables de comprendre les véritables problématiques métier auxquelles il fallait apporter des solutions du point de vue de la sécurité. C’est ma compréhension de ce que nous devons réellement protéger qui m’a permis d’en arriver là où j’en suis aujourd’hui, et elle reste mon étoile polaire.
Rachael : À l’instar du secteur financier, la cybersécurité est considérée comme un milieu très masculin. Comment avez-vous vécu le passage à un autre secteur dominé par les hommes ?
Angel : J’ai eu la chance d’avoir des mentors et des soutiens extraordinaires, hommes et femmes, qui ont défendu ma cause et m’ont poussée à penser différemment afin que je prenne conscience du potentiel qu’ils voyaient déjà en moi. Je leur en suis reconnaissante.
Cependant, je suis encore souvent la seule femme présente lors de réunions, au sein d’associations professionnelles et dans les nombreux panels de conférences auxquels je participe. J’ai également rencontré d’autres difficultés au cours de ma carrière, notamment un jour où j’intervenais lors d’une conférence sur la cybersécurité. Je me suis rendue dans le hall d’exposition pour m’essayer au crochetage de serrures dans l’espace prévu à cet effet. L’homme assis à côté de moi a regardé mon badge, puis m’a dit : « Vous ne travaillez pas vraiment pour une entreprise de cybersécurité, n’est-ce pas ? Cet exposant vous a engagée pour déambuler dans le hall d’exposition pendant la conférence ? » J’ai été complètement prise au dépourvu et je ne savais pas quoi répondre. Alors, plutôt que de réagir à chaud ou de défendre le fait qu’il y a des femmes dans le domaine de la cybersécurité, j’ai changé de sujet et lui ai demandé à quelle présentation il comptait assister après la pause. Ironie du sort, c’était la mienne ! Cela m’a donné une excellente occasion de répondre à ses questions initiales en lui disant : « Parfait, j’ai hâte de vous retrouver à ma présentation. »
Après cette expérience, j’essaie d’aborder ces situations différemment, en prenant les problèmes à bras-le-corps lorsque quelqu’un dit ou fait quelque chose, car bien souvent, cette personne ne se rend même pas compte de l’impact discriminatoire de ses actes.
Rachael : Puisque nous parlons d’aborder les choses de front, il faut que je vous pose la question : pourquoi F5 ? Je suis sûre que vous aviez l’embarras du choix quant à l’entreprise que vous souhaitiez rejoindre.
Angel : J’ai choisi F5 pour sa culture et sa mission. Tout ce que nous faisons vise à sécuriser les expériences numériques afin de renforcer la confiance des clients et d’accroître la valeur de l’entreprise.
Au départ, F5 ne figurait pas sur la liste des entreprises pour lesquelles j’envisageais de travailler, jusqu’à ce qu’un ami me convainque de passer un entretien pour un poste. J’avais encore cette image dépassée de F5 comme simple entreprise spécialisée dans la répartition de charge. Comme je me trompais ! Lors de mon entretien, j’ai été particulièrement impressionné par la façon dont F5 joue un rôle de pionnier dans le secteur depuis plus de 25 ans et continue d’aider les organisations à garantir la sécurité, la disponibilité et les performances de leurs applications et API. De plus, l’ampleur des investissements de F5 dans les communautés, l’enseignement des STEM, Tech for Good, ainsi que son engagement sincère en faveur de la diversité, m’ont particulièrement marqué.
Rachael : Le dernier rapport Women in the Workplace de McKinsey et LeanIn.Org souligne que les femmes restent encore très largement sous-représentées aux postes de direction. Quels conseils donneriez-vous aux personnes issues de groupes sous-représentés qui aspirent à occuper des fonctions de direction dans le domaine de la cybersécurité ?
Angel : La seule façon d’acquérir de l’expérience, c’est de se lancer. Commencez par créer votre propre feuille de route et cessez de vous comparer aux modèles de réussite traditionnels imposés par la société. Vous pouvez facilement commencer à élaborer une feuille de route personnalisée et développer vos connaissances en cybersécurité ainsi que votre carrière, notamment en rejoignant des groupes professionnels locaux. Vous pouvez aussi approfondir vos connaissances en consultant les 100 meilleurs blogs sur la cybersécurité et en découvrant des cours gratuits sur la cybersécurité. Et surtout, n’ayez pas peur de revoir votre feuille de route à mesure que vos priorités et ce qui vous rend heureux évoluent au fil des différentes étapes de votre vie.
Rachael : Avez-vous eu un « déclic » qui vous a fait comprendre que vous étiez faite pour travailler dans la cybersécurité ?
Angel : J’assistais à une réunion des Louveteaux de mon fils et je les aidais à obtenir leur badge sur les signaux et les codes. Nous leur avons appris à rédiger un message secret, puis à le déchiffrer. Pendant la réunion, j’ai entendu l’un de ses amis lui demander comment je connaissais la cryptographie, et il a répondu : « Parce que ma maman nous aide à nous protéger des méchants sur Internet. » À cet instant, j’ai compris que travailler dans le secteur de la cybersécurité était bien plus qu’un simple métier. Tout ce que nous faisons a chaque jour un impact considérable sur la vie des gens !
Rachael : J’imagine à quel point votre fils était fier de vous. Et je suis sûre qu’il l’est tout autant aujourd’hui. Vous êtes une dirigeante dotée d’un esprit entrepreneurial, une fervente ambassadrice de la cybersécurité et de la diversité, ainsi qu’une porte-parole et blogueuse très active. Vous êtes également certifiée CISSP. De quel moment de votre carrière êtes-vous particulièrement fière ?
Angel : Cela peut sembler étrange, mais l’un des moments auxquels je repense souvent et auxquels je suis fière d’avoir participé remonte à l’époque où je travaillais pour une entreprise victime d’une faille de cybersécurité, et à la manière dont nous l’avons gérée. Ce fut une expérience d’apprentissage aussi marquante qu’empreinte d’humilité, car elle a touché des millions d’utilisateurs au sein d’organismes gouvernementaux et militaires, de banques, de prestataires de soins de santé et de nombreuses organisations à travers le monde. Cette faille a servi d’électrochoc majeur en rappelant que tout le monde peut être pris pour cible et que les vulnérabilités de la surface d’attaque continueront de se généraliser en raison des vastes écosystèmes interconnectés de chaînes d’approvisionnement tierces sur lesquels repose aujourd’hui le fonctionnement de la plupart des organisations.
J’ai tiré deux enseignements majeurs de cette violation de données. Tout d’abord, en temps de crise, une communication claire avec les parties prenantes internes et externes est essentielle pour faire preuve de leadership. Notre PDG en a donné l’exemple en insistant pour que nous communiquions autant de détails que la loi le permettait et que nous donnions la priorité aux clients. Il a immédiatement mobilisé notre équipe afin qu’elle contacte chacun d’entre eux pour s’assurer qu’ils savaient comment se protéger.
Deuxièmement, la cybersécurité repose sur une véritable communauté. Dans ce secteur, il existe un réel esprit de communauté, porté par une mission commune. C’était incroyable de voir d’anciens employés, des organisations internationales et des agences unir leurs forces pour aider leurs pairs à traquer l’attaquant et, à terme, faire évoluer les mentalités afin que l’organisation victime de la cyberattaque soit considérée comme une victime plutôt que comme un coupable.
Rachael : La surface d’attaque est vertigineuse. Il est essentiel de progresser davantage dans la réduction des inégalités entre les femmes et les hommes dans le domaine de la cybersécurité pour faire face à un paysage des menaces en constante évolution. Quelle est la menace qui vous empêche le plus de dormir ?
Angel : Vingt ans de lutte contre la cybercriminalité m’ont appris qu’elle relève davantage de la psychologie et de l’économie que de la technologie. Les motivations des criminels sont généralement dictées par des ressorts psychologiques similaires, qui les poussent à évaluer les occasions qui s’offrent à eux et les moyens dont ils disposent pour passer à l’acte. C’est pourquoi la menace qui m’empêche le plus de dormir aujourd’hui est la façon dont l’IA générative abaisse considérablement les barrières à l’entrée dans la cybercriminalité.
Les criminels utilisent l’IA comme un accélérateur afin de réduire les obstacles économiques à la commission d’infractions. Par exemple, nous avons vu que ChatGPT 4 était suffisamment intelligent pour être utilisé afin de manipuler une personne en se faisant passer pour « aveugle », dans le but de contourner un CAPTCHA et de prendre le contrôle d’un compte. Nous avons vu l’IA servir à mener des attaques de phishing sophistiquées, en usurpant l’identité de personnes à l’écrit ou au moyen de deepfakes vocaux afin de recueillir des informations personnelles et financières, ainsi qu’à permettre à des bots d’accéder à des sites web et à des applications. Nous devons également nous attendre à ce que les criminels utilisent massivement l’IA pour générer des logiciels malveillants polymorphes.
Les cyberattaques basées sur l’IA permettent aux criminels de détecter et d’exploiter rapidement les vulnérabilités, mais aussi de tirer des enseignements de notre réponse à chaque attaque afin d’adapter rapidement leurs tactiques, le tout à une vitesse bien supérieure à celle de n’importe quel cybercriminel humain traditionnel. Le secteur de la cybersécurité doit lui aussi continuer à adopter l’IA de manière proactive pour lutter contre la cybercriminalité initiée par l’IA. Depuis plusieurs années, F5 intègre l’IA à sa stratégie de défense, aidant notamment les entreprises à se protéger contre les bots grâce à Distributed Cloud Bot Defense, qui distingue le trafic automatisé malveillant indésirable du trafic humain légitime, et à adapter leurs défenses aussi rapidement que les criminels adaptent leurs tactiques.
Nous espérons que le 20e anniversaire du Mois de la sensibilisation à la cybersécurité vous a donné envie d’envisager une carrière dans ce secteur. Consultez donc les ressources du NIST sur les parcours professionnels dans la cybersécurité ainsi que les postes actuellement à pourvoir chez F5.
Autres questions-réponses de cette série d’articles de blog
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.