Qu’est-ce que l’accès à distance sécurisé ?
L’accès à distance sécurisé protège la transmission des données sensibles lorsque des applications sont utilisées depuis des appareils situés en dehors du réseau de l’entreprise.
Qu’est-ce que l’accès à distance sécurisé ?
L’accès à distance sécurisé est un terme générique qui englobe plusieurs stratégies de sécurité. Il peut désigner toute politique ou solution de sécurité visant à empêcher tout accès non autorisé à votre réseau ou à vos données sensibles.
Avec la multiplication des appareils connectés à Internet, les effectifs d’une organisation ne sont plus cantonnés à un seul lieu. Les employés peuvent désormais se connecter au réseau interne de leur organisation et accéder à des données sensibles depuis n’importe quel endroit dans le monde. Par conséquent, les anciennes mesures de sécurisation des accès ne suffisent plus et doivent être remplacées par des dispositifs permettant aux employés et aux autres utilisateurs authentifiés de bénéficier d’un accès sûr et sécurisé, où qu’ils se trouvent, sur n’importe quel appareil et à tout moment.
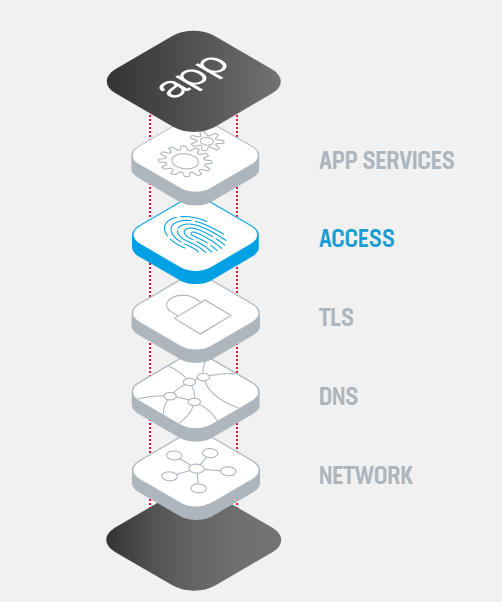
L’accès à distance sécurisé est un élément essentiel de toute pile applicative robuste. Il fonctionne de concert avec d’autres composants, tels que le DNS et le protocole TLS, afin de garantir en permanence la sécurité et les performances de vos applications.
Pourquoi l’accès à distance sécurisé est-il important ?
Avec la multiplication des appareils connectés à Internet, les collaborateurs d’une organisation ne sont plus cantonnés à un seul lieu. Ils peuvent désormais se connecter au réseau interne de l’organisation et accéder à des données sensibles depuis n’importe où dans le monde. Par conséquent, les anciennes mesures de sécurité des accès ne suffisent plus et doivent être remplacées par des dispositifs permettant aux collaborateurs et aux autres utilisateurs vérifiés de bénéficier d’un accès sûr et sécurisé, où qu’ils se trouvent, à tout moment et depuis n’importe quel appareil.
Comment fonctionne l’accès à distance sécurisé ?
Il existe plusieurs types de solutions et de technologies de sécurité relevant de la catégorie des accès à distance sécurisés, notamment (mais sans s’y limiter) :
- Sécurité des terminaux – Vérifie que les logiciels antivirus et pare-feu sont installés sur les postes de travail, que les systèmes sont à jour, qu’aucun enregistreur de frappe ni autre processus dangereux n’est en cours d’exécution et qu’aucune donnée sensible ne subsiste dans les caches
- Réseau privé virtuel (VPN) – Établit une connexion sur un réseau existant, généralement l’Internet public, sécurisée au moyen de méthodes d’authentification et de chiffrement
- VPN IPsec – Établit un VPN sur l’Internet public à l’aide du mécanisme IPsec standard
- VPN SSL – Utilise le protocole Secure Sockets Layer, une technologie d’authentification et de chiffrement intégrée à tous les navigateurs web, afin de créer une connexion sécurisée et chiffrée sur un réseau moins sécurisé, tel qu’Internet
- Authentification unique (SSO) – Permet à un utilisateur authentifié d’accéder à certaines applications à l’aide d’un jeu initial d’identifiants de connexion.
- Contrôle d’accès au réseau (NAC) – Contrôle l’accès à un réseau en combinant des mesures de sécurité des terminaux, l’authentification des utilisateurs et l’application des politiques de sécurité du réseau.
- Détection des réseaux de confiance (FND) – Permet à un appareil de reconnaître automatiquement les « réseaux de confiance »
- Gestion des accès à privilèges (PAM) – Ensemble d’outils permettant de sécuriser, de surveiller et de gérer l’accès aux données d’une entreprise à partir de comptes à privilèges
- Partage de bureau – Permet à un utilisateur d’accéder en temps réel aux fichiers et aux données stockés sur un autre appareil
Comment F5 gère-t-il l’accès à distance sécurisé ?
F5 propose une multitude de solutions de sécurité des accès spécialement conçues pour laisser passer le trafic légitime et bloquer le trafic malveillant. BIG-IP Access Policy Manager (APM) vous permet de créer des politiques d’accès contextuelles tenant compte de l’identité, de mettre en œuvre une solution d’authentification unique (SSO) et de créer un VPN SSL.