F5 Zero Trust Access for BIG-IP (anciennement BIG-IP Access Policy Manager)
Activez un accès Zero Trust à toutes les applications, anciennes comme modernes, grâce à des contrôles d’accès hautement évolutifs fondés sur l’identité et le contexte.
Le Zero Trust commence par un accès sécurisé à toutes les applications
Accès aux applications Zero Trust
Déployez une validation selon le modèle Zero Trust, fondée sur un contexte détaillé, pour sécuriser chaque demande d’accès aux applications.
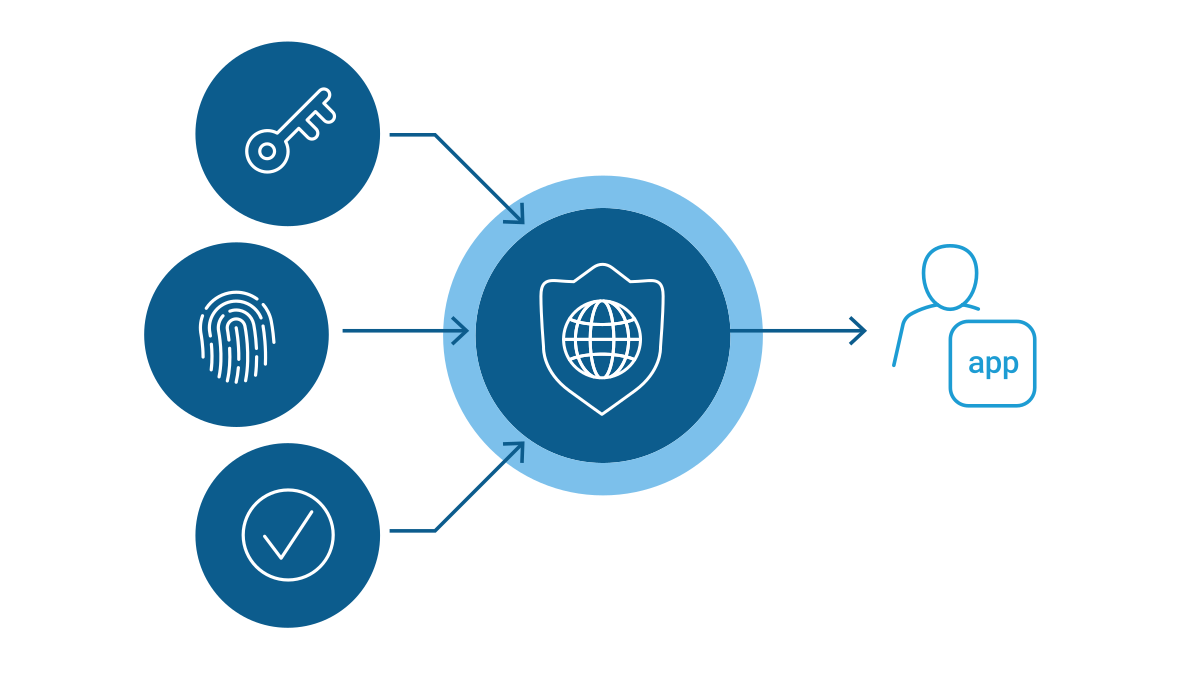
- Identity-Aware Proxy - Sécurisez l’accès aux applications grâce à une approche granulaire de l’authentification et de l’autorisation des utilisateurs, qui n’autorise l’accès qu’après vérification du contexte et de l’identité pour chaque requête.
- Authentification unique (SSO) et fédération des accès - Grâce à l’intégration aux solutions existantes d’authentification unique et de fédération des identités, les utilisateurs peuvent accéder à toutes leurs applications professionnelles avec une seule connexion, que celles-ci prennent en charge SAML ou non.
- Prise en charge d’OAuth 2.0 et d’OIDC - Activez la connexion via les réseaux sociaux pour simplifier l’autorisation d’accès auprès de fournisseurs d’identité tiers de confiance tels que Google, LinkedIn, Okta, Azure AD et bien d’autres.
- Enregistrement dynamique des clients (DCR) - Crée un point de terminaison d’enregistrement sécurisé qui traite les métadonnées des clients, délivre leurs identifiants et enregistre les nouveaux clients de manière fluide, éliminant ainsi la configuration manuelle tout en simplifiant l’enregistrement et en sécurisant les autorisations pour les serveurs Model Context Protocol (MCP) et les agents d’IA.
Une sécurité robuste des terminaux
Effectuez des contrôles de sécurité et d’intégrité des appareils et fournissez un accès VPN par application sans intervention de l’utilisateur.
- Authentification renforcée - Demandez des formes d’authentification supplémentaires, par exemple une authentification multifacteur (MFA), si la localisation de l’appareil de l’utilisateur ou le caractère sensible des données de l’application justifient une analyse approfondie.
- Intégration de la gestion des appareils mobiles - Intégrez les principales solutions de gestion des appareils mobiles (MDM) et de gestion de la mobilité d’entreprise (EMM), notamment Omnissa Workspace ONE UEM, Microsoft Intune et IBM MaaS360.
- Prise en charge de la PQC dans les clients Zero Trust Access - Comprend la prise en charge côté client et côté serveur des principaux algorithmes de chiffrement post-quantique (ML-KEM) dans F5 Zero Trust Access for BIG-IP et ses clients, pour une protection contre les menaces actuelles et les futures menaces quantiques.
Accès à distance sécurisé
Bénéficiez d’un chiffrement des données de bout en bout, avec une authentification et un contrôle d’accès hautement personnalisés pour chaque application, réseau et ressource.
- VPN par application - Permettez un contrôle granulaire de l’accès au réseau d’entreprise en veillant à ce que les données transmises par les applications gérées transitent uniquement par un tunnel VPN distinct.
- Éditeur visuel de politiques (VPE) - L’interface graphique avancée permet de concevoir et de gérer rapidement et simplement des politiques de contrôle d’accès précises, par utilisateur ou par groupe.
- Configuration guidée des accès - Utilisez une interface unique et intuitive pour intégrer vos applications héritées et déployer des stratégies d’accès conditionnel Azure AD.
- VPN IPSec - Un tunnel privé et sécurisé sur les réseaux publics, offrant une sécurité de bout en bout pour les connexions site à site et client à site.
Accès aux applications hybrides
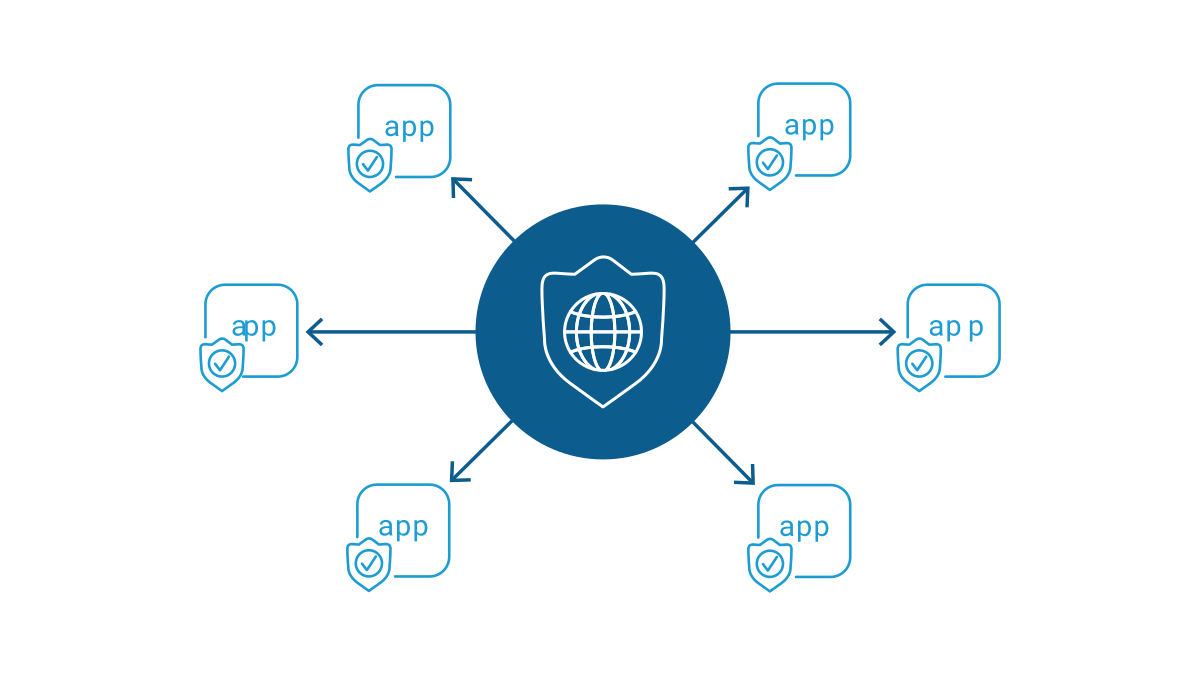
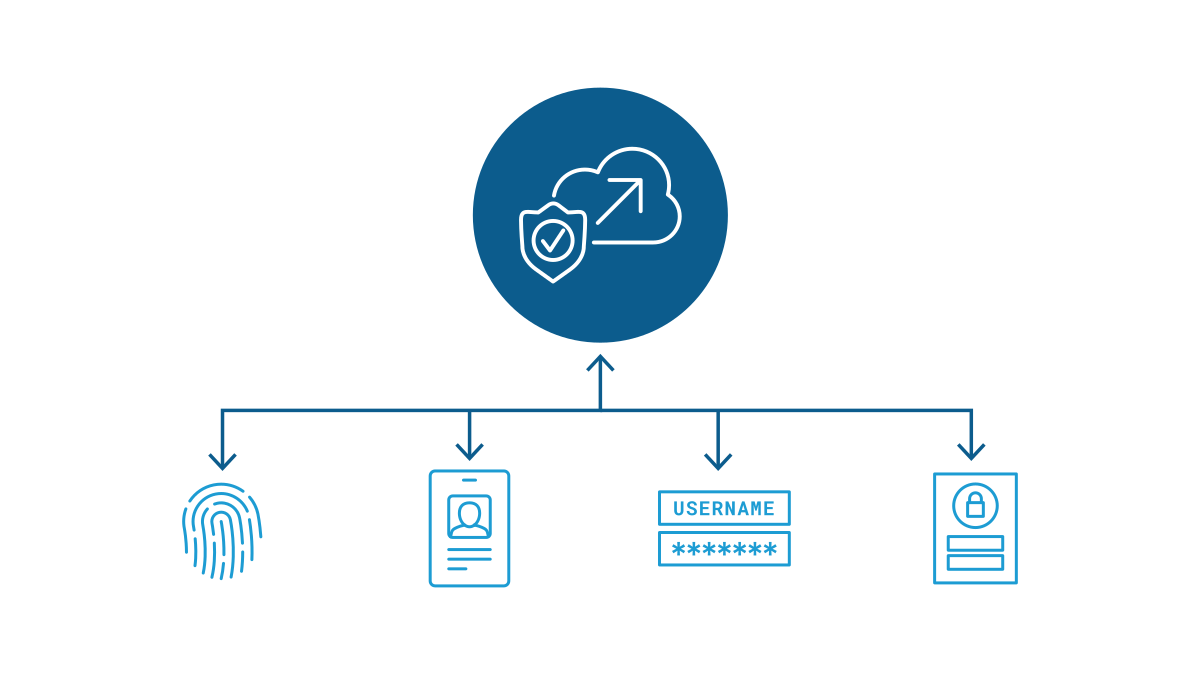
Grâce à l’intégration avec des fournisseurs IDaaS comme Azure AD, vous pouvez centraliser l’authentification pour toutes vos applications : cloud natives, SaaS et hébergées sur site.
- Proxy sensible à l’identité - Sécurisez l’accès aux applications grâce à une approche granulaire de l’authentification et de l’autorisation des utilisateurs. IAP n’autorise que les accès tenant compte du contexte et de l’identité pour chaque requête.
- Intégration de l’accès conditionnel Azure AD - Déployez facilement des stratégies d’accès conditionnel en vous appuyant sur l’accès Zero Trust pour la configuration guidée de l’accès (AGC) de BIG-IP.
- Intégration avec des moteurs tiers d’évaluation des risques - Exploitez des solutions UEBA et des moteurs d’analyse des risques tiers via des API REST pour éclairer les contrôles d’accès fondés sur des politiques à l’aide du connecteur API et renforcer ainsi la sécurité multicouche.
Présentation du produit
Sécurisez, simplifiez, centralisez
F5 Zero Trust Access for BIG-IP sécurise, simplifie et centralise l’accès à l’ensemble des applications, des API et des données pour offrir une expérience d’accès aux applications à la fois hautement sécurisée et conviviale, où que se trouvent les utilisateurs et quel que soit le lieu d’hébergement de leurs applications.
Zero Trust Access for BIG-IP est disponible selon tous les modèles commerciaux, notamment les licences perpétuelles, les abonnements, les places de marché de cloud public et les contrats de licence d’entreprise (ELA).
Fonctionnalités clés
Proxy basé sur l’identité (IAP)
Met en œuvre une validation selon le modèle Zero Trust fondée sur un contexte détaillé, sécurisant ainsi chaque demande d’accès aux applications.
Authentification moderne
Utilise SAML, OAuth et OIDC pour offrir une expérience utilisateur fluide et sécurisée sur toutes les applications.
Tunnelisation fractionnée dynamique
Exclut dynamiquement le trafic Internet de votre VPN pour économiser la bande passante.
Gestion et déploiement centralisés
S’intègre à F5 BIG-IQ Centralized Management pour simplifier le déploiement et améliorer la rentabilité à grande échelle.
Performances et évolutivité
Prend en charge jusqu’à 1 million de sessions d’accès sur un seul équipement BIG-IP et jusqu’à 2 millions sur un seul châssis VIPRION.
Prise en charge de PKCE
Ajoutez une couche de sécurité supplémentaire à vos applications publiques et mobiles grâce à un flux d’autorisation plus sécurisé basé sur OAuth 2.0.
VPN IPsec
Assure une sécurité de bout en bout via des tunnels privés pour les connexions de site à site et de client à site.
Enregistrement dynamique des clients
Facilite l’enregistrement et l’autorisation sécurisée des serveurs Model Context Protocol (MCP) et des agents d’IA grâce à un processus fluide d’enregistrement de nouveaux clients.
Plateformes prises en charge et intégrations
Alliances technologiques
F5 collabore avec les principaux fournisseurs de solutions de sécurité, d’informatique et d’infrastructure pour proposer des solutions de gestion des identités et des accès de nouvelle génération.
Ressources
À LA UNE
Motorists Insurance Group offre à ses clients une expérience fluide grâce à la solution F5 + Okta
Grâce à une solution de sécurité F5 et Okta personnalisée dans un environnement hybride et multicloud, Motorists Insurance Group a pu offrir une expérience fluide aux agents d’assurance et à leurs clients.
Lire le témoignagePrésentation des solutions
Présentation de BIG-IP Access Policy Manager ›
F5 BIG-IP APM et l’accès conditionnel Azure Active Directory ›
Fiche technique
Fiche technique de BIG-IP Access Policy Manager ›