Deux plateformes convergentes définissent désormais la manière dont les organisations sécurisent et mettent à disposition leurs ressources les plus critiques : le Secure Access Service Edge (SASE) pour les collaborateurs en mode hybride, et une plateforme de mise à disposition et de sécurité des applications (ADSP) pour le parc applicatif hybride. Comprendre en quoi ces plateformes diffèrent et pourquoi elles se complètent est essentiel pour concevoir des architectures résilientes.
SASE vs ADSP
À bien des égards, SASE et ADSP se ressemblent. Ce sont deux plateformes qui font converger réseau et sécurité. Toutes deux se déploient sous forme matérielle, logicielle et SaaS. Elles reposent également sur le principe d’une console unique couvrant l’ensemble des fonctions pour les équipes NetOps, SecOps, PlatformOps, DevOps et les autres équipes opérationnelles. Il s’agit toutefois de technologies très différentes : l’une se concentre sur les employés, l’autre sur les applications.
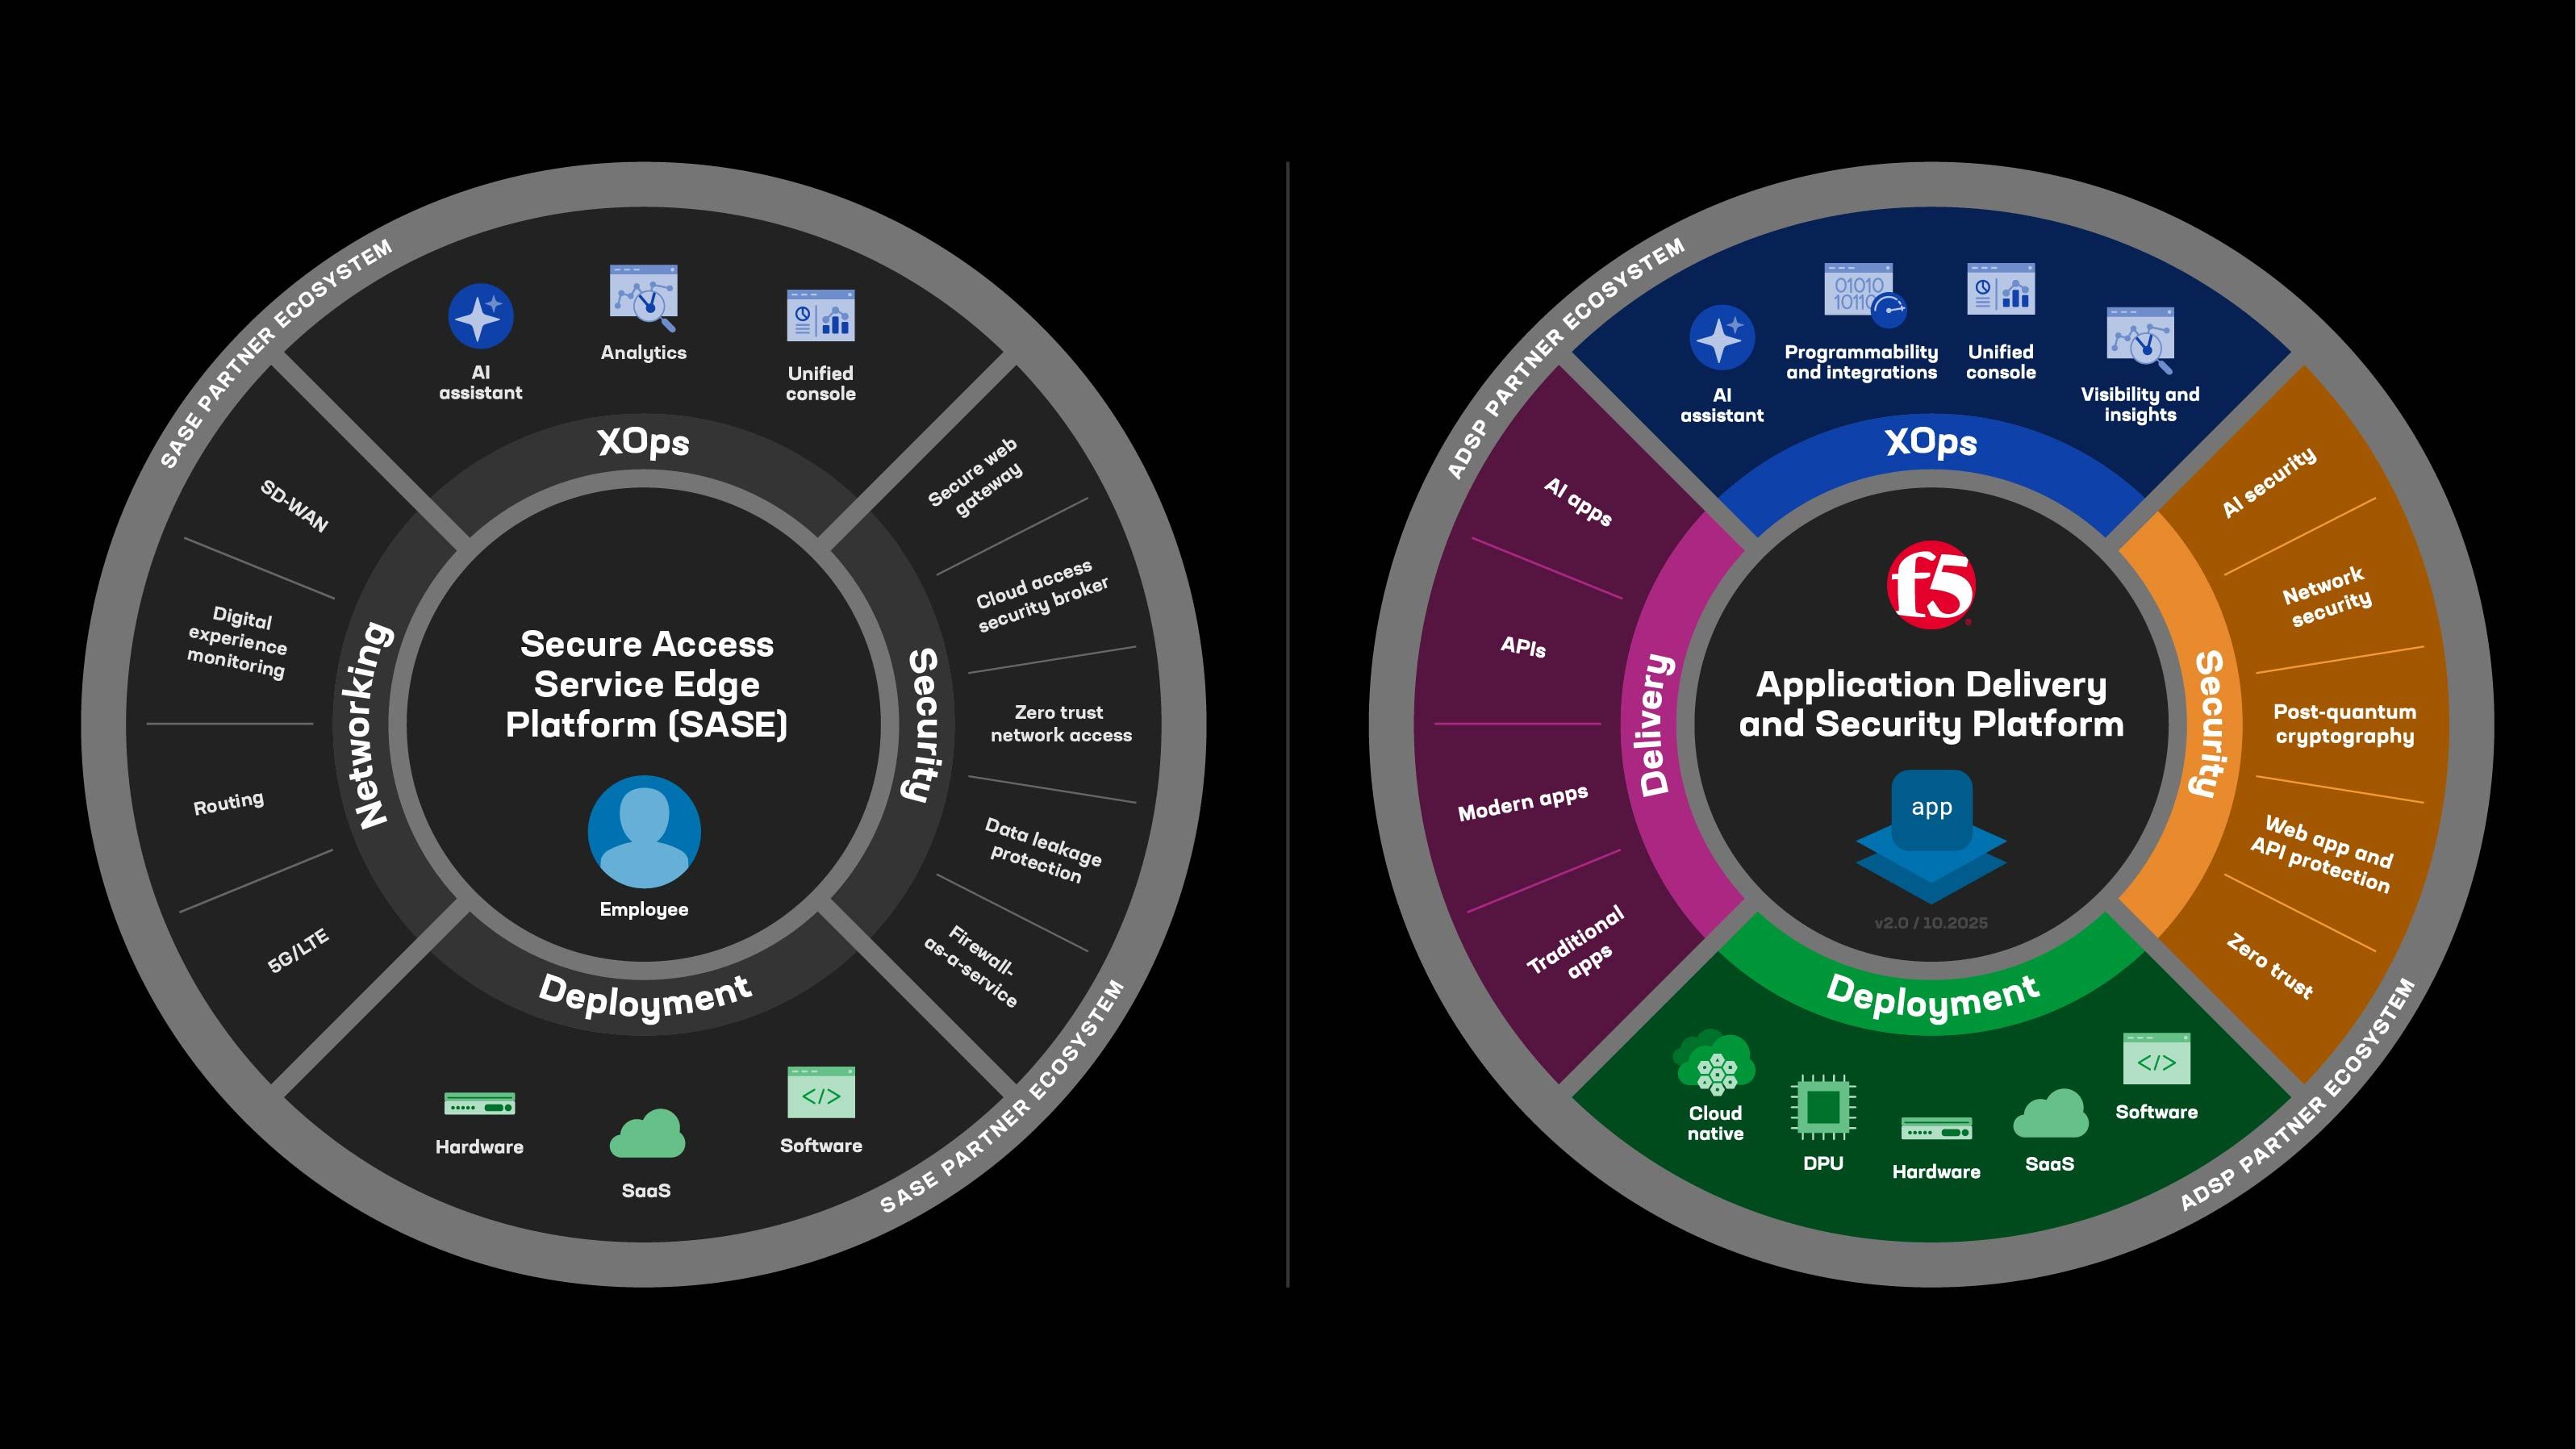
Une plateforme SASE applique des politiques cohérentes d’accès au réseau (SD-WAN/ZTNA) et de sécurité (Security Service Edge) pour les collaborateurs de l’entreprise, qu’ils se connectent depuis le siège, une agence, leur domicile ou lors de leurs déplacements.
De son côté, ADSP assure une distribution cohérente des applications grâce à des contrôleurs de distribution d’applications (ADC) et sécurise les applications d’entreprise à l’aide de la protection des applications web et des API (WAAP), que ces applications soient hébergées dans un centre de données, dans des environnements multicloud ou en périphérie du réseau. ADSP reçoit également le trafic des consommateurs qui se connectent via un réseau de diffusion de contenu (CDN).
Alors, en quoi ces deux plateformes convergentes de réseau et de sécurité diffèrent-elles ?
Cela peut sembler évident, mais le SASE, qui met l’accent sur la protection des employés, s’appuie sur un proxy direct pour recevoir le contenu des applications publiques et privées, l’inspecter et le transmettre aux employés.
À l’inverse, l’ADSP fonctionne principalement comme un proxy inverse : il intercepte le trafic destiné à une application, l’inspecte et le transmet au serveur approprié qui héberge cette application. Fondamentalement, le SASE et l’ADSP reposent sur des technologies de réseau et de sécurité distinctes, dont les échelles de fonctionnement sont très différentes. Il suffit de comparer le nombre de consommateurs qui accèdent à une application au nombre d’employés internes qui accèdent à un réseau.
SASE et ADSP : différences en matière de réseau
Examinons les différences en matière de réseau, en commençant par le SASE. Le réseau étendu défini par logiciel (SD-WAN) associe une infrastructure de transport sous-jacente (underlay) à des tunnels de superposition (overlay) pour offrir le chemin le plus fiable entre les utilisateurs et le cloud Security Service Edge (SSE) ou une autre destination. Il peut orienter dynamiquement le trafic sur des liaisons MPLS, haut débit, 5G/LTE ou satellite en fonction des performances en temps réel. Comme le SD-WAN tient compte des applications, il peut prendre des décisions de routage et d’ingénierie du trafic que le routage IP traditionnel ne permet pas, notamment sélectionner les chemins en fonction de l’identité de l’application, de la latence, de la gigue ou de la perte de paquets.
Lorsque les employés se connectent depuis l’extérieur du réseau de l’entreprise, le SD-WAN ne se trouve généralement pas sur le chemin emprunté. Le trafic hors du réseau de l’entreprise repose sur le routage Internet standard, qui n’offre ni garantie de performance, ni sélection optimisée des chemins, ni politiques de qualité de service (QoS) propres à l’entreprise. Dans ces cas, le SSE dans le cloud agit comme un proxy direct : il termine la connexion de l’employé, inspecte le trafic sortant et entrant, puis récupère le contenu pour le compte de l’employé.
L’ADSP intervient sur une autre partie de la pile réseau. Les contrôleurs de livraison d’applications (ADC) de l’ADSP optimisent l’acheminement des requêtes vers les applications afin de garantir des performances, une disponibilité et une fiabilité élevées. Opérant sur les couches 4 à 7, les ADC comprennent les protocoles applicatifs, le comportement des sessions et les profils de trafic, ce qui leur permet d’assurer des fonctions avancées d’équilibrage de charge, de terminaison TLS, de surveillance de l’état de fonctionnement et de gestion des connexions.
Comme l’ADSP fonctionne en tant que proxy inverse, il se place devant les applications pour inspecter le trafic entrant, appliquer les politiques et sélectionner l’instance d’application ou le service approprié. Bien que l’ADSP soit étroitement associé à la WAAP, il peut également s’intégrer à des CDN et à d’autres couches de diffusion afin d’optimiser davantage les performances et la couverture mondiale.
SASE et ADSP : différences en matière de sécurité
Qu’en est-il de la sécurité ? Dans le modèle SASE, le SSE protège les collaborateurs, en particulier leurs appareils et leurs sessions de navigation, contre les menaces provenant du Web et du cloud. Initialement axé sur les fonctionnalités de passerelle Web sécurisée (SWG), le SSE s’est depuis enrichi de contrôles de courtier de sécurité d’accès au cloud (CASB), de l’isolation du navigateur à distance (RBI) et de la prévention des pertes de données (DLP).
En comparaison, l’ADSP se concentre sur la protection des applications et des API. Ses principales fonctionnalités de sécurité couvrent la protection des applications Web et des API (WAAP), notamment un pare-feu applicatif Web (WAF), l’atténuation des attaques par déni de service distribué (DDoS), la protection contre les bots, la sécurité des API et la protection côté client. La DLP prend également une importance croissante à la périphérie des applications, les entreprises cherchant à empêcher l’exposition de données sensibles par l’intermédiaire des API et des applications Web.
Zero trust architectures
Les deux plateformes contribuent à une architecture Zero Trust, mais interviennent à des niveaux différents de l’environnement. Le SASE fournit un accès réseau Zero Trust (ZTNA), qui vérifie l’identité des employés, la posture de sécurité des appareils et les signaux contextuels avant d’accorder l’accès à une application. Cela empêche les utilisateurs non vérifiés et les appareils non gérés d’accéder aux ressources internes, réduisant ainsi considérablement la surface d’attaque au niveau des points d’accès des utilisateurs.
L’ADSP complète cette approche avec l’accès applicatif Zero Trust (ZTAA), qui applique les décisions d’accès au niveau du proxy inverse placé directement devant l’application. Contrairement au ZTNA, qui détermine qui peut tenter de se connecter, le ZTAA contrôle ce que les utilisateurs peuvent réellement faire une fois le trafic reçu. En inspectant les requêtes, en appliquant des politiques granulaires et en contrôlant chaque transaction, le ZTAA protège l’application elle-même contre les identités compromises, les charges utiles malveillantes et les tentatives de déplacement latéral que les contrôles traditionnels de la couche réseau ne peuvent pas détecter.
Ensemble, le ZTNA et le ZTAA offrent un modèle Zero Trust à plusieurs niveaux : l’un sécurise l’accès à l’application, tandis que l’autre sécurise l’application une fois l’accès accordé.
Comment SASE et ADSP fonctionnent ensemble
Le SASE et l’ADSP répondent à des enjeux différents mais très complémentaires, et tous deux sont essentiels aux opérations numériques modernes. Les analystes du secteur soulignent régulièrement que le SASE est optimisé pour sécuriser et connecter les collaborateurs en mode de travail hybride. Il fournit des fonctionnalités ZTNA, SWG, CASB et DLP au plus près des utilisateurs, garantissant que l’accès aux ressources de l’entreprise repose dès le départ sur des contrôles rigoureux des identités, des appareils et des contenus.
À l’inverse, l’ADSP est optimisée pour la mise à disposition et la protection des applications elles-mêmes. Elle fournit des fonctionnalités ADC, WAAP, d’atténuation des attaques DDoS, d’accès aux applications Zero Trust et de sécurité des API à la périphérie applicative, où les performances, la résilience et les défenses contre les menaces propres aux applications sont essentielles. Alors que les entreprises poursuivent leur transition vers le travail hybride et les architectures multicloud hybrides, ces deux périphéries doivent fonctionner de concert pour garantir des performances, une sécurité et une application des politiques cohérentes dans des environnements largement distribués.
En pratique, le SASE garantit que seuls les employés autorisés et les appareils conformes peuvent accéder aux applications internes ou privées. L’ADSP veille ensuite à ce que ces applications restent rapides, fiables et protégées une fois le trafic acheminé. Par exemple, les développeurs ou les employés à distance accèdent aux outils internes grâce aux contrôles ZTNA du SASE, tandis que les portails destinés aux clients, les API et les services basés sur l’IA s’appuient sur l’ADSP pour bénéficier d’une mise à disposition efficace, d’une protection avancée contre les menaces et d’une sécurité adaptée aux applications.
Ensemble, les deux plateformes créent une architecture Zero Trust globale qui couvre les employés, les réseaux et les applications. Aucune des deux ne peut à elle seule atteindre cet objectif, mais ensemble, elles fournissent le socle de sécurité et de performance de bout en bout nécessaire aux entreprises numériques modernes.
Le SASE et l’ADSP seront-ils un jour réunis au sein d’une même plateforme ?
Pour les petites et moyennes entreprises, il est tout à fait envisageable de proposer SASE et ADSP au sein d’une plateforme unique et consolidée. Ces organisations privilégient souvent la simplicité, disposent d’équipes informatiques plus restreintes et ont tout intérêt à bénéficier des fonctions réseau et de sécurité sous la forme d’un service cloud unifié. Dans de tels environnements, la distinction entre la sécurité à la périphérie côté utilisateur et la distribution à la périphérie côté application est moins déterminante.
Les grandes entreprises, en revanche, opèrent à une autre échelle. SASE et ADSP reposent sur des technologies différentes, répondent à des problématiques distinctes et relèvent d’équipes réseau et sécurité séparées. Ces frontières opérationnelles, conjuguées à des exigences plus élevées en matière de performances, de conformité et d’architecture, rendent une convergence complète peu réaliste. Les grandes organisations tirent le meilleur parti de ces deux plateformes lorsqu’elles restent spécialisées tout en fonctionnant ensemble de manière fluide.
Gartner AI Security Platform
À mesure que les entreprises adoptent des workflows basés sur l’IA, le besoin de stratégies solides de sécurité de l’IA s’accroît. Pour y répondre, Gartner définit une nouvelle catégorie appelée AI Security Platform (AISP), un cadre conçu pour sécuriser aussi bien les applications d’IA tierces que celles développées sur mesure. L’AISP repose sur deux piliers fondamentaux :
- Contrôle de l’utilisation de l’IA (AIUC) : Vise à encadrer l’utilisation par les entreprises d’outils d’IA externes, tels que les plateformes d’IA générative ou les moteurs d’analyse de données, en faisant appliquer des politiques de protection des données, de gouvernance de la propriété intellectuelle et de respect de la vie privée.
- Sécurité des applications d’IA (AIAS): Conçue pour protéger les applications d’IA développées sur mesure contre des menaces telles que les attaques adversariales, les modèles mal entraînés et l’utilisation abusive des API.
Le SASE et l’ADSP peuvent jouer des rôles complémentaires dans ce cadre. Grâce à son modèle d’application des politiques de sécurité centré sur les employés et reposant sur un proxy, le SASE s’inscrit naturellement dans l’approche AIUC en sécurisant les interactions entre les humains et l’IA ainsi que les intégrations tierces. L’ADSP, quant à elle, est bien adaptée pour prendre en charge l’AIAS, en s’appuyant sur ses atouts en matière de protection des applications, des API et des infrastructures backend à l’échelle de l’entreprise.
Avantages d’une approche fondée sur une plateforme
Les plateformes convergentes de réseau et de sécurité, telles que SASE et ADSP, offrent plusieurs avantages aux entreprises. Elles regroupent les solutions ponctuelles, simplifient les opérations et harmonisent les politiques entre les fonctions réseau et de sécurité.
La possibilité de combiner ces deux grandes catégories de plateformes convergentes reste sujette à débat. Pourtant, même s’il est parfois difficile pour les entreprises de décloisonner les responsabilités, les avantages d’une approche plateforme sont trop importants pour être ignorés.
Découvrez ces avantages en détail et apprenez comment F5 Application Delivery and Security Platform (ADSP) assure la mise à disposition et la sécurité des applications dans tous les environnements en consultant notre page Web F5 ADSP.
À propos de l’auteur
John Maddison est directeur marketing de F5. Il possède plus de 30 ans d’expérience dans la direction d’équipes produit et de fonctions marketing d’entreprise dans les domaines de la cybersécurité, du cloud et des télécommunications. Avant de rejoindre F5, John a passé 12 ans chez Fortinet, où il a occupé en dernier lieu les fonctions de directeur marketing et de vice-président exécutif chargé de la stratégie produit. Il a auparavant exercé des fonctions de direction chez Trend Micro, Vina Communications et Octel Communications. John est titulaire d’une licence en ingénierie de l’université de Plymouth, dans le Devon, en Angleterre.
Autres articles de John MaddisonArticles de blog associés
IA et cybersécurité
Découvrez comment l’IA et la cybersécurité fonctionnent de concert. Découvrez comment l’IA et le machine learning (ML) permettent à votre entreprise de rester sécurisée, efficace et prête à innover avec F5.
Suivre le rythme de l’innovation de pointe ne suffit pas à faire avancer l’entreprise : se préparer à la réglementation de l’IA
À mesure que la réglementation de l’IA évolue, réfléchissez aux mesures de protection que vous pouvez mettre en place dès maintenant.
Les contrôleurs de mise à disposition d’applications reviennent au cœur des priorités stratégiques
L’IA rebat les cartes de la livraison d’applications. Nirav Shah de F5 revient sur la nouvelle étude de Gartner® consacrée aux ADC et explique ce qu’elle implique pour les décisions des entreprises en matière d’infrastructure.
Ce que nos clients nous disent sur l’IA, le multicloud hybride et la sécurité des applications
Le nouveau vice-président senior du marketing produit de F5 explique les pressions liées à l’IA auxquelles sont confrontés les dirigeants d’entreprise et ce dont ils ont besoin pour renforcer leur organisation.
Cinq niveaux de cyberrésilience antifragile transforment les pratiques en résultats
Découvrez comment cinq niveaux de résilience antifragile transforment les perturbations en comportements adaptatifs qui limitent les défaillances et renforcent l’architecture multicloud hybride.
Optimiser les pipelines d’IA en éliminant les goulets d’étranglement dans les charges de travail modernes
À mesure que les charges de travail d’IA montent en puissance, les entreprises constatent des ralentissements provenant du pipeline de données en amont qui alimente le modèle d’IA. Voici comment F5 BIG-IP peut les aider.